私たちの日常生活において、Yahoo! JAPANは検索エンジンやメール、ショッピング、オークションなど、欠かせないインフラの一つとなっています。
利用者が極めて多いサービスであるからこそ、サイバー犯罪者にとっても非常に魅力的なターゲットとなり続けています。
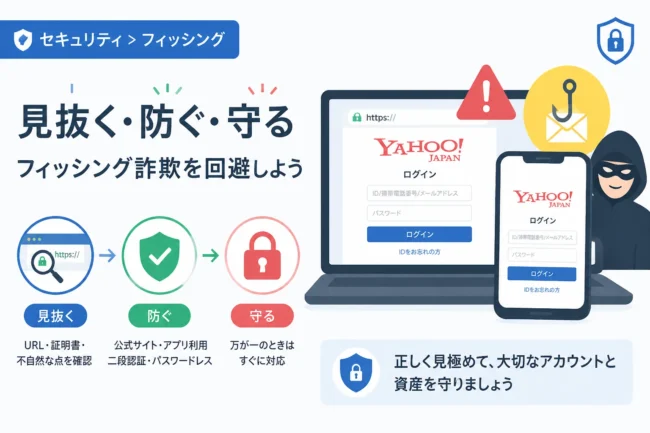
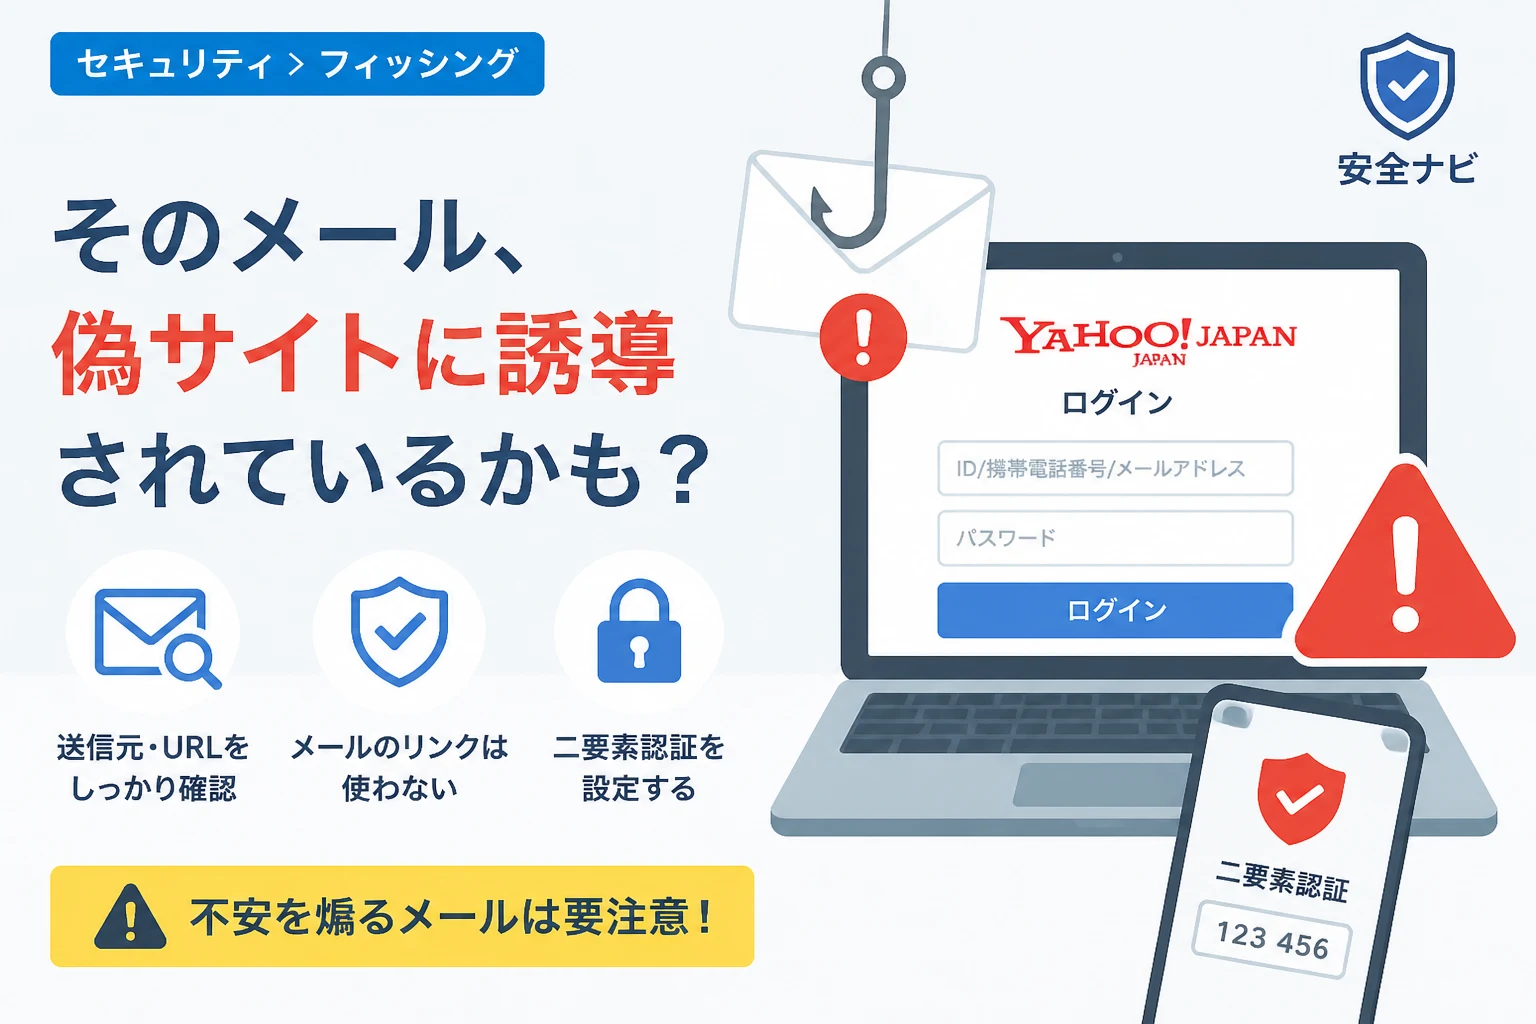
最近では「パスワード変更のお願い」や「アカウントの異常ログイン」を装い、ユーザーを偽サイトへ誘導するフィッシング詐欺が多発しています。
これらのメールは本物と見分けがつかないほど巧妙に作られており、油断すると大切な個人情報やクレジットカード情報を盗み取られてしまいます。
本記事では、Yahoo! JAPANを装うフィッシングメールの最新の手口と、被害に遭わないための具体的な見分け方、万が一の際の対策を詳しく解説します。
Yahoo! JAPANを装うフィッシングメールの現状
フィッシング詐欺の報告件数は年々増加傾向にあり、その中でも大手サービスを騙る手法は定番となっています。
Yahoo! JAPANを装うケースでは、ユーザーの不安を煽り、今すぐ対応しなければならないと思わせる心理的なテクニックが駆使されています。
特に「第三者による不正なアクセスを検知した」といった警告内容は、多くのユーザーが慌ててリンクをクリックしてしまう原因となります。
かつてのフィッシングメールは日本語が不自然なものが多かったですが、現在は自然な日本語で構成されたメールが主流です。
さらに、メールのデザイン自体も公式のロゴや配色をそのままコピーしているため、一見しただけでは偽物だと判断できません。
このような巧妙な攻撃から身を守るためには、最新の手口を正しく理解しておくことが重要です。
パスワード変更を促す偽メールの巧妙な手口
犯罪者は、どのようなプロセスで私たちの情報を盗み取ろうとするのでしょうか。
ここでは、実際に確認されている代表的な手口のパターンを紹介します。
不安を煽る文言のパターン
偽メールの多くは、ユーザーに冷静な判断をさせないために「緊急性」を強調します。
「お客様のアカウントで異常なログインを確認しました」や「24時間以内にパスワードを再設定してください」といった文言が典型的です。
中には「このまま放置するとアカウントが永久に停止されます」といった、強い脅しのような表現が含まれることもあります。
このように強い言葉を使ってクリックを急がせるのは、フィッシング詐欺の常套手段であることを覚えておきましょう。
本物そっくりの偽サイトへ誘導
メール本文にある「パスワードを変更する」や「詳細を確認する」といったボタンをクリックすると、偽のログインページに移動します。
このページはYahoo! JAPANの正規のログイン画面を完全にコピーしており、視覚的に区別することはほぼ不可能です。
ここでIDやパスワードを入力してしまうと、その情報はリアルタイムで攻撃者のサーバーに送信されます。
さらに巧妙なケースでは、ログイン情報の後にクレジットカード番号や氏名、生年月日の入力を求める画面が表示されることもあります。
正規のパスワード変更手続きで、クレジットカードの全ての情報を再入力させることは通常ありません。
偽メールと本物のメールを見分ける5つのチェックポイント
一見すると本物に見えるメールでも、細部を注意深く観察することで偽物を見抜くことができます。
以下の5つのポイントを、受信したメールと照らし合わせて確認してください。
1. 送信元のメールアドレスを確認する
まず確認すべきは、メールの差出人名ではなく、実際のメールアドレス(ドメイン名)です。
差出人名は「Yahoo! JAPAN」と自由に変更できますが、メールアドレスのドメインには偽装の綻びが出やすいものです。
公式からの通知であれば、通常は ymail.ne.jp や mail.yahoo.co.jp といった正規のドメインが使用されます。
一方で偽メールは、全く関係のない文字列のドメインや、一文字だけ異なるような紛らわしいドメインを使用していることが多いです。
2. リンク先のURL(ドメイン名)を注視する
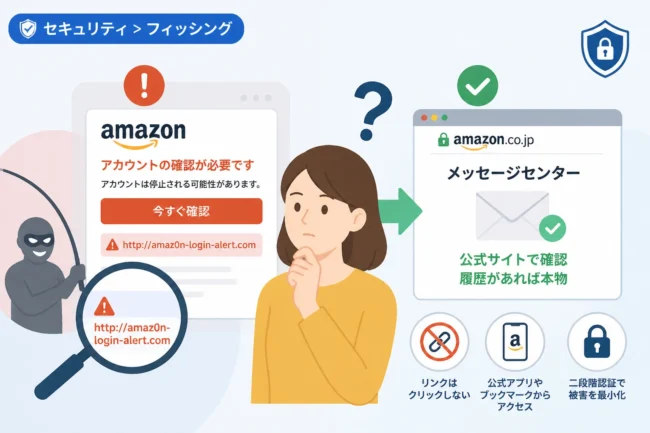
メール内のボタンやリンクを、クリックする前に「マウスホバー」して接続先URLを確認してください。
スマートフォンなどの場合は、リンクを長押しすることでコピーや確認ができる場合があります。
表示されるURLが https://www.yahoo.co.jp/ や https://login.yahoo.co.jp/ で始まっているかを確認しましょう。
「yahoo」の文字が入っていても、前後に余計な記号や英単語がついている場合は偽物です。
例えば yahoo-security-update.com といったURLは、公式のものではないため非常に危険です。
3. 不自然な日本語や違和感のある表現
翻訳ソフトを使ったような不自然な日本語は減っていますが、それでも細かな違和感は残ります。
「貴様」や「あなた様」といった過剰な敬語、あるいは日本では一般的でない漢字の使用などが挙げられます。
また、句読点の位置がおかしかったり、改行のバランスが崩れていたりすることもあります。
公式の通知メールはプロのライターや担当者が精査しているため、文章に違和感がある場合は疑うべきです。
4. 宛名の記載があるか確認する
Yahoo! JAPANからの重要な通知メールでは、多くの場合、ユーザーが登録しているニックネームや氏名が宛名として記載されます。
フィッシングメールは不特定多数に送りつけるため、「お客様各位」や「Yahoo! JAPAN ユーザー様」といった抽象的な宛名になりがちです。
自分の名前が正しく記載されていないメールで、パスワード変更を求めるものは警戒が必要です。
5. Yahoo! JAPAN公式の「メール配信設定」を確認する
Yahoo! JAPANには、公式から送ったメールかどうかを判別するための仕組みが用意されています。
Yahoo!メールを利用している場合、公式からのメールには「ブランドアイコン」が表示される仕組みがあります。
このアイコンが表示されていないにもかかわらず、Yahoo! JAPANを名乗るメールは偽物である可能性が高いといえます。
偽メールと公式メールの比較表
判断に迷った際の目安として、以下の比較表を活用してください。
| 確認項目 | 公式メールの特徴 | フィッシングメールの特徴 |
|---|---|---|
| 送信元アドレス | @mail.yahoo.co.jp など | フリーメールや無関係なドメイン |
| リンク先URL | login.yahoo.co.jp/… | 似せたドメインや短縮URL |
| 文章のトーン | 丁寧で冷静な案内 | 過度に不安を煽る、急がせる |
| 宛名 | 登録した名前やニックネーム | 「お客様」などの汎用的な呼称 |
もし偽メールのリンクをクリック・入力してしまったら
「うっかり情報を入力してしまった」と気づいたときは、一刻も早い対応が被害を最小限に抑えます。
焦らずに、以下の手順を順番に実行してください。
パスワードの変更とログイン履歴の確認
まずは、すぐにYahoo! JAPANの正規サイトへアクセスし、パスワードを新しいものに変更してください。
このとき、メールのリンクからではなく、必ず検索エンジンやブックマークから公式サイトへ移動してください。
次に、ログイン履歴を確認し、自分の身に覚えのないIPアドレスやデバイスからのアクセスがないかチェックします。
もし既にログインできない状態になっている場合は、ヘルプセンターからアカウントの停止や復旧の手続きを行いましょう。
クレジットカード情報の停止と相談
もしクレジットカード番号を入力してしまった場合は、すぐにカード会社に連絡してカードの利用を停止してください。
フィッシング詐欺に遭った可能性があることを伝えれば、不正利用のモニタリングや再発行の手続きをスムーズに行えます。
「まだ実害が出ていないから」と後回しにするのは、非常に危険な判断です。
二要素認証(ワンタイムパスワード)の有効化
被害の拡大を防ぐ最も有効な手段の一つが、二要素認証(多要素認証)の設定です。
Yahoo! JAPANでは、IDとパスワードに加えて、SMSやアプリで発行される確認コードを入力する仕組みが提供されています。
たとえパスワードが盗まれたとしても、この設定があれば第三者がログインすることは困難になります。
フィッシング詐欺の被害を未然に防ぐための対策
攻撃の手口は日々進化していますが、基本的な防犯意識を持つことでリスクを大幅に下げることができます。
公式アプリやブックマークからアクセスする習慣
最も確実な対策は、「メール内のリンクを一切信じない」というルールを自分の中に作ることです。
パスワード変更や情報の確認が必要なときは、必ずスマートフォンの公式アプリを起動するか、事前に登録したブックマークからアクセスしましょう。
この習慣を徹底するだけで、偽サイトに誘導されるリスクはゼロになります。
セキュリティソフトやブラウザの保護機能を利用する
最新のWebブラウザやセキュリティソフトには、既知のフィッシングサイトへのアクセスをブロックする機能が備わっています。
OSやブラウザは常に最新の状態にアップデートし、警告が表示された場合は無理にアクセスしないようにしましょう。
また、迷惑メールフィルタを適切に設定することで、多くの偽メールを受信トレイに入る前に遮断できます。
まとめ
Yahoo! JAPANを装う「パスワード変更のお願い」メールは、私たちの不意を突く巧妙な詐欺手法です。
たとえ本物のように見えても、メール内のリンクを不用意にクリックすることは絶対に避けてください。
日頃から公式アプリやブックマークを利用し、二要素認証を設定しておくことが、大切なアカウントを守るための最強の盾となります。
もし不審なメールが届いたら、まずは一呼吸おいて、今回ご紹介したチェックポイントを確認してみてください。
正しい知識を持ち、冷静に対応することで、フィッシング詐欺の被害は必ず防ぐことができます。