LINEは私たちの生活に欠かせないコミュニケーションインフラとなっており、その利用者の多さから、サイバー犯罪者の標的になりやすい傾向があります。
特に近年、巧妙なメッセージを送りつけて偽のサイトへ誘導し、アカウント情報を盗み取る「フィッシング詐欺」の被害が後を絶ちません。
一度アカウントが乗っ取られてしまうと、自分自身のプライバシーが侵害されるだけでなく、大切な友人を詐欺に巻き込んでしまうリスクもあります。
本記事では、LINEの乗っ取りを狙うフィッシングメッセージの具体的な特徴と、被害を未然に防ぐための実践的な対策について詳しく解説します。
LINE乗っ取り被害の現状とフィッシングの脅威
LINEアカウントの乗っ取りは、単なるいたずらではなく、組織的な金銭搾取を目的とした犯罪行為として行われています。
攻撃者は盗み取ったアカウントを悪用して、登録されている友だちに対して「電子マネーを買ってほしい」といった偽のメッセージを送信します。
信頼している友人からの連絡であると誤認させることで、警戒心の薄いユーザーから金銭を騙し取る手法が一般的です。
このような被害の入り口となるのが、フィッシングメッセージによるログイン情報の窃取です。
フィッシング詐欺とは、実在する企業やサービスを装ったメールやSMSを送り、偽のWebサイト(フィッシングサイト)に誘導してパスワードや認証コードを入力させる手法を指します。
LINEの場合、公式からの通知を完璧に模倣したメッセージが届くため、注意深く確認しなければ騙されてしまう可能性が非常に高いと言えます。
また、乗っ取られたアカウントはさらなるフィッシングメッセージの拡散拠点として利用されることもあり、被害が連鎖的に拡大する特徴を持っています。
LINEフィッシングメッセージの主な特徴
フィッシングメッセージには、ユーザーを焦らせて冷静な判断を失わせるための共通した特徴がいくつか存在します。
これらのパターンを事前に把握しておくことで、不審なメッセージが届いた際に応答を避けることができるようになります。
緊急性や不安を煽る内容
フィッシングメッセージの多くは、受信者に「すぐに対処しなければならない」と思わせる文言を含んでいます。
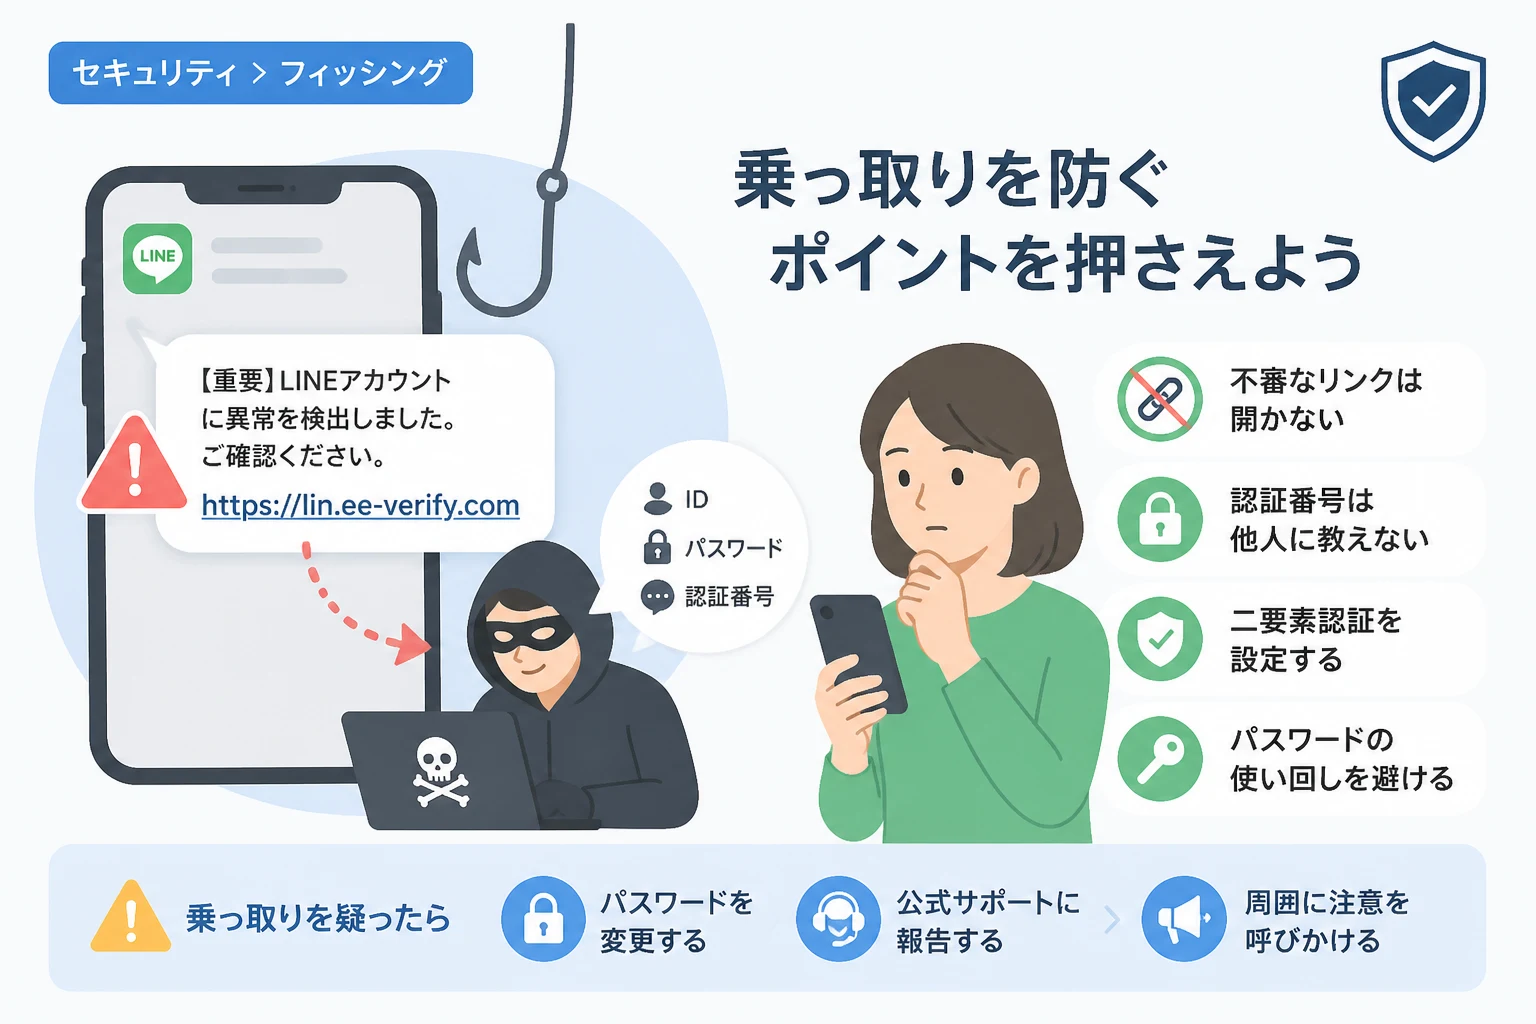
「異常なログインが検知されました」「アカウントが制限される可能性があります」といった警告を装うケースが代表的です。
こうしたメッセージは、ユーザーの不安を煽ることで、リンクをクリックさせるハードルを下げる狙いがあります。
本来、LINE公式がユーザーに対して、リンク先でのパスワード入力を急かすような連絡を頻繁に行うことはありません。
公式を装った巧妙な送信元とURL
送信元の名称が「LINE」「LINE安全認証」など、いかにも公式らしい名前で届く点も特徴の一つです。
SMS(ショートメッセージサービス)で届く場合もあれば、LINEアプリ内のトーク画面に突然現れる場合もあります。
メッセージ内に記載されているURLも、一見すると公式サイトのように見えますが、ドメインの一部が異なっていたり、複雑な文字列が混ざっていたりします。
「line.me」や「line.naver.jp」以外の見慣れないドメインが含まれている場合は、フィッシング詐欺を疑うべきです。
よくあるフィッシングメッセージの典型例
攻撃者が多用するメッセージのパターンを表にまとめました。
| メッセージの種類 | 具体的な文言の例 | 攻撃者の目的 |
|---|---|---|
| 不正ログイン警告型 | 「他の端末からログインを試行されました。心当たりがない場合はこちらから確認してください」 | 偽のログイン画面に誘導し、IDとパスワードを盗む |
| アカウント凍結型 | 「利用規約違反の疑いがあるため、24時間以内に再認証を行わないとアカウントを削除します」 | 焦りを利用して、認証コード(SMS)を入力させる |
| サービス更新・確認型 | 「プライバシーポリシーの改定に伴い、会員情報の更新が必要です。以下のリンクからお手続きください」 | 公式の手続きを装い、個人情報を広範囲に盗み出す |
フィッシングサイトへ誘導された際の見分け方
万が一、メッセージ内のリンクをクリックしてしまった場合でも、その先のWebサイトで情報を入力しなければ被害を防ぐことができます。
フィッシングサイトは見た目が本物そっくりに作られていますが、細部を確認することで偽物であると判断できます。
ログイン画面の違和感を確認する
偽のログイン画面では、通常のLINEログインでは求められない情報の入力を促されることがあります。
例えば、電話番号、パスワードだけでなく、「SMSに届いた4桁の認証番号」をセットで入力させるケースは非常に危険です。
この認証番号は、攻撃者が別の端末であなたのアカウントにログインしようとする際、LINEが本人確認のために発行している本物のコードです。
これを偽サイトに入力してしまうと、攻撃者のログインをあなたが「許可」したことになり、一瞬で乗っ取りが完了してしまいます。
ドメイン名(URL)の不一致
ブラウザのアドレスバーに表示されているURLを必ず確認するようにしてください。
LINEの公式サイトはhttps://line.me/やhttps://access.line.me/といった形式です。
フィッシングサイトの場合、line-safety.comやlIne-verification.xyzのように、一部が英単語に置き換わっていたり、末尾の国別コードが異なっていたりします。
「l」が数字の「1」になっていたり、「o」が「0」になっていたりする視覚的なトリックにも注意が必要です。
LINE乗っ取りを防ぐための具体的な対策
フィッシングメッセージの被害に遭わないためには、日頃からの設定と心構えが重要です。
以下の対策を講じることで、セキュリティレベルを大幅に向上させることができます。
二要素認証(2FA)の適切な運用
LINEには、新しい端末からログインを試みる際に「認証番号」を要求する仕組みが備わっています。
この認証番号(SMSで届く6桁などの数字)は、自分以外には絶対に教えてはならないものです。
「家族から急に必要だと言われた」「公式のサイトに書いてあった」といった状況でも、認証番号を入力・譲渡することはアカウントの譲渡と同義であると認識してください。
また、普段使わない端末からのログインを制限する「他端末ログイン許可」の設定をオフにしておくことも、基本的な防御策として有効です。
パスワード管理の徹底
他のWebサービスと同じパスワードを使い回すことは、セキュリティ上の大きな脆弱性となります。
万が一、別のサービスからパスワードが漏洩した場合、その情報を利用してLINEへの「リスト型攻撃」が行われる可能性があるからです。
LINE専用の、英数字や記号を組み合わせた複雑なパスワードを設定することを強く推奨します。
定期的にパスワードを更新することも、不正アクセスのリスクを低減させる一つの手段となります。
公式アカウントの「認証バッジ」を確認する
LINEの公式アカウントには、名前の横に星型の「バッジ」が付いています。
緑色のバッジはLINE株式会社が審査して認証した「公式アカウント」の証であり、信頼性が高いことを示しています。
一方で、灰色のバッジやバッジがないアカウントからのメッセージで、情報の入力を促すものは詐欺である可能性が高いです。
「LINE」という名前であっても、バッジの色や有無を確認する習慣をつけることで、偽アカウントからの接触を遮断できます。
不審なリンクは開かない・ブックマークを活用する
メールやSMSで届いたリンクを直接クリックするのではなく、検索エンジンから公式サイトにアクセスするか、あらかじめ登録しておいたブックマークからアクセスするようにしてください。
特にパスワードの変更やアカウント情報の確認といった重要な操作は、アプリ内の公式メニューからのみ行うのが最も安全です。
不審なメッセージが届いた際は、その文面をインターネットで検索してみるのも良いでしょう。
多くの場合、すでに同じような被害報告や注意喚起がセキュリティサイトに掲載されています。
もしもLINEが乗っ取られてしまったら?
どれだけ注意していても、被害を完全にゼロにすることは難しいかもしれません。
もしも自分のアカウントに異常を感じたり、乗っ取られたことが判明したりした場合は、迅速な初動対応が必要です。
ログインできる場合の対処
まだ自分の端末からログインができる状態であれば、すぐさまパスワードを変更してください。
パスワードを変更することで、攻撃者のセッションを強制的に切断できる場合があります。
併せて、設定メニューから「ログイン中のデバイス」を確認し、見覚えのないデバイスがあればすべてログアウトさせましょう。
これらの操作により、被害を最小限に食い止めることが可能になります。
ログインできない場合の対処
すでにパスワードが書き換えられ、ログインできなくなっている場合は、一刻も早くLINEの「お問い合わせフォーム」から報告を行う必要があります。
報告を受けたLINE側が、アカウントの調査と利用停止措置を行ってくれます。
また、乗っ取られたアカウントを使って友だちに迷惑をかけている可能性があるため、他のSNSや電話を通じて、周囲の人に「自分のアカウントが乗っ取られたので、メッセージが届いても無視してほしい」と周知してください。
二次被害を防ぐためには、恥ずかしがらずに周囲へ協力を求めることが非常に重要です。
まとめ
LINEの乗っ取りを狙うフィッシングメッセージは、日々その手口を巧妙化させています。
「自分は大丈夫」という過信を捨て、届いたメッセージの送信元やURLを常に疑う姿勢を持つことが、最大の防御となります。
特に、「認証番号を教えない」「不審なリンクを開かない」「二要素認証を活用する」という3点を徹底してください。
万が一被害に遭った際も、迅速に公式サポートへ連絡し、周囲へ注意喚起を行うことで被害の拡大を防ぐことができます。
セキュリティ意識を高く持ち、正しくLINEを活用することで、安全なコミュニケーション環境を守っていきましょう。