インターネットを利用する上で、私たちが管理しなければならないアカウントの数は年々増加し続けています。
こうした膨大なログイン情報を安全かつ効率的に管理するために、パスワードマネージャーの導入はもはや必須の選択と言えるでしょう。
パスワードマネージャーを使い始める際に、最も重要かつ慎重に決定すべき要素がマスターパスワードです。
マスターパスワードは、保存されたすべてのパスワードを保護するための「唯一の鍵」であり、この強度がセキュリティレベルを左右します。
しかし、多くのユーザーにとって「推測されにくく、かつ絶対に忘れないパスワード」を作成することは決して容易ではありません。
本記事では、セキュリティの専門家も推奨する、強固で覚えやすいマスターパスワードの具体的な作り方と運用ルールを詳しく解説します。
マスターパスワードが持つ重要性と役割
パスワードマネージャーの仕組みにおいて、マスターパスワードは暗号化されたデータベースを解凍するための根幹となる情報です。
一般的なWebサービスのパスワードとは異なり、マスターパスワードはサービス提供側ですら把握することができない設計になっています。
万が一マスターパスワードが第三者に知られてしまった場合、マネージャー内に保管されているすべての個人情報や資産へのアクセス権を奪われることを意味します。
一方で、マスターパスワードを忘れてしまうと、パスワードマネージャーの開発元であってもデータを復元することは不可能です。
つまり、マスターパスワードには「他人に推測されない圧倒的な強度」と「自分だけは確実に思い出せる記憶の定着」という、相反する要素が求められます。
この二つの条件を高いレベルで両立させることが、安全なデジタルライフを送るための第一歩となります。
強固なパスワードの定義:長さと複雑さの考え方
パスワードの強度を測る指標の一つに「エントロピー」という概念があり、これはパスワードがいかに予測不可能であるかを示します。
現代のコンピュータによる解析技術を考慮すると、英単語の組み合わせや短い文字列では、容易に突破されるリスクがあります。
多くのセキュリティ機関は、パスワードの強度を高めるためには文字の種類を増やすことよりも、文字数を長くすることがより効果的であると提言しています。
複雑さよりも「長さ」が優先される理由
例えば、8文字で複雑な記号を混ぜたパスワードよりも、20文字以上の単純な単語を組み合わせたフレーズの方が、総当たり攻撃に対する耐性が高くなります。
解析ツールは1秒間に何十億回もの試行を行いますが、文字数が増えるごとに組み合わせのパターンは指数関数的に増大するためです。
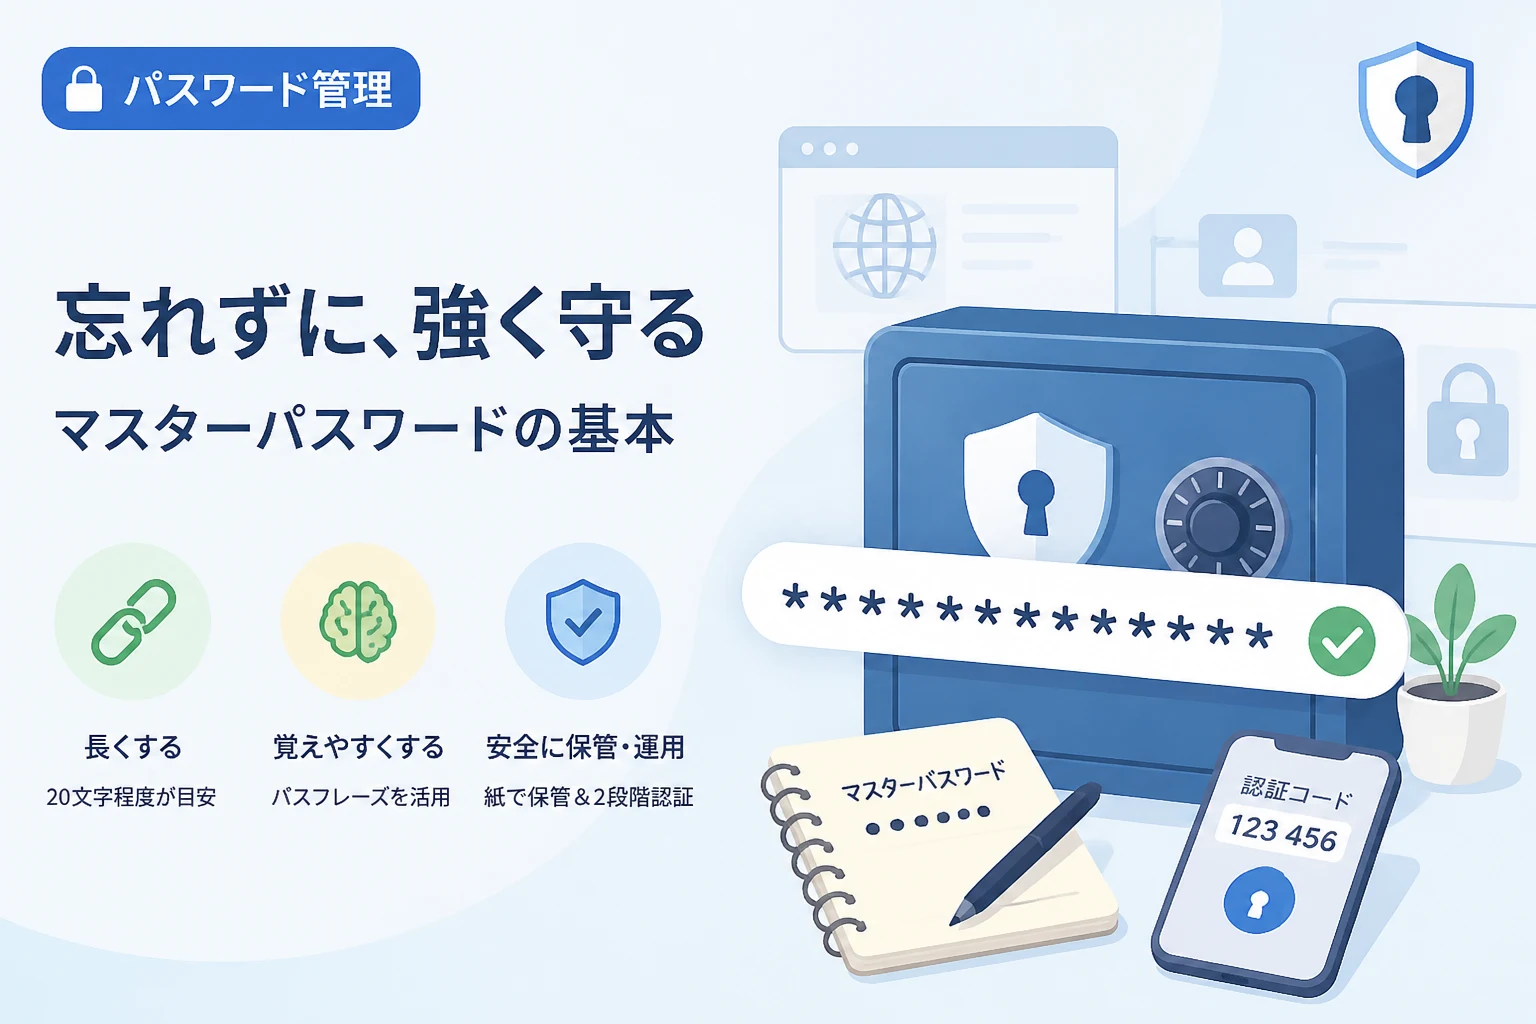
マスターパスワードを作成する際は、最低でも15文字以上、可能であれば20文字から30文字程度を目指すのが理想的です。
「忘れない」と「強固」を両立する3つの作成手法
単純な文字列では強度が不足し、ランダムすぎる文字列では記憶に残らないという課題を解決するために、以下の手法が有効です。
1. パスフレーズ法(ダイスウェア形式)
パスフレーズ法とは、関連性のない複数の単語を組み合わせて一つの長い文章(フレーズ)を作る手法です。
例えば、「Apple」「Cloud」「Mountain」「Seven」という4つの単語を繋げて、Apple-Cloud-Mountain-Sevenのような形にします。
このように意味の繋がらない単語を並べることで、辞書攻撃に強く、かつ視覚的にイメージしやすいため記憶に定着しやすくなります。
単語の間にハイフンや数字を混ぜることで、さらに解析難易度を跳ね上げることが可能です。
2. センテンス頭文字法
自分だけが知っている個人的な文章を作り、その各単語の頭文字を抜き出してパスワードを作成する方法です。
例として、「私は2010年に初めて富士山に登って感動した」という文章を英語に直すとI was moved when I climbed Mt. Fuji for the first time in 2010.となります。
この頭文字を抜き出すと、IwmwIcMFft2010という、一見ランダムに見えるが自分には意味がわかる強力なパスワードが完成します。
この手法の利点は、元の文章さえ覚えていれば、複雑な大文字・小文字・数字の混在を容易に再現できる点にあります。
3. お気に入りの歌詞や名言のカスタマイズ
有名な歌詞や名言をそのまま使うのは危険ですが、それを自分流にアレンジすることで強力な鍵になります。
特定のフレーズの中に、自分にしか分からない「特定のルール」で数字や記号を挿入します。
例えば、全ての母音を特定の記号に置き換えたり、単語の間に決まった数字を入れたりするルールを適用します。
絶対に避けるべき「脆弱なパスワード」の例
マスターパスワードを作成する際に、利便性を優先するあまり以下のようなパターンに陥らないよう注意してください。
| NGパターン | 理由 |
|---|---|
| 個人情報に関連するワード | 誕生日、家族の名前、ペットの名前などはSNS等から容易に推測されます。 |
| 辞書に載っている単語一つ | 辞書攻撃(ディクショナリアタック)により、数秒で解析されるリスクがあります。 |
| キーボードの配列順 | qwertyやasdfghなどは、攻撃者が最初に試すパターンの典型です。 |
| 他のサービスとの使い回し | どこか一つのサービスで漏洩した際、すべての守りが崩壊してしまいます。 |
特に、「自分だけは大丈夫」という思い込みが、最もセキュリティを脆弱にする要因となります。
攻撃者は個人の情報を収集するだけでなく、自動化されたスクリプトを用いて無差別に脆弱なパスワードを狙っていることを忘れてはいけません。
マスターパスワードの安全な運用と管理ルール
強力なマスターパスワードを作成した後、それをどのように運用していくかが次の課題となります。
物理的なバックアップの重要性
どれほど記憶力に自信があっても、急な病気や事故、あるいは極度の緊張状態でパスワードを失念するリスクはゼロではありません。
マスターパスワードだけは、紙に書いて物理的に安全な場所(金庫や鍵のかかる引き出し)に保管しておくことを推奨します。
デジタルデータとしてクラウドやスマホのメモ帳に保存することは、最も避けるべき行為の一つです。
「アナログな保管」は、ネットワーク経由の攻撃に対して最強の防御策となります。
リカバリーコード(緊急アクセス用コード)の保管
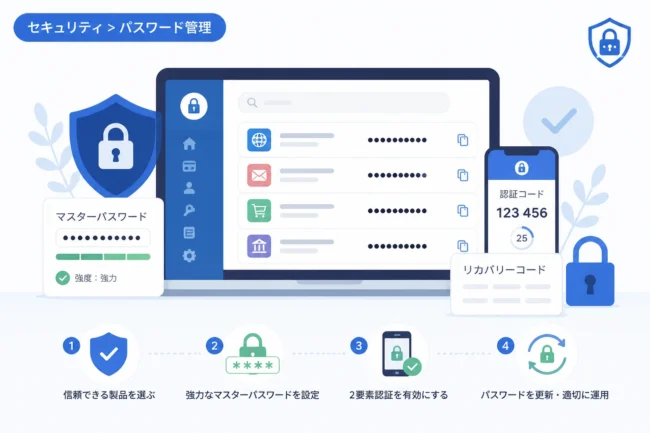
多くのパスワードマネージャーでは、マスターパスワードを紛失した際のための「リカバリーコード」や「シークレットキー」が発行されます。
これはマスターパスワードと同等の権限を持つ非常に重要な情報ですので、必ず初期設定時に印刷して保管してください。
このコードを紛失し、かつマスターパスワードも忘れてしまった場合、アカウント内のデータを取り出す手段は完全に失われます。
二要素認証(2FA)の併用
マスターパスワードを強固にするだけでなく、二要素認証を有効にすることでセキュリティは二重、三重に強固になります。
万が一マスターパスワードが盗まれたとしても、スマートフォンに届く承認コードや物理的なセキュリティキーがなければログインできない状態を作ります。
認証アプリ(Google Authenticatorなど)や、指紋・顔認証といった生体認証を組み合わせるのが現在の標準的なセキュリティ構成です。
作成したパスワードの強度を確認する方法
自作したパスワードが実際にどの程度の強度を持っているか、客観的に評価することも大切です。
多くのパスワードマネージャーには、入力した文字列の強度をリアルタイムで判定するインジケーターが備わっています。
また、オープンソースで公開されているパスワード強度チェッカーを利用するのも一つの手です。
ただし、オンライン上の見知らぬ強度チェックサイトに、本物のマスターパスワードをそのまま入力してはいけません。
構成や文字数が似た「ダミーの文字列」を入力して、どの程度の評価が出るかを確認するに留めておきましょう。
マスターパスワードを定期的に変更すべきか?
かつては「パスワードは定期的に変更すべき」とされていましたが、現在のセキュリティ基準(NIST等)ではその考え方が変わっています。
頻繁な変更は、覚えやすい脆弱なパスワードへの変更を促したり、メモに頼る原因になったりするため、かえって危険であるとされています。
基本的には、「十分に強固なパスワードを設定し、漏洩の疑いがない限りは使い続ける」というスタンスで問題ありません。
ただし、新しいデバイスでログインした際や、セキュリティ通知が届いた際には、念のため自分の設定を見直す習慣をつけましょう。
まとめ
パスワードマネージャーのマスターパスワードは、あなたのデジタル資産を守る最後の砦です。
「忘れないこと」と「破られないこと」を両立させるためには、単なる暗記ではなく、パスフレーズ法や頭文字法といったテクニックを活用することが有効です。
まずは20文字程度を目安に、自分にとって意味のある物語や文章をベースにした独自のフレーズを考えてみてください。
作成したパスワードは物理的な手段でバックアップを取り、二要素認証と組み合わせることで、強固なセキュリティ環境を構築できます。
一度マスターパスワードを完璧に設定してしまえば、他の無数のパスワード管理から解放され、より安全で快適なインターネット利用が可能になります。
今日という機会に、あなたの大切な情報を守る「唯一の鍵」を、最高レベルの強度にアップデートしてみてはいかがでしょうか。