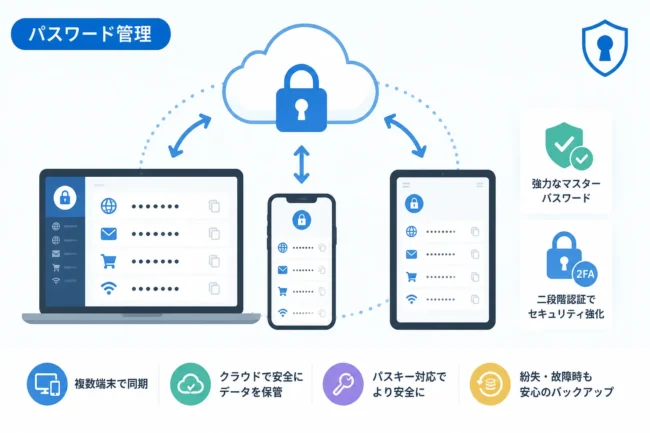
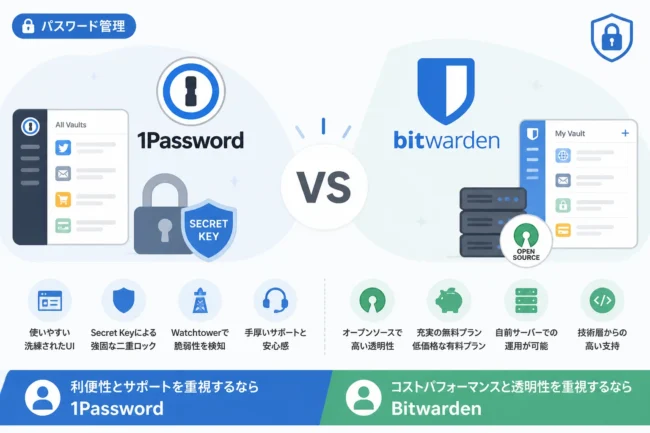
現代のデジタル社会において、私たちは数え切れないほどのWebサービスやアプリケーションを利用しています。
それぞれのサービスで異なるパスワードを設定し、適切に管理することは、個人情報を守るための基本と言えます。
しかし、膨大な数のログイン情報を記憶し続けることは現実的ではなく、多くのユーザーがパスワードマネージャーを頼りにしています。
そこで注目されているのが、セキュリティの究極の形とも言える「ゼロ知識アーキテクチャ(Zero-Knowledge Architecture)」です。
本記事では、パスワードマネージャーの安全性を根底から支えるこの仕組みについて、技術的な背景から利用上の注意点までを詳しく検証していきます。
ゼロ知識アーキテクチャの定義とその重要性
ゼロ知識アーキテクチャとは、サービス提供者がユーザーの機密情報を一切「知らない」状態でサービスを運用する設計指針を指します。
一般的なクラウドサービスでは、ユーザーのデータはサーバーに保存され、運営側が必要に応じてその内容を閲覧したり処理したりできる仕組みになっています。
これに対し、ゼロ知識を採用したサービスでは、データの内容を解読するための鍵をユーザー自身のみが保持します。
「ゼロ知識」という言葉が意味するもの
「ゼロ知識」という言葉は、暗号学の「ゼロ知識証明」という概念に由来しています。
これは、ある情報が正しいことを、その情報自体を明かすことなく相手に証明する手法です。
パスワードマネージャーにおけるゼロ知識とは、「運営会社であっても、ユーザーのマスターパスワードや保存されたデータの中身を把握することが技術的に不可能であること」を意味します。
つまり、サービスを提供する会社がどれほど悪意を持っていたとしても、あるいは法的強制力を受けたとしても、ユーザーのデータの中身を開示することはできません。
なぜパスワードマネージャーにこの設計が必要なのか
パスワードマネージャーは、銀行の暗証番号やSNSのログイン情報など、極めて秘匿性の高い情報を一括管理する場所です。
もしマネージャー自体のサーバーがサイバー攻撃を受け、データが流出した場合、被害は計り知れないものになります。
ゼロ知識アーキテクチャを採用していれば、流出したデータは強固に暗号化されており、解読するための鍵がサーバー上に存在しません。
これにより、万が一のデータ漏洩時にも実質的な被害を防ぐことができるため、現代のセキュリティ基準では必須の要素と考えられています。
ゼロ知識アーキテクチャを実現する技術的仕組み
ゼロ知識アーキテクチャは、単なるスローガンではなく、厳密な暗号技術の組み合わせによって実現されています。
その中心となるのは、「どこで暗号化を行うか」というプロセスの違いです。
ローカル環境での暗号化と復号
ゼロ知識を採用しているパスワードマネージャーでは、データの暗号化および復号はすべて、ユーザーの手元のデバイス上で行われます。
ユーザーが新しいパスワードを保存すると、そのデータはデバイス内で即座に暗号化されます。
暗号化された後の「意味をなさない文字列」だけがクラウドサーバーに送信され、保管されます。
逆にデータを利用する際は、クラウドから暗号化されたデータをダウンロードし、デバイス内でユーザーの鍵を使って元の情報に戻します。
このように、ネットワーク上を流れるデータやサーバーに保管されるデータは常に暗号化された状態であり、平文(読み取れる状態)の情報がデバイスの外に出ることはありません。
マスターパスワードの役割とハッシュ化技術
ゼロ知識の中核を担うのが、ユーザーが設定する「マスターパスワード」です。
このマスターパスワードは、単にログインするための符号ではなく、データを暗号化・復号するための「暗号鍵」を生成する唯一の源泉となります。
運営側のサーバーには、マスターパスワードそのものは送信されません。
代わりに、高度な計算を経て生成された「ハッシュ値」と呼ばれるデータが認証のために利用されます。
PBKDF2およびArgon2による鍵引き出し
マスターパスワードから暗号鍵を生成する際、単純な変換では推測されやすいため、「鍵引き出し関数」が用いられます。
代表的なものに、PBKDF2(Password-Based Key Derivation Function 2)があります。
これは計算処理を数万回、数十万回と繰り返すことで、ブルートフォース攻撃(総当たり攻撃)による解析を困難にする技術です。
近年では、メモリを大量に消費させることで並列計算を防ぐArgon2という、より耐性の高いアルゴリズムを採用するサービスも増えています。
AES-256ビット暗号化の堅牢性
実際のデータの暗号化には、米国政府も採用している軍用レベルの暗号規格である「AES-256(Advanced Encryption Standard)」が一般的に使用されます。
この規格を破るには、現在のスーパーコンピュータを何兆年も稼働させ続ける必要があると言われるほど、極めて高い堅牢性を誇ります。
ゼロ知識アーキテクチャにおいて、この強力な暗号化がユーザーのデバイス上だけで完結することが最大のポイントです。
ゼロ知識アーキテクチャのメリット
このアーキテクチャを理解することで、なぜ多くのセキュリティ専門家が特定のサービスを推奨するのかが見えてきます。
運営会社からの情報漏洩リスクを最小化
過去には、大手クラウドサービスやIT企業が大規模なデータ漏洩事件を起こした例がいくつもあります。
ゼロ知識アーキテクチャを採用していれば、たとえ運営会社のデータベースが丸ごと盗まれたとしても、犯人が手にするのは解読不能なデータの塊に過ぎません。
ユーザーのプライバシーは、運営側の管理体制の良し悪しに依存せず、数学的な暗号の強さによって担保されます。
プライバシーの完全な保護
運営会社の従業員であっても、ユーザーがどのようなサービスを利用しているか、どのようなパスワードを設定しているかを知ることはできません。
これは、国家による監視や不当なデータ提出要求に対しても有効な防御手段となります。
「自分のデータは自分だけのもの」という主権を完全に維持できることが、この設計の大きな魅力です。
利用者が注意すべきデメリットとリスク
ゼロ知識アーキテクチャは非常に強力な安全性を提供しますが、一方で利用者には相応の責任が求められます。
利便性と安全性のトレードオフについて、正しく理解しておく必要があります。
パスワードリセット機能が存在しないこと
一般的なWebサービスであれば、パスワードを忘れた際に「パスワードを再設定する」というリンクから、メール認証などを通じてアカウントを復旧できます。
しかし、真のゼロ知識アーキテクチャを採用しているパスワードマネージャーには、「運営側によるパスワードリセット機能」が存在しません。
なぜなら、運営会社はユーザーのパスワードを知らず、データを復号するための鍵も持っていないからです。
もしユーザーがマスターパスワードを完全に失念し、後述する復旧手段も用意していなかった場合、保存されていたすべてのデータは永遠に失われます。
リカバリーコード管理の重要性
多くのゼロ知識型サービスでは、万が一の事態に備えて「リカバリーコード」や「緊急用キット」を発行する仕組みを設けています。
これは、マスターパスワードとは別に生成される、アカウントを復旧するための唯一の手段です。
利用者は、このコードを紙に印刷して金庫に保管するなど、物理的に安全な場所で管理する必要があります。
このコードを紛失し、かつマスターパスワードも忘れてしまった場合、サポートデスクに連絡しても誰も助けることができません。
ゼロ知識アーキテクチャと他の管理手法の比較
パスワード管理にはいくつかの方法がありますが、ゼロ知識アーキテクチャが他の手法とどのように異なるのかを表にまとめました。
| 管理手法 | データの所在 | 暗号化の主体 | 運営側の視認性 |
|---|---|---|---|
| ブラウザの保存機能 | ブラウザ/クラウド | OS/ブラウザ | 一部可能(設定による) |
| 一般的なクラウド保存 | サーバー | サーバー側 | 技術的に可能 |
| ゼロ知識マネージャー | サーバー(暗号化済) | ユーザーデバイス | 完全に不可能 |
表から分かる通り、ゼロ知識アーキテクチャはユーザーのプライバシー保護において圧倒的な優位性を持っています。
安全性を客観的に検証する方法
あるサービスが「自社はゼロ知識アーキテクチャを採用している」と主張していても、それを鵜呑みにするのは危険です。
ユーザーとして、その主張が正しいかどうかを検証する基準をいくつか知っておくべきです。
第三者機関によるセキュリティ監査
信頼できるパスワードマネージャーは、定期的に外部のセキュリティ専門企業による監査を受けています。
「SOC2 Type II」レポートの取得や、侵入テスト(ペネトレーションテスト)の結果を公表しているかどうかが、判断の一助となります。
監査報告書には、データの暗号化プロセスが適切に設計され、運用されているかどうかの評価が記載されます。
ソースコードの公開(オープンソース)
一部のパスワードマネージャーは、プログラムの設計図であるソースコードを「オープンソース」として公開しています。
コードが公開されていれば、世界中のエンジニアや専門家がその内容をチェックすることができます。
「裏口(バックドア)」が仕込まれていないか、本当にゼロ知識の仕組みが実装されているかが常に監視されている状態と言えます。
透明性の高さは、そのままセキュリティへの信頼に直結します。
ホワイトペーパーの精読
技術的な詳細を記した「セキュリティホワイトペーパー」が公開されているかどうかも重要です。
どのようなアルゴリズムを使い、どのような手順で鍵を生成し、どのような通信経路を辿るのかが明示されているサービスは、信頼に値します。
「独自の暗号技術」を謳い、その詳細を秘密にしているサービスは、かえって脆弱性を抱えているリスクが高いため注意が必要です。
よくある質問:ゼロ知識アーキテクチャの疑問を解消
ここでは、ゼロ知識アーキテクチャに関してよく寄せられる疑問について解説します。
スマートフォンでの生体認証(指紋・顔認証)を使ってもゼロ知識は維持される?
はい、多くのサービスではゼロ知識を維持したまま生体認証を利用できます。
スマートフォンの安全な領域(Secure Enclaveなど)に暗号鍵の一部を安全に保管し、生体認証をトリガーとしてそれを呼び出す仕組みを採っています。
ただし、利便性のためにマスターパスワードの入力を長期間省略しすぎると、いざという時に忘れてしまうリスクがあるため注意しましょう。
サーバーが停止してもパスワードは確認できる?
ゼロ知識アーキテクチャを採用しているマネージャーの多くは、ローカル環境にも暗号化されたデータのコピーを保持しています。
そのため、一時的にインターネット接続が切れたり、サーバーがダウンしたりしても、手元のデバイスでマスターパスワードを入力すれば内容を確認できることが一般的です。
まとめ
ゼロ知識アーキテクチャは、ユーザーのプライバシーとセキュリティを最大限に高めるための現代的な回答です。
「運営会社すらデータを閲覧できない」という徹底した設計は、私たちのデジタルライフを強力に保護してくれます。
しかし、その強固なセキュリティと引き換えに、マスターパスワードの管理責任はすべてユーザー自身に委ねられます。
パスワードリセットができないというリスクを正しく理解し、リカバリーコードの保管を徹底することが、この仕組みを使いこなすための必須条件です。
これからパスワードマネージャーを選ぶ、あるいは見直す際は、そのサービスが真にゼロ知識アーキテクチャを採用しているかを確認してみてください。
数学的な証明に基づいた安全性を手にすることで、日々増え続けるパスワードの悩みから、真の意味で解放されるはずです。