ネットワークのパフォーマンス低下や通信の不安定化は、現代のビジネスインフラにおいて回避すべき重大な課題です。
特に、原因の特定が困難な「遅延」や「パケットロス」の解決には、パケットレベルでの詳細な洞察が不可欠となります。
本記事では、ネットワークプロトコルアナライザーのデファクトスタンダードである「Wireshark」を駆使し、ボトルネックを特定するための高度な解析手法を解説します。
Wiresharkによるトラブルシューティングの重要性と基本アプローチ
ネットワークトラブルの解決において、Wiresharkはパケットの「証拠」を可視化するための最も強力なツールの一つです。
多くのエンジニアがpingやtracerouteでネットワークの状態を確認しますが、それだけではアプリケーション層の遅延や微細なパケットロスを特定することはできません。
Wiresharkを使用することで、通信のハンドシェイクからデータ転送、セッションの終了に至るまでの全プロセスを精密に追跡することが可能になります。
トラブルシューティングを開始する前に、まずは「どこでパケットをキャプチャするか」というキャプチャポイントの選定が極めて重要です。
クライアント側、サーバー側、あるいはその中間のスイッチやルーターでキャプチャを行うことで、遅延がどの区間で発生しているのかを切り分けることができます。
複数ポイントでの同時キャプチャは、ネットワーク内のパケット消失や遅延の蓄積を証明するための最も確実な方法です。
また、キャプチャしたデータが膨大になるため、目的の通信のみを絞り込むための「表示フィルタ」を使いこなすことが、迅速な解決への第一歩となります。
パケットロスの検出と要因分析
ネットワーク上でのパケットロスは、スループットの低下やアプリケーションのタイムアウトを直接的に引き起こす要因です。
Wiresharkでは、TCPのシーケンス番号を解析することで、ネットワーク上で失われたパケットを自動的に検知し、警告を表示してくれます。
TCP再送(Retransmission)の特定
パケットが送信されたものの、受信側から応答(ACK)が返ってこない場合、送信側は同じパケットを再送します。
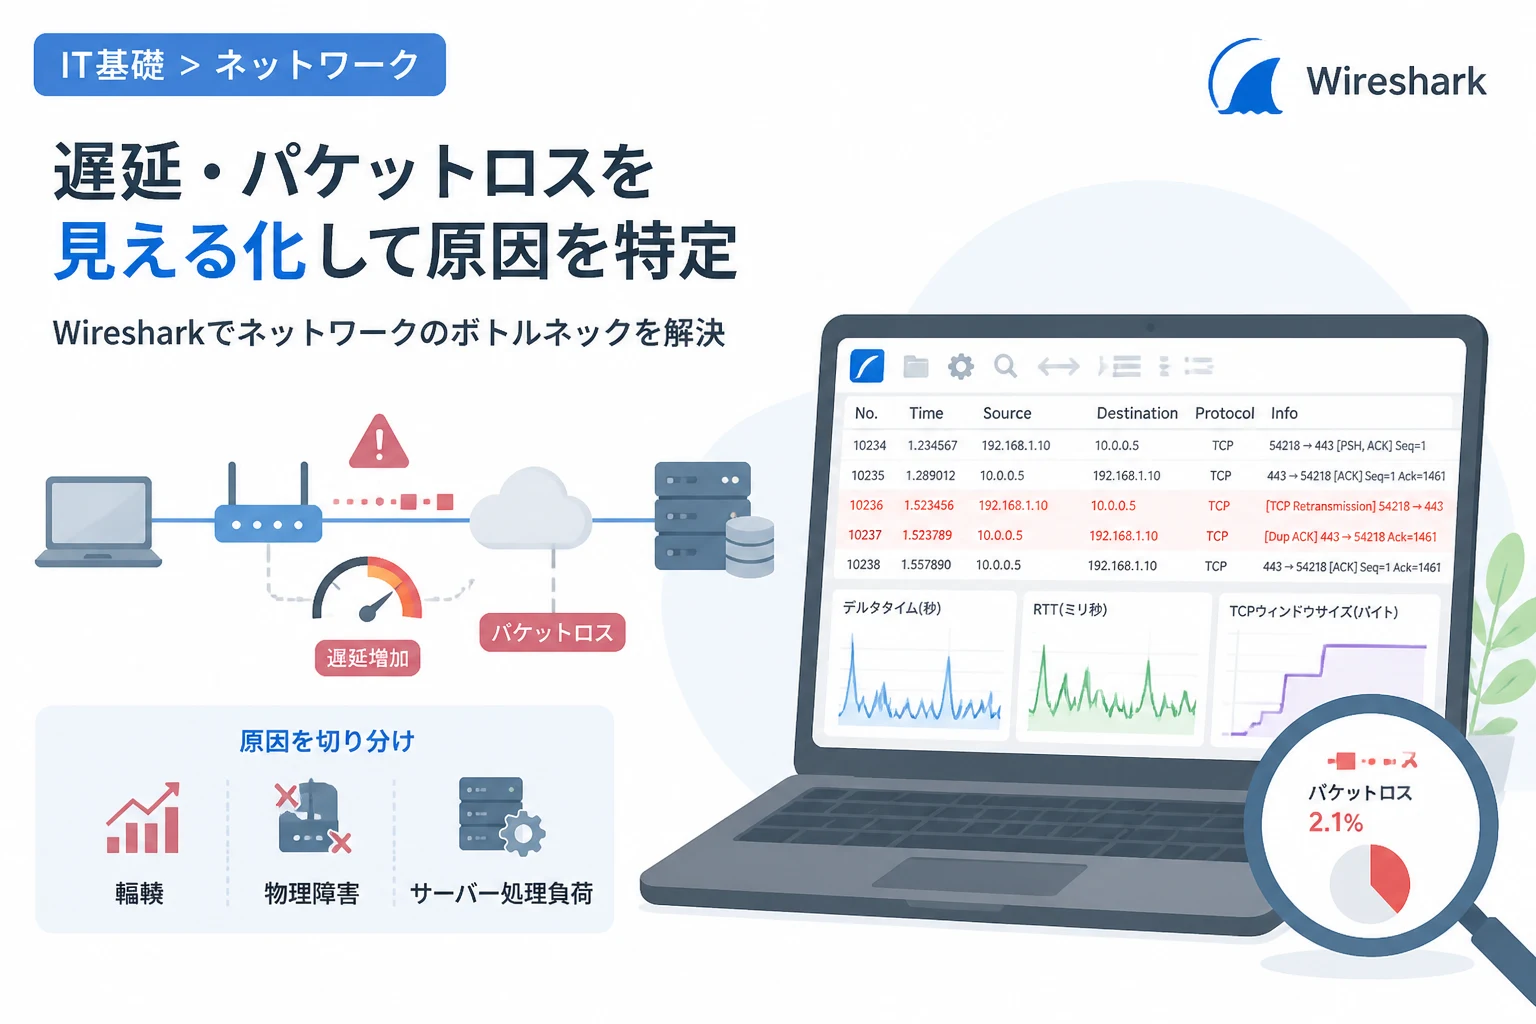
Wiresharkの画面上で、黒い背景に赤文字で表示されるTCP Retransmissionは、パケットロスが発生している明確な兆候です。
このメッセージが表示された場合、送信元から宛先までの経路のどこかで、物理的な障害や輻輳によってパケットが破棄されたことを示唆しています。
特に、短時間に大量の再送が発生している場合は、ネットワーク機器のバッファ溢れや回線帯域の逼迫を疑う必要があります。
重複ACK(Duplicate ACK)と高速再送
パケットロスを検知するもう一つの重要な指標が、TCP Dup ACK(重複ACK)の発生です。
これは、受信側が期待していたシーケンス番号ではないパケットを受け取った際に、「まだこの番号のパケットが届いていない」と送信側に伝えるために発行されます。
通常、3回連続で重複ACKが発生すると、送信側はタイマーの満了を待たずに即座に再送を行う「高速再送(Fast Retransmission)」を実行します。
Wiresharkでこれらのフラグを追跡することで、どのタイミングでパケットが欠落し、どのように回復が試みられたかを時系列で把握できます。
パケットロスの主な原因と切り分け
パケットロスが発生する要因は多岐にわたりますが、Wiresharkの解析結果から以下の可能性を検討できます。
| 検知される事象 | 考えられる主な原因 | 確認すべきポイント |
|---|---|---|
| TCP Retransmission | ネットワーク経路上のパケット破棄 | 中間ルーターの負荷、LANケーブルの不良 |
| Previous Segment Not Captured | キャプチャ漏れまたは受信側での欠落 | NICの性能不足、ミラーポートの設定不備 |
| Spurious Retransmission | 遅延による不必要な再送 | RTTの急激な変動、受信側の応答遅延 |
特に、Spurious Retransmission(不要な再送)は、実際にはパケットは届いているものの、ACKの到着が遅いために送信側がロスと誤認して再送してしまう現象です。
これは純粋なロスではなく「大きな遅延」が原因であるため、解析の方向性を修正する必要があります。
ネットワーク遅延(レイテンシ)の高度な解析手法
遅延のトラブルシューティングは、パケットロスよりも複雑な場合が多く、ミリ秒単位での解析が求められます。
Wiresharkには、時間の経過を視覚化し、ボトルネックを特定するための便利な機能が多数備わっています。
デルタタイム(Delta Time)の活用
遅延解析の基本は、一つ前のパケットからの経過時間を示す「デルタタイム」を確認することです。
「表示形式」の設定から「時刻」を「直前の表示パケットからの経過時間」に変更することで、どのパケットのやり取りに時間がかかっているかを一目で確認できます。
例えば、クライアントからのリクエストパケットの直後に大きなデルタタイムが発生している場合、サーバー側のアプリケーション処理に時間がかかっている可能性が高まります。
逆に、サーバーがパケットを送信してからACKが返ってくるまでに時間がかかっている場合は、ネットワーク経路やクライアント側の受信処理に問題があると考えられます。
TCP往復時間(RTT)の計測
ネットワーク自体の遅延を測定するには、TCPのSYNパケットからSYN+ACKパケットが返ってくるまでの時間を計測するのが最も正確です。
Wiresharkでは、TCPの「解析(Analysis)」フラグを使用することで、各パケットに対するRTTを自動的に算出できます。
表示フィルタにtcp.analysis.ack_rttを入力することで、ACKが返ってくるまでの時間が異常に長い通信を抽出することが可能です。
RTTが一貫して高い場合は物理的な距離やネットワークの輻輳が疑われ、特定のタイミングで急上昇する場合は一時的な負荷増大が疑われます。
TCPウィンドウサイズとフロー制御の解析
遅延の隠れた原因として、TCPのフロー制御が正常に機能していないケースがあります。
受信側のバッファがいっぱいになると、ウィンドウサイズが0になるTCP Zero Windowという通知が送信されます。
これが発生している間、送信側はデータの送信を停止しなければならず、これがアプリケーション上の大きな遅延として認識されます。
Wiresharkでtcp.window_size == 0というフィルタを適用し、このパケットが頻出していないかを確認してください。
ウィンドウサイズが徐々に減少していく様子は、受信側の処理能力が送信データ量に追いついていないことを示しています。
Wiresharkのエキスパート機能を駆使したボトルネック特定
手動での解析に加え、Wiresharkが備える自動解析機能を活用することで、複雑な問題の核心に素早く到達できます。
エキスパート情報の活用
Wiresharkには、パケット内の異常を自動的に検知してリスト化する「エキスパート情報(Expert Information)」機能があります。
メニューの「分析」から「エキスパート情報」を選択すると、Chat, Note, Warn, Errorの4段階でネットワーク上の問題が分類されます。
パケットロスに関連する「Previous segment(s) not captured」や、遅延に関連する「Long frame acknowledgment time」などがここに集約されます。
まずはこの画面を確認し、どのような傾向の異常が発生しているかの全体像を把握することが効率的なトラブルシューティングのコツです。
I/Oグラフによる視覚化
特定の期間に発生したトラフィックのスパイクや、エラーパケットの推移を視覚的に確認するには「I/Oグラフ」が最適です。
全体のパケット数(All packets)と、再送パケット(tcp.analysis.retransmission)を重ねて表示することで、トラフィック量とロスの相関関係を分析できます。
例えば、トラフィックが一定量を超えた瞬間に再送が急増しているのであれば、帯域幅の不足やシェーピングの影響が強く疑われます。
TCPストリームグラフ(Stevensグラフ)
TCPの挙動を詳細に分析するエンジニアにとって、シーケンス番号の推移をグラフ化した「TCPシーケンスグラフ」は非常に有用です。
このグラフでは、時間の経過とともにシーケンス番号がどのように増加しているかをプロットし、データの流れを可視化します。
グラフが水平になっている部分はデータが流れていない(遅延している)時間を示し、垂直方向に段差がある部分は再送が発生している箇所を示します。
この視覚的なパターンを読み解くことで、単なる数値の羅列からは見えてこない「通信の詰まり」を直感的に特定できます。
CLI版Wireshark(Tshark)による自動解析
長時間のキャプチャや、大量のファイルから特定の統計情報を抽出する場合、GUIよりもコマンドラインツールのtsharkが威力を発揮します。
例えば、特定のIPアドレス間での遅延やロス率をスクリプトで自動算出することが可能です。
# 再送パケットのみを抽出し、その割合を調査する例
tshark -r capture_file.pcapng -Y "tcp.analysis.retransmission" -T fields -e frame.number -e ip.src -e ip.dst
実行結果の例は以下の通りです。
145    192.168.1.10    203.0.113.5
152    192.168.1.10    203.0.113.5
189    192.168.1.10    203.0.113.5
このように、特定のパケットのみを抽出してテキスト化することで、外部の解析ツールやExcelに取り込んで、より詳細な傾向分析を行うことができます。
また、tsharkの-zオプションを使用すれば、キャプチャファイル内のプロトコル統計やRTTの平均値を一瞬で算出することも可能です。
トラブルシューティングの実践フロー
Wiresharkを活用した解析を効率的に進めるためのステップをまとめます。
- 問題の再現とキャプチャ:可能な限りクライアントとサーバーの両端で同時にパケットを収集します。
- 全体傾向の把握:エキスパート情報とI/Oグラフを確認し、エラーの質と発生タイミングを特定します。
- 遅延の切り分け:デルタタイムとRTTを分析し、遅延が「ネットワーク」にあるのか「ホスト」にあるのかを判断します。
- 詳細なパケット解析:表示フィルタ
tcp.analysis.flagsを用いて、再送や重複ACKの発生順序を精査します。 - 仮説の検証:ウィンドウサイズの枯渇やMTUの不一致など、プロトコル仕様に基づいた原因を突き止めます。
特に、ネットワーク遅延の調査では、tcp.time_delta(一つ前のパケットからの時間)とtcp.time_relative(セッション開始からの累積時間)を使い分けることが重要です。
これらの数値を組み合わせることで、特定のアプリケーション処理が通信全体のパフォーマンスにどれほど影響を与えているかを定量的に証明できます。
まとめ
Wiresharkを用いた遅延・パケットロスの解析は、ネットワークの深層で起きている事象を解明するための高度な技術です。
再送フラグや重複ACKの追跡によってパケットロスの箇所を特定し、デルタタイムやRTTの計測によって遅延のボトルネックを浮き彫りにすることができます。
単にパケットを眺めるのではなく、TCPのシーケンス制御やフロー制御の仕組みと照らし合わせて解析を進めることが、解決への最短ルートとなります。
本記事で紹介したフィルタリング技術や視覚化ツールを駆使し、日々のネットワーク運用における迅速なトラブルシューティングに役立ててください。
パケットは嘘をつきません。
正しく読み解く力を養うことで、どんな複雑なネットワークトラブルも必ず解決へと導けるはずです。