楽天カードの会員専用オンラインサービスである「楽天e-NAVI」は、非常に多くのユーザーに利用されている便利なツールです。
その利便性の高さゆえに、サイバー犯罪者が偽のログイン画面を作成して個人情報を盗み取ろうとするフィッシング詐欺の標的になりやすい傾向があります。
最近のフィッシングサイトは本物と見分けがつかないほど精巧に作られており、一見しただけでは偽物だと気づくことが困難です。
本記事では、楽天e-NAVIの偽ログイン画面を見破るための具体的なチェックポイントと、被害を未然に防ぐための強力な対策について詳しく解説します。
あなたの大切な資産と個人情報を守るために、正しい知識を身につけてセキュリティ意識を高めていきましょう。
なぜ楽天e-NAVIがフィッシング詐欺の標的になるのか
楽天カードは日本国内でトップクラスの発行枚数を誇るクレジットカードであり、その利用者の多さが犯罪者にとっての大きな魅力となっています。
不特定多数に偽メールを送りつけても、受信者が楽天カードユーザーである確率が非常に高いため、効率的にターゲットを絞り込めるのです。
また、楽天e-NAVIにはクレジットカード番号、有効期限、セキュリティコードだけでなく、銀行口座情報や住所といった極めて重要な個人情報が集約されています。
一度ログイン情報を盗み取られてしまうと、不正利用による金銭的被害だけでなく、他のサービスへのなりすましログインにも悪用されるリスクがあります。
サイバー犯罪者は、私たちの「急いで確認しなければならない」という焦りの心理を巧みに突き、巧妙な罠を仕掛けてきます。
偽ログイン画面を見破るための5つのチェックポイント
偽のログイン画面には、必ずといっていいほど本物とは異なる「違和感」が隠されています。
ここでは、アクセスしたページが正当なものかどうかを判断するために、優先的に確認すべき項目を挙げます。
1. URL(ドメイン名)の正確性を確認する
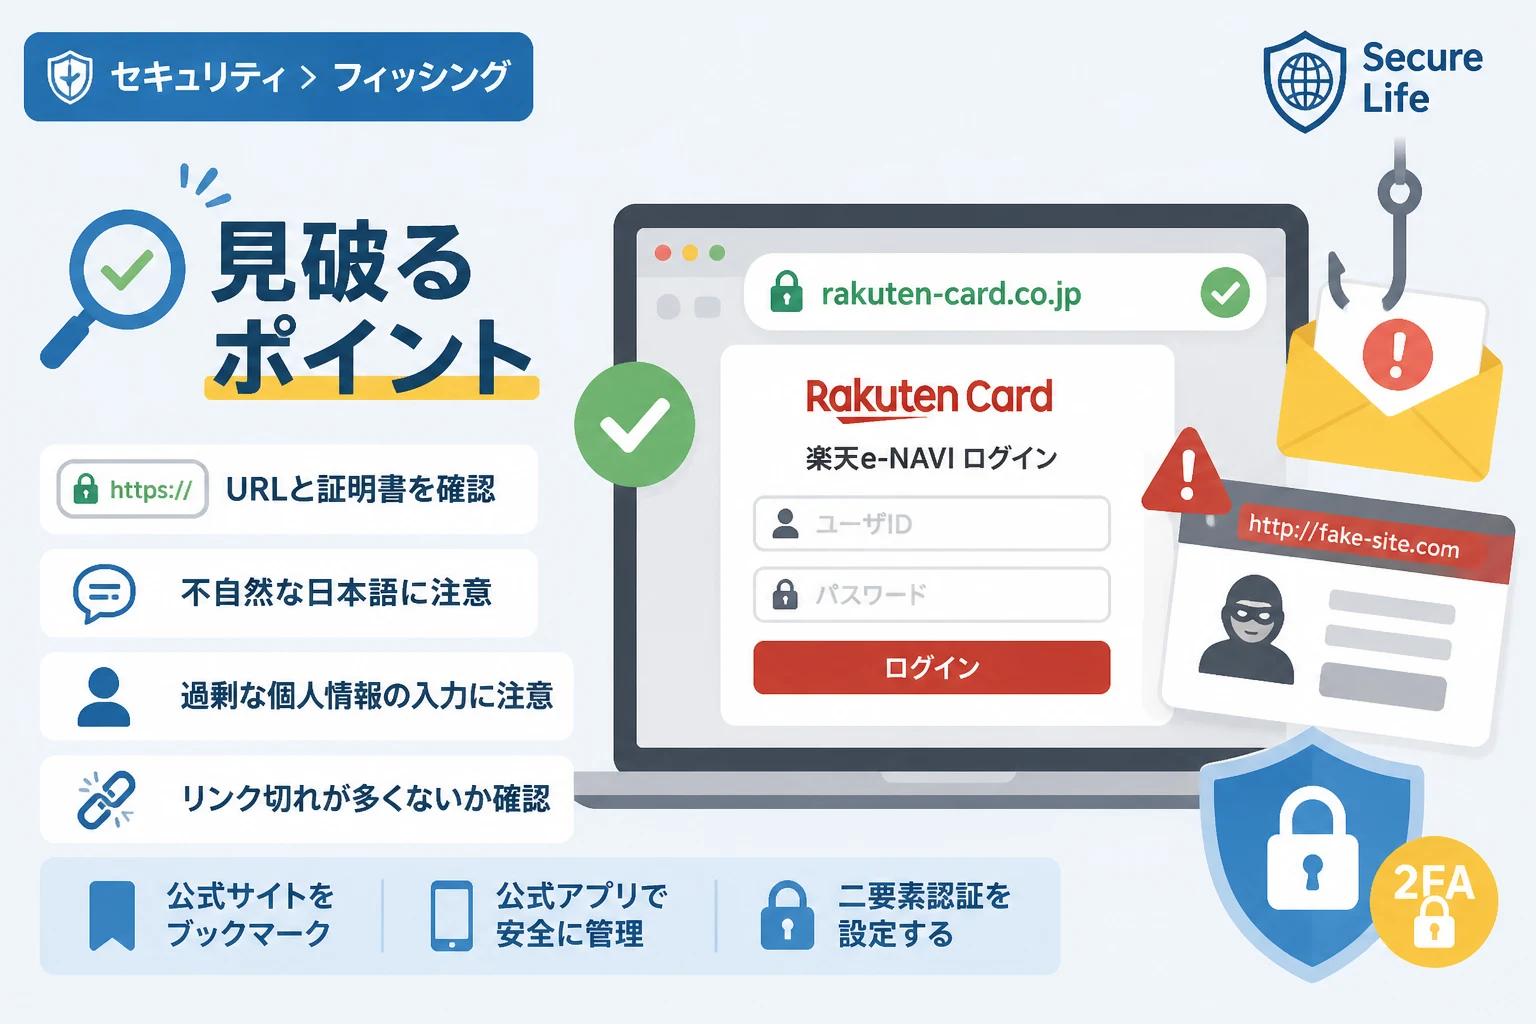
フィッシング詐欺を見破るための最も確実な方法は、ブラウザのアドレスバーに表示されているURL(ドメイン名)を細部までチェックすることです。
楽天e-NAVIの正当なドメインは「rakuten-card.co.jp」であり、これ以外のドメインでログインを求められることはありません。
犯罪者は「rakuten-card-security.com」や「rakuten-navi.net」のように、もっともらしい単語を組み合わせた偽のドメインを使用します。
また、アルファベットの「o(オー)」を数字の「0(ゼロ)」に置き換えるなど、視認性の隙を突いた文字の改ざんにも注意が必要です。
スマートフォンで閲覧している場合、アドレスバーが省略表示されることが多いため、必ずタップしてURLの全貌を確認するようにしてください。
2. SSL証明書の発行元を確認する
ブラウザのアドレスバーに表示される「鍵マーク」は通信が暗号化されていることを示しますが、これだけで安心するのは危険です。
現代のフィッシングサイトの多くは、ユーザーを安心させるために無料のSSL証明書を取得して鍵マークを表示させています。
より詳細に確認するためには、鍵マークをクリックして証明書の発行元や発行先が「Rakuten Card Co., Ltd.」になっているかを確認しましょう。
正当なサイトであれば、企業の実在性を証明する高度な証明書が使用されていることが一般的です。
もし証明書の情報に不審な点がある場合や、発行先が不明な組織名になっている場合は、即座にブラウザを閉じてください。
3. 不自然な日本語やフォントの違和感に注目する
フィッシングサイトの多くは海外の犯罪グループによって作成されているため、サイト内の日本語に不自然な表現が含まれることがあります。
「お客様のアカウントは異常です」「24時間以内に更新してください」といった、不安を煽るような不自然な言い回しは典型的なサインです。
また、日本で一般的に使われない漢字(簡体字や繁体字)が混ざっていたり、文字化けが発生していたりする場合も極めて危険です。
文字の間隔が不自然に空いていたり、フォントの種類がページ内で統一されていなかったりする点にも注意を払いましょう。
大手企業である楽天が、公開されているページに稚拙な誤字脱字やデザインの崩れを放置することは考えられません。
4. 入力を求められる情報の範囲を確認する
通常の楽天e-NAVIのログイン画面では、ユーザーIDとパスワードの入力のみが求められます。
ログインした直後の画面で、いきなりクレジットカード番号の全桁、有効期限、セキュリティコード、さらには暗証番号まで入力を求めることはありません。
フィッシングサイトは一度のアクセスで全ての情報を盗み取ろうとするため、不自然に多くの入力項目を提示してくるのが特徴です。
特に「本人確認のため」という名目で、カードの暗証番号や銀行の合言葉などの入力を求められた場合は、100%詐欺であると断定して差し支えありません。
入力フォームに進む前に、その情報が本当にログイン段階で必要なものなのかを一度冷静に考えてみてください。
5. サイト内のリンクが機能しているか試す
フィッシングサイトは「ログイン画面」だけを精巧に作り込んでいるため、それ以外のリンクが機能していないことがよくあります。
例えば、ページ下部にある「会社概要」「プライバシーポリシー」「お問い合わせ」といったリンクをクリックしてみてください。
リンクをクリックしてもページが遷移しなかったり、エラーが表示されたり、あるいは楽天の公式サイトのトップページに飛ばされたりする場合は偽物です。
また、著作権表記(Copyright)の年号が古いまま更新されていないといった細かなミスも見受けられることがあります。
本物のサイトは全てのメニューやリンクが正しく機能するように設計されているため、この違いは大きな判断材料となります。
公式と偽サイトの比較表
以下の表は、楽天e-NAVIの公式サイトと一般的なフィッシングサイトの特徴を比較したものです。
| 比較項目 | 楽天e-NAVI公式サイト | 一般的なフィッシングサイト |
|---|---|---|
| ドメイン名 | rakuten-card.co.jp | rakuten-card-support.com 等(不規則) |
| 日本語表現 | 正確で自然な日本語 | 不自然な言い回し、誤字脱字がある |
| 入力項目 | IDとパスワードが基本 | カード番号や暗証番号を即座に求める |
| 内部リンク | 全てのリンクが正しく機能する | リンク切れやトップページへの転送が多い |
| 警告内容 | 具体的で冷静な案内 | 「緊急」「凍結」「停止」と不安を煽る |
フィッシング詐欺に遭わないための根本的な対策
偽画面を見破る力を養うことも大切ですが、そもそも偽画面にアクセスしないための環境作りが最も重要です。
ここでは、日々の生活の中で取り入れられる具体的な防御策を紹介します。
公式アプリ「楽天カードアプリ」をメインに利用する
ブラウザからのログインを避け、公式に提供されている「楽天カードアプリ」を利用することを強く推奨します。
アプリはあらかじめスマートフォンにインストールされたプログラムであるため、ブラウザのように検索結果やメールのリンクから偽サイトへ誘導されるリスクがありません。
指紋認証や顔認証などの生体認証を設定しておけば、パスワードを入力する手間も省け、セキュリティと利便性を両立できます。
重要な通知もアプリ内のプッシュ通知で届くため、メールの真偽に悩む必要がなくなるのも大きなメリットです。
ブックマーク(お気に入り)からのアクセスを徹底する
PCやスマートフォンのブラウザを利用する場合は、あらかじめ公式サイトをブックマークに登録しておきましょう。
メールやSMSに記載されたURLは、どんなに本物らしく見えても決してクリックしないというルールを自分の中で徹底してください。
楽天カードからの重要な連絡があったとしても、必ずブックマークから公式サイトへ移動し、そこから改めて情報を確認する習慣を身につけることが最大の防御になります。
検索エンジンの検索結果でも、広告枠に偽サイトが表示される事例が確認されているため、検索からのアクセスも慎重に行う必要があります。
二要素認証(ワンタイムパスワード)を設定する
万が一、IDやパスワードが盗まれてしまった場合でも、第三者のログインを阻止できるのが二要素認証です。
楽天e-NAVIでは、ログイン時に登録したメールアドレスへ認証コードを送信する設定が可能です。
この設定を有効にしていれば、犯罪者がパスワードを入手しても、あなたの手元にある認証コードがなければログインを完了させることができません。
セキュリティ設定を見直し、二要素認証が未設定の場合は今すぐに有効化することをお勧めします。
少しの手間で、アカウントの安全性は飛躍的に高まります。
迷惑メールフィルタとセキュリティソフトの活用
プロバイダや携帯キャリアが提供している迷惑メールフィルタ機能を最大限に活用しましょう。
多くのフィッシングメールは、配信元サーバーの情報を基に自動的に迷惑メールフォルダへ振り分けられます。
また、スマートフォンやPCに信頼できるセキュリティソフトを導入しておくことも有効な対策の一つです。
最新のセキュリティソフトは、アクセスしようとしているURLが既知のフィッシングサイトである場合に、警告を表示してアクセスを遮断してくれます。
技術的な防壁を何重にも構築しておくことで、うっかりミスによる被害を最小限に抑えることができます。
もし偽ログイン画面に情報を入力してしまったら
「フィッシングサイトに入力してしまったかもしれない」と気づいたときは、一刻を争う対応が必要です。
被害を最小限に食い止めるために、以下の手順を迅速に実行してください。
直ちにカードの利用停止手続きを行う
まずは楽天カードのコンタクトセンターに連絡し、カードの利用停止と再発行を依頼してください。
カード番号が犯罪者の手に渡った場合、数分以内に不正利用が開始される可能性があります。
電話がつながらない時間帯であっても、楽天e-NAVI(公式サイト)やアプリから一時停止の手続きができる場合があります。
不正利用された分については、届け出を行うことで補償を受けられるケースが多いため、迅速な連絡が何より重要です。
パスワードの変更と他サービスへの確認
楽天e-NAVIのログインパスワードを速やかに変更してください。
この際、他のインターネットサービスで同じパスワードを使い回している場合は、それらのパスワードもすべて変更する必要があります。
犯罪者は入手したIDとパスワードを使い、AmazonやGoogle、SNSなどの主要なサービスに対して「リスト型攻撃」を仕掛けてきます。
一つでも情報が漏洩した場合は、全ての関連サービスの安全性を疑うことがセキュリティの鉄則です。
公的機関への相談と情報提供
実害が発生した場合や不安が残る場合は、最寄りの警察署のサイバー犯罪相談窓口や、フィッシング対策協議会へ相談してください。
また、楽天カードの公式サイトにはフィッシングに関する情報提供窓口が設置されています。
被害の状況や、誘導されたフィッシングメールの内容を報告することで、他のユーザーへの被害拡大を防ぐことにつながります。
自分一人で抱え込まず、専門の機関や公式のサポートを頼るようにしましょう。
まとめ
楽天e-NAVIを狙ったフィッシング詐欺は、年々その手口が巧妙化しており、誰もが被害に遭うリスクを抱えています。
しかし、「URLの確認」「公式アプリの利用」「二要素認証の設定」といった基本を守ることで、そのリスクは大幅に低減できます。
「自分だけは大丈夫」という思い込みを捨て、常に疑いの目を持ってサイトを利用することが、デジタル社会における自己防衛の第一歩です。
不審なメールを受け取った際は、決してリンクを急いでクリックせず、まずは深呼吸をして本記事で紹介したチェックポイントを思い出してください。
正しい知識に基づいた賢い選択が、あなたの大切な情報と資産を守るための最強の盾となります。