自宅のWi-Fiが届きにくい部屋を解消するために、Wi-Fi中継器を導入する家庭が増えています。
コンセントに差し込むだけで手軽にエリアを広げられるWi-Fi中継器は非常に便利ですが、セキュリティ対策を疎かにしていませんか。
多くのユーザーは親機(ルーター)のセキュリティには気を配りますが、中継器の設定は初期状態のまま使い続けてしまう傾向があります。
Wi-Fi中継器も一つのネットワーク機器であり、適切な設定を行わなければ、外部からの不正アクセスや情報の盗聴を招くリスクがあります。
本記事では、Wi-Fi中継器を安全に使用するために確認すべきセキュリティ設定のポイントを詳しく解説します。
Wi-Fi中継器に潜むセキュリティのリスクとは
Wi-Fi中継器は、親機からの電波を受信し、それを増幅して再送信する仕組みを持っています。
この仕組み上、中継器自体が第三者からの攻撃対象になる可能性があります。
もし中継器のセキュリティが脆弱であれば、悪意のある第三者があなたの自宅ネットワークに侵入する入り口となってしまいます。
ネットワークに侵入されると、インターネット通信の内容を盗み見られたり、接続されているPCやスマホから個人情報を抜き取られたりする恐れがあります。
さらに、あなたの回線が犯罪の踏み台として利用され、知らないうちに加害者に仕立て上げられるリスクも否定できません。
そのため、中継器を設置する際には親機と同等、あるいはそれ以上にセキュリティを意識することが重要です。
設定画面のログイン情報を変更する
多くのWi-Fi中継器には、設定を変更するための管理画面が用意されています。
この管理画面へアクセスするための「ユーザー名」と「パスワード」が初期設定のままであることは、非常に危険です。
メーカーが設定している初期パスワードは、製品マニュアルやインターネット上の公開情報から容易に推測できてしまいます。
もし第三者に管理画面へログインされてしまうと、セキュリティ設定を勝手に書き換えられ、ネットワークを完全に支配される恐れがあります。
強力なパスワードの作成ルール
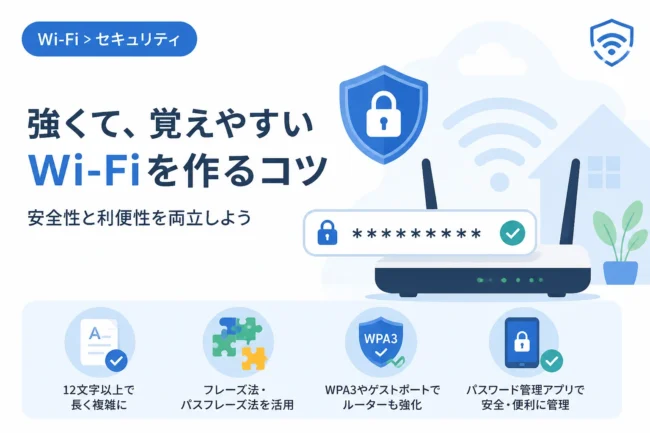
管理用パスワードを変更する際は、推測されにくい複雑な文字列を設定するようにしてください。
英大文字、小文字、数字、そして記号を組み合わせた12文字以上の長さを推奨します。
誕生日や電話番号、単純な英単語などは、辞書攻撃と呼ばれる手法で簡単に突破されるため避けるべきです。
また、他のWebサービスや親機のパスワードを使い回すことも、連鎖的な被害を招くため推奨されません。
暗号化規格を最新の状態に保つ
Wi-Fiの電波は壁を越えて屋外まで届くため、通信内容が暗号化されていないと誰にでも中身を見られてしまいます。
Wi-Fi中継器で利用する暗号化規格が、古く脆弱なものでないか必ず確認してください。
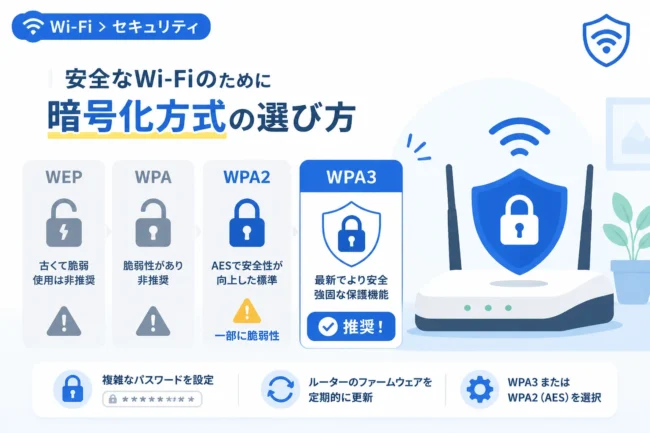
現在、主流となっている規格には「WPA2」や、より強固な「WPA3」があります。
古い規格である「WEP」や「WPA」は、現在では数分で解読される手法が確立されているため、絶対に使用してはいけません。
WPA3とWPA2の比較
可能な限り、最新の暗号化規格であるWPA3(SAE)を使用することをお勧めします。
WPA3は、パスワードが単純であっても辞書攻撃に対して強い耐性を持っており、より高い安全性を確保できます。
ただし、接続する側のデバイス(スマホやPC)がWPA3に対応していない場合は、WPA2を使用することになります。
WPA2を使用する場合でも、暗号化アルゴリズムには「AES」を選択するようにしてください。
| 規格名 | 推奨度 | 特徴 |
|---|---|---|
| WPA3 | 最高 | 最新の規格で非常に高いセキュリティ性能を持つ。 |
| WPA2-AES | 推奨 | 現在最も普及している標準的な規格。安全性が高い。 |
| WPA2-TKIP | 非推奨 | 脆弱性が発見されており、現在は推奨されない。 |
| WEP | 危険 | 簡単に解読されるため、使用してはいけない。 |
ファームウェアを最新にアップデートする
Wi-Fi中継器を動かしているソフトウェアのことを「ファームウェア」と呼びます。
ファームウェアには、セキュリティ上の弱点(脆弱性)が見つかることがあり、メーカーはそれを修正するためにアップデートを公開します。
ファームウェアを古いまま放置することは、窓の鍵が開いたままの家に住んでいるのと同じくらい危険です。
最新の脅威から身を守るためには、常に最新バージョンのファームウェアを適用し続ける必要があります。
自動更新機能の活用
最近のWi-Fi中継器には、新しいファームウェアが公開された際に自動で適用する機能が備わっています。
この「自動更新機能」は、設定漏れを防ぐために必ず有効にしておきましょう。
もし自動更新に対応していない古いモデルを使用している場合は、月に一度はメーカーの公式サイトを確認する習慣をつけましょう。
手動アップデートが必要な場合は、管理画面からファイルをアップロードして更新作業を行います。
SSIDの運用に注意する
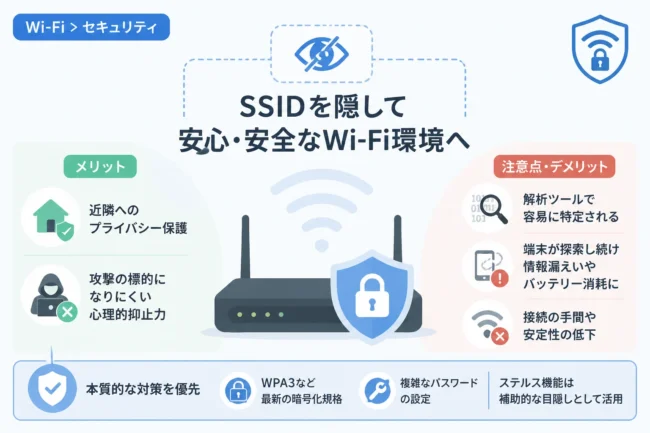
SSID(ネットワーク名)の設定も、セキュリティにおいて無視できない要素です。
中継器の中には、親機のSSIDをそのまま引き継ぐものと、中継器独自のSSIDを設定できるものがあります。
親機と同じSSIDを使用する場合、接続の切り替えがスムーズという利点がありますが、攻撃者にとってネットワーク構造を特定されやすくなる側面もあります。
個人を特定できる情報を避ける
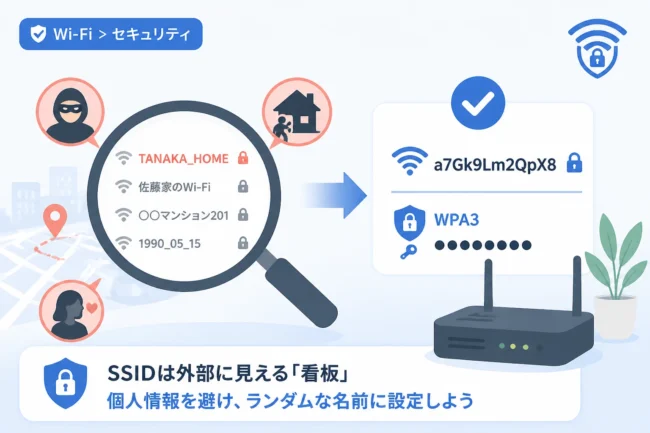
SSIDに自分の名前や住所の一部、家族の名前などを含めることは絶対に避けてください。
外部から見えるSSIDに個人情報が含まれていると、どの家がそのネットワークを利用しているか特定されるリスクがあります。
また、デフォルトのSSIDにはメーカー名や型番が含まれていることが多く、これも攻撃の手がかりを与えることになります。
SSIDは、無機質で推測しにくい名前に変更することを強く推奨します。
WPS機能の取り扱いに注意する
WPS(Wi-Fi Protected Setup)は、ボタンを押すだけで簡単にWi-Fi接続ができる便利な機能です。
しかし、WPSにはセキュリティ上の脆弱性が指摘されているケースがあり、一部の攻撃手法ではPINコードが突破されるリスクがあります。
物理的にボタンを操作できる環境であれば便利ですが、一度設定が終わった後はWPS機能を無効化しておくことが、セキュリティを一段階高めるコツです。
不必要な窓口を閉じておくことが、サイバー攻撃を未然に防ぐ鉄則となります。
MACアドレスフィルタリングの検討
より高度なセキュリティを求める場合は、MACアドレスフィルタリングの導入を検討しましょう。
これは、あらかじめ登録したデバイスの固有番号(MACアドレス)以外からの接続を拒否する機能です。
これにより、万が一Wi-Fiのパスワードが盗まれたとしても、未登録のデバイスはネットワークに接続できなくなります。
ただし、最近のスマホはセキュリティ向上のためにMACアドレスをランダム化する機能があるため、管理が少し煩雑になる点には注意が必要です。
設定の手間はかかりますが、接続デバイスが限定されている環境では非常に強力な防御手段となります。
設置場所による物理的なセキュリティ
セキュリティは設定画面の中だけで完結するものではありません。
Wi-Fi中継器をどこに設置するかという「物理的な場所」も重要です。
電波を遠くに飛ばしたいからといって、窓際に設置すると、屋外に必要以上の電波が漏れ出してしまうことになります。
電波が屋外に強く漏れていると、家の前を通りかかった悪意のある人物にターゲットにされやすくなります。
中継器は、必要な範囲だけに電波が届くよう、できるだけ家の中心に近い場所に配置するのが理想的です。
家庭のネットワークを守るためのチェックリスト
ここまで解説したポイントを、忘れずに実行するためのチェックリストとしてまとめました。
新しい中継器を導入した際や、現在の設定を見直す際に活用してください。
- 管理画面のログインパスワードは初期設定から変更しているか
- 暗号化規格は「WPA2-AES」または「WPA3」に設定されているか
- SSIDに個人を特定できる情報は含まれていないか
- ファームウェアの自動更新機能が有効になっているか
- 設定完了後、不要なWPS機能はオフにしているか
- 中継器の設置場所は電波が外に漏れすぎていないか
まとめ
Wi-Fi中継器は、家庭内のインターネット環境を快適にする便利なツールですが、同時にネットワークの入り口でもあります。
「自分は狙われないだろう」という油断が、思わぬトラブルや被害を招く原因となります。
まずは管理パスワードの変更と最新の暗号化規格の適用から始めましょう。
適切なセキュリティ設定を施すことで、外部からの侵入リスクを大幅に下げることが可能です。
安心・安全なWi-Fi環境を維持するために、定期的な設定の見直しとアップデートを怠らないようにしてください。
本記事で紹介したチェックリストを活用し、あなたの家庭のデジタルプライバシーをしっかりと守りましょう。