iPhoneやiPadを利用している方の多くは、画面上に「ソフトウェア・アップデート」の通知が表示された経験があるはずです。
新しい機能が追加される楽しみがある一方で、「データが消えたらどうしよう」「動作が重くなるのが怖い」といった不安から、アップデートを数日、あるいは数ヶ月単位で先延ばしにしているケースも少なくありません。
しかし、iOSのアップデートには目に見える新機能の追加だけでなく、サイバー攻撃からデバイスを守るための極めて重要な修正が含まれています。
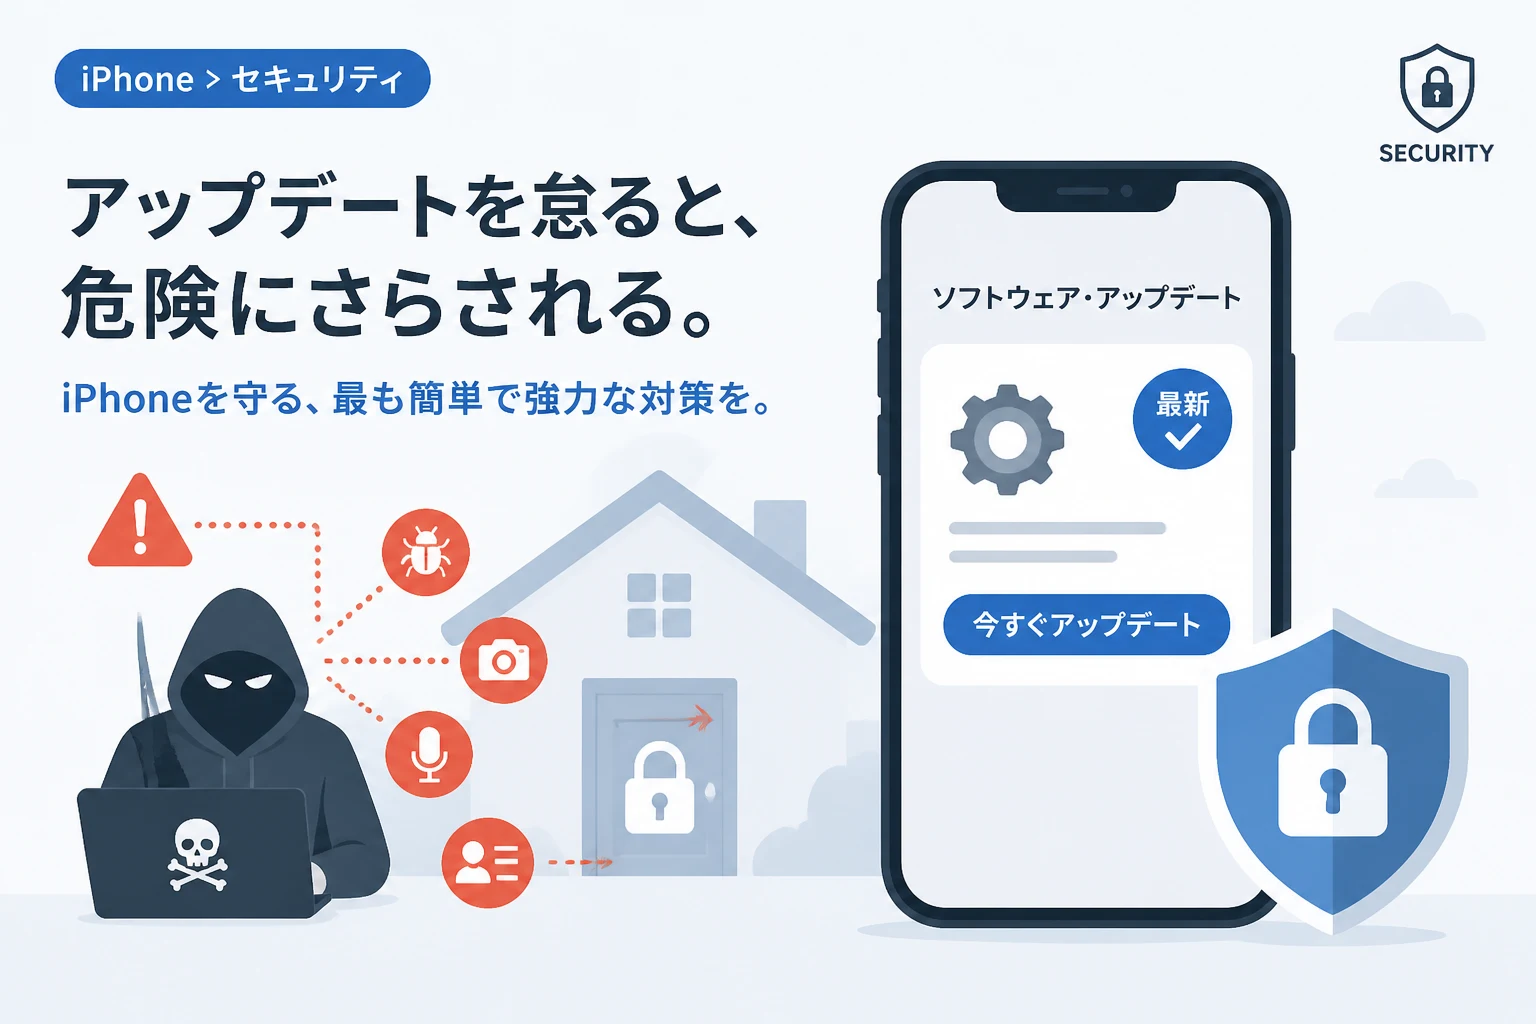
アップデートを放置することは、家の鍵が壊れていることを知りながら、その修理を拒否して泥棒を招き入れるような行為に等しいと言えます。
本記事では、iOSアップデートを後回しにすることで生じるセキュリティ上の具体的なリスクと、未修正の脆弱性がもたらす恐脅について詳しく解説します。
AppleのセキュリティパッチとiOSアップデートの関係
iOSのアップデートは、主に「メジャーアップデート」と「マイナーアップデート」の2種類に分けられます。
メジャーアップデートはiOSのバージョン数字が大きく変わるもので、ユーザーインターフェースの刷新や新機能の導入が主な目的です。
一方で、マイナーアップデートの多くは、システムの不具合修正やセキュリティ上の欠陥(脆弱性)を解消することを目的として配信されます。
Appleは世界中で報告されるOSの弱点を常に監視しており、それらを塞ぐためのプログラムコードを「パッチ」として配布しています。
ユーザーがアップデートを実行するということは、この最新のパッチを自分のデバイスに適用し、防御力を最新の状態に更新することを意味します。
もしアップデートを怠れば、あなたのiPhoneには世界中のハッカーが既に知っている「侵入口」が開いたままの状態になります。
アップデートを放置することで発生する具体的なリスク
iOSのアップデートを先延ばしにすることは、単に機能が古くなるだけではなく、取り返しのつかない実害を招く恐れがあります。
ゼロデイ攻撃の脅威
セキュリティの世界には「ゼロデイ攻撃」と呼ばれる、修正プログラムが配布される前、あるいは配布された直後に行われる攻撃が存在します。
Appleがセキュリティアップデートを公開した瞬間、サイバー攻撃者はその修正内容を逆手に取り、脆弱性の正体を解析します。
攻撃者は、ユーザーがアップデートを適用するまでのタイムラグを狙って、集中的に攻撃を仕掛けてきます。
つまり、アップデートを1日遅らせるごとに、攻撃を受ける確率は飛躍的に高まっていくのです。
リモートコード実行による乗っ取り
iOSの脆弱性の中でも特に危険なのが、「リモートコード実行(RCE)」と呼ばれるものです。
これは、攻撃者が遠隔地からあなたのiPhone上で任意のプログラムを勝手に実行できてしまう状態を指します。
例えば、悪意のあるWebサイトを閲覧しただけで、SafariのエンジンであるWebKitの脆弱性を突かれ、デバイスが操作される可能性があります。
ユーザーが何も操作していないのに、カメラが起動したり、マイクで音声が盗聴されたりといった被害が発生するリスクがあります。
デバイスが物理的に手元にあっても、中身は攻撃者の管理下にあるという恐ろしい事態を招きかねません。
個人情報と機密データの流出
iPhoneには、Apple IDやクレジットカード情報、SNSのログインパスワードなど、膨大な個人情報が蓄積されています。
OSの脆弱性を悪用されると、これらのデータが暗号化されている状態であっても、メモリ上から直接読み取られる危険性があります。
また、写真や連絡先、位置情報といったプライバシーに関わるデータも、攻撃者にとっては価値の高い標的となります。
一度流出した情報は二度と取り戻すことができず、二次被害として金銭的な搾取やなりすまし犯罪に発展するケースも少なくありません。
iOSの脆弱性を悪用したサイバー攻撃のメカニズム
サイバー攻撃者がどのようにして、iOSの未修正の穴を見つけ出し、攻撃を仕掛けるのかを理解しておくことは重要です。
WebKitの脆弱性を狙った攻撃
iOSにおけるWebブラウザの基盤技術であるWebKitは、攻撃者にとって最もポピュラーな侵入口の一つです。
Safariだけでなく、アプリ内ブラウザなど、Webコンテンツを表示するあらゆる場面でこの技術が使われています。
攻撃者は、巧妙に細工された画像ファイルやスクリプトをWebサイトに埋め込みます。
ユーザーがそのページにアクセスした瞬間、OSの処理能力を上回るデータを送り込み、システムを混乱させる「バッファオーバーフロー」などを引き起こします。
この混乱に乗じて、攻撃用のコードが実行され、システムへの侵入が完了します。
カーネルレベルの特権昇格
OSの心臓部である「カーネル」に脆弱性がある場合、そのリスクは最大級になります。
通常、iOSのアプリは「サンドボックス」と呼ばれる隔離された領域で動作しており、他のデータに干渉することはできません。
しかし、カーネルの脆弱性を悪用されると、攻撃者は「管理者権限(root権限)」を奪取することが可能になります。
これにより、本来はアクセスできないはずのシステム領域まで自由に操作できるようになり、セキュリティ機能そのものを無効化される恐れがあります。
なぜアップデートを躊躇してしまうのか?懸念点と解決策
アップデートの重要性を理解していても、実行をためらう理由がいくつかあるはずです。
ここでは、よくある懸念事項と、それに対する現実的な考え方を整理します。
| ユーザーの懸念 | 現実と対策 |
|---|---|
| バッテリーの消耗が早くなるのが心配 | アップデート直後はインデックス作成等で一時的に消費が増えますが、数日で安定します。 |
| 動作が重くなる、アプリが動かなくなる | 最新OSは最適化が進んでいることが多く、むしろ動作が改善されるケースもあります。 |
| アップデートの時間が取れない | 「夜間にインストール」機能を活用すれば、就寝中に自動で完了させることが可能です。 |
| 操作方法が変わるのが嫌だ | マイナーアップデートであれば、UI(見た目)が大きく変わることはほとんどありません。 |
上記のように、多くの懸念は一時的なものであったり、設定次第で回避できたりするものです。
一方で、セキュリティリスクは「起きてからでは遅い」致命的な被害に直結します。
利便性と安全性を天秤にかけたとき、安全性を優先することが現代のデジタル社会における鉄則です。
安全にiOSアップデートを実施するためのベストプラクティス
アップデートによるトラブルを最小限に抑えつつ、確実にセキュリティを向上させるための手順をご紹介します。
データのバックアップを必ず取る
アップデート作業はシステムを根本から書き換えるため、万が一の事態に備えてバックアップを取ることが必須です。
iCloudバックアップを利用するか、PC(MacやWindows)に接続してローカルバックアップを作成しましょう。
最新のバックアップがあれば、もしアップデート中にエラーが発生しても、元の状態に復元することができます。
Wi-Fi環境と電源の確保
OSのデータサイズは非常に大きいため、安定したWi-Fi接続環境で行うことが推奨されます。
また、途中でバッテリーが切れるとOSが破損し、起動しなくなる「リンゴループ」状態になるリスクがあります。
必ず充電ケーブルに接続した状態でアップデートを開始するようにしてください。
「自動アップデート」機能を有効にする
手動で更新をチェックするのが面倒な場合は、iOSの標準機能である「自動アップデート」をオンにしておきましょう。
設定 > 一般 > ソフトウェア・アップデート > 自動アップデート から設定可能です。
「iOSアップデートをインストール」をオンにしていれば、深夜の充電中にシステムが最新状態に保たれます。
特に、緊急性の高いセキュリティ修正のみを個別に適用する「緊急セキュリティ対応」の設定も必ず有効にしておきましょう。
セキュリティ情報への関心を持つことの重要性
Appleはアップデートの配信と同時に、公式Webサイトでその詳細な修正内容を公開しています。
そこには「CVE-XXXX-XXXXX」といった形式の脆弱性識別番号が記載されており、どのような問題が解決されたかが明記されています。
「既に悪用された可能性がある」といった記述がある場合は、極めて危険な状態であることを示しています。
ニュースサイトやセキュリティ専門サイトで、自分のデバイスに関する脆弱性情報が出ていないか、定期的にチェックする習慣を身につけることが大切です。
こうした意識を持つことが、単なる「作業としてのアップデート」を「自分の身を守るための防衛策」へと変えてくれます。
まとめ
iPhoneは今や私たちの生活に欠かせないインフラであり、財布や鍵以上に大切な情報が詰まったデバイスです。
iOSアップデートを先延ばしにすることは、悪意ある第三者に対して自分のプライバシーを無防備に晒し続ける行為に他なりません。
「今は忙しいから」「面倒だから」という理由で、最新のセキュリティパッチを拒否するリスクは、あまりにも大きすぎます。
アップデート通知が届いたら、まずはバックアップを確認し、速やかに適用するよう心がけましょう。
最新のOSを保つことこそが、最も手軽で強力なセキュリティ対策となります。
常に自分自身のデバイスを健全な状態にアップデートし、安全で快適なデジタルライフを送るための基礎を固めてください。