Windows OSの標準セキュリティ機能として搭載されているMicrosoft Defenderには、多様な保護レイヤーが存在します。
その中でも、ネットワーク層における脅威を未然に防ぐ重要な役割を担っているのが、「ネットワーク検査システム(NIS)」です。
本記事では、NISがどのような仕組みでデバイスを保護しているのか、その技術的な詳細や重要性について詳しく解説します。
ネットワーク検査システム(NIS)の概要と基本概念
ネットワーク検査システム(NIS:Network Inspection System)は、Microsoft Defender ウイルス対策のコンポーネントの一つです。
以前は「Network Inspection Service」という名称で知られていましたが、現在はWindowsのコアな保護機能として統合されています。
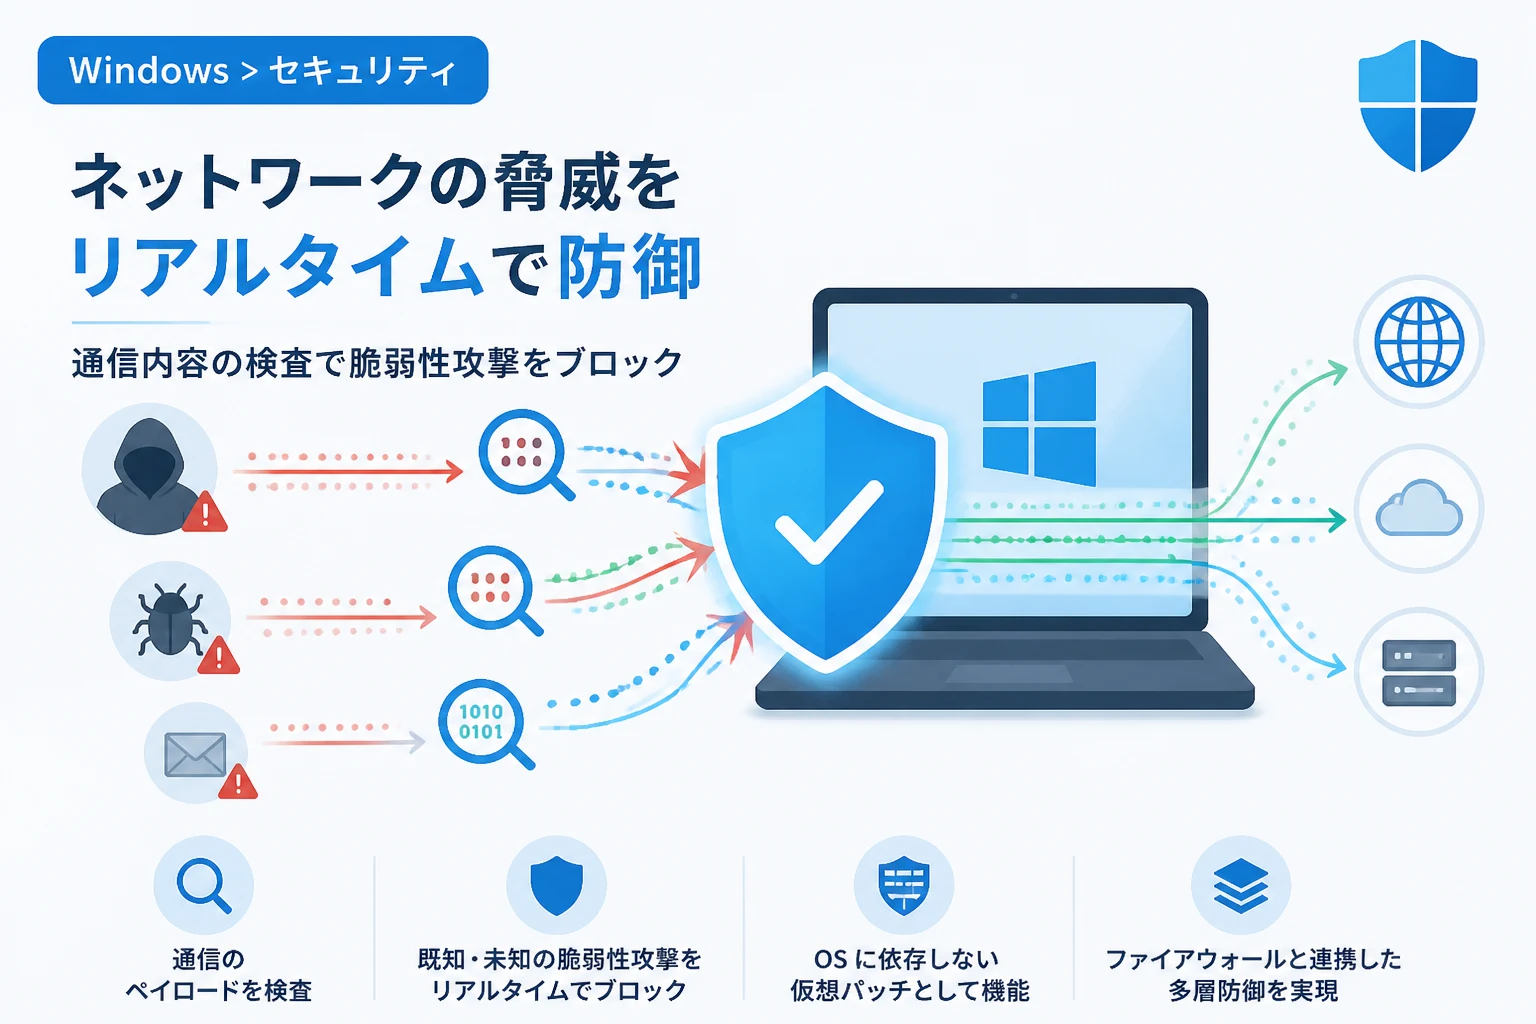
NISの主な目的は、ネットワークトラフィックをリアルタイムでスキャンし、既知の脆弱性を狙った攻撃を検知・ブロックすることにあります。
一般的なアンチウイルスソフトが「ファイル」の安全性を確認するのに対し、NISは「ネットワークの通信内容」を直接検査します。
これにより、悪意のあるデータがPC内のファイルとして保存される前の段階で、攻撃を阻止することが可能となります。
現代のサイバー攻撃は、電子メールの添付ファイルだけでなく、ネットワークの隙を突いた直接的な侵入試行も多いため、NISの役割は極めて重要です。
特に、社内ネットワークや公共のWi-Fiを利用する環境において、NISは目に見えない盾として機能し続けています。
NISが動作する仕組みと技術的な背景
NISがどのようにして高度な攻撃を見つけ出しているのか、その内部的な仕組みについて深掘りしていきましょう。
NISは、主に「シグネチャ」と呼ばれる攻撃パターンのデータベースを利用して通信を精査しています。
プロトコル解析によるトラフィックの監視
NISは、PCに出入りするネットワークパケットをキャプチャし、その中身を解析します。
単にパケットのヘッダ情報を確認するだけでなく、通信のペイロード(データ本体)まで踏み込んで検査を行う点が特徴です。
対象となるプロトコルは多岐にわたり、HTTP、SMB、RPC、DNSなどの主要な通信が監視対象となります。
例えば、ファイル共有で使用されるSMBプロトコルに異常な命令が含まれていないか、NISは常に目を光らせています。
このように特定の通信プロトコルの構造を理解した上で検査を行うため、プロトコル解析型のIPS(侵入防止システム)に近い働きをします。
シグネチャ(定義ファイル)に基づいた脅威判定
解析された通信データは、Microsoftが提供する最新の脅威情報(シグネチャ)と照合されます。
このシグネチャには、OSやアプリケーションの脆弱性を悪用する既知の攻撃パターンが詳細に記録されています。
もし通信内容が攻撃パターンと一致した場合、NISは即座にそのセッションを中断し、攻撃を無効化します。
Microsoft Defenderの定義更新によってNISのシグネチャも常に最新化されているため、新しい脆弱性にも迅速に対応できます。
この仕組みにより、ユーザーが意識することなくバックグラウンドで高度な保護が維持されています。
脆弱性保護におけるNISの重要な役割
サイバーセキュリティにおいて、OSやソフトウェアの脆弱性は常に最大の懸念事項です。
NISは、こうした脆弱性が引き起こすリスクを最小限に抑えるための「守りの要」となります。
ゼロデイ攻撃やパッチ未適用の脆弱性への対応
ソフトウェアの脆弱性が発見されてから、修正パッチが配布されるまでにはタイムラグが発生します。
この期間を狙った攻撃を「ゼロデイ攻撃」と呼びますが、NISはこの種の脅威に対して強力な防護壁となります。
たとえOS側に脆弱性が残っていたとしても、NISがその脆弱性を突くパケットを遮断してしまえば、攻撃は成功しません。
これにより、管理者がパッチを適用するまでの時間を安全に確保することができます。
仮想パッチとしての機能
セキュリティ業界では、ネットワークレベルでの脆弱性保護を「仮想パッチ(Virtual Patching)」と呼ぶことがあります。
NISはまさにこの仮想パッチとしての役割を果たしており、システム本体に手を加えることなく安全性を高めます。
レガシーなシステムや、即座のアップデートが困難な基幹業務PCにおいて、NISによる保護は欠かせない要素です。
過去に世界中で猛威を振るったWannaCry(ワナクライ)のようなランサムウェアも、ネットワーク経由の脆弱性を突くものでした。
NISが適切に機能していれば、こうしたワーム型の攻撃がネットワーク内で拡散するのを防ぐことが可能です。
Windowsファイアウォールとの違い
NISとよく混同される機能に「Windowsファイアウォール」がありますが、これらは全く異なる役割を持っています。
セキュリティを強固にするためには、両者の違いを理解し、併用することが不可欠です。
| 機能名 | 主な役割 | 検査の内容 |
|---|---|---|
| Windowsファイアウォール | アクセスの制御 | IPアドレスやポート番号に基づいた通信の許可・拒否判定 |
| ネットワーク検査システム(NIS) | 攻撃の検知と遮断 | 通信データの内容(ペイロード)に含まれる悪意のあるパターンの検知 |
ファイアウォールは、「誰がどのドア(ポート)を通っていいか」を管理するガードマンのような存在です。
それに対し、NISは「持ち物検査」を行う検査官のような役割を果たします。
許可されたポートを通る通信であっても、その中身に攻撃コードが含まれていれば、NISがそれを見つけ出して排除します。
ファイアウォールで入り口を絞り、NISで中身を精査するという二重の対策が、Windowsのネットワークセキュリティの基本構造です。
NISの設定状態を確認・管理する方法
NISは通常、Microsoft Defenderが有効であれば自動的に動作していますが、念のため設定状態を確認する方法を知っておくと安心です。
個人ユーザーだけでなく、企業のIT管理者にとっても、NISの稼働状況の把握はトラブルシューティングにおいて重要です。
Windowsセキュリティアプリからの確認
最も簡単な確認方法は、Windowsの標準設定メニューを利用することです。
「Windowsセキュリティ」を開き、「ウイルスと脅威の防止」セクションにアクセスします。
「設定の管理」をクリックし、「リアルタイム保護」がオンになっていることを確認してください。
NISは独立したスイッチとして表示されない場合が多いですが、リアルタイム保護の一部として動作しています。
PowerShellを使用した高度な管理
より詳細な動作状況を確認したい場合は、PowerShellコマンドを使用するのが効果的です。
管理者権限でPowerShellを起動し、以下のコマンドを入力することで、Defenderの各機能の有効・無効状態を一覧表示できます。
# Microsoft Defenderの設定情報を取得するコマンド
Get-MpPreference | Select-Object EnableNetworkProtection, DisableIntrusionPreventionSystem
実行結果として表示される項目の中で、特に注目すべき点は以下の通りです。
EnableNetworkProtection : 1
DisableIntrusionPreventionSystem : FalseEnableNetworkProtectionが「1」であれば、ネットワーク保護機能が有効であることを示しています。
また、DisableIntrusionPreventionSystemが「False(無効ではない)」であれば、侵入防止システム(NISを含む)が正常に稼働していることを意味します。
もしこれらの値が意図しない設定になっている場合は、グループポリシーやIntuneなどの管理ツールを介して設定を修正する必要があります。
NISのメリットと導入時に考慮すべき点
NISを運用する上でのメリットは計り知れませんが、技術的な側面から注意点も存在します。
メリットとしては、システム負荷を抑えつつ高い防御力を提供できる点が挙げられます。
Microsoft DefenderはOSと密接に連携しているため、サードパーティ製のセキュリティソフトに比べてリソースの消費が最適化されています。
一方で、ネットワーク検査にはわずかながらオーバーヘッドが発生します。
膨大なネットワークトラフィックを処理する特殊な用途のサーバー(高負荷なデータベースサーバーなど)では、NISの検査がスループットに影響を与える可能性もゼロではありません。
しかし、一般的なオフィス業務や個人利用においては、そのパフォーマンス低下を体感することはほとんどないでしょう。
また、暗号化された通信(HTTPSなど)の内部までは、証明書のインスペクション設定が行われていない限り、NISが完全に見ることはできないという制約もあります。
そのため、エンドポイント保護(EDR)やメールセキュリティなど、他の保護機能と組み合わせて多層防御を構築することが推奨されます。
まとめ
Windows Defenderのネットワーク検査システム(NIS)は、目立たない存在ながらも、ネットワーク経由の攻撃からPCを守るための非常に強力な防衛ラインです。
既知の脆弱性を狙ったエクスプロイトをパケットレベルで阻止することで、パッチ適用前のリスクを大幅に低減してくれます。
OS標準の機能として提供されているため、複雑な設定なしに利用できる点が最大の強みと言えるでしょう。
安全なデジタル環境を維持するためには、NISの存在を正しく理解し、常に最新の定義ファイルが適用される状態を保っておくことが大切です。
ファイアウォールやウイルススキャンと並び、このNISが適切に機能していることが、現代のネットワーク脅威に対する最良の対策となります。