インターネットを閲覧中に突然「ウイルスに感染しました」という警告が表示され、偽のサポート窓口へと誘導される「サポート詐欺」の被害が急増しています。
多くの被害者が、警告音や派手な画面表示に動揺してしまい、相手の指示に従って大切な個人情報を伝えてしまうケースが見受けられます。
もし、オペレーターを名乗る人物に自分の名前や住所を教えてしまった場合、どのようなリスクが生じるのでしょうか。
また、情報を伝えてしまった後には、どのような対策を講じれば被害を最小限に抑えることができるのでしょうか。
本記事では、サポート詐欺で個人情報を渡してしまった後の具体的なリスクと、今すぐ実行すべき防御策について詳しく解説します。
サポート詐欺の巧妙な手口と現状
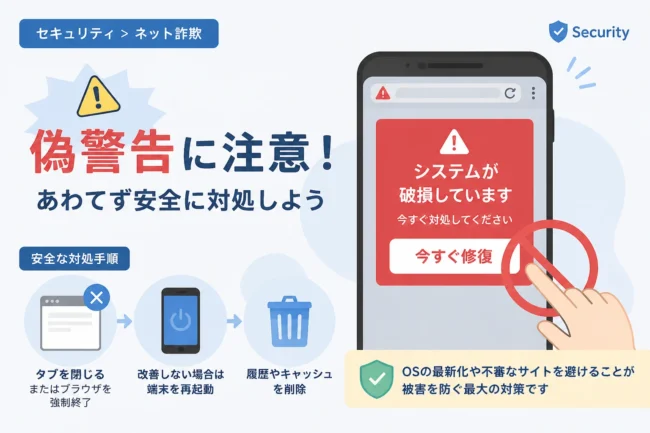
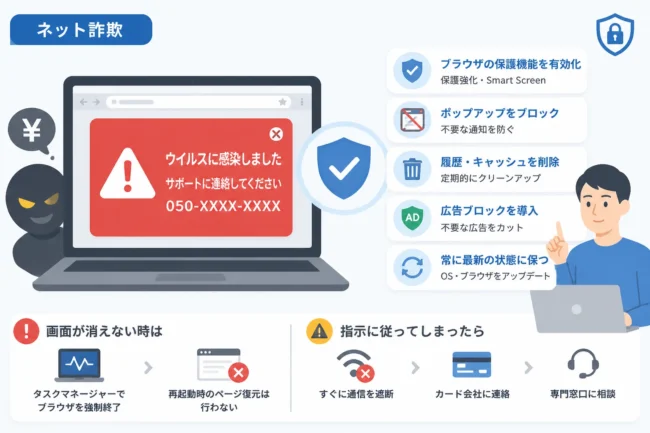
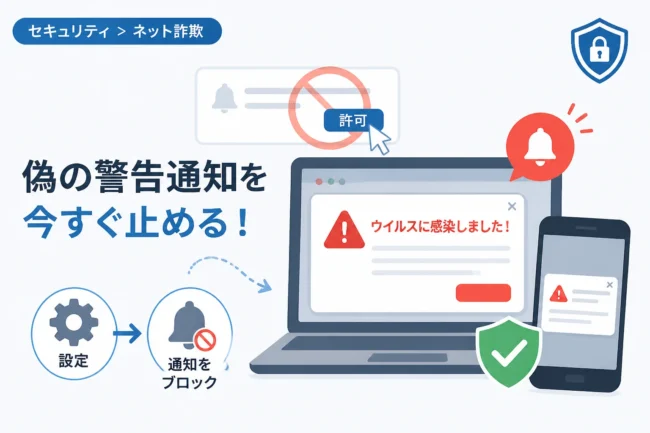
サポート詐欺は、Webサイト上の広告枠などを悪用して、ブラウザ上に偽の警告画面を表示させることから始まります。
「システムが破損しています」「個人情報が漏洩しています」といった文言でユーザーの恐怖心を煽るのが特徴です。
画面に表示された電話番号に連絡すると、マイクロソフトやセキュリティ企業を名乗る偽のオペレーターが応対します。
彼らは問題を解決するふりをして、PCを遠隔操作するためのソフトをインストールさせたり、サポート費用として金銭を要求したりします。
この過程で、本人確認や登録手続きと称して、名前、住所、電話番号、メールアドレスなどの個人情報を聞き出すことが常套手段となっています。
名前や住所を伝えてしまった際のリスク
「名前と住所だけなら大丈夫だろう」と軽く考えてしまうのは非常に危険です。
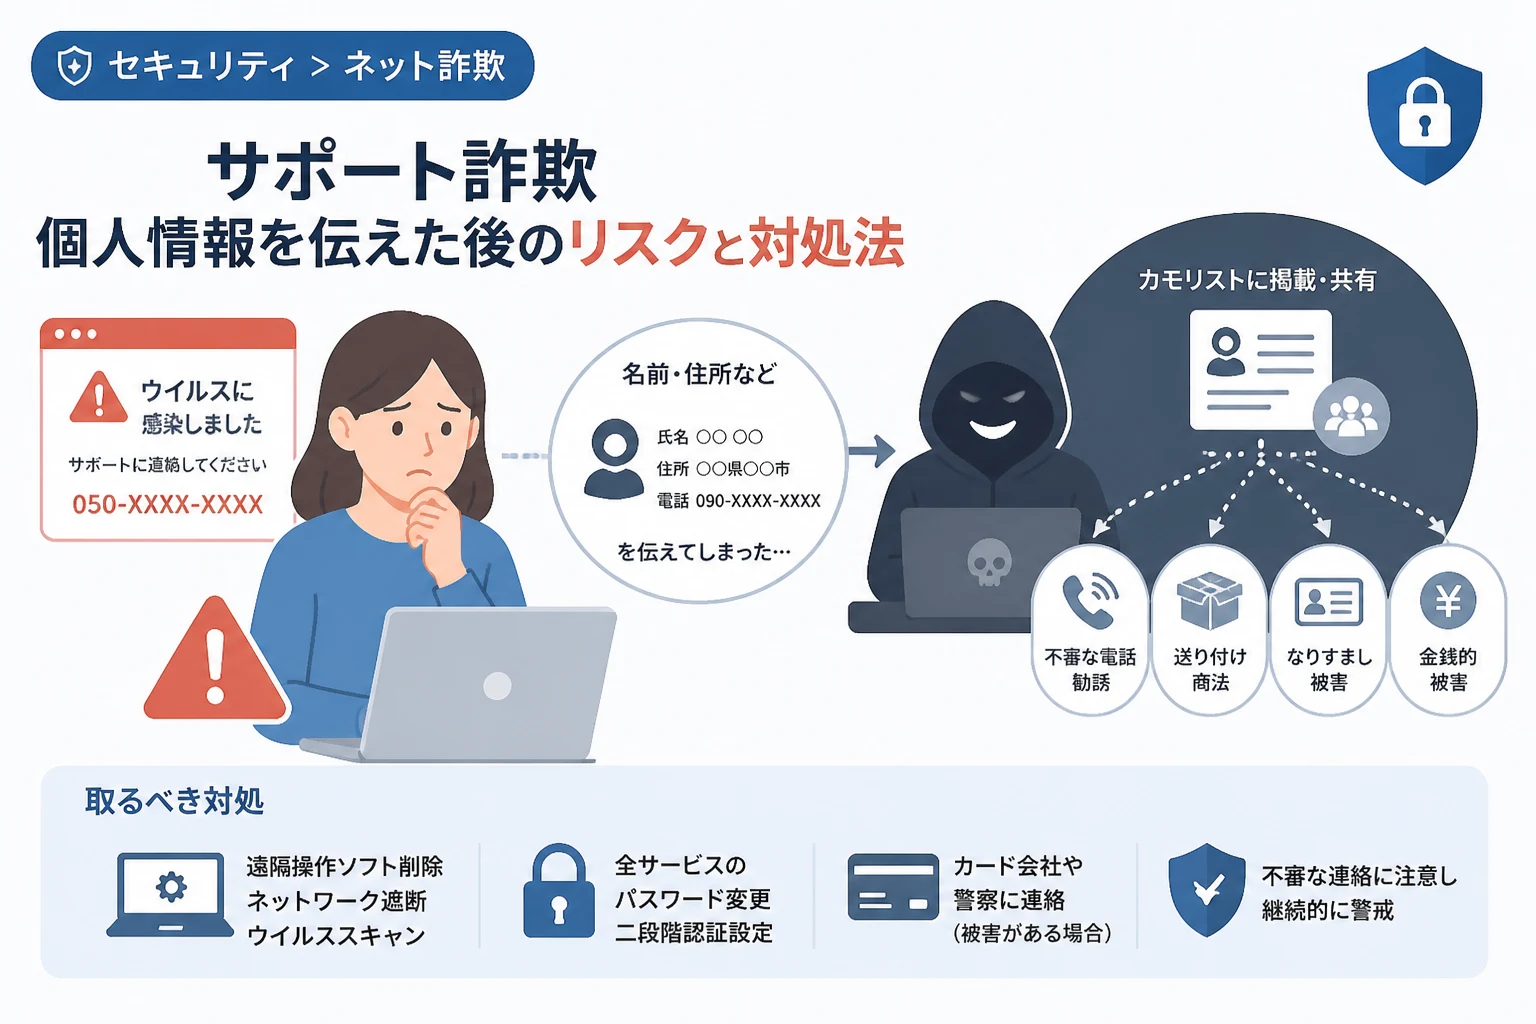
一度詐欺師の手に渡った情報は、彼らのネットワーク内で共有され、さらなる被害の引き金となります。
二次被害(カモリスト)への掲載
詐欺師の間では、一度騙された人や、指示に従って情報を教えてくれた人のリストを「カモリスト」として共有することがあります。
名前と住所を教えてしまったということは、詐欺師から見て「騙しやすい相手」「誘導に従順な相手」であると認定されたことを意味します。
その結果、別の詐欺グループから新たなターゲットとして狙われ、不審な電話やメールが頻繁に届くようになる恐れがあります。
フィッシング詐欺や送り付け商法のターゲット
正確な住所と名前が知られている場合、物理的な郵便物を利用した詐欺のリスクが高まります。
注文していない商品を勝手に送り付け、代金を請求する「送り付け商法」に悪用される可能性があります。
また、実在する企業を装い、住所や名前を記載した巧妙なフィッシングメールが届くことで、クレジットカード情報などをさらに盗み取られるリスクも無視できません。
情報の売買とダークウェブへの流出
収集された個人情報は、サイバー犯罪者が集まる「ダークウェブ」などのフォーラムで売買されることがあります。
一度ネット上に流出した情報を完全に削除することは、現在のインターネットの仕組み上、ほぼ不可能です。
名前と住所が特定されていることで、他の流出情報と紐付けられ、より深刻ななりすまし被害に発展する可能性も考慮しなければなりません。
被害を最小限に抑えるための直後の対策
「情報を伝えてしまった」と気づいた瞬間、冷静に対処することが被害拡大を防ぐ唯一の方法です。
以下のステップを順に実行してください。
1. 遠隔操作ソフトの確認と削除
サポート詐欺の多くは、被害者のPCに「AnyDesk」や「TeamViewer」といった遠隔操作ソフトを導入させます。
これらのソフトがインストールされたままだと、後から勝手にPCを操作され、保存されているファイルやブラウザの情報を盗まれる危険があります。
コントロールパネルや設定メニューから、見覚えのないソフトや、指示されるがままに入れたソフトをすぐにアンインストールしてください。
2. ネットワークの遮断とウイルススキャン
不安な場合は、一旦PCのWi-Fiをオフにするか、LANケーブルを抜いてインターネット接続を遮断してください。
その状態で、信頼できるセキュリティソフトを用いてフルスキャンを実行しましょう。
詐欺師がバックドア(裏口)となるウイルスを仕込んでいる可能性があるため、徹底的なチェックが必要です。
3. パスワードの変更とログイン履歴の確認
PCを操作された可能性がある場合、ブラウザに保存されているGoogleアカウントやSNS、ネットバンキングのパスワードが盗まれている恐れがあります。
別の安全なデバイス(スマートフォンなど)を使用して、主要なサービスのパスワードをすべて変更してください。
この際、同じパスワードの使い回しを避け、必ず二段階認証(2FA)を設定するようにしてください。
4. クレジットカード・銀行口座の停止(支払った場合)
もし名前や住所だけでなく、クレジットカード番号を伝えたり、支払い手続きを行ったりした場合は、直ちにカード会社へ連絡してください。
カードの利用停止と再発行の手続きを行うことで、不正決済による被害を防ぐことができます。
銀行振込を行ってしまった場合は、振込先の銀行と自分の利用している銀行の両方に連絡し、被害届の提出について相談してください。
個人情報を伝えてしまった後の継続的な警戒
直後の対策が終わっても、数ヶ月から数年にわたって警戒を続ける必要があります。
住所や名前といった情報は、すぐには変更できない貴重な資産だからです。
郵便物と電話への警戒を強める
自宅に身に覚えのない請求書や商品が届かないか、細心の注意を払ってください。
また、固定電話や携帯電話に「警視庁」や「NTT」などの公的機関を名乗る不審な電話がかかってくる確率が高まります。
相手が自分の名前を知っていても、「情報を知られている=信頼できる相手」ではないことを肝に銘じておきましょう。
メールフィルタリングの強化
名前を入れた巧妙な迷惑メールを避けるため、メールソフトのフィルター設定を強めに設定することをお勧めします。
また、不審なメールに記載されているリンクは絶対にクリックせず、公式サイトからログインする習慣を徹底してください。
公的機関への相談と情報提供
自分一人で抱え込まず、専門の窓口に相談することで、適切な法的アドバイスやサポートを受けることができます。
| 相談先 | 役割 |
|---|---|
| 警察(#9110) | 詐欺被害の届出、生活安全相談。実害がある場合は最寄りの警察署へ。 |
| 国民生活センター | 消費者トラブル全般の相談。返金交渉のアドバイスなど。 |
| IPA(情報処理推進機構) | ウイルス被害や不正アクセスの技術的な相談窓口。 |
被害状況を時系列でメモにまとめておくと、相談がスムーズに進みます。
どのような警告画面が出て、誰に何を伝えたのか、可能であればスクリーンショットや着信履歴を保存しておきましょう。
セキュリティレベルを高める具体的な設定
今後、同様の被害に遭わないために、PCの設定を見直すことも重要です。
以下のスクリプト(PowerShell)は、Windows環境で現在インストールされているアプリケーションの一覧を確認するためのものです。
不審なソフトが残っていないか、定期的にチェックする際に役立ててください。
# インストール済みアプリケーションの一覧を取得して表示する
Get-ItemProperty HKLM:\Software\Wow6432Node\Microsoft\Windows\CurrentVersion\Uninstall\* |
Select-Object DisplayName, DisplayVersion, Publisher, InstallDate |
Format-Table -AutoSizeDisplayName DisplayVersion Publisher InstallDate
----------- -------------- --------- -----------
AnyDesk 7.1.0 AnyDesk Software GmbH 20240520
Google Chrome 124.0.6367.201 Google LLC 20240515
Microsoft Visual C++ 2019 14.28.29914 Microsoft Corporation 20240110出力結果の中に、自分が意図して入れていないリモートデスクトップソフト(AnyDesk, TeamViewer等)がないか確認してください。
まとめ
サポート詐欺に遭い、名前や住所を伝えてしまった事実は取り消せませんが、その後の行動次第で被害を最小限に食い止めることは十分に可能です。
大切なのは、詐欺師に「この相手はこれ以上騙せない」と思わせるほど、徹底したセキュリティ対策を講じることです。
遠隔操作ソフトの削除、パスワードの変更、そして公的機関への相談を迅速に行いましょう。
また、一度情報を教えてしまった後は、新たな詐欺のターゲットになりやすいという自覚を持ち、日頃から不審な連絡に対する警戒を怠らないようにしてください。
インターネットを利用する上で、「画面の警告を鵜呑みにしない」「電話番号にはかけない」という鉄則を改めて家族や周囲の方とも共有し、身を守る力を高めていきましょう。