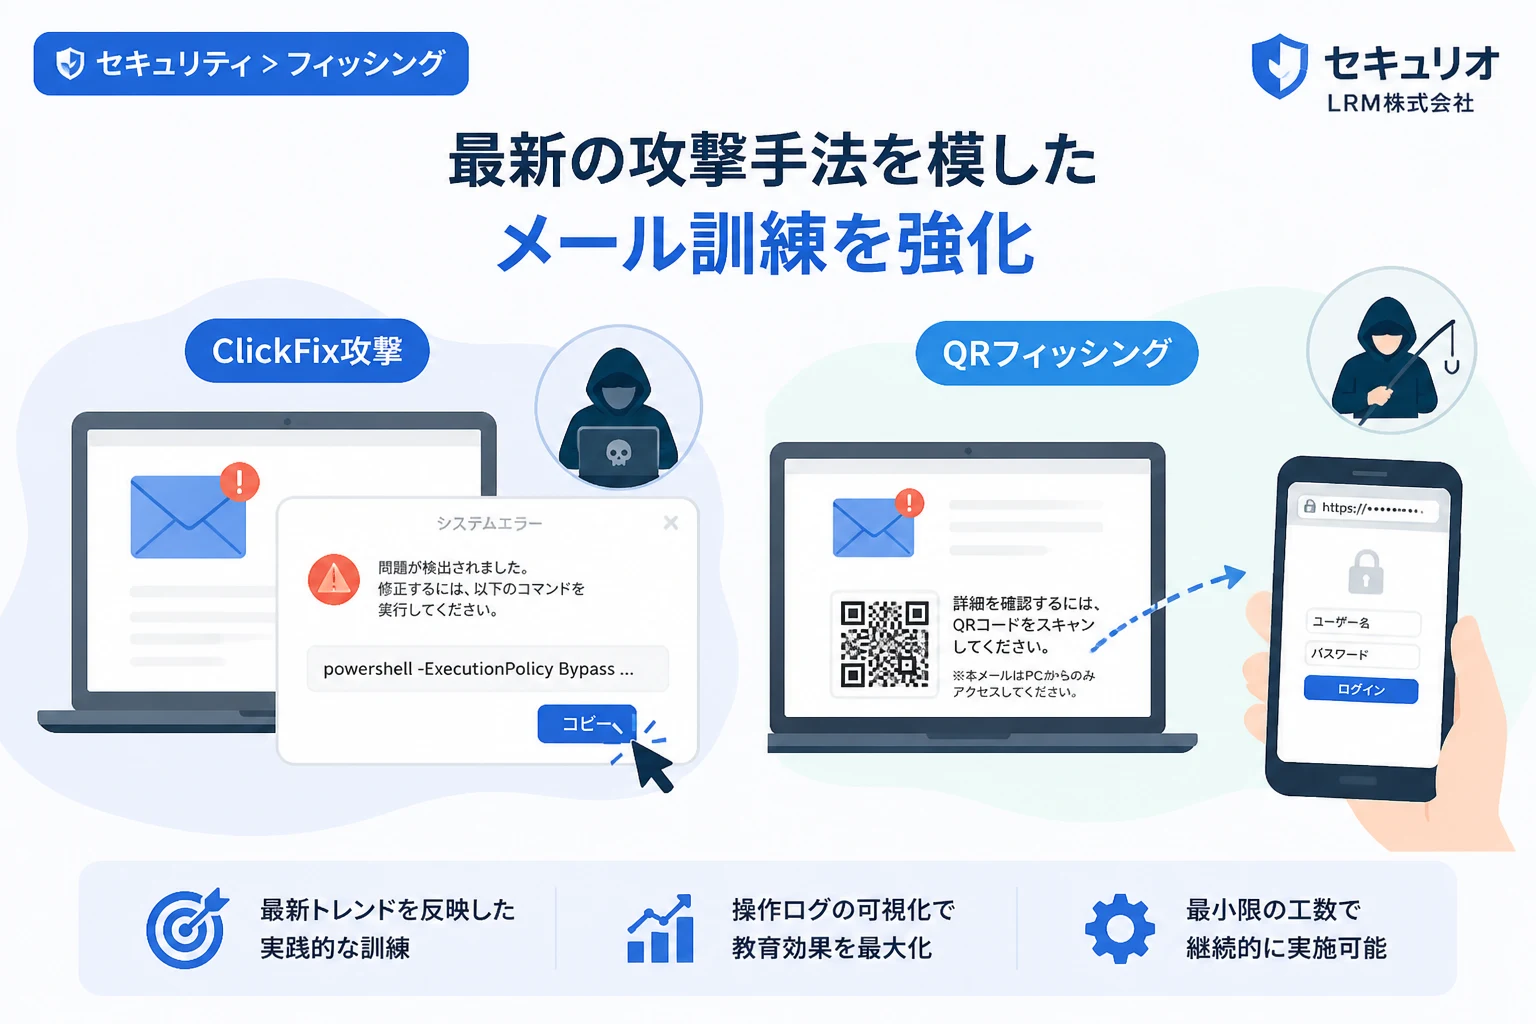
LRM株式会社は、情報セキュリティ教育クラウド「セキュリオ」において、最新の攻撃手法を反映した新たな訓練機能の提供を開始しました。
2024年4月23日に発表されたこのアップデートでは、巧妙化するサイバー攻撃のトレンドを反映した2種類のメール訓練が追加されています。
具体的には、システムエラーを装い不正な操作を誘導する「ClickFix攻撃」と、スマートフォンなどの別デバイスを介在させる「QRフィッシング」を模した訓練が可能です。
サイバー攻撃の手口が日々進化する中で、従来の定型的なフィッシングメール訓練だけでは組織の防御力を維持することが難しくなっています。
今回の機能拡充により、企業はより実戦的で高度なセキュリティ教育を従業員に対して実施できるようになりました。
本記事では、新しく追加された訓練機能の詳細や導入のメリットについて詳しく見ていきましょう。
セキュリティ教育クラウド「セキュリオ」の概要
「セキュリオ」は、従業員のセキュリティ意識を高め、組織全体のインシデントリスクを低減するためのクラウドサービスです。
単なる知識の提供にとどまらず、標的型攻撃メール訓練、eラーニング、セキュリティアウェアネスといった複数の機能を組み合わせて提供しています。
これらの機能を循環させることで、従業員の具体的な行動変容を促すことが同サービスの大きな特徴です。
今回の新機能追加は、このサイクルの中でも特に重要な「標的型攻撃メール訓練」をより高度なものへと進化させるものです。
ClickFix攻撃を模した最新の訓練機能
ClickFix攻撃とは、Webブラウザの更新エラーやシステム障害を装った偽の画面を表示し、ユーザーに特定の操作を強制させるソーシャルエンジニアリングの手法です。
攻撃者は、問題を解決するために「特定のコマンドを実行するように」といった指示を出し、ユーザー自らにマルウェアを実行させようと試みます。
「セキュリオ」のClickFix訓練では、このような一連の攻撃プロセスを安全な環境で再現しています。
配信された訓練用メール内のリンクをクリックすると、実在の攻撃に近い偽のシステムエラー画面が表示されます。
従業員が画面の指示に従って操作を進めてしまった段階で、教育用のネタバラシページが表示される仕組みです。
この体験を通じて、従業員は「画面上の指示を安易に信じて操作を実行するリスク」を身をもって学ぶことができます。
QRフィッシング(クィッシング)への対策を強化
QRフィッシングとは、メール本文に貼り付けられたQRコードをスマートフォンなどで読み取らせ、偽サイトへ誘導する攻撃手法です。
従来のメールセキュリティ製品では、画像内に埋め込まれたURLの検知が難しいため、組織のネットワークをすり抜けて従業員の元へ届くケースが増えています。
今回追加された「QRフィッシング訓練」では、従業員にQRコードが含まれた訓練メールを配信します。
従業員が私物や業務用のスマートフォンでQRコードを読み取ると、それが訓練であることを知らせるページが表示されます。
PCの画面から離れて別デバイスへ誘導するという、現代ならではの攻撃手法に対する警戒心を養うことが可能です。
新機能導入による主なメリット
流行しているサイバー攻撃に合わせた訓練を実施できる点は、企業にとって非常に大きなメリットとなります。
攻撃手法は常にアップデートされているため、古い形式の訓練だけを繰り返していても形骸化してしまう恐れがあるからです。
自社で最新の攻撃を模したメール文面やランディングページを作成するには、膨大なコストと専門知識が必要になります。
「セキュリオ」を利用することで、これらの最新トレンドに合わせた訓練を最小限の工数で実施できるようになります。
また、訓練対象者が「どの段階まで操作を進めてしまったのか」を可視化できる点も重要です。
リンクをクリックしただけなのか、あるいはその先の指示まで実行してしまったのかという詳細なログを取得できます。
このデータに基づき、重点的に教育を施すべき対象やポイントを特定し、効率的な学習計画を立てることが可能になります。
訓練手法の比較と特徴
以下の表は、従来の一般的なメール訓練と、今回追加された新しい訓練手法の違いをまとめたものです。
| 訓練の種類 | 主な攻撃手法 | 従業員が受けるリスク | 訓練の主な目的 |
|---|---|---|---|
| 従来の標的型メール訓練 | 添付ファイルやリンク誘導 | マルウェア感染、情報流出 | 不審なメールの開封阻止 |
| ClickFix訓練 | システムエラーを装った操作誘導 | コマンド実行による権限奪取 | 画面上の指示に対する検証能力向上 |
| QRフィッシング訓練 | QRコードによるモバイル誘導 | 偽ログインサイトでの認証情報窃取 | スマホ利用時のセキュリティ意識向上 |
まとめ
LRM株式会社の「セキュリオ」に追加された新機能は、巧妙化するサイバー攻撃の最前線を捉えた実戦的なものです。
ClickFix攻撃やQRフィッシングといった、従業員の心理的な隙やデバイスの死角を突く手法に対し、疑似体験を通じて事前の備えを固めることができます。
単に「知っている」という状態から「実際に遭遇しても適切に対処できる」という状態へ引き上げることが、これからのセキュリティ教育には求められています。
組織全体のレジリエンスを高めるためにも、こうした最新の訓練機能を積極的に活用していくことが推奨されます。
安全な環境でリスクを体験することは、従業員一人ひとりのセキュリティ意識を根本から変えるための最短ルートと言えるでしょう。