iPhoneのApp Storeで「ウイルス対策ソフト」や「アンチウイルス」と検索しても、WindowsやAndroidで見かけるようなスキャン機能を持つアプリが見つからないことに疑問を感じたことはないでしょうか。
実は、iOSの設計思想そのものが従来のウイルス対策ソフトを必要としない、あるいは動作させない構造になっているためです。
多くのユーザーはiPhoneを安全だと信じて使っていますが、その安全性がどのような技術的背景によって支えられているのかを正しく理解している人は多くありません。
本記事では、iPhoneにウイルス対策アプリが存在しない決定的な理由である「サンドボックス構造」を中心に、iOSの強力なセキュリティメカニズムを紐解いていきます。
また、ウイルス対策アプリが提供している代替機能や、私たちがiPhoneを使用する上で本当に注意すべきセキュリティ上のリスクについても詳しく解説します。
iPhoneに「ウイルススキャンアプリ」が存在しない根本的な理由
iPhone向けのセキュリティアプリをインストールしても、PCのように「システム全体をスキャンしてウイルスを駆除する」というボタンは存在しません。
その最大の理由は、AppleがiOSにおいて「アプリが他のアプリやシステムファイルに干渉すること」を厳格に禁止しているためです。
Windowsなどの一般的なOSでは、ウイルス対策ソフトがシステム全域を監視し、不審なファイルの動きを検知する特権を持っています。
しかし、iOSではすべてのアプリが対等な制限下に置かれており、特定のアプリだけが特別に他の領域を覗き見ることは許されていません。
つまり、ウイルス対策アプリを開発しようとしても、そのアプリ自体が他のアプリのデータを読み取ることができないため、スキャンという行為自体が物理的に不可能なのです。
このような、アプリごとに隔離された安全な実行環境のことを「サンドボックス(砂場)」と呼びます。
iOSの「サンドボックス構造」とは何か
サンドボックスとは、子供が砂場の中でだけ遊ぶように、アプリが許可された特定の領域内だけで動作することを強制する仕組みです。
iOS上のアプリは、自分自身の保存領域(ドキュメントフォルダなど)には自由にアクセスできますが、それ以外の場所へは一切手が届きません。
例えば、写真加工アプリが写真ライブラリにアクセスしたり、SNSアプリが連絡先を参照したりする際には、必ずユーザーの明示的な許可が必要になります。
この仕組みにより、もし万が一悪意のあるアプリをインストールしてしまったとしても、その被害はそのアプリ内の砂場だけに限定されます。
ウイルスが他のアプリのデータを盗んだり、OSの設定を勝手に書き換えたりすることが構造上できないようになっているのです。
従来のアンチウイルスソフトとの決定的な違い
PC向けのアンチウイルスソフトは、システム上のすべてのファイルの「指紋(シグネチャ)」を照合することでウイルスを検知します。
このプロセスには、カーネルレベルと呼ばれるOSの深い階層へのアクセス権限が必要不可欠となります。
しかし、Appleはセキュリティと安定性を維持するために、サードパーティ製アプリに対してカーネルへのアクセスを一切認めていません。
仮にウイルススキャンを謳うアプリがあったとしても、それは自身のアプリ内という非常に狭い範囲しか調査できないため、実質的な意味をなさないのです。
App Storeに並んでいる「セキュリティアプリ」の正体
iPhoneのスキャンができないのであれば、App Storeで公開されている有名なセキュリティベンダーのアプリは何をしているのでしょうか。
それらは「ウイルス対策」ではなく、iOSの制限内で実現可能な「モバイルセキュリティ機能」を提供しています。
主な機能としては、フィッシングサイトへのアクセスをブロックする「Web保護」や、安全でないWi-Fiへの接続を警告する機能などが挙げられます。
以下の表は、一般的なPC向けウイルス対策ソフトと、iPhone向けセキュリティアプリの機能の違いをまとめたものです。
| 機能 | PC向けウイルス対策ソフト | iPhone向けセキュリティアプリ |
|---|---|---|
| ウイルススキャン | ○(システム全体) | ×(構造上不可能) |
| リアルタイム監視 | ○(全プロセスの監視) | ×(他アプリの監視不可) |
| Webサイト保護 | ○(ブラウザ保護) | ○(VPNや拡張機能で実現) |
| OSアップデート確認 | ○ | ○ |
| 盗難・紛失対策 | ○ | ○(位置情報の利用) |
このように、iPhone用アプリは「ウイルスそのものを探す」のではなく、「ユーザーが危険な場所に近づくのを防ぐ」ことに特化していると言えます。
Appleによる厳格な「エコシステム」の防衛
iPhoneが高いセキュリティを維持できている理由は、サンドボックスという技術的な壁だけではありません。
Appleが構築している「App Store」という流通網の管理体制が、ウイルス侵入の第一の砦として機能しています。
App Storeによる審査プロセス
iOS向けにアプリをリリースするためには、Appleによる厳格な審査を通過しなければなりません。
審査員はアプリのコードをチェックし、隠された悪意のある挙動や、非公開のAPI(OSの機能)を悪用していないかを確認します。
Androidのように公式サイト以外からアプリをインストールする「サイドローディング」が標準では許可されていないことも、安全性を高める要因となっています。
ユーザーが手にするアプリはすべてAppleの検閲を経ているため、ウイルスが混入する隙が極めて少ないのです。
コード署名の強制
iOSでは、すべての実行プログラムに対してAppleが発行したデジタル署名が必要となります。
署名のないコードや、改ざんされたコードはOS側で実行を拒否される仕組みになっています。
これにより、アプリがインストールされた後に、外部からウイルスをダウンロードして自分自身を書き換えるといった攻撃も防いでいます。
iPhoneに潜む「本当の」セキュリティリスク
「iPhoneにはウイルス対策ソフトが不要」という言葉は、決して「iPhoneは無敵である」という意味ではありません。
ウイルス(自己増殖するプログラム)の脅威は低いものの、現代のサイバー攻撃は別の形をとってiPhoneユーザーを狙っています。
フィッシング詐欺と偽の警告
最も身近な脅威は、技術的な脆弱性ではなく「人間の心理」を突くフィッシング詐欺です。
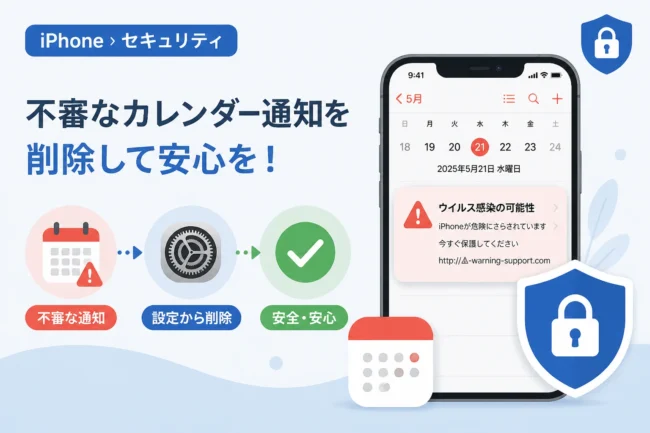
SafariでWebサイトを閲覧中に「あなたのiPhoneはウイルスに感染しています」という警告が表示されることがありますが、これは100%偽物です。
前述の通り、WebサイトがiPhoneの内部をスキャンしてウイルスを見つけることは技術的に不可能です。
こうした偽警告の目的は、不要なアプリを購入させたり、Apple IDのパスワードを盗み取ったりすることにあります。
ゼロデイ脆弱性を突く高度な攻撃
OS自体に存在する未知の欠陥(脆弱性)を突いた攻撃も、完全にゼロではありません。
非常に高度な技術を持つハッカー集団や国家レベルの組織は、サンドボックスを突破するための特殊な手法を用いることがあります。
ただし、こうした攻撃は極めて標的型であり、一般のユーザーが日常的に遭遇する可能性は低いとされています。
それでも、Appleがセキュリティアップデートを配信した際には、速やかに適用することが最善の防御策となります。
「脱獄(Jailbreak)」によるリスク
ユーザーが意図的にOSの制限を解除する「脱獄(Jailbreak)」を行うと、これまでの安全性はすべて崩壊します。
脱獄したiPhoneはサンドボックスが機能しなくなり、アプリがシステム全体へ自由にアクセスできるようになります。
この状態では、PCと同じようにウイルス感染のリスクが飛躍的に高まり、ウイルス対策アプリも存在しないため、無防備な状態となります。
iPhoneの安全性をさらに高めるための実践的な対策
専用のウイルススキャンアプリがなくても、ユーザー自身が適切な設定と習慣を持つことで、iPhoneの安全性は強固なものになります。
OSのアップデートを常に最新にする
セキュリティ対策において最も重要なのは、iOSを常に最新バージョンに保つことです。
Appleは発見された脆弱性を修正するために、頻繁にアップデートを公開しています。
[設定] > [一般] > [ソフトウェアアップデート] から、自動アップデートをオンにしておくことを強く推奨します。
多要素認証(2FA)の活用
デバイスそのものよりも、Apple IDという「アカウント」を守ることの方が重要になるケースが増えています。
万が一パスワードが流出しても、別のデバイスで認証コードを受け取る多要素認証を設定していれば、不正ログインを防ぐことができます。
プライバシー設定の定期的な見直し
アプリがどのデータにアクセスしているかを把握することも、セキュリティの一環です。
iOSの「プライバシーレポート」機能を活用し、不要な権限(位置情報、マイク、カメラなど)を要求しているアプリがないか確認しましょう。
まとめ
iPhoneにウイルス対策アプリが存在しないのは、欠陥ではなく「iOSの設計そのものが強固なセキュリティ境界(サンドボックス)を持っているから」というポジティブな理由によるものです。
各アプリを隔離し、システムの中枢へのアクセスを遮断することで、iPhoneはウイルスが活動できない環境を実現しています。
しかし、技術的な防御が完璧であっても、ユーザーを騙して情報を盗み出すフィッシング詐欺や、OSのアップデートを怠ることによる脆弱性の放置といったリスクは残ります。
「ウイルス対策アプリがないから安心」と過信するのではなく、OSの仕様を理解し、正しい知識を持ってデバイスを運用することこそが、最も効果的なセキュリティ対策となります。
Appleが提供する保護機能を最大限に活用し、怪しい警告やリンクには不用意に反応しないという基本を徹底しましょう。