Windows Defender(Microsoft Defender ウイルス対策)は、Windows OSに標準搭載されている非常に強力なセキュリティ機能です。
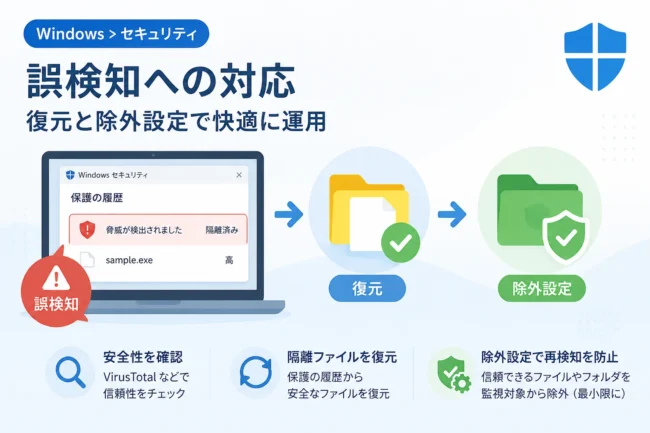
しかし、開発環境や特定のビジネスアプリケーションを使用している際、セキュリティスキャンが原因で動作が重くなったり、正常なファイルが誤検知(偽陽性)されたりすることがあります。
このような問題を解決するために「除外設定」機能が用意されていますが、一つひとつのファイルを個別に登録するのは膨大な手間がかかります。
そこで活用したいのが、「ワイルドカード」を用いた効率的な除外設定です。
ワイルドカードを正しく使いこなすことで、複雑なディレクトリ構造を持つプロジェクトや、動的に生成されるファイル群をスマートに管理できるようになります。
本記事では、Windows Defenderの除外設定においてワイルドカードを安全かつ正確に使用する方法と、その際に知っておくべき重要な注意点について詳しく解説します。
Windows Defenderの除外設定とは
除外設定とは、Windows Defenderのスキャン対象から特定のファイル、フォルダ、プロセス、または拡張子を除外するための機能です。
セキュリティソフトは常にシステムを監視しているため、高頻度で書き換えが発生するデータベースファイルやログファイルは、スキャンの負荷によってパフォーマンス低下を招くことがあります。
また、独自の社内ツールがウイルスとして誤認されてしまうケースにおいても、除外設定は有効な回避策となります。
ただし、除外設定を行うということは、その対象がウイルスの侵入経路になっても検知できなくなるというリスクを伴います。
そのため、可能な限り範囲を絞り込んで設定することが、セキュリティを維持する上での鉄則です。
ワイルドカードの基本概念と利用可能な種類
ワイルドカードとは、不特定の文字列を代用するための特殊な記号のことです。
Windows Defenderの除外設定では、主に以下の2種類の記号を使用することができます。
| 記号 | 名称 | 役割 |
|---|---|---|
* | アスタリスク | 0文字以上の任意の文字列を指します。 |
? | クエスチョンマーク | 任意の1文字を指します。 |
アスタリスク(*)の役割と使い方
アスタリスクは、最も汎用性の高いワイルドカードです。
例えば、ファイル名の一部が変化する場合や、特定の拡張子を持つすべてのファイルを除外したい場合に役立ちます。
ただし、パスの途中で使用する場合とファイル名で使用する場合では、挙動が異なることがあるため注意が必要です。
クエスチョンマーク(?)の役割と使い方
クエスチョンマークは、正確に1文字分を置き換えるために使用されます。
例えば、「file1.log」「file2.log」のように、末尾の数字だけが異なるファイルを対象にしたい場合に便利です。
アスタリスクよりも影響範囲を限定できるため、セキュリティの観点からはより安全な選択肢となります。
具体的なワイルドカードの使用方法と記述例
ここからは、Windows Defenderでワイルドカードをどのように記述すべきか、具体的なパターンを見ていきましょう。
ファイルパスでのワイルドカード利用
特定のフォルダ内にある特定のパターンを持つファイルを除外する場合、以下のように記述します。
C:\App\Logs\*.log と記述すると、Logsフォルダ内にあるすべてのログファイルがスキャン対象外となります。
また、フォルダ名自体にワイルドカードを含めることも可能です。
C:\Users\*\AppData\Local\Temp と記述すれば、すべてのユーザーのプロファイル内にある一時フォルダを除外できます。
ただし、パスの中にワイルドカードを含める場合は、絶対パスで記述することが推奨されます。
プロセス名でのワイルドカード利用
実行中のプログラム(プロセス)を除外する場合も、ワイルドカードが利用できます。
例えば、C:\Tools\*-utility.exe と設定すれば、名前の末尾に「-utility.exe」が付くすべての実行ファイルが除外されます。
プロセス除外はシステム全体に影響を与えるため、慎重に設定を行う必要があります。
ワイルドカード使用時の重要な制限事項
ワイルドカードは便利ですが、Windows Defenderにおいては「どこでも自由に使えるわけではない」という制限が存在します。
拡張子の除外設定では使用不可
設定画面にある「拡張子」の項目でワイルドカードを使用することはできません。
例えば、拡張子として *.txt と入力しても正しく認識されません。
拡張子を除外したい場合は、単に txt や log とだけ入力するのが正しい方法です。
ネットワークパス(UNCパス)での制約
ネットワーク上の共有フォルダ(\\Server\Shareなど)に対してワイルドカードを使用する場合、期待通りに動作しないことがあります。
ネットワークパスを除外する際は、可能な限りワイルドカードを使わず、フルパスで指定することが推奨されています。
環境変数の併用について
%AppData% などの環境変数とワイルドカードを組み合わせて使用することは可能ですが、OSのバージョンによって挙動が安定しない場合があります。
確実性を期すのであれば、環境変数を使わずに C:\Users\*\... のようにワイルドカードでパスを記述する方が無難です。
設定手順:Windows セキュリティから追加する方法
標準的なGUIツールを使用して除外設定を追加する手順を解説します。
- 「スタート」メニューから「設定」を開き、「プライバシーとセキュリティ」を選択します。
- 「Windows セキュリティ」をクリックし、「ウイルスと脅威の防止」を開きます。
- 「ウイルスと脅威の防止の設定」の下にある「設定の管理」をクリックします。
- 画面を下にスクロールし、「除外」セクションにある「除外の追加または削除」をクリックします。
- 「除外の追加」ボタンを押し、対象の種類(ファイル、フォルダー、ファイルの種類、プロセス)を選択します。
- 入力ボックスにワイルドカードを含めたパスを入力し、「追加」ボタンを押します。
設定を反映させるために、OSの再起動は必須ではありませんが、設定直後は反映にわずかな時間がかかる場合があります。
PowerShellを使用した高度な除外設定
多数の除外ルールを管理する場合や、自動化スクリプトに組み込みたい場合は、PowerShellを使用するのが効率的です。
以下のコマンドを使用することで、コマンドラインから直接除外設定を追加できます。
# 特定のフォルダパターンを除外リストに追加する例
Add-MpPreference -ExclusionPath "C:\Project\*\bin\*"

# 設定が反映されたか確認する
Get-MpPreference | Select-Object ExclusionPathExclusionPath
-------------
{C:\Project\*\bin\*}PowerShellを使用する際は、必ず「管理者として実行」したウィンドウで操作を行ってください。
また、間違ったパスを大量に登録してしまった場合は、Remove-MpPreference コマンドで削除することも可能です。
セキュリティ上のリスクと運用の注意点
ワイルドカードを利用した除外設定には、運用の簡略化というメリットがある一方で、深刻なセキュリティリスクも潜んでいます。
広すぎる除外範囲は危険
例えば、C:\* や C:\Users\*.exe のような極端に広い範囲の除外設定は、「セキュリティ機能を無効化している」のと同義です。
攻撃者は除外設定されているディレクトリを特定し、そこにマルウェアを配置しようと試みます。
ワイルドカードを使う際は、対象となるディレクトリをできるだけ深く、狭く指定するように心がけましょう。
定期的な見直しが必要
プロジェクトが終了したり、使用しなくなったりしたアプリケーションの除外設定が残ったままになることはよくあります。
不要な除外設定は、システムの脆弱性につながります。
少なくとも数ヶ月に一度は除外リストを確認し、現在もその設定が必要であるかどうかを再評価するべきです。
多層防御の意識を持つ
Windows Defenderの除外設定を行わざるを得ない場合でも、他のセキュリティ対策で補完することが重要です。
例えば、EDR(Endpoint Detection and Response)による振る舞い検知を併用したり、アクセス権限を最小限に絞ったりすることで、万が一の際の被害を最小限に抑えることができます。
まとめ
Windows Defenderの除外設定において、ワイルドカードは運用の効率を高める非常に強力なツールです。
アスタリスク(*)やクエスチョンマーク(?)を適切に活用することで、複雑なファイル管理の手間を大幅に削減できます。
しかし、その利便性の裏には、検知漏れという大きなリスクが常に存在することを忘れてはいけません。
「必要最小限の範囲」を「正確な記述」で設定することを徹底し、安全なシステム環境を維持しましょう。
もし設定後にシステムの動作に不安を感じた場合は、一度除外設定を解除し、スキャンを実行して安全性を確認することをお勧めします。
正しい知識を持ってワイルドカードを使いこなし、セキュリティと利便性のバランスを最適化してください。