九電不動産株式会社は、同社の住宅事業における業務委託先で発生した不正アクセス事案について公表しました。
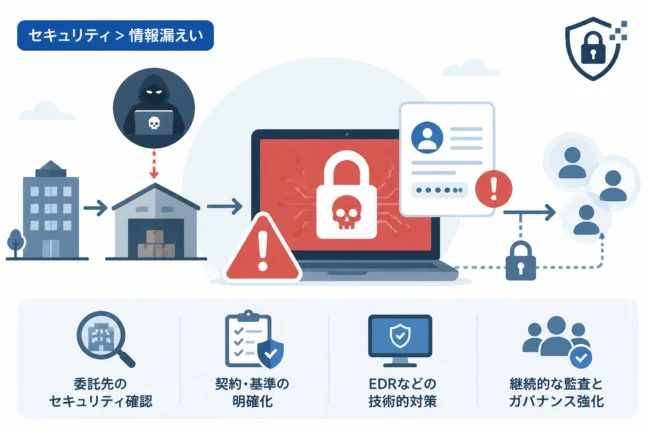
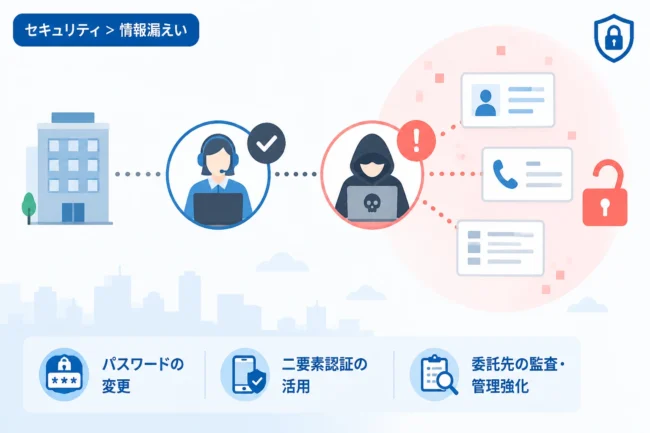
今回の事案は、委託先企業がさらに業務を委託していた再委託先企業がランサムウェア攻撃を受けたことによるものです。
同社は、顧客の個人情報が外部へ漏洩した可能性があるとして注意を呼びかけています。
サプライチェーンの脆弱性を突いた攻撃により、間接的なルートから機密情報が脅かされるリスクが改めて浮き彫りとなりました。
事案の概要と発生の経緯
発表によると、被害を受けたのは再委託先である日本テレネット株式会社です。
日本テレネットは、九電不動産の委託先であるハウスプラス住宅保証株式会社から業務を再委託されていました。
4月14日に、日本テレネットのサーバーがランサムウェアによる攻撃を受けたことが判明しました。
この攻撃の影響により、九電不動産が展開する住宅事業に関わる顧客情報への不正なアクセスが発生しました。
九電不動産は事態を重く受け止め、4月17日に本件に関する情報を公式に発表しています。
関係各社の相関図
| 役割 | 企業名 |
|---|---|
| 委託元(元請け) | 九電不動産株式会社 |
| 委託先 | ハウスプラス住宅保証株式会社 |
| 再委託先(被害発生元) | 日本テレネット株式会社 |
再委託先におけるセキュリティリスクの重要性
昨今のサイバー攻撃では、直接の契約先ではなく再委託先でインシデントが発生する事例が増加しています。
自社がどれほど強固なセキュリティ対策を講じていても、委託先の管理体制に不備があれば、連鎖的に被害が拡大します。
特に、ランサムウェア攻撃はデータの暗号化だけでなく、窃取した情報の公開を盾に脅迫を行う二重恐喝が主流となっています。
企業には、委託先のみならず再委託先まで含めたセキュリティ状況の把握や、適切なガバナンスの維持が強く求められています。
外部サービスの利用にあたっては、委託先がどのような体制で再委託を行っているかを精査することが不可欠です。
被害の状況確認と今後の対応
現時点では個人情報の不正利用などは確認されていませんが、九電不動産および関係各社は調査を継続しています。
漏洩の可能性がある顧客に対しては、個別に対策や連絡が進められる予定です。
心当たりのない不審な電話やメールが届いた場合には、安易に情報を教えないよう警戒する必要があります。
同社は再発防止に向け、委託先管理の徹底とセキュリティ体制の再構築を図る方針を示しています。
まとめ
九電不動産の事案は、現代の企業活動におけるサプライチェーン管理の難しさを象徴する出来事といえます。
一度漏洩した情報の完全な回収は困難であるため、未然に防ぐための多層的な防御策が重要です。
再委託先選定時の基準明確化や定期的な監査など、パートナー企業と共にセキュリティ水準を高める取り組みが急務です。
情報の安全を守ることは、企業の信頼を守ることに直結するという意識を組織全体で共有しなければなりません。