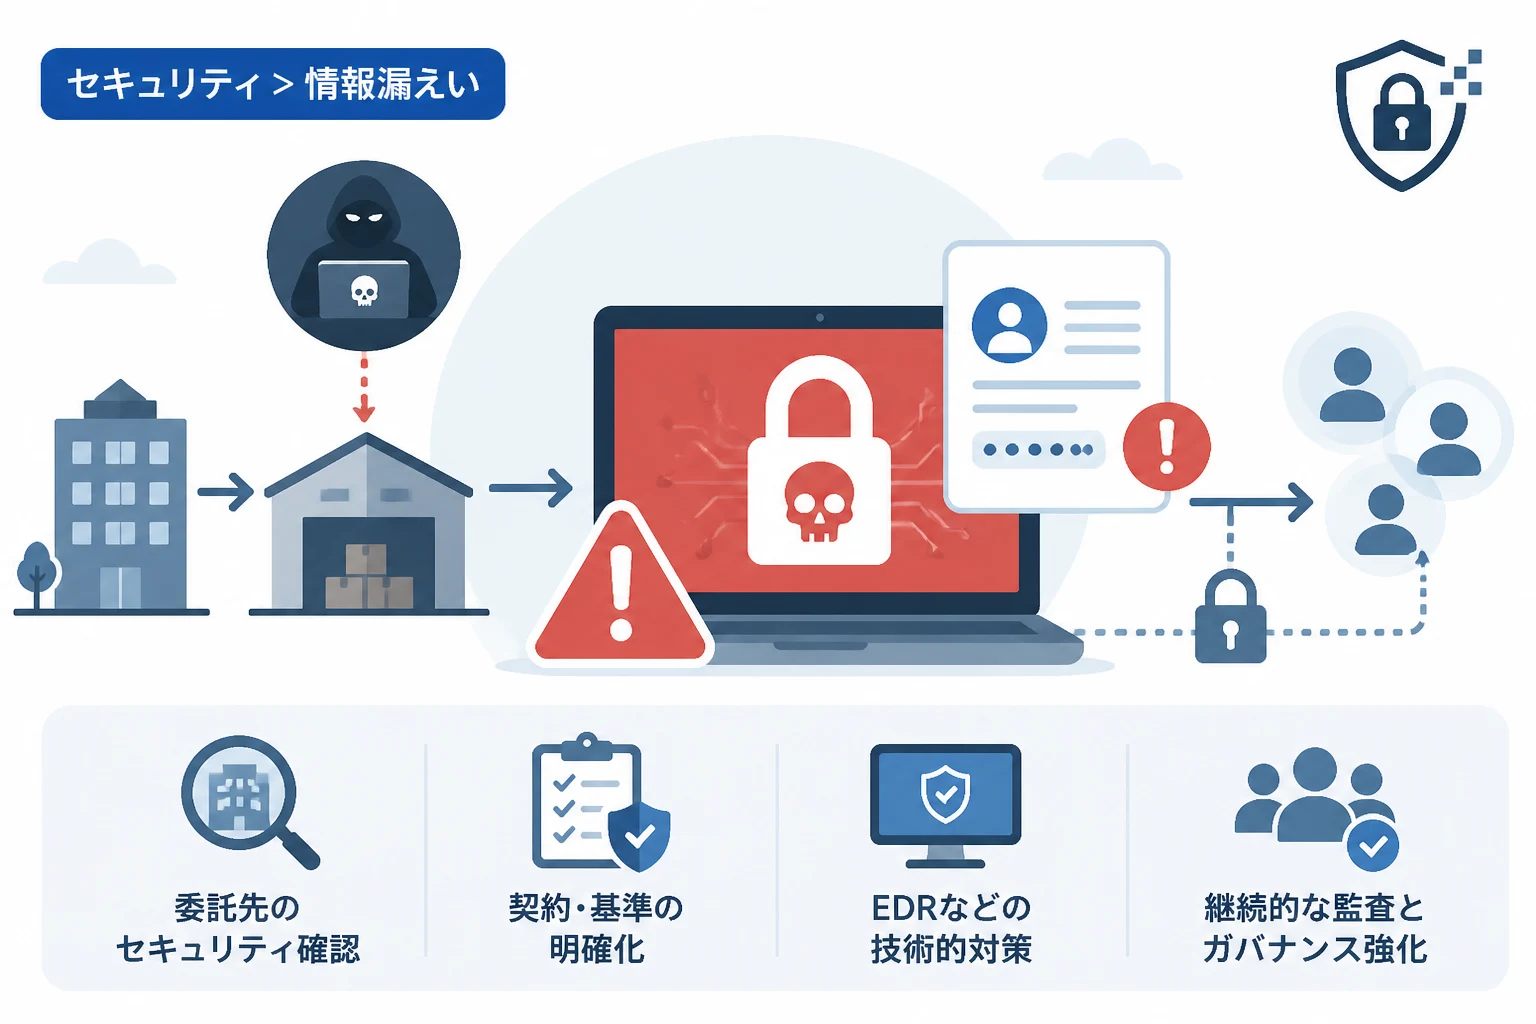
企業のDX化が進む中で、委託先を介した「サプライチェーン攻撃」の脅威が深刻化しています。
株式会社ナンブは、業務委託先である東山産業株式会社がランサムウェア攻撃を受け、個人情報が漏えいした可能性があることを明らかにしました。
この事案は、一企業のセキュリティ対策だけでなく、委託先を含めたグループ全体の管理体制が問われる象徴的な事例と言えます。
本記事では、今回の不正アクセスの経緯と、企業が今後取るべき再発防止策について詳しく解説します。
不正アクセスの発生と発覚の経緯
今回の事案は、福祉用具レンタルサービスに関連する業務を委託していた東山産業のサーバが標的となりました。
まず、3月10日に東山産業のサーバが第三者による不正アクセスを受け、データが暗号化されるという事態が発生しました。
この攻撃は「ランサムウェア」によるもので、データの復旧と引き換えに金銭を要求する悪質なサイバー攻撃の一種です。
攻撃の発生から約3週間後となる4月3日に、東山産業からナンブに対して、情報漏えいの可能性に関する報告が行われました。
報告を受けたナンブは、事態を重く受け止め、4月13日に外部への公表を行うに至っています。
インシデントのタイムライン
今回のインシデントにおける主要な時系列を以下の表にまとめました。
| 日付 | 発生事象 |
|---|---|
| 3月10日 | 委託先のサーバがランサムウェア攻撃を受け、データが暗号化される |
| 4月3日 | 委託先よりナンブへ、不正アクセスおよび情報漏えいの可能性が報告される |
| 4月13日 | ナンブが公式ウェブサイトにて事案を公表 |
想定される被害と個人情報への影響
今回の攻撃で最も懸念されているのは、保管されていたデータの暗号化と、それに伴う情報の外部流出です。
東山産業は福祉用具レンタルサービスの一部業務を担っていたため、利用者の個人情報が含まれていた可能性が極めて高い状況です。
ランサムウェア攻撃では、データを盗み出した上で「公開されたくなければ身代金を支払え」と脅迫する「二重脅迫」の手口が一般的です。
攻撃者によってデータが窃取されていた場合、二次被害としてなりすましやフィッシング詐欺に悪用されるリスクがあります。
現時点では具体的な被害件数は精査中とされていますが、委託元であるナンブは対象となる利用者への通知や対応を急いでいます。
なぜ委託先が狙われるのか?サプライチェーンのリスク
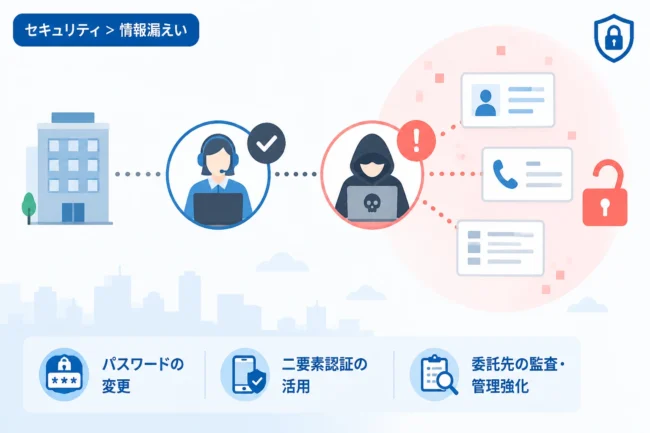
近年、セキュリティが強固な大手企業を直接狙うのではなく、その取引先や委託先を足がかりにする攻撃が増加しています。
委託先企業が保有する管理権限やネットワークの接続点は、攻撃者にとって格好の侵入経路となります。
今回のケースのように、委託先のセキュリティ管理が不十分であると、委託元企業の社会的信用まで大きく損なわれることになります。
もはや自社だけの対策では不十分であり、サプライチェーン全体を網羅したセキュリティガバナンスの構築が不可欠です。
委託先管理における主な課題
多くの企業が直面している委託先管理の課題には、以下のようなものが挙げられます。
- 委託先のセキュリティ対策状況を客観的に把握することが困難である点
- 再委託や再々委託が行われることで、管理の目が届かなくなる点
- インシデント発生時の連絡体制や責任分界点が曖昧になっている点
再発防止に向けたセキュリティ管理体制の再評価
ナンブは今回の事態を受け、委託先のセキュリティ管理体制を再評価することを発表しました。
具体的には、委託先選定時のチェック項目の見直しや、定期的な監査の実施が検討されています。
また、技術的な対策として、重要なデータのバックアップをオフラインで管理することや、多要素認証の導入徹底が求められます。
さらに、万が一の発生に備えたEDR(Endpoint Detection and Response)の導入により、侵入を早期に検知する仕組みを整えることも有効です。
「信頼して任せる」だけでなく「継続的に確認する」体制への転換が必要です。
具体的な改善策のポイント
今後の再発防止において重視すべきポイントは以下の通りです。
第一に、委託先との契約において、セキュリティ基準の遵守を明確に義務付けることが重要です。
第二に、最新の脅威情報に基づいた脆弱性診断を、委託先のシステムに対しても定期的に実施させるべきです。
第三に、従業員への情報リテラシー教育を徹底し、不審なメールやファイルを開かないなどの基礎的な防衛力を高める必要があります。
まとめ
東山産業へのランサムウェア攻撃は、委託先管理の重要性を改めて浮き彫りにしました。
情報の漏えいは、企業のブランド価値を低下させるだけでなく、顧客のプライバシーを深刻な危険にさらします。
今回のような事案を防ぐためには、委託先のセキュリティ状況を可視化し、適切な監督を行うことが企業の責務と言えます。
すべての企業は、自社のサプライチェーンに潜むリスクを再点検し、より強固な防御体制を再構築することが急務となっています。