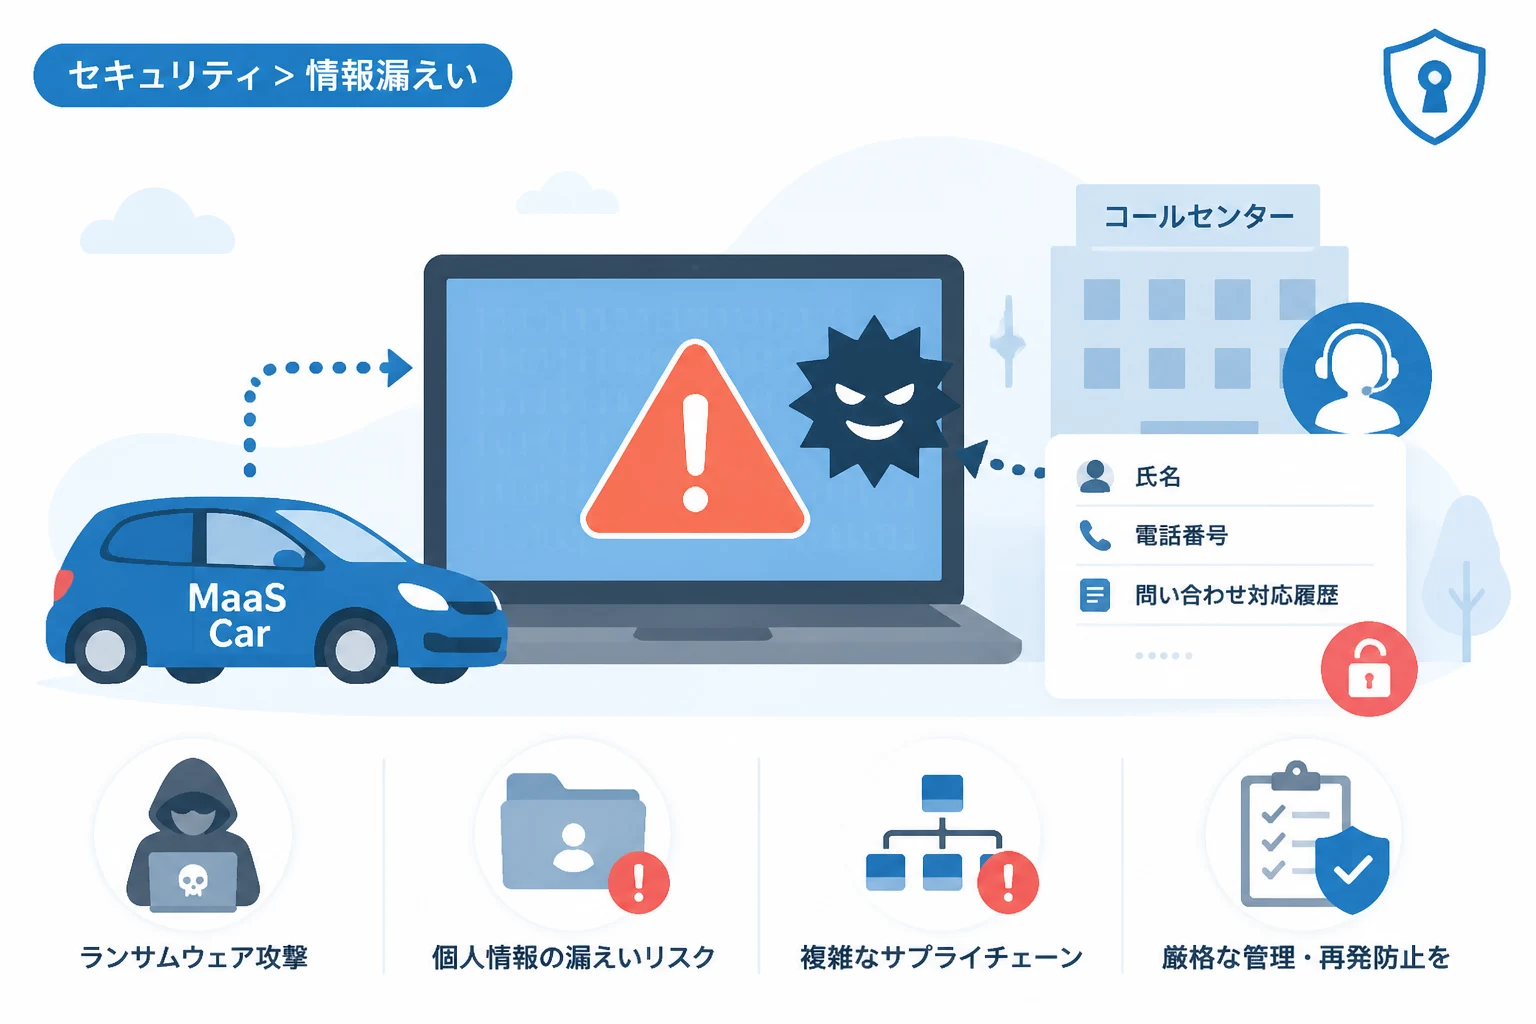
モビリティプラットフォーム株式会社が運営するカーシェアリングサービス「MaaS Car」において、業務委託先のさらなる委託先(再委託先)である日本テレネット株式会社がサイバー攻撃を受けたことが明らかになりました。
この事案は、単一の企業内での問題にとどまらず、複雑化するサプライチェーンにおけるセキュリティリスクを浮き彫りにしています。
特にコールセンターの対応履歴という、顧客との接点における機密性の高い情報が流出した可能性がある点は、利用者にとって大きな懸念事項となります。
本記事では、このインシデントの経緯や影響、そして企業が教訓とすべき再委託先管理の重要性について詳しく見ていきましょう。
インシデントの経緯と概要
2026年4月14日、モビリティプラットフォーム株式会社は、同社が提供する「MaaS Car」の運営に関わるシステムにおいて、個人情報が漏えいした可能性があることを発表しました。
事の発端は、同サービスのコールセンター業務を委託していたユーピーアール株式会社が、その業務の一部を日本テレネット株式会社へ再委託していたことにあります。
2026年3月9日、この再委託先である日本テレネットのサーバが第三者による攻撃を受け、ランサムウェア感染を含む不正アクセスが発生しました。
この攻撃により、サーバ内に保管されていた「MaaS Car」の利用者に関する情報が、外部から閲覧可能な状態になっていたことが判明しています。
モビリティプラットフォーム社は、状況の把握と影響範囲の特定を急ぐとともに、被害拡大を防止するための措置を講じています。
流出した可能性がある情報の詳細
今回の不正アクセスによって影響を受けた可能性がある情報は、主にコールセンターでの受付業務に関連するものです。
具体的には、以下の情報が含まれている可能性があると報告されています。
- コールセンターにおける問い合わせ・対応履歴
- 氏名や電話番号などの連絡先情報
- 車両予約や利用に関する付随情報
これらのデータは、利用者がトラブルや質問のためにコールセンターを利用した際に記録されたものであり、個人の行動履歴に直結する内容も含まれます。
クレジットカード情報などの決済に関する重要データについては、今回の対象サーバには保管されていなかったとされています。
しかし、対応履歴には本人確認のための情報が含まれることも多いため、二次被害を防止するための注意が必要です。
サプライチェーンにおける「再委託先」のリスク
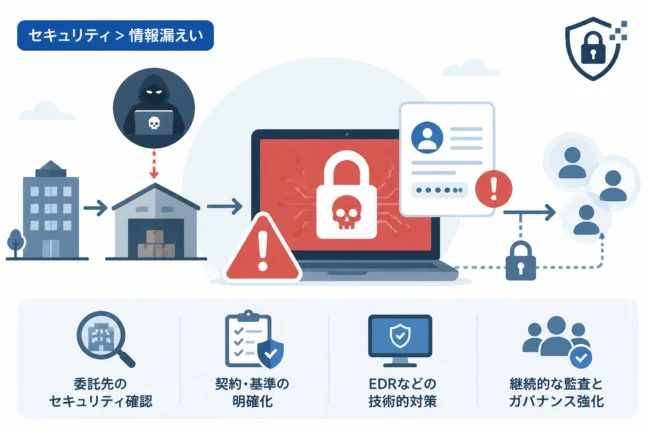
今回の事例で特筆すべきは、サービス運営会社から見て「孫請け」にあたる再委託先が攻撃の起点となった点です。
現代のビジネスモデルでは、専門性の高い業務を外部へ委託することは一般的ですが、その委託先がさらに別の企業へ業務を流す「再委託」が頻繁に行われます。
以下の表は、今回の事案における関係各社の役割を整理したものです。
| 立場 | 企業名 | 主な役割 |
|---|---|---|
| 委託元(サービス主体) | モビリティプラットフォーム株式会社 | 「MaaS Car」の全体運営、管理 |
| 委託先 | ユーピーアール株式会社 | カーシェアリング支援システムの提供、コールセンター業務受託 |
| 再委託先(被害発生元) | 日本テレネット株式会社 | コールセンター業務の一部代行、システム提供 |
委託元の企業がどれほど強固なセキュリティを構築していても、再委託先の管理が不十分であれば、そこが「弱点」となって全体の安全性が崩壊してしまいます。
特に、顧客対応履歴のような機微なデータを扱う業務が再委託される場合、その管理体制を把握することは容易ではありません。
想定される影響と今後の対応策
不正アクセスを受けた日本テレネットでは、サーバの隔離や調査を実施し、さらなる被害の抑制に努めています。
「MaaS Car」の利用者に対しては、不審なメールや電話に注意するよう呼びかけが行われています。
漏えいした可能性のある情報を悪用し、フィッシング詐欺やなりすまし行為が行われるリスクが否定できないためです。
企業側としては、今後の再発防止策として、委託先選定基準の見直しや、再委託先を含めたセキュリティ監査の強化が求められます。
契約段階において、再委託を行う際の事前承認制や、定期的な脆弱性診断の報告義務を課すことが一般的になりつつあります。
企業が取り組むべきセキュリティ強化
このようなインシデントを防ぐためには、技術的な対策だけでなく、組織的なガバナンスの構築が不可欠です。
例えば、委託先に対してISO/IEC 27001(ISMS)などの情報セキュリティ認証の取得を確認することも有効な手段の一つです。
また、万が一の事態に備え、被害を最小限に抑えるためのインシデントレスポンス体制を整備しておく必要があります。
情報の「保管期限」を厳格に定め、不要になった個人情報を速やかに削除する運用も、漏えい時のリスク低減に寄与します。
まとめ
「MaaS Car」の事例は、多くの企業にとって対岸の火事ではありません。
再委託先を経由したサイバー攻撃は、ターゲットを直接狙うよりも防御の手薄な部分を突くため、攻撃者にとって効率的な手法となっています。
利用者の信頼を守るためには、自社だけでなく、ビジネスに関わるすべてのパートナー企業のセキュリティレベルを一定以上に保つことが必須となります。
今回の事案をきっかけに、改めて自社の業務委託状況を棚卸しし、適切な管理が行われているかを確認することが推奨されます。
セキュリティ対策は一度構築して終わりではなく、常に変化する脅威に合わせてアップデートし続ける必要があるのです。