松山市営住宅の指定管理者である株式会社穴吹ハウジングサービスが、ランサムウェア攻撃を受けたことにより、入居者の個人情報が外部へ流出したことが明らかになりました。
この事態は、松山市営住宅管理センターが発表したもので、同社が利用するサーバーが攻撃を受けたことが直接的な原因です。
管理体制の隙を突いたランサムウェア攻撃の脅威と、その後の調査で判明した情報漏えいの詳細について、最新の状況を解説します。
事件の概要と経緯
穴吹ハウジングサービスにおけるサイバー攻撃の兆候は、2月3日に初めて確認されました。
当初は同社およびグループ企業が利用するサーバーへの不正アクセスとして把握され、直ちに外部の専門機関と連携した調査が開始されています。
調査の過程で、攻撃者が運営すると見られるウェブサイト上に、同社に関連する情報が公開されていることが判明しました。
公開された情報には、松山市営住宅の入居者に関する個人情報が含まれており、管理センターが事態を公表するに至りました。
この攻撃により、通常の業務運用にも一時的な支障が出ており、復旧と調査が並行して進められています。
流出した情報の詳細と影響範囲
今回流出が確認された情報は、松山市営住宅管理センターが穴吹ハウジングサービスに委託していた管理業務に関連するものです。
現時点では、サーバー内に保管されていた入居者名簿や契約情報、連絡先などが対象となっている可能性があります。
攻撃者はランサムウェアを用いてデータを暗号化するだけでなく、窃取した情報を公開すると脅迫する「二重脅迫」の手口をとったと考えられます。
このような攻撃は、単なるシステム停止に留まらず、社会的な信頼失墜やプライバシー侵害を招く深刻な事態です。
流出した情報が悪用されると、フィッシング詐欺やなりすましメールなどの二次被害につながる恐れがあるため、注意が必要です。
被害状況のまとめ
現在までに把握されている情報を整理すると、以下のような状況になっています。
| 項目 | 内容 |
|---|---|
| 攻撃確認日 | 2月3日 |
| 情報漏えい発表日 | 4月17日 |
| 被害対象 | 松山市営住宅の入居者情報 |
| 主な原因 | グループ共有サーバーへのランサムウェア攻撃 |
| 現在の対応 | 外部専門機関による調査およびセキュリティ強化 |
ランサムウェア攻撃の手口と企業の対応
ランサムウェアは近年、特定の企業や組織を標的とする「標的型攻撃」の傾向をますます強めています。
穴吹ハウジングサービスのケースでも、グループ全体で共有していたサーバーの脆弱性や、認証情報の管理不足が突かれた可能性が指摘されています。
攻撃者は一度ネットワーク内部に侵入すると、横展開を行い、価値の高い情報が保管されている重要サーバーを探し出します。
同社は事象の発生後、被害を受けたサーバーを速やかにネットワークから遮断し、さらなる被害の拡大を阻止するための応急処置を講じました。
しかし、攻撃者はデータを暗号化する前に情報を外部へ転送しており、防御策が間に合わなかった形となります。
外部専門機関による精密調査
自社のみでの対応には限界があるため、同社はサイバーセキュリティの専門チームにフォレンジック調査を依頼しています。
フォレンジック調査とは、デジタル機器に残されたログやデータの痕跡を詳細に分析し、侵入経路や被害範囲を特定する作業のことです。
この調査によって、どのタイミングでどのような手法により情報が持ち出されたのかが、客観的な証拠に基づいて解明されつつあります。
調査結果は、今後のセキュリティ再構築や、関係各所への正式な報告のための重要な資料となります。
自治体業務の委託におけるセキュリティリスク
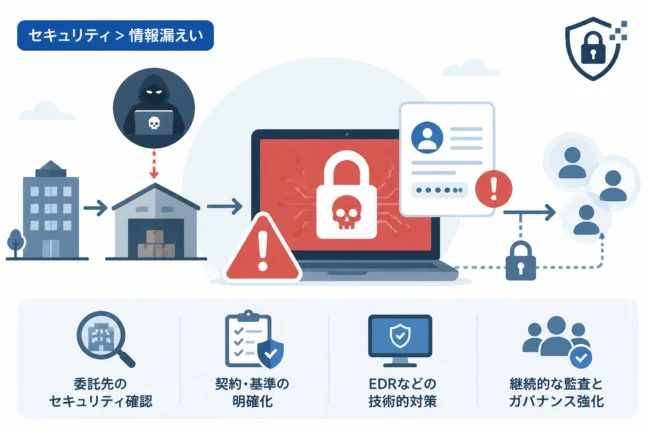
今回の事件は、自治体が民間企業に業務を委託する際の「サプライチェーン・リスク」を改めて浮き彫りにしました。
松山市営住宅の管理は市民の生活に直結する重要な業務であり、その情報を扱う企業には極めて高いセキュリティレベルが求められます。
委託先企業がサイバー攻撃を受けた場合、委託元である自治体の管理責任も問われることになり、社会的な影響は避けられません。
民間企業側は、受託した情報の重要性を再認識し、自社だけでなくグループ全体のセキュリティ水準を均一に保つ必要があります。
今後は、委託契約におけるセキュリティ要件の厳格化や、定期的な外部監査の実施がより一般的になるでしょう。
入居者への影響と二次被害の防止
情報が漏えいした可能性のある入居者に対しては、速やかに事実を伝え、注意を促すことが求められます。
具体的には、不審な電話やメール、郵便物などに警戒し、個人情報を安易に教えないよう周知徹底することが重要です。
また、今回の事件を口実にした詐欺行為が発生するリスクについても、併せて注意喚起を行う必要があります。
今後の対策と求められるセキュリティ水準
企業がランサムウェアの被害から立ち直り、信頼を回復するためには、多層防御の考え方に基づく抜本的な対策が必要です。
特に、データのバックアップをネットワークから切り離した場所で保持することは、暗号化被害からの復旧において極めて有効です。
また、EDR(Endpoint Detection and Response)などのソリューションを導入し、異常な挙動をリアルタイムで検知・対応できる体制の構築が推奨されます。
さらに、多要素認証(MFA)を導入することで、万が一パスワードが漏洩しても不正アクセスを困難にする対策が不可欠です。
全従業員に対する継続的なセキュリティ教育も、ヒューマンエラーによる初期侵入を防ぐために欠かせない要素となります。
まとめ
穴吹ハウジングサービスへのランサムウェア攻撃は、自治体業務を担う組織にとって非常に大きな教訓となりました。
情報の流出は入居者に多大な不安を与えるだけでなく、組織の運営基盤や社会的な信用を大きく揺るがす深刻な問題です。
サイバー攻撃の手口が巧妙化する中で、私たちは「被害を完全に防ぐことは難しい」という前提に立ち、事前の防御策と事後の迅速な対応策を両立させなければなりません。
今回の事案をきっかけに、各組織が改めて自社のセキュリティ体制を総点検し、情報資産を守るための具体的な取り組みを強化することが期待されます。
今後も調査の進展を見守りつつ、再発防止に向けた企業の真摯な対応が注目されます。