DMM.comをかたった巧妙なフィッシングメールの被害が、現在非常に多く報告されています。
多くのユーザーを抱えるエンタメプラットフォームであるため、攻撃者にとって効率の良い標的となっているのが現状です。
一度ログイン情報を盗まれてしまうと、登録しているクレジットカードの不正利用や個人情報の流出といった甚大な被害につながる恐れがあります。
本記事では、DMMを装う偽メールの最新の手口と、それを見分けるための重要なチェックポイントについて詳しくお伝えします。
ご自身の身を守るために、どのような点に注意すべきかを一緒に確認していきましょう。
DMMを装うフィッシングメールが急増している背景
DMM.comは動画配信やゲーム、電子書籍など多岐にわたるサービスを展開しており、利用者の年齢層も非常に幅広いです。
攻撃者はこの膨大な利用者数に目を付け、不特定多数に対して大量の偽メールを送りつけています。
最近では、AI技術の向上により、以前のような不自然な日本語を用いたメールが減り、本物と見間違えるほど精巧な文章が増えています。
さらに、スマートフォンの普及によって、小さな画面ではURLの細かな違いに気づきにくいという心理的隙も突かれています。
このような背景から、フィッシング詐欺の被害は後を絶たず、常に新しい手口が生まれている状況です。
フィッシングメールによく使われる件名の例
フィッシングメールの多くは、受信者の不安を煽るような件名で開封を促します。
以下に、DMMを装うメールでよく使われる代表的な件名をまとめました。
- 【重要】DMM.comアカウントの異常なログインを検知しました
- DMM.com ご請求金額確定のお知らせ
- 【DMM】パスワードの再設定を完了してください
- 【緊急】お客様のアカウントが制限されています
- DMM.com サービス更新手続きのお願い
- 会員情報の更新が確認できませんでした
これらの件名に共通しているのは、「今すぐ対応しなければならない」と思わせる緊急性です。
もし心当たりのない内容や、過度に不安を煽る件名のメールが届いた場合は、まず疑うことが大切です。
巧妙なフィッシングメールの本文と手口
不安を煽り偽サイトへ誘導する手口
メールの本文では、アカウントのセキュリティに問題が発生したと主張することが多いです。
「第三者による不正アクセスが確認されたため、アカウントを一時停止しました」といった文言が典型的です。
そして、「利用を再開するには以下のリンクから本人確認を行ってください」と偽のログインページへ誘導します。
このリンク先は、本物のDMM.comのログイン画面を完璧にコピーした偽のウェブサイトです。
ここでメールアドレスやパスワードを入力してしまうと、その情報が即座に攻撃者の手に渡ってしまいます。
未払い料金や購入完了を装う手口
身に覚えのない高額な請求や、商品の購入完了を知らせるメールを送る手法も存在します。
「注文をキャンセルする場合はこちら」というリンクを用意し、焦ったユーザーにクリックさせるのが狙いです。
キャンセル手続きのためにクレジットカード情報の入力を求められることが多く、非常に危険な罠となっています。
本物と見分けるための5つのチェックポイント
フィッシングメールには、必ずどこかに本物とは異なる違和感が隠されています。
以下のポイントを確認することで、被害を未然に防ぐことが可能です。
1. 送信元のメールアドレスを確認する
メールの差出人名(表示名)が「DMM.com」となっていても、実際のメールアドレスを必ず確認してください。
送信元のアドレスが公式ドメイン(@dmm.com や @mail.dmm.com)以外のものであれば、それは間違いなく偽物です。
ただし、送信元のアドレスそのものを偽装する技術もあるため、アドレスが正しいからといって100%安心はできません。
2. リンク先のURL(ドメイン)をチェックする
メール内に貼られているボタンやリンクのURLが、公式のものかを確認することが最も重要です。
DMMの公式サイトは https://www.dmm.com/ から始まります。
偽サイトの場合、dmm-service.com や login-dmm.net のように、それらしい名前を組み合わせた別のドメインを使用しています。
リンクをクリックする前に、パソコンであればマウスを重ねて、スマホであれば長押しして、遷移先のURLを確認する癖をつけましょう。
3. 不自然な日本語やフォントが使われていないか
以前に比べれば改善されていますが、依然として不自然な言い回しや誤字脱字が見られることがあります。
また、日本の漢字ではない「中華フォント」が混じっている場合も、海外の攻撃グループによるフィッシングの可能性が高いです。
「貴様のアカウント」といった不自然な敬語の使用や、句読点の使い方がおかしい場合も警戒が必要です。
4. メールの宛名が具体的か
DMMからの公式な重要通知であれば、多くの場合、登録しているユーザーの氏名やニックネームが記載されています。
「お客様」や「DMM会員様」といった抽象的な呼びかけで始まるメールは、フィッシングメールの特徴の一つです。
攻撃者はユーザーの氏名を知らずに大量送信しているため、個別の宛名を入れることができないからです。
5. ログインを促す理由が「脅し」ではないか
「24時間以内に更新しないとアカウントを削除します」といった、期限を切って脅迫するような内容は正規のサービスではまず行われません。
ユーザーに冷静な判断をさせないように急かす手法は、詐欺の常套手段であることを覚えておいてください。
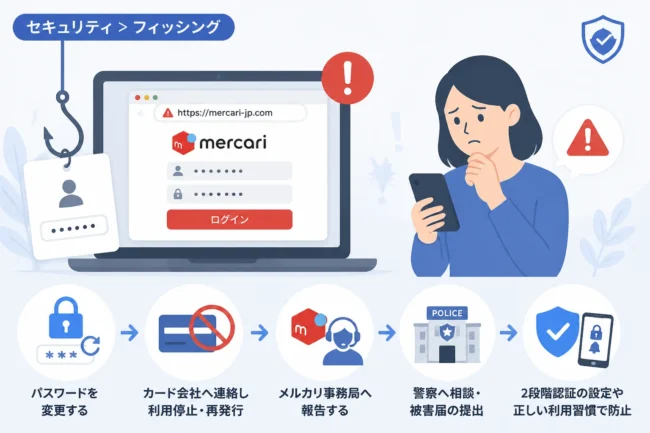
偽サイトで情報を入力してしまった時の対処法
もし誤ってパスワードや個人情報を入力してしまった場合、迅速な対応が必要です。
被害を最小限に抑えるために、以下の手順をすぐに行ってください。
パスワードの変更
すぐに本物のDMM公式サイトにアクセスし、ログインパスワードを変更してください。
もし他のサービス(SNSや銀行、他の通販サイトなど)で同じパスワードを使い回している場合は、それらもすべて変更する必要があります。
攻撃者は盗んだリストを使って、他のサイトへの「リスト型攻撃」を仕掛けてくるためです。
クレジットカード会社への連絡
クレジットカード情報を入力してしまった場合は、すぐにカード会社へ連絡してカードの利用停止手続きを行ってください。
「まだ不正利用されていないから大丈夫」と放置するのは非常に危険です。
カード会社には「フィッシング詐欺のサイトに入力してしまった」と正直に伝えれば、適切な処置を案内してもらえます。
DMMサポートセンターへの報告
アカウントが既に乗っ取られてログインできない場合は、DMMのカスタマーサポートへ至急連絡してください。
状況を説明し、アカウントの利用停止や復旧の相談を行うことができます。
また、被害状況を共有することで、他のユーザーへの注意喚起にもつながります。
フィッシング被害を防ぐためのセキュリティ対策
今後、巧妙化するフィッシング詐欺に遭わないために、以下の対策を習慣化しましょう。
二段階認証(多要素認証)を有効にする
DMMでは二段階認証の設定が可能です。
これを有効にしていれば、たとえパスワードが盗まれても、攻撃者はログインすることができません。
自分の身を守るための最強の防壁ですので、必ず設定しておくことを強く推奨します。
公式サイトをブックマークから開く
メールに記載されたリンクは原則としてクリックしないのが一番の安全策です。
重要なお知らせが届いた際は、あらかじめ登録しておいたブラウザの「ブックマーク」や「公式アプリ」からサイトへ移動しましょう。
公式のマイページからであれば、本当に重要なお知らせがある場合は必ず通知が表示されます。
セキュリティソフトやブラウザの機能を活用する
最新のセキュリティソフトやブラウザ(ChromeやEdgeなど)には、フィッシングサイトを検知してブロックする機能が備わっています。
これらを常に最新の状態にアップデートしておくことで、危険なサイトへのアクセスを自動的に防げる確率が高まります。
DMM公式と偽サイトの比較表
| 確認項目 | DMM公式サイト・メール | フィッシングサイト・メール |
|---|---|---|
| 送信元アドレス | @dmm.com / @mail.dmm.com | 無関係な英数字や類似ドメイン |
| リンク先URL | https://www.dmm.com/… | dmm-check.xyz など不審なもの |
| 本文の宛名 | 登録した本人の氏名がある | 「お客様」「会員様」など汎用的 |
| 内容の傾向 | 事務的な案内やキャンペーン | アカウント停止や不正検知で脅す |
まとめ
DMMを装うフィッシングメールは非常に巧妙ですが、冷静に対処すれば決して怖いものではありません。
まず、「メールのリンクは安易にクリックしない」という鉄則を徹底してください。
そして、万が一のために二段階認証を設定し、パスワードの使い回しを避けることが、あなたのデジタルライフを守る最善の策となります。
もし怪しいメールが届いたら、まずは公式のヘルプセンターを確認するか、信頼できる知人に相談するようにしましょう。
日頃からの高いセキュリティ意識が、あなたの大切な個人情報と資産を守るための第一歩です。