「パソコンがウイルスに感染しています」という突然の警告画面に驚き、指示されるがまま遠隔操作ソフトをインストールしてしまったという相談が急増しています。
相手にIDやパスワードを伝えた直後、画面が真っ暗になったり、接続が途切れたりした場合は、非常に危険な状態にあると言わざるを得ません。
このような状況では、あなたのパソコンが攻撃者の自由自在に操られ、重要な情報が盗み出されている可能性があります。
本記事では、遠隔操作ソフトの情報を相手に渡してしまった直後に、被害を最小限に抑えるために今すぐ取るべき具体的なアクションについて解説します。
遠隔操作ソフトのID・パスワードを伝えてしまった際のリスク
遠隔操作ソフトは、本来は離れた場所からPCのメンテナンスなどを行うための便利なツールです。
しかし、詐欺グループはこの仕組みを悪用し、被害者のパソコンに侵入して金銭や個人情報を奪い取ります。
IDとパスワードを伝えてしまうということは、自宅の鍵を泥棒に渡して「どうぞ自由に入ってください」と言っているのと同じ状態です。
不正アクセスとデータ流出の危険性
攻撃者は遠隔操作を通じて、パソコン内に保存されているファイルや、デスクトップ上の情報をくまなくチェックします。
住所、氏名、電話番号といった個人情報だけでなく、銀行口座の番号やクレジットカード情報が保存されたメモ、写真データなどもターゲットになります。
また、ブラウザに保存されているオートフィル(自動入力)機能から、各種サイトのログイン情報が抜き取られる恐れもあります。
ネットバンキングやSNSのアカウント乗っ取り
遠隔操作中に、攻撃者がブラウザを起動してネットバンキングに勝手にログインし、送金処理を行う被害が後を絶ちません。
被害者が気づかないうちに、画面を操作不能にしたり、真っ暗にしたりして、その裏で不正な操作を完結させる手法も確認されています。
さらに、SNSアカウントが乗っ取られると、あなたの名前を使って知人に詐欺メッセージが送られるなどの二次被害に発展します。
バックドア(勝手口)の設置
一度の侵入で終わらず、将来的にいつでも再侵入できるように、パソコン内に「バックドア」と呼ばれるプログラムを仕込まれることがあります。
これにより、遠隔操作ソフトをアンインストールしたつもりでも、実際には別のウイルスによって外部から監視され続ける状態になりかねません。
接続が切れた直後にすぐ行うべき「5つの緊急対応」
もしIDを伝えてしまい、不審な挙動があったなら、一刻を争う対応が必要です。
パニックにならず、以下の手順を順番に実行してください。
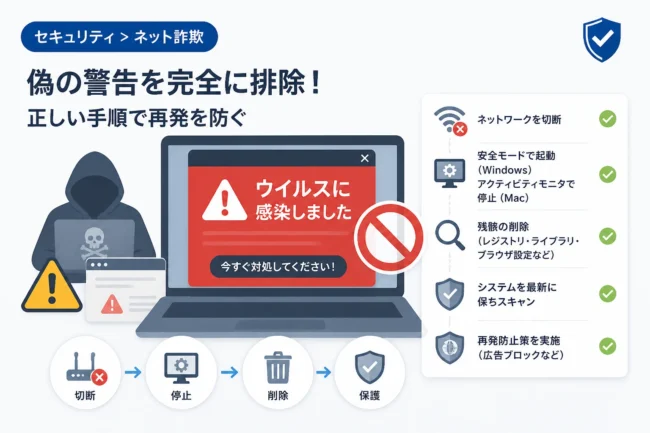
1. インターネット回線を物理的に遮断する
まず、何よりも優先すべきは「ネットワークからの切断」です。
LANケーブルを抜くか、Wi-Fiルーターの電源を切る、あるいはPCの機内モードをオンにしてください。
インターネット接続を物理的に断つことで、攻撃者はあなたのパソコンを操作できなくなり、情報の送信もストップします。
ソフトウェア的な操作よりも、物理的な遮断の方が確実かつ迅速です。
2. 遠隔操作ソフトを完全にアンインストールする
通信を遮断した状態で、コントロールパネルなどから、インストールさせられたソフトを削除してください。
AnyDesk(エニーデスク)、TeamViewer(チームビューワー)、Quick Assist(クイックアシスト)などが代表的です。
ただし、最近の巧妙なウイルスはアンインストール画面から消えても残存するケースがあります。
「削除したから安心」と思い込まず、次の手順へ進んでください。
3. パスワードの変更と2段階認証の確認
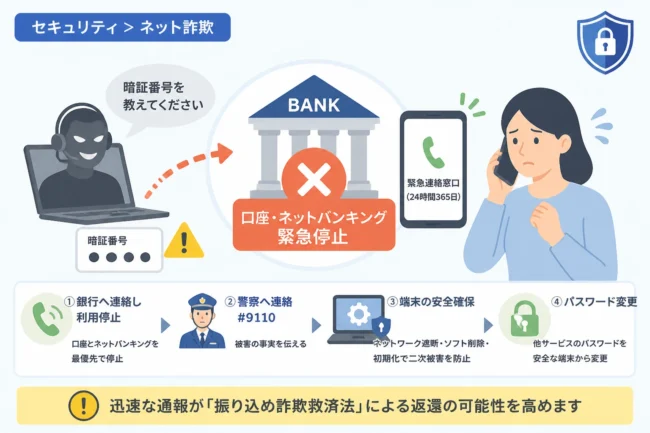
攻撃者に情報が渡った可能性があるため、主要なサービスのパスワードをすべて変更します。
この作業は、被害に遭ったパソコンではなく、安全なスマートフォンや別のPCから行ってください。
特に優先順位が高いのは、以下のサービスです。
- Googleアカウント、Apple ID(メールや連絡先が含まれるため)
- ネットバンキング、証券口座
- クレジットカードの管理サイト
- SNS(LINE、X、Facebookなど)
- 通販サイト(Amazon、楽天など)
また、2段階認証が勝手に解除されていないか、あるいは攻撃者のデバイスが信頼済みデバイスとして登録されていないかも確認してください。
4. 決済手段の利用停止(クレジットカード・銀行)
もしクレジットカード番号を画面上で入力してしまったり、口座情報を開いてしまったりした場合は、すぐにカード会社や銀行へ連絡してください。
「サポート詐欺に遭い、遠隔操作を許してしまった」と伝えれば、カードの利用停止や再発行の手続きを迅速に行ってくれます。
実害が出ていなくても、情報が漏れた時点でカードの番号は変更すべきです。
5. 端末のウイルススキャンと初期化の検討
信頼できるウイルス対策ソフトを使用して、フルスキャンを実行してください。
しかし、一度外部からの侵入を許したパソコンを、スキャンだけで100%安全な状態に戻すのは困難です。
最も確実な対策は、パソコンの初期化(リカバリ)を行うことです。
必要なデータだけをバックアップし、システムを工場出荷時の状態に戻すことで、潜伏しているマルウェアを根絶できます。
被害を最小限に抑えるための事後対策
緊急対応が終わった後は、落ち着いて各機関への相談や状況整理を行いましょう。
公的機関や相談窓口への連絡
一人で抱え込まず、専門の機関に相談することで、適切なアドバイスを受けることができます。
以下の窓口は、サイバー犯罪や詐欺被害の相談を無料で受け付けています。
| 相談先 | 内容 | 連絡先・窓口 |
|---|---|---|
| 警察(サイバー犯罪相談窓口) | 実害が発生した場合の被害届や相談 | #9110 または各都道府県警 |
| IPA 安心相談窓口 | ウイルス感染や不正アクセスの技術的相談 | 公式サイトのフォームなど |
| 国民生活センター(消費者ホットライン) | 金銭被害や契約に関するトラブル相談 | 188(局番なし) |
ログの確認と証拠の保存
もし可能であれば、詐欺グループと接触した際の履歴を残しておくと、警察に届け出る際に役立ちます。
表示された偽の警告画面のURL、相手の電話番号、インストールしたソフトの名前などをメモしておきましょう。
ただし、証拠保存のために被害を放置するのは本末転倒ですので、まずは安全確保を優先してください。
なぜ遠隔操作詐欺(サポート詐欺)に遭ってしまうのか
被害に遭う方の多くは、「自分は大丈夫だと思っていたのに、なぜ騙されたのか」とショックを受けられます。
しかし、これは被害者の落ち度ではなく、攻撃者の心理戦が非常に巧妙であるためです。
偽の警告音と視覚的な恐怖心
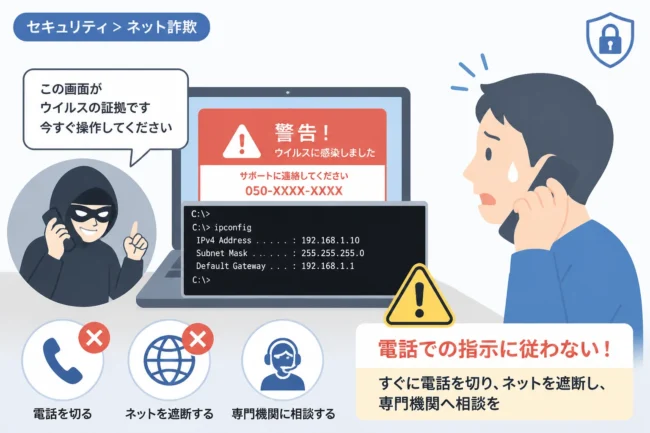
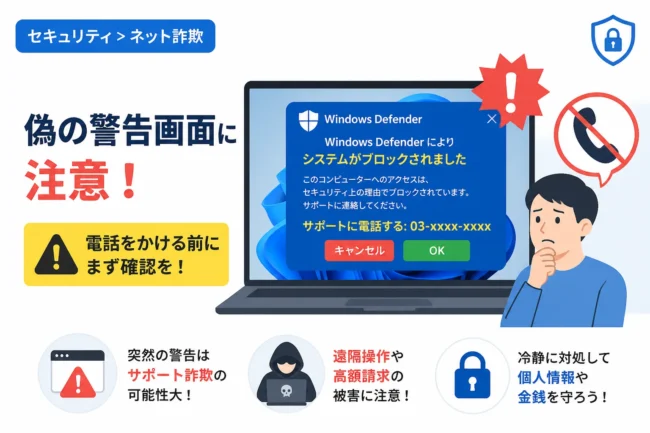
ブラウザを開いている最中に突然、最大音量で警告音が鳴り響き、「ウイルスが検出されました」というメッセージが画面いっぱいに表示されます。
さらに「5分以内に連絡しないとデータが消去されます」といったカウントダウンを表示し、冷静な判断力を奪います。
パニック状態では、「早くこの状況を何とかしなければならない」という心理が働き、疑う余地なく電話をかけてしまうのです。
偽のエンジニアによる丁寧な対応
電話をかけると、マイクロソフトやGoogleの社員を名乗る人物が、非常に丁寧な(あるいは威圧的な)口調で対応します。
彼らは専門用語を並べ立てて、あなたのパソコンが深刻な状態にあると信じ込ませます。
「修理のために無料のツールを入れます」と提案されると、救いの手のように感じてしまい、遠隔操作を許可してしまうのです。
ネット上で確認できる不審なプログラムの有無
現在、自分のパソコンにどのようなネットワーク接続が確立されているかを確認する方法があります。
以下のコマンドを使用することで、意図しない外部接続(通信)がないかを調べることができます。
# ネットワーク接続状況を表示するコマンド
netstat -ano
上記のコマンドを実行すると、以下のような結果が表示されます。
Active Connections
  Proto  Local Address          Foreign Address        State           PID
  TCP    192.168.1.10:49152     203.0.113.50:443       ESTABLISHED     1234
  TCP    127.0.0.1:50000        0.0.0.0:0              LISTENING       5678
「ESTABLISHED」となっている行に、見覚えのない外部のアドレス(Foreign Address)が含まれている場合は注意が必要です。
ただし、一般の方には判別が難しいため、不審な場合はすぐに専門家に相談することを推奨します。
今後のためのセキュリティ対策と心構え
二度と同じような被害に遭わないために、以下のポイントを徹底してください。
警告画面は「無視して閉じる」が鉄則
ブラウザ上に表示される「ウイルス感染」の警告は、100%偽物であると考えて間違いありません。
本物のセキュリティソフトやOSが、ブラウザ上で警告音を鳴らして電話番号を表示することはありません。
もし画面が消えない場合は、ブラウザを強制終了するか、パソコンを再起動してください。
電話番号が記載されたサイトを信用しない
大手のIT企業が、トラブル解決のためにユーザーに直接電話をかけるよう促すことはありません。
特に「050」から始まる番号や、日本語が不自然なメッセージには絶対に反応しないでください。
安易にソフトをインストールしない
「遠隔操作ソフトを入れてください」と言われたら、その時点で詐欺を疑いましょう。
正規のサポート窓口であっても、事前の契約なしに突如インストールを求めることは稀です。
少しでも不安を感じたら、一度電話を切り、公式サイトから本当の問い合わせ先を探してください。
まとめ
遠隔操作ソフトのIDとパスワードを教えてしまった直後に、通信が切れる現象は、攻撃者が情報を持ち出している最中である可能性が高い危険信号です。
被害を拡大させないためには、何よりもまず物理的にインターネットを切断することが最も有効な防衛策となります。
その後、パスワードの変更やカードの停止、OSの初期化といった一連の対策を迅速に行うことで、被害を最小限に食い止めることができます。
万が一、個人情報を伝えてしまった場合でも、すぐに適切な対処を行えば、致命的な事態を回避することは可能です。
「自分は騙されない」と過信せず、常に冷静な判断を心がけ、セキュリティ意識を高めていきましょう。