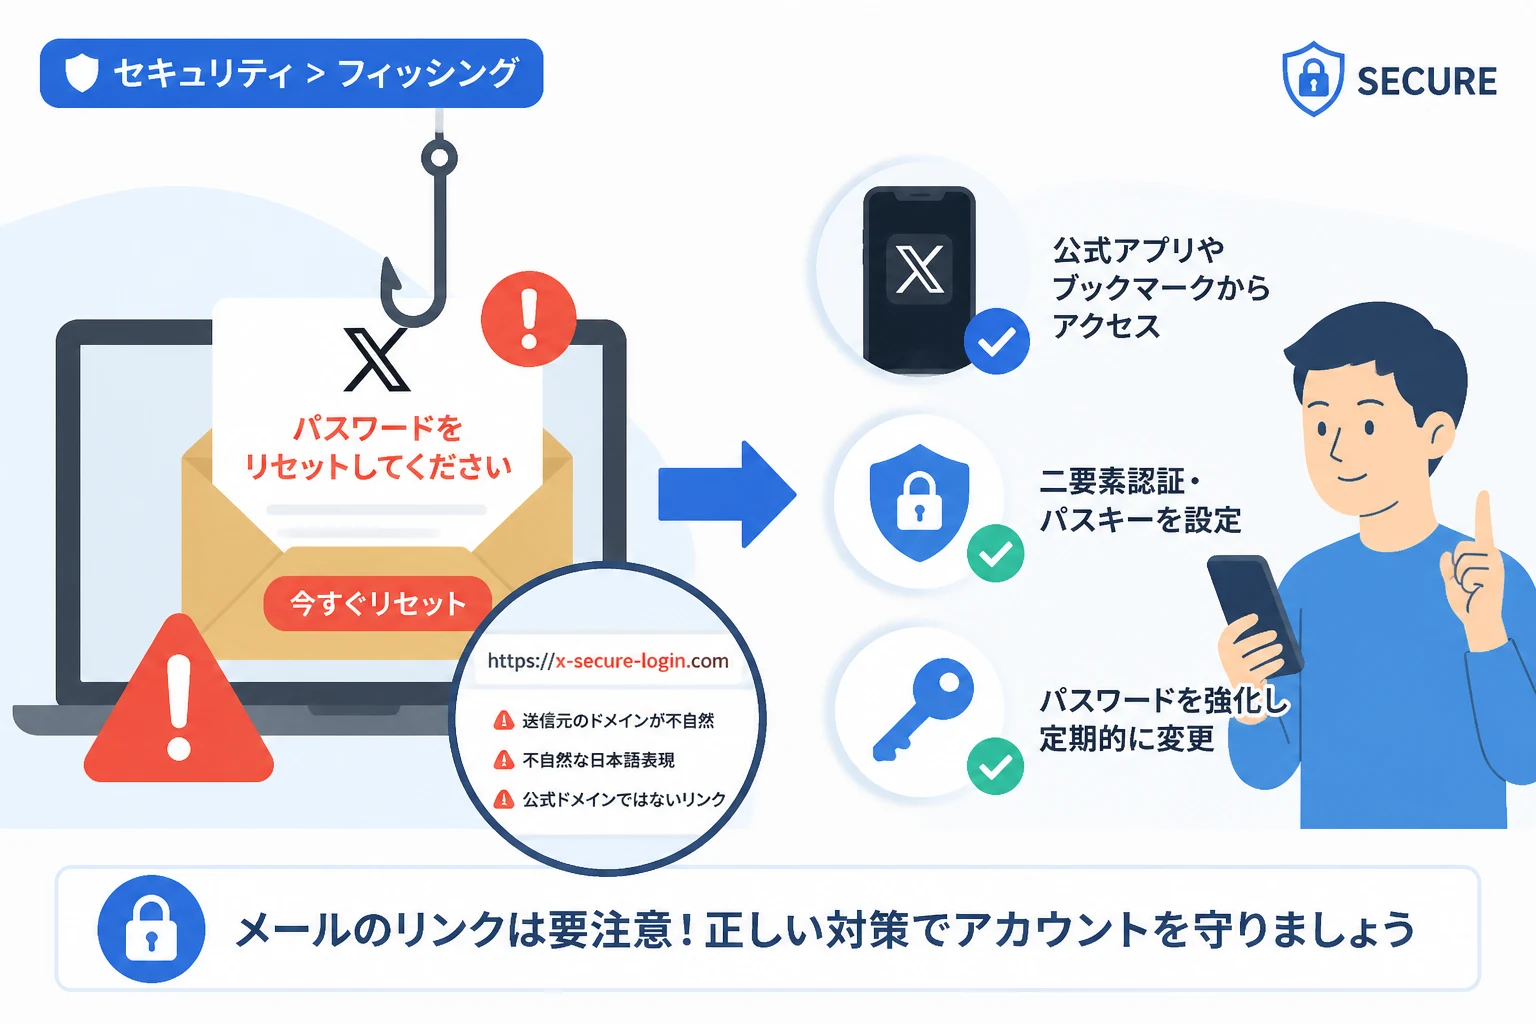
SNSプラットフォームの中でも特に利用者が多いX(旧Twitter)は、サイバー犯罪者によるフィッシング詐欺の主要な標的となっています。
特に「パスワードのリセット」を促すメールは、ユーザーの焦りを誘発しやすく、偽サイトへ誘導する強力な武器として悪用されています。
アカウントが乗っ取られると、個人情報の流出だけでなく、自身のフォロワーに対してさらなる詐欺メッセージを拡散してしまうリスクがあります。
本記事では、Xのパスワードリセットを装った偽メールの具体的な見分け方と、万が一の際に被害を最小限に抑えるための対策を詳しく解説します。
セキュリティ意識を高め、大切なアカウントを悪意ある攻撃から守るための知識を身につけていきましょう。
なぜXのパスワードリセットが狙われるのか
X(旧Twitter)のアカウントには、個人の交友関係や過去の投稿履歴、さらにはダイレクトメッセージを通じたプライベートなやり取りが蓄積されています。
犯罪者にとって、これらの情報はなりすまし詐欺や情報の売買に利用できる、非常に価値の高い資産となります。
パスワードリセットを促す手法は、「第三者による不正アクセスが検知された」という緊急性を装うことで、受信者の冷静な判断力を奪う狙いがあります。
「早く対処しなければアカウントが凍結される」という心理的プレッシャーをかけることで、不審なリンクをクリックさせようとするのです。
このような心理的な隙を突く攻撃は、技術的な脆弱性を突く攻撃よりも容易で、かつ成功率が高いことが特徴です。
そのため、私たちは常に「届いたメールが本物であるか」を疑う姿勢を持つ必要があります。
偽メールを見分けるための5つのチェックポイント
偽メールは年々巧妙になっていますが、細部を確認することで正規の通知と区別することが可能です。
ここでは、怪しいメールを受け取った際に確認すべき具体的なポイントを解説します。
1. 送信元メールアドレスのドメインを確認する
まず確認すべきは、メールの送信元アドレスが公式なドメインであるかどうかです。
Xからの公式な通知は、基本的に @x.com または @twitter.com というドメインから送信されます。
しかし、偽メールでは info@x-security-login.com のように、一見本物らしく見える複雑なドメインが使用されることがあります。
表示されている送信者名(例:X Support)だけを信じるのではなく、実際のメールアドレスの文字列を詳細に確認してください。
スマートフォンのメールアプリでは、送信者名をタップしなければ詳細なアドレスが表示されない場合があるため注意が必要です。
2. リンク先のURL(誘導先)を検証する
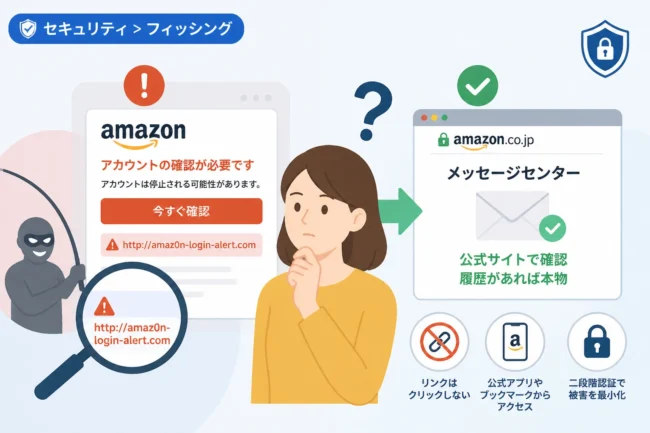
メール本文に含まれるボタンやリンクをクリックする前に、その誘導先がどこであるかを確認することが極めて重要です。
PCであれば、マウスカーソルをリンクの上に重ねる(ホバーする)ことで、ブラウザの端にリンク先のURLが表示されます。
もし表示されたURLが https://x.com/ で始まっていない場合は、100%フィッシングサイトであると判断して差し支えありません。
短縮URL(bit.lyなど)が使用されている場合も、公式からの重要な通知としては不自然であるため、警戒を強めるべきです。
少しでも違和感を覚えたら、メール内のリンクは一切触らず、ブラウザのブックマークや公式アプリから直接ログインするようにしてください。
3. 不自然な日本語や文体を見つける
海外を拠点とする犯罪組織が作成したメールは、自動翻訳ツールを使用したような不自然な日本語が含まれることが多々あります。
「お客様のアカウントは異常です」「24時間以内に更新しないと削除されます」といった、極端に危機感を煽る表現には注意が必要です。
また、敬語の使い方が誤っていたり、フォントが一部中国語の漢字(簡体字や繁体字)に混じっていたりする場合も偽メールの可能性が高いです。
公式の通知は通常、丁寧かつ一貫性のある文体で構成されています。
4. メールの宛先名(パーソナライズ)を確認する
正規のXからの通知では、ユーザーのアカウント名(@ユーザー名)が本文に含まれることが一般的です。
一方で、偽メールは不特定多数に一斉送信されるため、「お客様」や「ユーザー様」といった曖昧な宛先になっていることが多いです。
個人の特定を避けた汎用的な呼びかけになっているメールは、フィッシングの可能性を疑ってください。
5. メールの配信タイミングと自身の行動を照らし合わせる
当たり前のことですが、自分がパスワード変更の操作を行っていない時に届く「パスワードリセットのリクエスト」は異常です。
もし心当たりがないのにそのようなメールが届いた場合、それは第三者があなたのアドレスを入力したか、あるいはフィッシング詐欺のバラマキメールのいずれかです。
いずれにせよ、そのメール内のリンクをクリックしてはいけません。
公式メールと偽メールの比較表
見分け方のポイントを整理するために、以下の表で正規のメールと偽メールの特徴を比較します。
| 比較項目 | 正規のメール(X公式) | 偽メール(フィッシング) |
|---|---|---|
| 送信元ドメイン | @x.com / @twitter.com | それ以外の類似ドメイン、フリーメールなど |
| リンク先URL | https://x.com/… | 不審な文字列、短縮URL、x-login…など |
| 文章の質 | 自然な日本語 | 不自然な翻訳、脅迫的な表現 |
| 宛先の記載 | ユーザーID(@名前)が含まれる | 「お客様へ」「親愛なるユーザー」など |
| 送信の契機 | 本人の操作に基づく | 突然届く(緊急性を装う) |
フィッシング詐欺に遭わないための根本的な対策
メールの見分け方を覚えることも大切ですが、仕組みとして被害を防ぐ「守りの設定」を固めることがより効果的です。
二要素認証(2FA)を必ず有効にする
万が一パスワードを偽サイトで入力してしまっても、二要素認証が設定されていれば、犯人はアカウントにログインできません。
SMSによる認証や、Google Authenticatorなどの認証アプリを使用したコード生成を導入してください。
現在、Xではセキュリティ強化のため、認証アプリや物理的なセキュリティキーの使用を推奨しています。
設定は、Xの設定メニューから「セキュリティとアカウントアクセス」を選択し、「セキュリティ」の項目から簡単に行うことができます。
パスキー(Passkey)の導入を検討する
最新の認証技術である「パスキー」を利用すれば、パスワードそのものを使用せずにログインが可能になります。
パスキーはデバイス固有の生体認証(指紋や顔認証)を利用するため、フィッシングサイトに情報を盗まれる心配がほとんどありません。
Xもパスキーに対応を進めており、これを設定しておくことでセキュリティレベルを格段に向上させることができます。
公式アプリまたはブックマークからのみアクセスする
メール内のリンクを一切信じないという運用が、最も安全な対策です。
アカウントに関する通知が届いた際は、メールを閉じてからスマートフォンの 公式アプリ を開くか、ブラウザの ブックマーク から公式サイトへ移動してください。
本当に重要な通知であれば、ログイン後のアプリ内通知(ベルのアイコン)にもメッセージが届いているはずです。
もし偽サイトに情報を入力してしまったら
「うっかりURLをクリックし、パスワードを入力してしまった」という場合の対処法を解説します。
被害を最小限に食い止めるには、スピード勝負の対応が必要です。
1. 直ちにパスワードを変更する
まだアカウントにログインできる状態であれば、1秒でも早く公式サイトからパスワードを変更してください。
この際、他のWebサービスと同じパスワードを使い回している場合は、それらのサービスのパスワードも変更する必要があります。
犯人は入手したリストを使って、他のサイト(AmazonやGoogleなど)へのログインも試みるためです。
2. ログイン中のセッションをすべて解除する
Xの設定から「セキュリティとアカウントアクセス」→「アプリとセッション」を開いてください。
現在ログインしているデバイスの一覧が表示されるため、見覚えのないデバイスや現在の端末以外のセッションをすべてログアウト(解除)させてください。
これにより、犯人のデバイスからのアクセスを強制的に遮断できます。
3. 連携アプリを確認・解除する
犯人がアカウントへのアクセスを維持するために、不正なサードパーティアプリを連携させている可能性があります。
同じく「アプリとセッション」の設定画面から、許可した覚えのないアプリの連携をすべて解除してください。
4. X公式サポートへ報告する
もし既にログインできなくなっている場合は、Xのヘルプセンターから「アカウントの乗っ取り」として異議申し立てを行ってください。
本人確認の手続きを経て、アカウントを取り戻せる可能性があります。
技術的に偽メールを識別する:SPF/DKIM/DMARCの確認
上級者向けの確認方法として、メールヘッダーに含まれる認証情報を確認する手段があります。
正規のXからのメールには、なりすましを防ぐための電子署名や認証プロトコルが適用されています。
Gmailなどの主要なメールサービスでは、メールの詳細情報から「認証結果」を確認できます。
SPF: PASS
DKIM: PASS
DMARC: PASS
もしこれらの項目が「FAIL」や「SOFTFAIL」になっている場合、そのメールは第三者がXになりすまして送信したものである可能性が極めて高いです。
一般のユーザーがこれらを常にチェックするのは大変ですが、怪しいと感じた時の最終的な判断材料として有効です。
まとめ
X(旧Twitter)のパスワードリセットを装うフィッシング詐欺は、非常に巧妙かつ危険な攻撃手法です。
しかし、送信元アドレスの確認、リンク先URLの精査、そして何より「メールのリンクを直接開かない」という習慣を徹底することで、被害は確実に防げます。
あわせて二要素認証やパスキーを設定し、万が一情報が漏洩したとしてもアカウントを乗っ取られない強固な体制を整えておきましょう。
セキュリティ対策は「自分だけは大丈夫」と思わず、常に最新の手口を知り、備えておくことが大切です。
不審なメールに惑わされることなく、安全にSNSを活用していきましょう。