近年、企業や組織を標的としたサイバー攻撃はますます巧妙化しており、その被害は一社に留まらないケースが増えています。
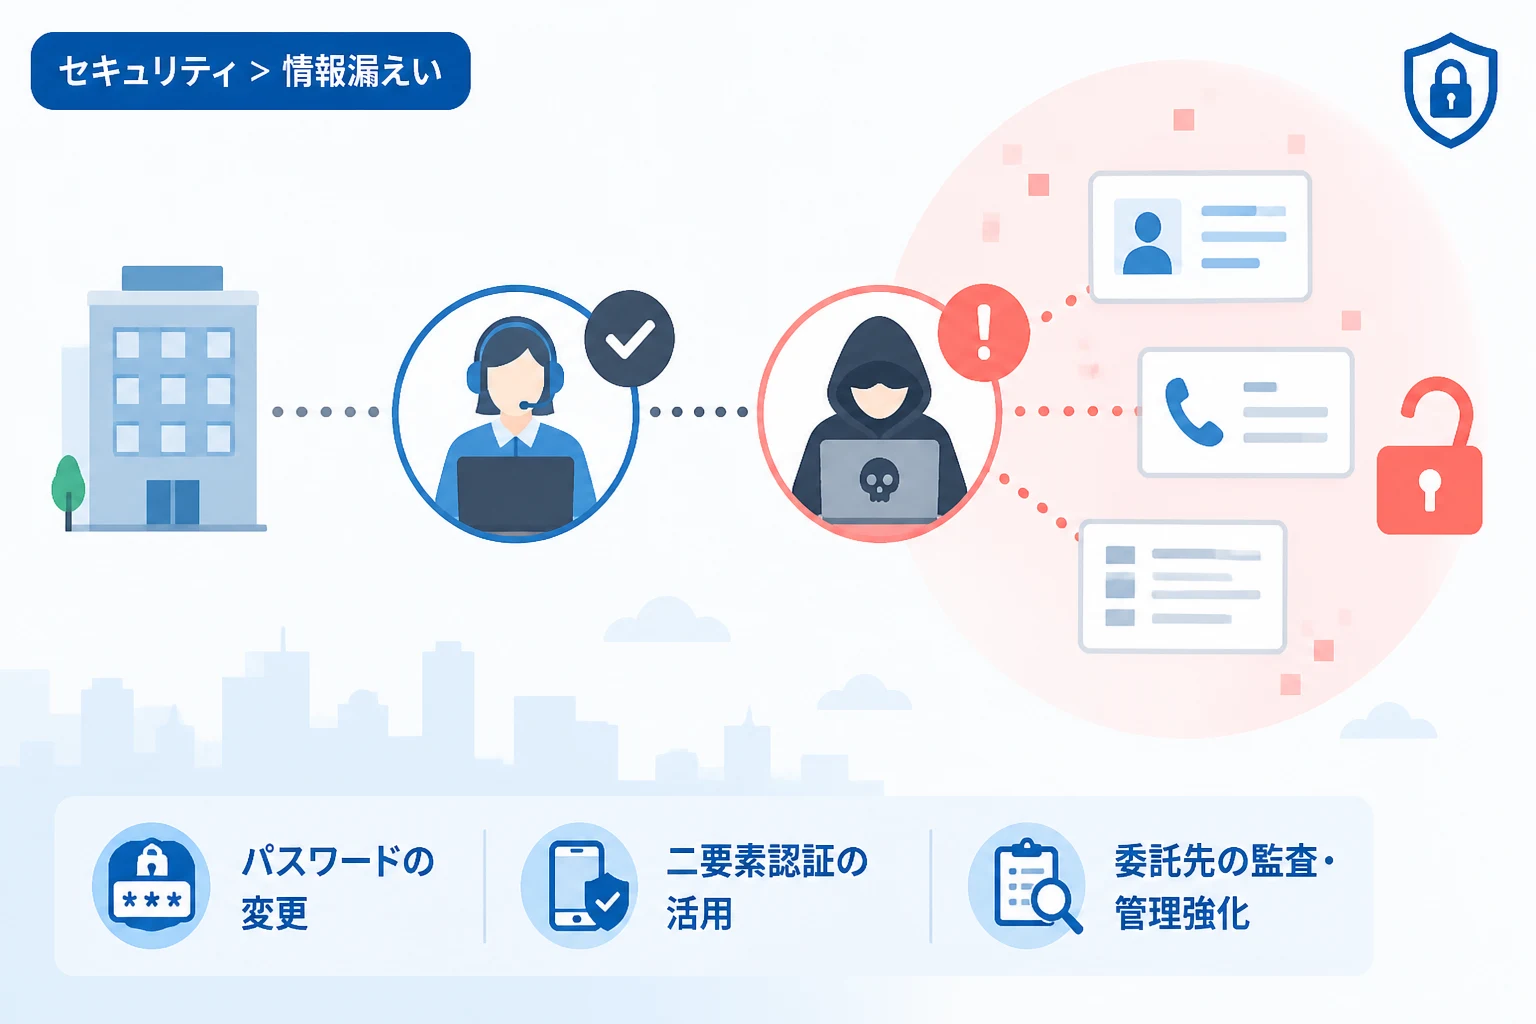
カーシェアリングサービスを展開するユーピーアール株式会社は、業務委託先である日本テレネット株式会社がランサムウェア攻撃を受けたことを公表しました。
この事態により、委託されていたコールセンター業務に関わる会員情報が外部に漏洩した可能性が浮上しています。
委託先を経由して自社の情報が危険にさらされる「サプライチェーン攻撃」は、現代の企業経営における重大なリスクの一つです。
本記事では、このインシデントの概要とその背景にある脅威、そして企業が取るべき対策について詳しく解説します。
日本テレネットへの不正アクセスと被害の概要
2026年4月13日、ユーピーアール株式会社は自社のカーシェアリングサービスに関する重大なセキュリティ情報を発表しました。
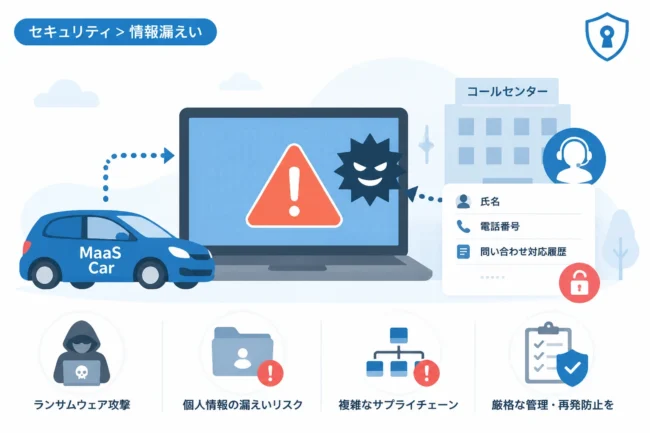
発表によると、同社がコールセンター業務を委託している日本テレネット株式会社のサーバが、ランサムウェアによるサイバー攻撃を受けたことが判明しました。
日本テレネット側からの報告では、サーバ内のデータが暗号化されるとともに、一部の情報が第三者によって閲覧された可能性があるとのことです。
ユーピーアールはこの報告を受け、直ちに事実関係の確認と影響範囲の調査を開始しました。
現時点では、ユーピーアールが委託していた業務に関連する顧客データが、外部へ流出した可能性を否定できない状況にあります。
このような業務委託先を狙った攻撃は、委託元企業のセキュリティが強固であっても、管理の薄い外部組織を足がかりにされるという特徴があります。
漏洩が懸念される情報の詳細と対象範囲
今回のインシデントにおいて、漏洩した可能性があるとされる情報は、主にカーシェアリングサービスの利用者に関連するものです。
コールセンター業務には顧客対応に必要な多くの個人情報が含まれており、その影響は広範囲に及ぶことが予想されます。
具体的にどのような情報が含まれていたのか、以下の表にまとめました。
| 項目 | 内容の詳細 |
|---|---|
| 会員氏名 | サービスに登録しているユーザーの氏名 |
| 連絡先情報 | 電話番号、メールアドレスなど |
| 利用履歴 | コールセンターへの問い合わせ内容や応対記録 |
| 会員番号 | サービス内で個別に割り振られた識別番号 |
幸いなことに、現在のところクレジットカード情報などの決済に関わる重要なデータが含まれていたという報告はなされていません。
しかし、氏名や連絡先が漏洩した場合、二次被害としてのフィッシング詐欺や迷惑メールのリスクが高まります。
ユーピーアールは、対象となる可能性のある会員に対して個別の連絡や注意喚起を行っています。
サプライチェーン攻撃の脅威と委託先管理の重要性
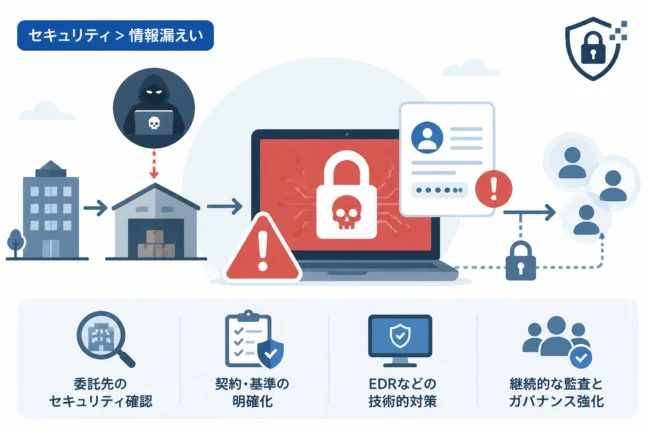
今回の事件は、典型的な「サプライチェーン攻撃」の一種として捉えることができます。
サプライチェーン攻撃とは、ターゲットとなる企業を直接狙うのではなく、その取引先や業務委託先を攻撃の踏み台にする手法です。
特にコールセンターやBPOサービスを提供する企業は、大量の顧客データを扱うため、攻撃者にとって効率的なターゲットになりやすい傾向があります。
委託先企業がランサムウェアに感染すると、業務が停止するだけでなく、複数の委託元企業のデータが同時に漏洩するという最悪の事態を招きかねません。
企業が業務効率化のためにアウトソーシングを加速させる一方で、セキュリティ管理の責任をどこまで負うべきかが改めて問われています。
委託先との契約において、セキュリティ基準の遵守や定期的な監査の実施を明文化することは、もはや必須と言えるでしょう。
ランサムウェア攻撃の最新トレンド
ランサムウェアは、単にデータを暗号化して身代金を要求するだけのツールではなくなっています。
現在の主流は「二重脅迫」と呼ばれる手法であり、暗号化の前にデータを盗み出し、支払いに応じなければ公開すると脅すものです。
日本テレネットのケースにおいても、サーバ内の情報が「閲覧された可能性がある」という点は、この盗み出しが行われた懸念を示唆しています。
また、最近ではRaaS(Ransomware as a Service)の普及により、高度な技術を持たないサイバー犯罪者でも容易に攻撃を実行できるようになっています。
これにより、業種や規模を問わずあらゆる企業が攻撃の対象となる「総当たり攻撃」の時代に突入しています。
企業が取るべき再発防止策とリスクマネジメント
自社のみならず、委託先のセキュリティインシデントを防ぐためには、多層的な防御策が必要です。
まず、委託先選定の際には、ISMS(情報セキュリティマネジメントシステム)などの認証取得状況を確認することが重要です。
しかし、認証を取得しているからといって完全に安全であるとは限りません。
定期的なセキュリティ診断や、ネットワークの脆弱性調査を委託先と協力して実施することが推奨されます。
また、万が一の漏洩に備え、データの最小化(必要な情報以外は提供しない、または匿名化する)という考え方も重要です。
インシデント発生時の初動対応
インシデントが発生した際、被害を最小限に抑える鍵は初動対応の早さにあります。
情報の漏洩が疑われた時点で、速やかにネットワークを遮断し、被害範囲を特定しなければなりません。
その後、関係各所への報告と並行して、影響を受けるユーザーへの透明性のある情報公開が求められます。
対応が遅れると、企業の社会的信用は失墜し、損害賠償などの法的リスクも増大します。
日頃からサイバー保険への加入や、専門の調査会社との連携体制を構築しておくことが望ましいでしょう。
ユーザー側でできる自己防衛策
サービスを利用しているユーザーとしても、自分の情報が漏洩した可能性に備える必要があります。
まず、不審なメールやSMSが届いた場合、本文内のリンクを安易にクリックしないようにしてください。
漏洩した情報を利用して、公式サイトを装った偽のログイン画面に誘導する手口が非常に多いためです。
また、他のサービスで同じパスワードを使い回している場合は、速やかに変更することをお勧めします。
Two-Factor Authentication(二要素認証)を有効にできる場合は、必ず設定しておくことで、不正ログインのリスクを大幅に低減できます。
自分がどのような情報をどのサービスに預けているかを把握し、定期的にセキュリティ設定を見直す習慣をつけましょう。
まとめ
日本テレネットへのランサムウェア攻撃と、それに伴うユーピーアールの情報漏洩の可能性は、サプライチェーンリスクの恐ろしさを物語っています。
もはや「自社が対策をしていれば安心」という時代は終わり、パートナー企業を含めたエコシステム全体でのセキュリティ強化が不可欠です。
今回の事案を教訓に、多くの企業が委託先管理の徹底と、サイバーレジリエンス(回復力)の向上に取り組むことが期待されます。
情報の漏洩は一度発生すると取り返しがつかないため、未然に防ぐための投資を惜しまない姿勢が重要です。
私たちは利便性の高いデジタルサービスを享受する一方で、常に隣り合わせにあるリスクを意識し、適切な対策を講じ続けなければなりません。