動画配信サービスの普及に伴い、世界中で多くのユーザーを抱える「ディズニープラス(Disney+)」を狙ったサイバー犯罪が急増しています。
特に、ユーザーの不安を煽ってクレジットカード情報や個人情報を盗み取ろうとする「フィッシングメール」の手口が巧妙化しています。
本記事では、ディズニープラスを装う最新のフィッシングメール事例を詳しく紹介し、被害に遭わないための具体的な対策を解説します。
ご自身の身を守るために、どのような点に注意すべきかを確認していきましょう。
ディズニープラスを装うフィッシングメールが急増している背景
ディズニープラスは世界的に知名度が高く、子供から大人まで幅広い層が利用しているため、攻撃者にとって効率的なターゲットとなっています。
また、サブスクリプション型のサービスであるため、ユーザーが常に決済情報を登録している点も狙われる要因の一つです。
攻撃者は「月額料金の支払いが失敗した」という通知を送ることで、ユーザーに焦りを感じさせ、偽のサイトへ誘導しようとします。
最近では、AI技術の向上により、不自然な日本語が減り、本物と見分けがつかないほど精巧なメール文面が作成されるようになっています。
このような状況下では、「自分だけは大丈夫」という過信が最も危険であると言えるでしょう。
最新のフィッシングメールによく見られる手口と事例
フィッシングメールにはいくつかの典型的なパターンが存在します。
これらを知っておくことで、怪しいメールを受け取った際に冷静な判断を下せるようになります。
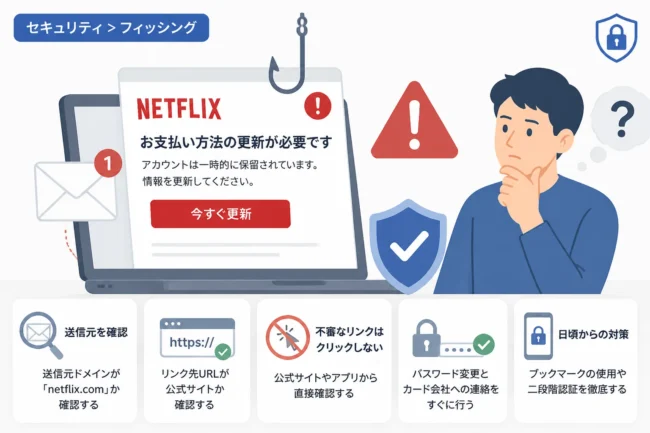
1. 「決済エラー」を装う通知
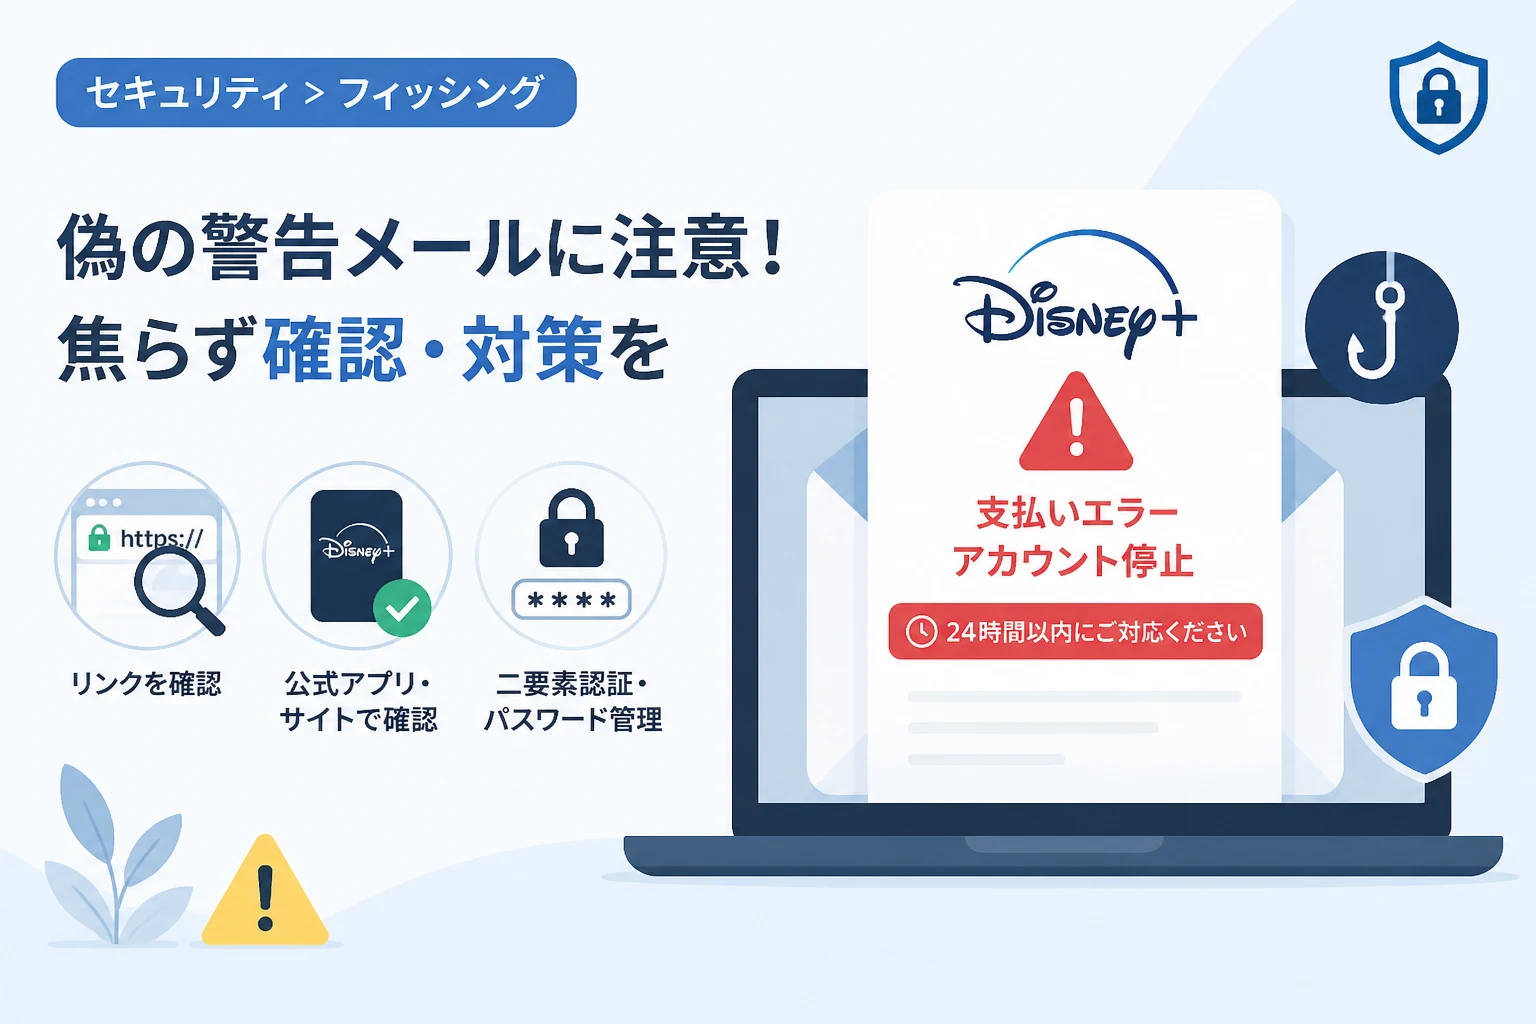
最も多く報告されているのが、支払いに問題が発生したと主張するケースです。
「お客様のクレジットカードへの請求が承認されませんでした」や「お支払い方法の有効期限が切れています」といった件名で届きます。
メール本文には、サービスを継続するために「24時間以内に情報を更新してください」といった緊急性を強調する文言が含まれています。
焦ってボタンをクリックすると、公式サイトを模倣した巧妙な偽サイトに誘導され、カード情報を入力させられてしまいます。
2. 「アカウントの一時停止・ロック」を装う通知
「不正なアクセスを検知したため、アカウントを一時的に保護しました」という内容のメールも頻繁に確認されています。
アカウントを復旧させるために、本人確認が必要であるとしてリンクをクリックさせようとします。
実際には不正アクセスなど発生しておらず、リンク先のサイトで入力したログインIDとパスワードが盗まれる仕組みです。
3. 「無料トライアル」や「ギフト」を装う勧誘
「期間限定で無料視聴期間を延長します」や「特別ギフトをプレゼントします」といった、ユーザーの関心を引く特典を提示する手口です。
一見するとお得なキャンペーンに見えますが、実際には情報を盗むための罠である可能性が高いです。
公式のキャンペーンであれば、アプリ内のお知らせや公式サイトのトップページにも情報が掲載されているはずです。
本物と偽物を見分けるための5つのチェックポイント
フィッシングメールには、注意深く観察すれば見抜けるポイントがいくつかあります。
以下のチェックリストを参考に、不審なメールを精査してください。
| チェック項目 | 偽メールの特徴 | 公式メールの特徴 |
|---|---|---|
| 送信元のメールアドレス | ドメインが不自然、または無料メールアドレス | 公式ドメイン(disneyplus.comなど)を使用 |
| 宛名 | 「お客様」やメールアドレスの頭文字のみ | ユーザーが登録した氏名が記載されることが多い |
| リンク先のURL | 公式サイトとは異なる、不自然な英数字の羅列 | 「https://www.disneyplus.com/」で始まる |
| 本文の日本語 | 不自然な敬語、誤字脱字、特殊なフォント | 正確で自然な日本語 |
| 要求される行動 | 短時間での対応を強要する(期限設定) | 過度に焦らせる表現は少ない |
1. 送信元アドレスのドメインを確認する
メールの差出人名が「Disney+ Support」となっていても、メールアドレス自体を必ず確認してください。
disneyplus-billing@example.net のように、公式とは無関係なドメインから送られている場合は、100%詐欺です。
ただし、送信元のアドレスは偽装されることもあるため、アドレスが正しいからといって盲信してはいけません。
2. リンクの遷移先を「ホバー」して確認する
PCでメールを閲覧している場合、リンク(ボタン)の上にマウスカーソルを置くだけで、画面の端に遷移先URLが表示されます。
表示されたURLが公式ドメインでない場合は、絶対にクリックしないでください。
スマートフォンではホバーができないため、疑わしいリンクは長押ししてURLを確認するなどの注意が必要です。
3. 文章の違和感に注目する
「あなたのアカウントは無効になる。今すぐクリックしてください。」といった、少し強引な命令形や翻訳調の日本語はフィッシングの典型です。
また、日本国内向けなのに、中国語の漢字(簡体字)が混ざっていることもあります。
フィッシング詐欺の被害を防ぐための決定的な対策
メールを見分けるだけでなく、事前の備えを行うことで被害のリスクを最小限に抑えることができます。
公式アプリまたはブックマークからアクセスする
届いたメールの中にあるリンクは、いかなる理由があってもクリックしないのが最も安全な対策です。
支払い情報やアカウント状態を確認したい場合は、必ずスマートフォンの公式アプリを起動するか、あらかじめ登録しておいたブラウザの「ブックマーク」から公式サイトにアクセスしてください。
公式ルートからログインすれば、本当に問題が発生している場合はマイページ上に通知が表示されているはずです。
二要素認証(多要素認証)を有効にする
万が一、IDとパスワードが盗まれてしまったとしても、二要素認証が設定されていれば被害を防げる確率が格段に高まります。
ログイン時に登録したメールアドレスへ送られる確認コードの入力を必須にすることで、第三者による不正ログインを遮断できます。
ディズニープラスの設定画面から、セキュリティ設定が最新の状態であるか定期的に確認しましょう。
パスワード管理ツールの利用
同じパスワードを複数のサービスで使い回すことは、被害を拡大させる大きな要因となります。
パスワード管理ツール(マネージャー)を利用すれば、複雑なパスワードをサービスごとに生成し、安全に保存できます。
また、正規のツールはサイトのURLを自動で判別するため、偽サイトではオートコンプリート(自動入力)が働かないという副次的なメリットもあります。
もしフィッシングサイトで情報を入力してしまったら
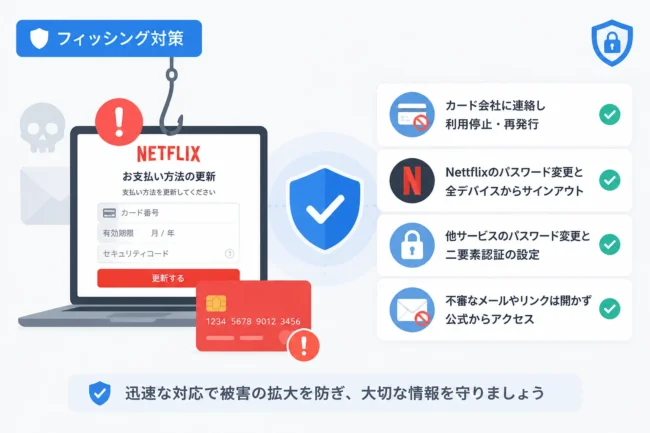
万が一、偽のサイトに情報を入力してしまったことに気づいたら、すぐに以下の行動をとりましょう。
1. クレジットカード会社に連絡する
カード情報を入力した場合は、即座にカード会社へ連絡し、カードの利用停止手続きを行ってください。
あわせて、不正な決済が行われていないか履歴を確認しましょう。
2. パスワードを早急に変更する
ディズニープラスの公式サイトにアクセスし、ログインパスワードを新しいものに変更してください。
もし他のサービスでも同じパスワードを使っている場合は、それらすべてのパスワードを変更する必要があります。
3. セキュリティソフトによるスキャン
偽サイトにアクセスした際、ウイルスやスパイウェアをダウンロードさせられている可能性もあります。
最新のセキュリティソフトを使用して、お使いのデバイスに脅威が潜んでいないかフルスキャンを実行してください。
まとめ
ディズニープラスを装うフィッシングメールは、今後もさらなる進化を遂げ、私たちの情報を狙い続けるでしょう。
「支払いのエラー」や「アカウントの停止」といった、ユーザーを不安にさせる文面こそが最大の警戒サインです。
メール内のリンクを不用意にクリックせず、常に公式サイトやアプリから直接情報を確認する習慣を身につけてください。
二要素認証の設定やパスワードの個別管理といった基本的なセキュリティ対策を積み重ねることが、被害を防ぐための最も確実な方法です。
最新の情報を常に意識し、安全にエンターテインメントを楽しみましょう。