Windows 10やWindows 11を利用する上で、標準搭載されている「Microsoft Defender ウイルス対策」は、もはや欠かせないセキュリティの要となっています。
近年のサイバー攻撃は非常に巧妙化しており、マルウェアがシステムに侵入した際、まず最初に行う動作の一つが「セキュリティソフトの無効化」です。
攻撃者は管理者権限を悪用し、レジストリやコマンドプロンプトを通じてセキュリティ設定を書き換えることで、自身の活動を隠蔽しようと試みます。
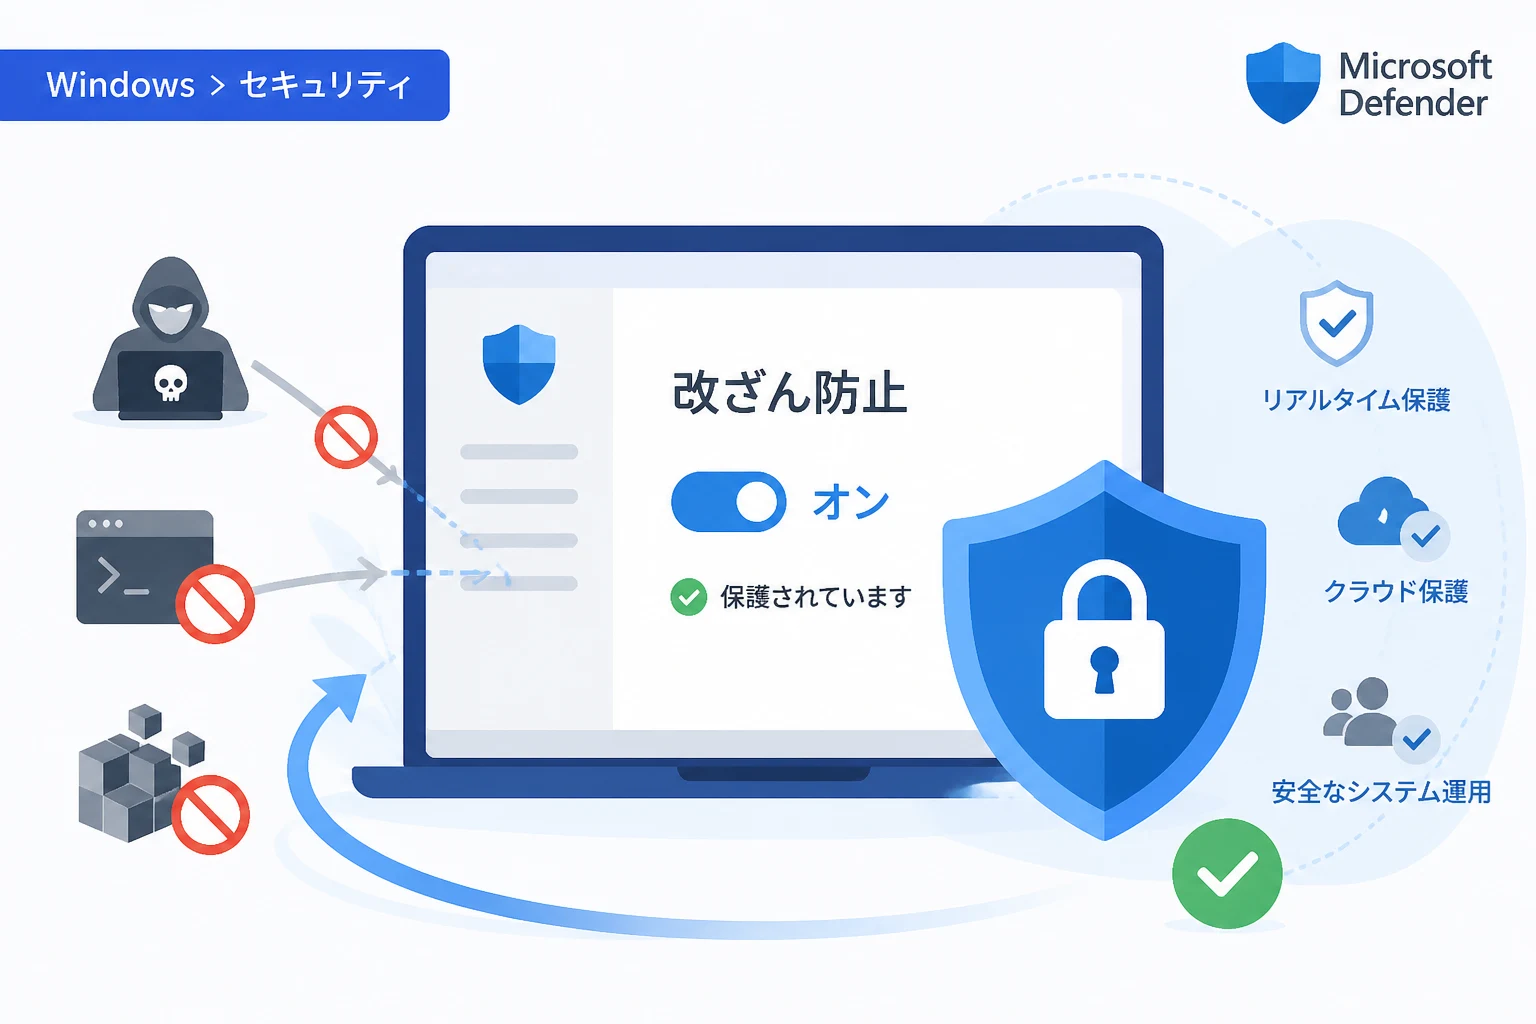
このような脅威からシステムを保護するために導入されたのが、Windows Defenderの「改ざん防止機能(Tamper Protection)」です。
本記事では、改ざん防止機能が果たす役割やその仕組み、そして正しく設定するための手順について詳しく解説します。
Windows Defenderの「改ざん防止機能」とは何か
改ざん防止機能とは、悪意のあるアプリやサードパーティのソフトウェア、あるいはユーザー自身による意図しない操作によって、重要なセキュリティ設定が変更されるのを防ぐための保護機能です。
この機能が有効になっていると、たとえ管理者権限を持つユーザーであっても、Windows セキュリティ アプリのインターフェース以外から設定を直接書き換えることができなくなります。
具体的には、レジストリの編集、PowerShellコマンドの実行、グループポリシーの適用といった手段を用いた設定変更がブロックされます。
これにより、マルウェアがセキュリティ機能をオフにして潜伏し続けるといった事態を未然に防ぐことが可能です。
Microsoftは、Windowsのセキュリティを担保する上でこの機能を非常に重視しており、現在はデフォルトで有効に設定されています。
改ざん防止機能が保護する主要な設定項目
改ざん防止機能は、Microsoft Defender ウイルス対策における核となる複数の設定を保護対象としています。
以下に、具体的にどのような設定が保護されるのかをまとめました。
| 保護される項目 | 役割と重要性 |
|---|---|
| リアルタイム保護 | 常にシステムを監視し、マルウェアの実行を即座にブロックします。 |
| クラウド提供の保護 | 最新の脅威情報をクラウドから取得し、未知のウイルスへの対応力を高めます。 |
| 動作監視 | ファイルの振る舞いを分析し、不審な動きをするプログラムを検知します。 |
| セキュリティ インテリジェンス更新 | 定義ファイルを常に最新の状態に保ち、既知の脅威を識別可能にします。 |
もし改ざん防止機能が存在しなければ、これらの機能はスクリプト一つで容易に停止させられてしまうリスクがあります。
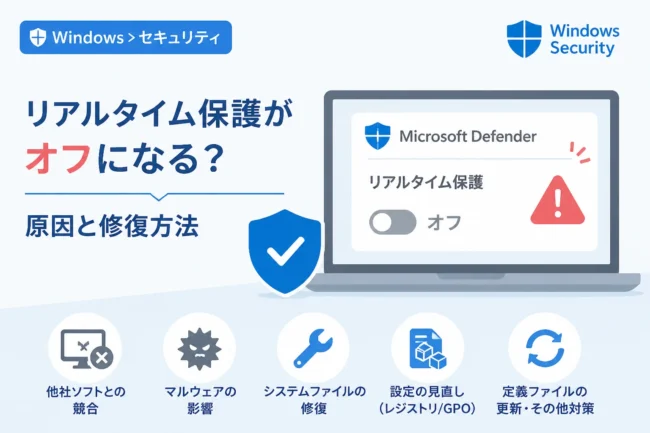
特に「リアルタイム保護」がオフにされることは、家の鍵を開けっ放しにするのと同義であり、極めて危険な状態と言えます。
なぜ改ざん防止機能が必要なのか:その役割とメリット
サイバー攻撃のトレンドは、単なるファイルの破壊から「持続的な潜伏」へと変化しています。
攻撃者は一度PCに侵入すると、セキュリティソフトの検知を逃れるために、設定を書き換えて自分たちを「例外」として登録しようとします。
改ざん防止機能は、こうした「セキュリティソフトの自衛手段」として機能します。
たとえ高度なファイルレス攻撃(ディスクにファイルを保存せずメモリ上で実行される攻撃)であっても、セキュリティ設定が堅牢であれば、検知の網にかかる確率が大幅に向上します。
また、内部不正や誤操作によって誤ってセキュリティ設定を弱めてしまうミスを防ぐという、運用上のメリットも兼ね備えています。
管理者権限の乱用を防ぐ
一般的なWindowsの運用において、アプリケーションのインストールなどで「管理者として実行」が必要になる場面は多々あります。
しかし、一度管理者権限を許可してしまうと、そのプログラムはシステムの設定を自由に変更できてしまうのが従来の仕組みでした。
改ざん防止機能は、この「管理者権限があれば何でもできる」というルールに制限をかける画期的な機能です。
OSの中核部分で設定をロックするため、正規の手段以外での変更を物理的に遮断します。
改ざん防止機能の設定手順(個人ユーザー向け)
通常、改ざん防止機能は自動的にオンになっていますが、何らかの理由でオフになっていないか、あるいは意図的に設定を変更したい場合の手順を説明します。
まずは、スタートメニューから「Windows セキュリティ」を検索して開きます。
次に、左側のメニュー、もしくはホーム画面から「ウイルスと脅威の防止」をクリックしてください。
「ウイルスと脅威の防止の設定」というセクションにある「設定の管理」を選択します。
画面を下にスクロールしていくと、「改ざん防止」という項目が見つかります。
スイッチをクリックして「オン」に切り替えることで、保護が有効になります。
この際、ユーザーアカウント制御(UAC)のダイアログが表示されますので、「はい」を選択して変更を許可してください。
現在のステータスをコマンドで確認する方法
UIを使わずに、現在の保護状態が有効であるかを確認することも可能です。
PowerShellを管理者権限で起動し、以下のコマンドを入力してください。
Get-MpComputerStatus | Select-Object IsTamperProtectedコマンドを実行すると、以下のような結果が表示されます。
IsTamperProtected : Trueもし結果が「True」であれば、改ざん防止機能は正しく動作しています。
逆に「False」と表示された場合は、前述のUI手順に従って機能を有効にすることを強く推奨します。
組織・企業での改ざん防止機能の管理
法人環境においては、個々のユーザーが勝手に改ざん防止機能をオフにできないように制御する必要があります。
Microsoft Intune(Microsoft Endpoint Manager)を使用することで、組織内のすべてのデバイスに対して一括で改ざん防止機能を強制適用することが可能です。
管理センターの「エンドポイント セキュリティ」から「ウイルス対策」ポリシーを作成し、改ざん防止機能を有効化します。
一度管理下に入ったデバイスでは、個々のユーザーが設定画面を開いても、「この設定は管理者によって管理されています」というメッセージが表示され、変更ができなくなります。
これにより、セキュリティ意識の低い従業員や、意図的な設定解除を防ぐことができます。
また、Microsoft Defender for Endpoint(MDE)を利用している場合、高度なハンティング機能を通じて、誰が設定変更を試みたかといったログも追跡可能です。
サードパーティ製セキュリティソフトとの共存
「他社のウイルス対策ソフトをインストールしている場合、この機能はどうなるのか」という疑問を持つ方も多いでしょう。
Windowsの仕様として、他社のセキュリティソフトが有効になると、Windows Defenderは自動的に無効化、または制限モードに移行します。
この状態では、Windows Defenderの改ざん防止機能も基本的には動作しません。
ただし、サードパーティ製ソフト自体にも同様の「セルフプロテクション機能」が備わっていることがほとんどです。
もし併用モード(パッシブモード)でWindows Defenderを動かしている場合は、改ざん防止機能のステータスを改めて確認しておくことが望ましいでしょう。
改ざん防止機能が有効にできない場合の対処法
設定画面でスイッチがグレーアウトしていたり、変更しても反映されなかったりするケースがあります。
最も多い原因は、「グループポリシー」によって制限がかかっているパターンです。
特に、以前に特定のセキュリティ設定をカスタマイズしたことがある環境では、レジストリに設定が残っていることがあります。
また、会社支給のPCであれば、IT部門が意図的にロックしているため、個人での変更は不可能です。
もし個人所有のPCで問題が発生している場合は、Windows Updateを最新の状態に更新し、システムファイルチェッカー(sfc /scannow)を実行してOSの破損をチェックしてみてください。
注意点:レジストリからの強制変更は不可
かつてはレジストリを直接編集することでWindows Defenderを完全に無効化する手法が広く知られていました。
しかし、改ざん防止機能が有効である限り、これらのレジストリキー(DisableAntiSpywareなど)を書き換えても、システムはそれを無視するように設計されています。
これは不便に感じるかもしれませんが、それだけ強力に保護されているという証拠でもあります。
どうしても設定を変更する必要がある場合は、必ず正規の「Windows セキュリティ」画面から操作を行ってください。
まとめ
Windows Defenderの改ざん防止機能は、現代の脅威からPCを守るための「最後の砦」とも言える重要な機能です。
マルウェアによる無効化攻撃を防ぎ、セキュリティの整合性を保つ役割は、システムの安全性に直結します。
特別な理由がない限り、この機能は常に「オン」の状態にしておくことが、最も確実なセキュリティ対策となります。
まずはご自身のPCの設定を確認し、適切な保護が行われているかをチェックしてみてください。
正しい設定と最新のアップデートを組み合わせることで、安全で快適なWindows環境を維持していきましょう。