現代のインターネット利用において、パスワードマネージャーは私たちのデジタルアイデンティティを守る極めて重要なツールとなっています。
しかし、全てのパスワードという機密情報を一つのソフトウェアに預けるという性質上、その選定には極めて慎重な判断が求められます。
多くの製品が市場に溢れる中で、どのサービスが本当に信頼に値するのかを客観的に評価するための基準を知ることは、セキュリティ担当者や個人ユーザーにとって不可欠です。
本記事では、パスワードマネージャーの安全性を支える技術的根拠から、運営組織の透明性に至るまで、選定時に必ず確認すべきセキュリティ評価基準を詳しく解説します。
暗号化技術とゼロ知識アーキテクチャの徹底検証
パスワードマネージャーを評価する上で最も根本となるのが、データの暗号化方式とその運用設計です。
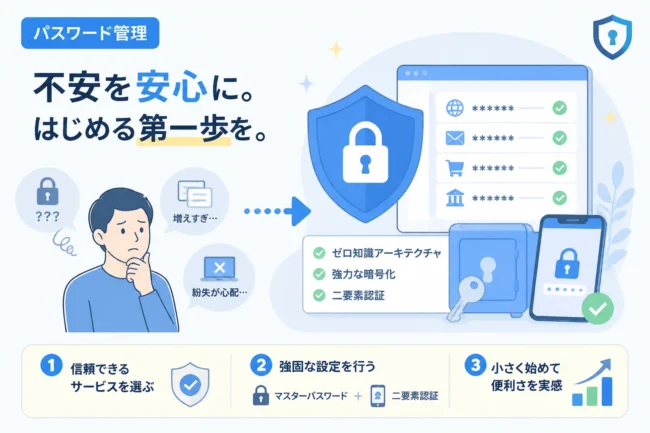
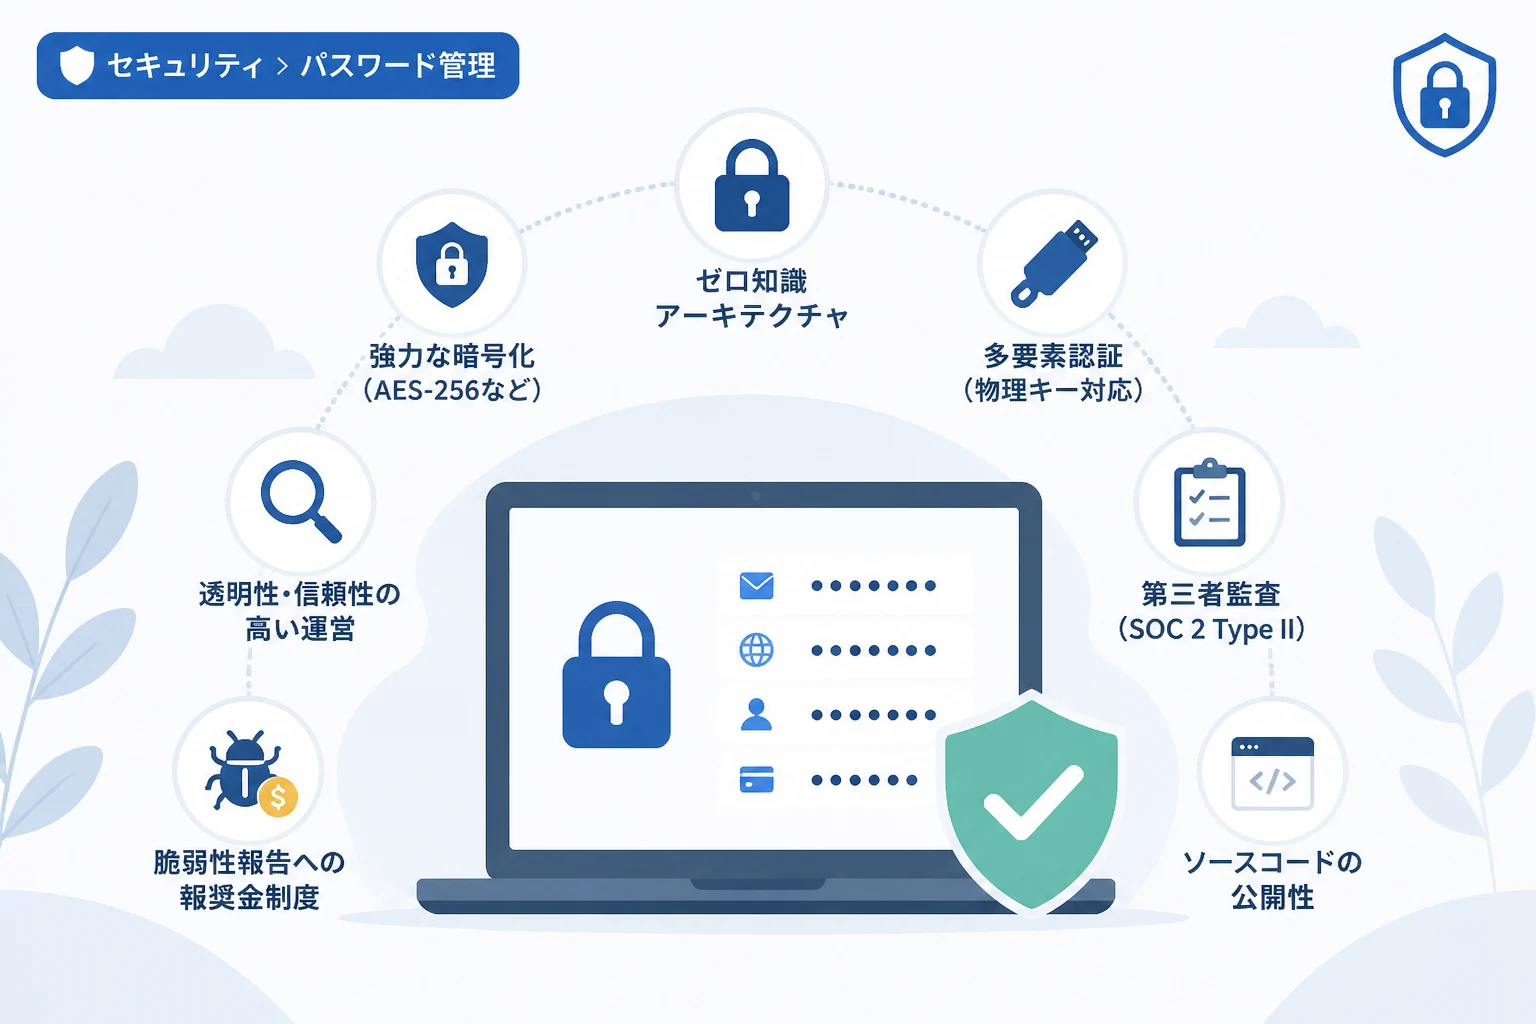
最高水準のセキュリティを誇る製品は、例外なくゼロ知識アーキテクチャ(Zero-Knowledge Architecture)を採用しています。
これは、ユーザーのマスターパスワードや保管されたデータに、サービス提供者側が一切アクセスできない仕組みを指します。
サーバー上に保存されるデータは、ユーザーの手元(デバイス上)で暗号化されてから送信される必要があります。
万が一、サービス提供者のサーバーがサイバー攻撃を受けてデータが流出したとしても、解読キーをユーザーしか持っていないため、情報の漏洩を防ぐことができます。
採用されている暗号化アルゴリズムの標準性
独自に開発された暗号化アルゴリズムではなく、世界的に信頼されている標準的なアルゴリズムを採用しているかを確認してください。
現在、業界標準として推奨されているのはAES-256ビット暗号化です。
AES-256は米国政府でも採用されている強力な暗号規格であり、現在の計算能力では現実的な時間内での解読は不可能とされています。
また、データの整合性を保証するために、認証付き暗号(AEAD)が使用されているかどうかも重要なチェックポイントとなります。
鍵生成プロセスとPBKDF2・Argon2の採用
マスターパスワードから暗号化鍵を生成するプロセス(鍵派生関数)の堅牢性も無視できません。
ブルートフォース攻撃(総当たり攻撃)に対抗するためには、計算負荷を意図的に高める手法が取られます。
一般的にはPBKDF2というアルゴリズムが広く使われており、その反復回数が多いほど安全性が高まります。
近年では、メモリ消費量を調整することでASICなどによる高速解読を困難にするArgon2を採用する先進的な製品も増えています。
選定時には、これらの技術要素が最新の推奨仕様に準拠しているかを技術ドキュメントで確認することが推奨されます。
多要素認証(MFA)の対応範囲と柔軟性
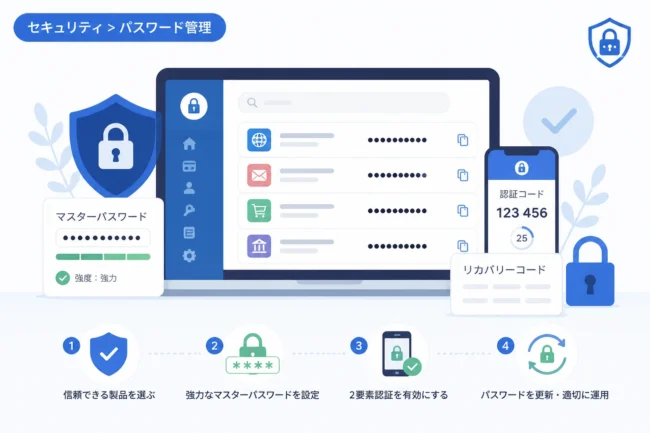
パスワードマネージャー自体の保護を強化するために、多要素認証(MFA)の導入は必須条件です。
強力なマスターパスワードを設定していても、それが何らかの形で盗まれた場合、MFAがなければ全ての情報が奪われてしまいます。
優れたパスワードマネージャーは、多様なMFAオプションを提供しています。
認証アプリとハードウェアセキュリティキー
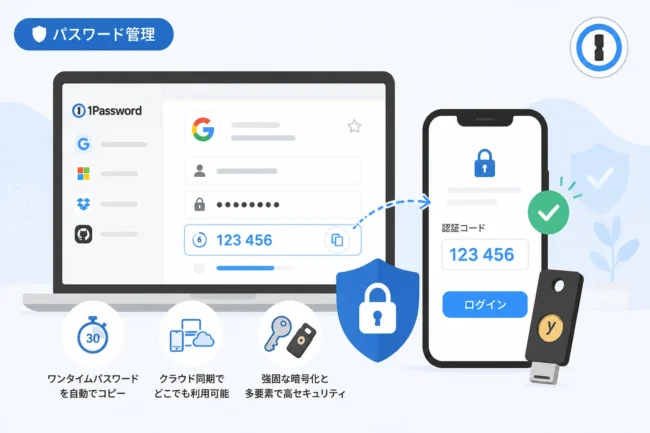
Google AuthenticatorやMicrosoft AuthenticatorなどのTOTP(タイムベース・ワンタイムパスワード)への対応は最低限必要です。
さらに高い安全性を求める場合は、YubiKeyなどの物理的なセキュリティキー(FIDO2/WebAuthn)に対応しているかを確認してください。
物理デバイスを用いた認証は、フィッシング攻撃に対して極めて強い耐性を持ちます。
組織で導入する場合は、これらハードウェアキーの使用をポリシーとして強制できるかどうかも評価の分かれ目となります。
生体認証との連携
利便性とセキュリティを両立させるために、スマートフォンやPCの生体認証機能(FaceID、TouchID、Windows Helloなど)との連携も重要です。
頻繁にマスターパスワードを入力する手間を省きつつ、本人確認の精度を高めることができます。
ただし、生体認証が失敗した際のフォールバック策がセキュアであるかどうかも併せて確認が必要です。
外部機関による監査とコンプライアンスの透明性
ベンダーが「自社製品は安全である」と主張するだけでは、客観的な信頼性を担保することはできません。
第三者機関による厳格なセキュリティ監査を定期的に受けているかどうかが、選定における大きな判断材料となります。
SOC 2 Type II 報告書の有無
クラウドサービスとしての運用体制を評価する基準として、SOC 2 Type IIの認定を受けているかを確認してください。
SOC 2 Type IIは、セキュリティ、可用性、機密保持などの基準について、一定期間にわたる運用の有効性を監査法人が検証したものです。
この報告書を公開、または要求に応じて提示できるベンダーは、高い運用管理レベルを維持していると判断できます。
ISO/IEC 27001の取得状況
情報セキュリティマネジメントシステム(ISMS)の国際規格であるISO 27001の取得も、組織的な安全性を測る指標となります。
組織全体として情報を守るためのプロセスが構築されているか、継続的な改善が行われているかを評価できます。
特に法人利用を検討している場合は、これらの国際規格への準拠は必須要件に近いものとなります。
ペネトレーションテストの実施と公開
外部のセキュリティ専門家による侵入テスト(ペネトレーションテスト)を定期的に実施しているかも重要です。
テストの結果、発見された脆弱性がどのように修正されたかというレポートが公開されている製品は、極めて信頼性が高いと言えます。
透明性はセキュリティにおける最大の信頼担保です。
開発モデルと脆弱性への対応姿勢
パスワードマネージャーがどのように開発され、バグや脆弱性にどう向き合っているかも評価に加えるべきです。
オープンソースとソースコードの公開
一部のパスワードマネージャーは、ソースコードを公開するオープンソースモデルを採用しています。
ソースコードが公開されていれば、世界中のセキュリティ研究者が独自にコードを検証でき、バックドアや深刻な欠陥が放置されるリスクを低減できます。
クローズドソース(非公開)の製品であっても、主要な暗号化ライブラリ部分のみを公開しているケースもあります。
ブラックボックス化されていない領域が広いほど、意図的な脆弱性の混入を防ぎやすいというメリットがあります。
バグバウンティプログラムの運用
脆弱性を発見した研究者に報奨金を支払う「バグバウンティプログラム」を導入しているかを確認してください。
このプログラムを積極的に運用している企業は、常に最新の脅威に対して自社製品をテストし続ける姿勢を持っています。
HackerOneやBugcrowdといったプラットフォームを利用しているかどうかがチェックの目安となります。
データの保存場所と法的管轄権
クラウド型パスワードマネージャーの場合、データがどこの国のサーバーに保管されているかも考慮すべき項目です。
データ主権とプライバシー保護法
欧州のGDPR(一般データ保護規則)など、厳格なプライバシー保護法が適用される地域のサービスであるかは重要です。
特定の国の政府が、法的強制力を持ってユーザーデータへのアクセスを要求できる環境にあるかどうかを確認してください。
ゼロ知識アーキテクチャであればデータの中身は見られませんが、メタデータ(利用状況など)が不適切に扱われるリスクを排除するためです。
パスワードマネージャー選定チェックリスト
これまで解説した評価基準を整理し、選定時に活用できる比較表を作成しました。
| 評価カテゴリ | チェック項目 | 判断の目安 |
|---|---|---|
| 暗号化設計 | ゼロ知識アーキテクチャの採用 | 必須。サーバー側で復号できないこと。 |
| 暗号アルゴリズム | AES-256およびPBKDF2/Argon2 | 標準的かつ強力な方式であること。 |
| 認証の安全性 | FIDO2/WebAuthn(物理キー)への対応 | 高度なセキュリティを求めるなら必須。 |
| 第三者認証 | SOC 2 Type II / ISO 27001 | 法人の場合は必須。運用の透明性を示す。 |
| 開発の透明性 | ソースコードの公開または定期監査 | 信頼性を客観的に評価できる材料。 |
| 脆弱性対策 | バグバウンティプログラムの有無 | セキュリティ向上への投資姿勢。 |
| 過去の実績 | インシデント発生時の対応履歴 | 隠蔽せず、迅速かつ詳細な報告があるか。 |
インシデント発生時の対応履歴(トラックレコード)
どれほど優れた製品であっても、サイバー攻撃を完全にゼロにすることは不可能です。
そのため、過去に発生したセキュリティインシデントに対して、ベンダーがどのような対応を取ったかを調査することは非常に重要です。
過去のインシデントを隠蔽しようとしたり、報告が不十分であったりするベンダーは避けるべきです。
逆に、脆弱性が発見された直後に情報を公開し、迅速にパッチを適用し、ユーザーに対して明確な説明を行ったベンダーは、信頼に値すると評価できます。
公式ブログやセキュリティ通知のアーカイブを遡り、その誠実さを確認してください。
機能性とセキュリティのトレードオフ
利便性が高すぎる機能は、時にセキュリティ上のリスクとなる場合があります。
例えば、ブラウザのオートフィル機能は便利ですが、悪意のある隠しフォームに情報を入力させられるリスクを孕んでいます。
パスワードマネージャーがこれらのリスクに対してどのような対策を講じているか、あるいはユーザーが設定でオフにできる柔軟性があるかを確認してください。
また、クラウド同期機能だけでなく、特定のローカル環境のみで動作させるオプションがあるかどうかも、極めて高い機密性を求める場合には評価基準となります。
まとめ
パスワードマネージャーの選定は、単なるツールの導入ではなく、自らのデジタル資産の鍵を預けるパートナーを選ぶ作業です。
今回解説したゼロ知識アーキテクチャ、強力な暗号化、第三者監査、そして運営の透明性という4つの柱を基準に据えることで、安全な選択が可能になります。
特に法人の場合は、SOC 2 Type IIなどの公式な報告書を確認し、組織としてのコンプライアンス要件を満たしているかを厳しくチェックしてください。
技術は常に進歩しており、かつて安全だった基準も数年後には見直しが必要になるかもしれません。
選定後も定期的にベンダーのセキュリティ情報を追い、常に最善の選択肢であるかを確認し続ける姿勢が、真の安全を確保するために求められます。