近年、企業が扱うデータ量は指数関数的に増加しており、その中には数年、あるいは数十年という長期にわたって保存しなければならない情報が数多く含まれています。
デジタル化の進展に伴い、単にデータを消さずに残しておく「バックアップ」の視点だけでは、増え続ける情報の管理コストやセキュリティリスクを制御しきれなくなっています。
そこで重要となるのが、データの参照頻度や重要度に応じて適切に分類し、専用の領域へ退避させる「アーカイブ」の設計指針です。
本記事では、将来にわたってデータの安全性を担保しつつ、必要な時に迅速にアクセスできる可用性を両立させるための、具体的なアーカイブ手法とストレージ活用術を詳しく解説します。
バックアップとアーカイブの役割と目的の違い
データ保護を検討する際、まず明確にすべきなのが「バックアップ」と「アーカイブ」の定義の違いです。
バックアップは、システムの障害や人的ミスが発生した際に、データを直前の状態に復元することを主目的としています。
一方でアーカイブは、日常の業務では使用しなくなったものの、将来的な参照や法規制への対応のために「原本」を長期間保存することを指します。
バックアップは頻繁に上書き更新されますが、アーカイブは作成された時点の状態を永続的に保持し続ける「不変性」が重視される点が大きな特徴です。
可用性を求めるバックアップと不変性を求めるアーカイブ
バックアップ運用の目標は、RTO(目標復旧時間)やRPO(目標復旧時点)をいかに短縮し、業務停止時間を最小限に抑えるかにあります。
そのため、高速な読み書きが可能なディスクストレージが主に利用され、最新のデータが常にコピーされます。
これに対し、アーカイブの目標は、数年後あるいは十数年後であっても、データが改ざんされることなく「正しく読み出せる」状態を維持することにあります。
アーカイブデータは更新されることがないため、ストレージの書き込み耐性よりも、保存期間中の整合性と改ざん防止機能が優先されます。
長期保存が必要となる背景とコンプライアンス
企業がデータを長期間保存しなければならない背景には、法的義務や内部統制の強化といった要因があります。
例えば、電子帳簿保存法では、国税関係帳簿書類の保存期間が原則7年から10年と定められています。
また、製造業においては、製品に不具合が生じた際の訴訟リスクに備え、設計図面や検査記録を数十年にわたり保管するケースも少なくありません。
こうした法的要件を満たすためには、単にデータが残っているだけでなく、真正性、見読性、検索性が確保されていることが必須条件となります。
コンプライアンス遵守の観点からも、アーカイブは単なる「古いデータの移動」ではなく、厳格なデータ管理プロセスの一部として位置づける必要があります。
アーカイブデータの設計における基本指針
安全なアーカイブシステムを構築するためには、将来の技術変化や脅威を予測した設計指針が必要です。
どのようなストレージ技術を採用する場合でも、共通して考慮すべき4つのポイントがあります。
3-2-1ルールのアーカイブへの応用
データ保護の鉄則である「3-2-1ルール」は、アーカイブにおいても有効な指針となります。
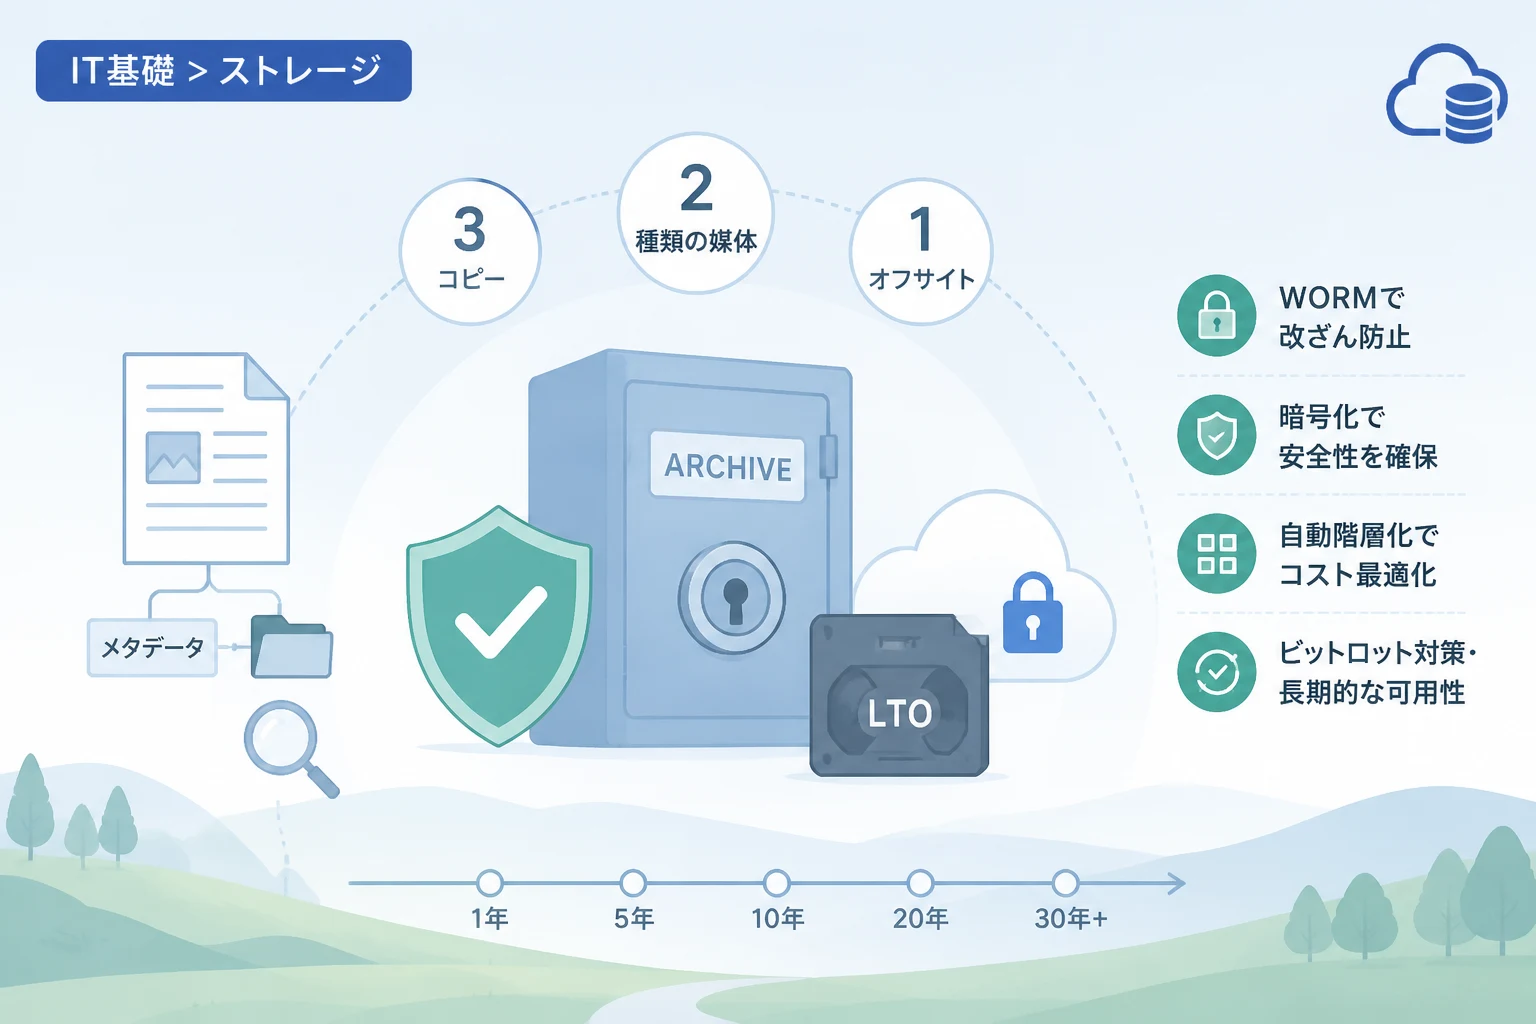
これは、「3つ以上のコピーを持ち、2種類以上の異なるメディアを使用し、1つは遠隔地に保管する」という考え方です。
アーカイブの場合、長期間の保存が必要となるため、メディアの物理的な経年劣化や特定のベンダーによるロックインのリスクを分散しなければなりません。
例えば、LTOテープとクラウドストレージという異なる物理特性を持つメディアを組み合わせることで、一方の技術が陳腐化した場合でもデータの消失を回避できます。
WORM(Write Once Read Many)特性の重要性
アーカイブデータの完全性を守るために欠かせないのが、「WORM」と呼ばれる一度書き込んだら変更・削除ができない機能です。
サイバー攻撃、特にランサムウェアによってデータが暗号化されたり、内部犯行によって証拠が隠滅されたりするリスクを防ぐために、この機能は極めて重要です。
ハードウェアレベルでWORMを実現する光学メディアや、ソフトウェアレベルで保持期間を設定し削除を制限するクラウドの「オブジェクトロック」機能を活用することが推奨されます。
意図しない削除を防ぐガバナンス体制と技術的なロック機能の組み合わせこそが、アーカイブの信頼性を担保します。
メタデータの管理と検索性の確保
データが大量に蓄積されても、必要な時に見つけ出せなければアーカイブとしての価値はありません。
ファイル名、作成者、作成日時、保存期間、分類タグなどの情報を「メタデータ」として体系的に管理することが求められます。
ストレージ内部のインデックス機能を利用するだけでなく、将来的にストレージを移行することを想定し、メタデータを共通のデータベースで管理する設計が理想的です。
また、データの長期保存期間中に組織変更や担当者の交代が発生しても、一貫したルールで検索できる運用フローを確立しておく必要があります。
ストレージメディアの選定と特性比較
アーカイブの要件を満たすためには、ストレージメディアの特性を正しく理解し、コストと信頼性のバランスを考慮する必要があります。
現在、長期保存に適した主要なストレージメディアには以下の3つの選択肢があります。
それぞれのメリットとデメリットを以下の表にまとめました。
| メディア種別 | メリット | デメリット | 主な用途 |
|---|---|---|---|
| LTOテープ | 大容量で低コスト。電力消費が少なくオフライン保管(エアギャップ)が可能。 | データのランダムアクセスが遅い。定期的なドライブの更新が必要。 | 数十テラバイト〜ペタバイト級の大規模アーカイブ。 |
| クラウドストレージ | 初期投資が不要。物理的な管理が不要。耐久性が非常に高い。 | データの取り出し(取り出し料金)にコストがかかる。ネットワーク帯域の影響を受ける。 | 中〜大規模のオフサイト保管、運用の自動化。 |
| 光ディスク | 書き換え不能なWORM特性が高い。寿命が数十年と非常に長い。 | 1枚あたりの容量が比較的小さい。ドライブの読み取り速度が制限される。 | 証憑、公文書、変更を一切許さない重要記録。 |
LTOテープの活用とオフライン保管
LTO(Linear Tape-Open)テープは、磁気メディアの中でも依然としてアーカイブの主流です。
その最大の利点は、ドライブから取り出した状態で保管できるため、物理的にネットワークから切り離された「エアギャップ」を実現できる点にあります。
これにより、ネットワーク経由でのサイバー攻撃からデータを完全に隔離し、安全に保存することができます。
また、LTOはロードマップが明確であり、最新規格のドライブは2世代前までのテープを読み取れる互換性が保証されているため、移行の計画が立てやすいという利点もあります。
クラウドストレージ(アーカイブ層)のメリット
AWS S3 GlacierやAzure Archive Storageなどのクラウドアーカイブサービスは、その高い耐久性と運用負荷の低さが魅力です。
クラウド事業者は複数のデータセンターにデータを分散して保存しており、99.999999999%(イレブンナイン)といった極めて高いデータ耐久性を提供しています。
自社でハードウェアの故障対応やメンテナンスを行う必要がないため、管理コストを大幅に削減できます。
ただし、アーカイブ層に保存されたデータを取り出す際には、数時間から数日の待機時間と追加のコストが発生するため、頻繁にアクセスしないデータの最終保存先として最適です。
セキュリティと保全性を高める実装手法
アーカイブデータを長期間安全に保つためには、ストレージの機能だけでなく、データそのものを守る技術的な対策が不可欠です。
特に「暗号化」「整合性チェック」「アクセス制御」の3点は、設計の初期段階で組み込むべき要素です。
暗号化と鍵管理のライフサイクル
アーカイブデータは、ストレージに書き込まれる前に強力なアルゴリズム(AES-256など)で暗号化されるべきです。
暗号化によって、万が一メディアが盗難に遭ったり、クラウドサービスへの不正アクセスが発生したりしても、中身を読み取られるリスクを排除できます。
重要なのは「暗号鍵」の管理であり、10年後、20年後に当時の暗号を解除するための鍵が失われていないような管理体制を構築しなければなりません。
HSM(ハードウェアセキュリティモジュール)やキー管理サービスを活用し、データの寿命と鍵の寿命を同期させる設計が必要です。
ビットロット(磁気劣化)対策とデータマイグレーション
デジタルデータは、長期間放置されるとメディアの物理的な劣化や宇宙線の影響などで、ビットが反転する「ビットロット」が発生する可能性があります。
これを防ぐためには、定期的にデータのハッシュ値を計算し、原本と不一致がないかを確認する「整合性チェック」の自動化が有効です。
もし不一致が検出された場合は、正常なコピーからデータを修復する仕組みを構築しておきます。
また、メディアの寿命が尽きる前に、新しい世代のメディアや別のストレージ方式へデータを移し替える「データマイグレーション」を、5年から10年のサイクルで計画的に実施することが推奨されます。
アクセス制御とログ監視による不正防止
アーカイブは「一度書いたら消さない」ことが大前提ですが、それは権限のないユーザーによるアクセスを許容することを意味しません。
「最小権限の原則」に基づき、アーカイブデータの閲覧権限を必要最小限のユーザーに限定し、多要素認証(MFA)を必須とします。
さらに、いつ、誰が、どのデータにアクセスしたか、あるいはアーカイブ設定を変更しようとしたかを記録する監査ログを永続的に保存します。
ログ自体もアーカイブの対象とし、不正な改ざん操作を後から追跡できるようにしておくことが、内部統制における強力な抑止力となります。
運用コストの最適化とライフサイクル管理
アーカイブの導入において障壁となるのが、保存期間の長期化に伴う累積コストの増大です。
全てのデータを一律に最高レベルのストレージに保存するのではなく、データの価値に応じた「ライフサイクル管理」を導入することがコスト最適化の鍵となります。
TCO(総保有コスト)の考え方
アーカイブのコストを計算する際には、単なる初期導入費用だけでなく、10年以上の運用にかかるTCO(総保有コスト)を算出する必要があります。
これには、メディア代、電気代、データセンターの設置スペース費用、保守費用、そして将来のマイグレーションにかかる人件費が含まれます。
LTOテープは初期投資こそ必要ですが、ペタバイト級のデータ量では運用中の消費電力が極めて低いため、長期で見ればクラウドよりも安価になるケースがあります。
一方で、データ量が比較的小規模であれば、管理工数を削減できるクラウドストレージの方がトータルコストで有利になります。
自動階層化による効率的なデータ移動
最新のストレージ製品やクラウドサービスには、データの参照頻度に基づいて自動的に安価なストレージへ移動させる「自動階層化」機能が備わっています。
例えば、作成から30日が経過したデータは安価なHDDへ、1年が経過したデータは低コストなアーカイブ層やテープへ自動移動させるようなポリシーを設定します。
これにより、ユーザーはデータの保存場所を意識することなく、システムが背後でコストパフォーマンスを最大化してくれます。
手動でのデータ整理はミスを誘発し、管理負荷も高くなるため、ポリシーベースの自動化ツールを積極的に活用することが成功のポイントです。
まとめ
データの長期保存を目的としたアーカイブは、単なるストレージの拡張ではなく、情報の整合性と安全性を数十年にわたって維持するための戦略的な取り組みです。
バックアップとの役割分担を明確にし、WORM特性や暗号化、定期的な整合性チェックといった技術を組み合わせることで、初めて「信頼できるアーカイブ」が完成します。
また、クラウド、テープ、光学メディアそれぞれの特性を活かし、3-2-1ルールに基づいた冗長性を持たせる設計が、不確実な未来に対する最良の備えとなります。
法規制や技術の変化に柔軟に対応できる設計指針を持ち、適切なライフサイクル管理を実践することで、企業はデータという貴重な資産を安全に継承し、将来のビジネスに活用していくことができるでしょう。