インターネット上のサービスを利用する際、IDとパスワードの入力だけでログインを済ませていないでしょうか。
近年、サイバー攻撃の手法は巧妙化しており、パスワードのみの認証では個人情報や資産を守ることが難しくなっています。
このような背景から、多くのWebサイトやアプリケーションで推奨されているのが「多要素認証(MFA)」や「二段階認証(2FA)」です。
これら二つの言葉は混同されがちですが、実際には明確な違いが存在します。
本記事では、セキュリティの初心者の方に向けて、MFAと2FAの違いやそれぞれの仕組みについて分かりやすく解説します。
認証とは何か:セキュリティの基本概念
まず、私たちが日常的に行っている「認証」という行為について整理しておきましょう。
認証とは、システムにアクセスしようとしている人物が、「間違いなく本人であること」を確認するプロセスを指します。
従来、この確認には「ユーザーID」と「パスワード」という組み合わせが主に使われてきました。
しかし、パスワードは他人に推測されたり、フィッシング詐欺などで盗まれたりするリスクが常に付きまといます。
もしパスワードが流出してしまった場合、第三者が本人になりすましてログインすることが可能になってしまいます。
このような単一の要素による認証の弱点を補うために、複数の「要素」を組み合わせる手法が考案されました。
二段階認証(2FA)とは?
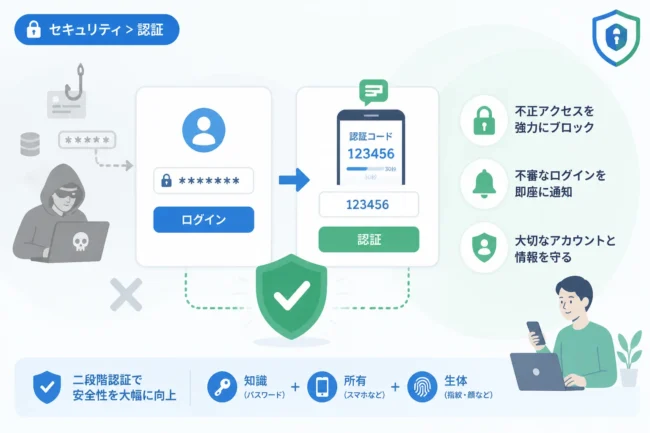
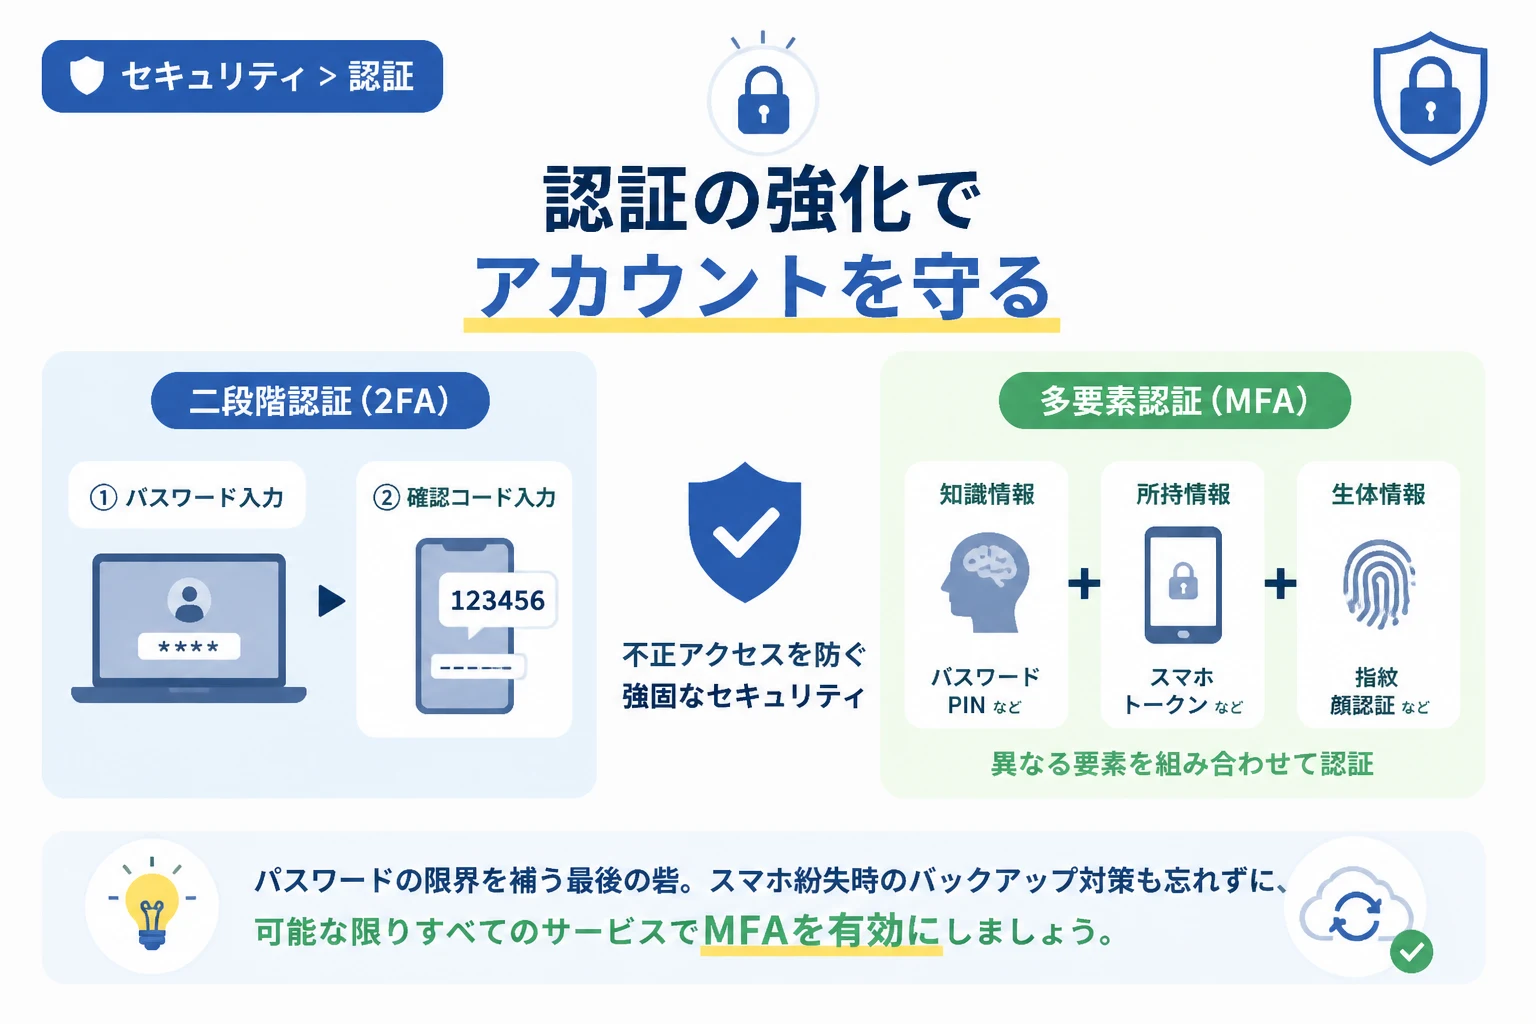
二段階認証(2FA:Two-Factor Authentication)は、ログインのプロセスを「二つの段階」に分ける手法のことです。
例えば、最初にパスワードを入力し、その次にスマートフォンのSMSに届いた確認コードを入力する仕組みがこれに該当します。
二段階認証の最大の目的は、万が一パスワードが盗まれても、二つ目のステップで不正アクセスを阻止することにあります。
二段階認証は、後述する「多要素認証」の形態の一つとして含まれることが多いですが、広義には「二回の手続きを踏むこと」全般を指す場合もあります。
多要素認証(MFA)とは?
多要素認証(MFA:Multi-Factor Authentication)は、認証の際に「異なる種類の要素」を二つ以上組み合わせる手法です。
ここで重要なのは、単に「二回入力する」ことではなく、「質の異なる証拠」を複数提示させるという点にあります。
認証に使われる要素は、大きく分けて以下の三つのカテゴリーに分類されます。
1. 知識情報(ユーザーが知っていること)
これは、本人のみが記憶している情報に基づいた認証要素です。
最も一般的なパスワードや、暗証番号(PIN)、秘密の質問の答えなどがこれに含まれます。
導入コストが低く手軽ですが、メモを見られたり、忘れてしまったりするリスクがあります。
2. 所持情報(ユーザーが持っているもの)
これは、本人のみが所有している物理的なデバイスやトークンに基づいた認証要素です。
具体的には、スマートフォンに届くSMSコード、専用の認証アプリ(Google Authenticatorなど)、ハードウェアセキュリティキー、ICカードなどが挙げられます。
物理的な「モノ」が必要になるため、遠隔地からの攻撃に対して非常に強い耐性を持ちます。
3. 生体情報(ユーザー自身の特徴)
これは、身体的な特徴や行動の癖に基づいた認証要素です。
指紋認証、顔認証、虹彩認証、静脈認証などが代表的です。
「自分自身」が鍵となるため、偽造や盗難が極めて困難であり、利便性とセキュリティを両立できる優れた要素です。
MFAと2FAの決定的な違い
言葉の意味を厳密に捉えると、2FAは「要素を二つ使う」ことに限定されますが、MFAは「二つ以上の複数の要素を使う」ことを意味します。
つまり、2FAはMFAという広い概念の中に含まれる一つの形態と言えます。
ここで混乱しやすいのが、「二段階認証」であっても「多要素」を満たしていないケースがあるという点です。
例えば、「パスワード」を入力した後に「秘密の質問」に答える形式を考えてみましょう。
この場合、二つのステップを踏んでいますが、どちらも「知識情報」という同一カテゴリーの要素です。
これは「二段階認証」ではありますが、厳密な意味での「多要素認証」とは呼べない場合があります。
一方で、パスワード(知識)と指紋認証(生体)を組み合わせれば、それは2FAであり、同時にMFAでもあります。
比較表で見る違い
以下の表は、MFAと2FA、および従来の認証の違いをまとめたものです。
| 認証方式 | 要素の数 | 要素の種類 | セキュリティ強度 |
|---|---|---|---|
| 単一要素認証 | 1つ | 1種類(例:パスワードのみ) | 低い |
| 二段階認証(2FA) | 2つ | 問わない(同じ種類の要素でも可) | 中〜高 |
| 多要素認証(MFA) | 2つ以上 | 異なる種類を組み合わせる | 非常に高い |
なぜ多要素認証が必要なのか?
インターネットを利用する上で、なぜこれほどまでにMFAが推奨されるのでしょうか。
その理由は、「パスワードの限界」が明確になってきたからです。
パスワード使い回しのリスク
多くのユーザーは、複数のサービスで同じパスワードを使い回す傾向があります。
ある一つのサービスからログイン情報が流出した場合、攻撃者はその情報を使って他の主要なサービスへのログインを試みます。
これを「パスワードリスト攻撃」と呼びますが、MFAが設定されていれば、パスワードが正しくても二つ目の要素でブロックできます。
フィッシング詐欺への対策
本物のサイトにそっくりな偽サイトへ誘導し、IDやパスワードを入力させるフィッシング詐欺も増加しています。
攻撃者がパスワードを手に入れたとしても、あなたの手元にあるスマートフォン(所持情報)がなければログインは完了しません。
このように、MFAは最後の砦として不正ログインを防ぐ役割を果たします。
代表的な多要素認証の手段と特徴
現在、一般的に普及しているMFAの手段にはいくつかの種類があります。
それぞれのメリットとデメリットを理解し、自分に合った設定を選ぶことが重要です。
SMS認証・メール認証
登録した電話番号やメールアドレスに、一時的に有効なワンタイムパスワードが送信される仕組みです。
特別なアプリをインストールする必要がなく、多くの人が手軽に利用できるのがメリットです。
しかし、通信環境に左右されたり、SIMスワップ(SIMカードの乗っ取り)という攻撃に対して脆弱であったりする側面もあります。
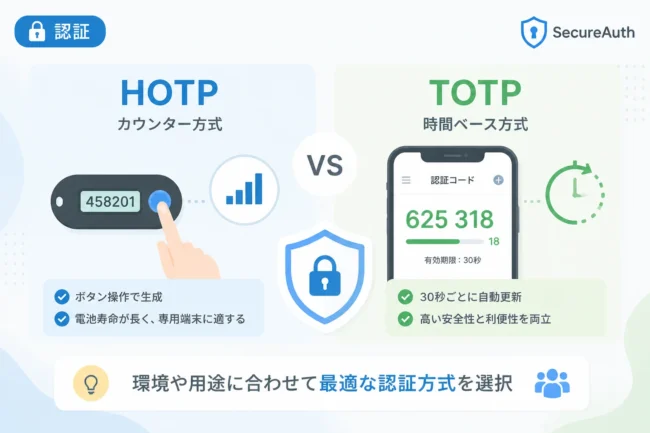
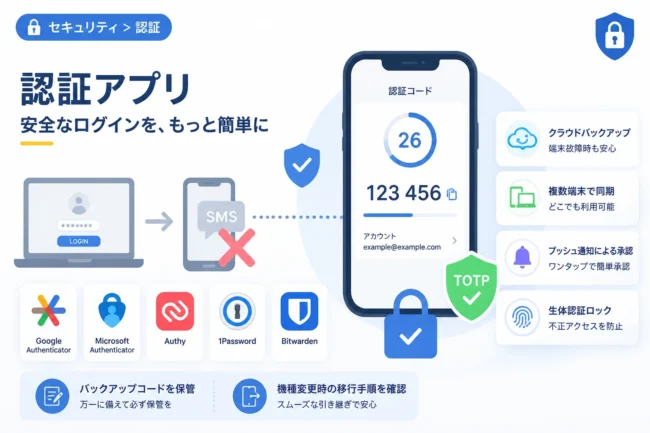
認証アプリ(TOTP)
スマートフォンに「Google Authenticator」や「Microsoft Authenticator」などの専用アプリをインストールして利用します。
アプリが一定時間ごとに生成する6桁程度の数字を入力する方式です。
インターネットに接続されていなくてもコードを確認できるため、非常に安定しており、セキュリティ強度も高いです。
プッシュ通知認証
ログインを試みると、連携しているスマートフォンに「ログインを許可しますか?」という通知が届く方式です。
「はい」をタップするだけで認証が完了するため、数字を入力する手間がなく、利便性に優れています。
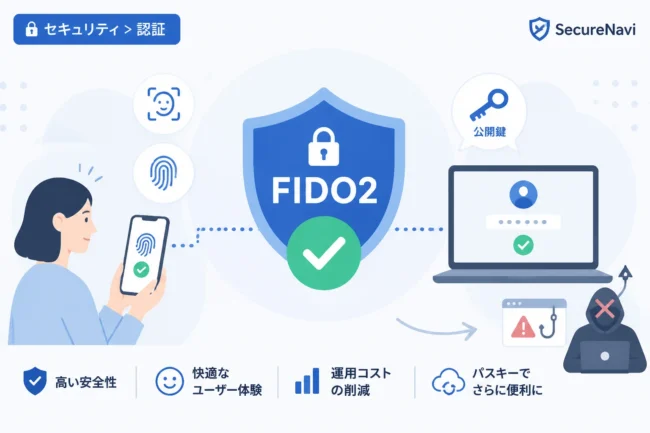
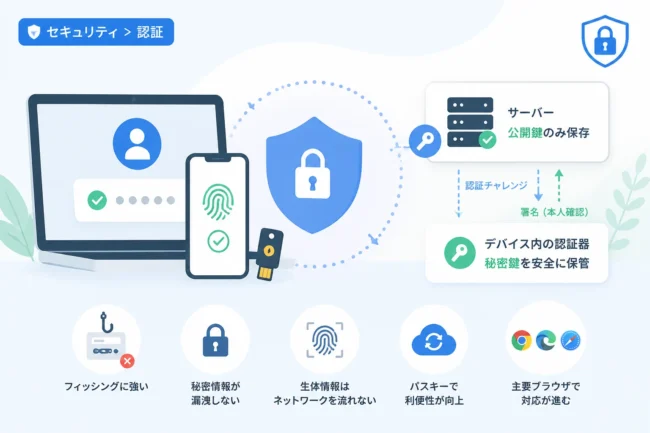
ハードウェアセキュリティキー
USBメモリのような形をした専用のデバイスを、PCやスマートフォンに差し込んで認証を行う方法です。
FIDO2(ファイド2)などの規格に基づいており、現時点で最も安全な認証手段の一つとされています。
フィッシング詐欺でさえも防ぐことができますが、専用のデバイスを購入する必要があります。
開発者向けの視点:MFAの実装イメージ
もしあなたがWebサービスの開発に関わっているなら、認証の仕組みを理解するためにプログラムの動きをイメージしてみましょう。
例えば、二段階認証でワンタイムパスワードを検証する際のロジックは、概念的に以下のようなコードで表現されます。
def verify_login(user_id, password, second_factor_code):
    # 第一段階:パスワードの検証
    if not database.check_password(user_id, password):
        return "認証失敗:IDまたはパスワードが正しくありません"

    # 第二段階:多要素認証コード(所持情報)の検証
    # ここでは例として、アプリが生成したワンタイムパスワードを検証
    if not mfa_service.validate_code(user_id, second_factor_code):
        return "認証失敗:セキュリティコードが正しくありません"

    # 全ての要素が正しい場合にログインを許可
    session = create_user_session(user_id)
    return "認証成功", session
このプロセスにより、仮に一段階目の check_password を突破されても、二段階目の validate_code で不正アクセスを食い止めることができます。
導入時の注意点
セキュリティレベルを飛躍的に向上させるMFAですが、利用にあたって注意すべき点もあります。
それは、「自分自身がログインできなくなるリスク」に備えることです。
バックアップコードを保存する
認証アプリをインストールしたスマートフォンを紛失したり、故障させたりした場合、二段階目の認証ができなくなります。
多くのサービスでは、緊急時用の「バックアップコード(リカバリーコード)」が発行されます。
これを紙に印刷したり、オフラインの安全な場所に保存したりしておくことが、アカウント復旧のために不可欠です。
通知の放置に注意
プッシュ通知認証を利用している場合、自分がログイン操作をしていないのに通知が届くことがあります。
これは、あなたのパスワードが既に漏洩しており、第三者がログインを試みている証拠です。
このような通知を安易に承認せず、すぐにパスワードを変更するなどの対応が必要です。
まとめ
多要素認証(MFA)と二段階認証(2FA)は、現代のデジタルライフを守るために欠かせない仕組みです。
2FAは二つのステップで認証すること、MFAはさらに踏み込んで「異なる性質の要素」を複数組み合わせることを指します。
たとえ複雑なパスワードを設定していたとしても、それだけで完璧なセキュリティとは言えません。
自分自身の大切な情報やアカウントを守るために、利用可能なすべてのサービスで多要素認証を有効にすることを強くおすすめします。
まずは、主要なSNSやメールサービスの設定画面を確認し、セキュリティ強化の第一歩を踏み出してみましょう。