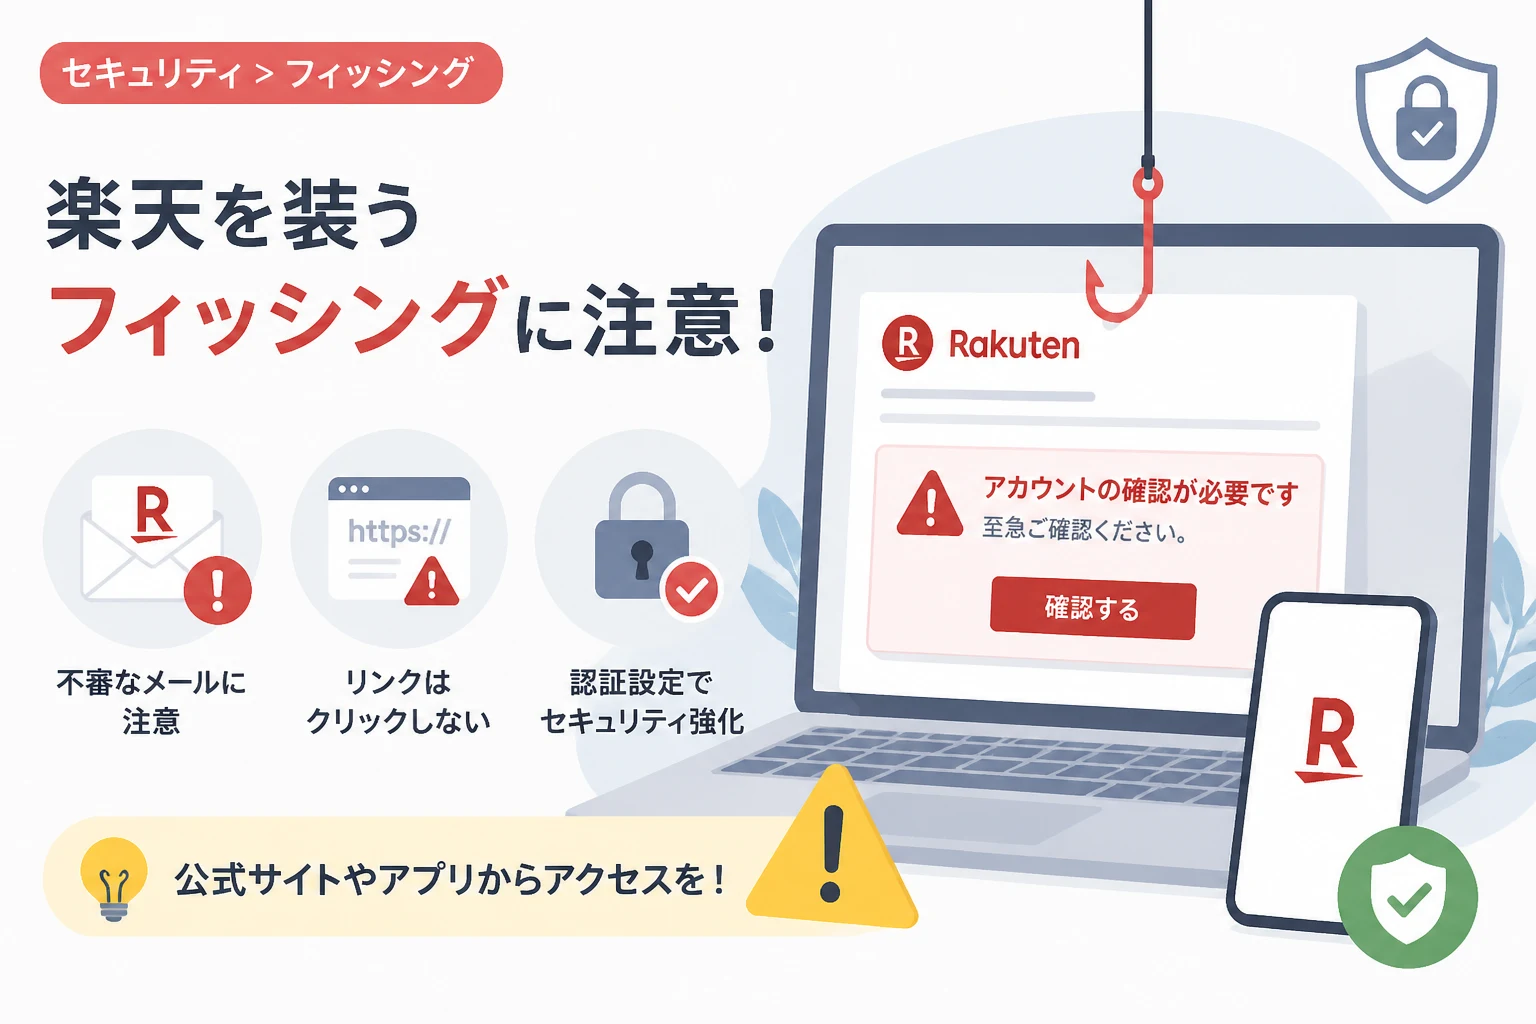
近年、大手ECサイトである楽天を装ったフィッシングメールの被害が絶えません。
攻撃者は、本物と見分けがつかないほど巧妙なメールを作成し、ユーザーの個人情報やクレジットカード情報を盗み取ろうと画策しています。
特にスマートフォンの普及により、移動中や忙しい合間にメールを確認する機会が増えたことで、不自然な点に気づかずリンクをクリックしてしまうケースが後を絶ちません。
本記事では、現在確認されている楽天を装うフィッシングメールの具体的な件名リストを紹介するとともに、被害を未然に防ぐための確実な対策について詳しく解説します。
自身の資産とプライバシーを守るために、最新の詐欺手口を知り、適切な防衛手段を身につけましょう。
楽天を装うフィッシングメールの最新件名リスト
フィッシング詐欺の第一歩は、ユーザーにメールを開かせ、記載されたリンクをクリックさせることにあります。
そのため、件名にはユーザーの不安を煽る言葉や、反対に得をさせるような魅力的な言葉が並ぶ傾向があります。
現在、実際に報告されている主な件名を以下のカテゴリー別にまとめました。
アカウントのセキュリティ・異常ログインに関する件名
アカウントの安全性を盾に取り、至急の対応を求めるタイプです。
ユーザーが「自分のアカウントが不正に使われたかもしれない」と焦る心理を巧みに突いています。
| 件名の例 | 攻撃者の狙い |
|---|---|
| 【重要】楽天会員個人情報保護方針の更新 | 規約改定を装い、偽のログインページへ誘導する |
| [楽天]異常なログインが検知されました | 不正ログインの恐怖を煽り、即座にログインさせ情報を盗む |
| 【楽天市場】セキュリティシステムによるアカウント凍結のお知らせ | 利用停止を回避したい心理を利用して、再認証を促す |
| 【楽天】パスワード初期化のお知らせ | 心当たりのない変更を通知し、確認のためにリンクを踏ませる |
| Rakutenお客様:アカウントの自動制限設定について | 公式らしい専門用語を使い、制限解除のための入力を求める |
支払い・クレジットカード情報の更新に関する件名
決済に関するトラブルを装うタイプで、最も警戒すべきフィッシングメールの一つです。
クレジットカード番号や有効期限、セキュリティコードを直接盗み取ることを目的としています。
| 件名の例 | 攻撃者の狙い |
|---|---|
| 【楽天カード】お支払い方法の確認のお願い | 支払いが滞ることを恐れるユーザーに、カード情報を再入力させる |
| 重要:楽天会員の決済情報の更新が必要です | 情報の不備を装い、最新のカード情報を入力させる |
| 【重要】楽天e-NAVIからのご案内 | 公式サイトの名前を出し、信頼させてから偽サイトへ誘導する |
| [Rakuten]カード利用の制限を解除してください | カードが使えない不便さを強調し、制限解除手続きを行わせる |
| 【楽天市場】注文のキャンセルについて | 注文した覚えのない商品のキャンセル手続きに見せかけ、ログインさせる |
ポイント・キャンペーンを装った件名
「お得な情報」をエサにして、注意力を散漫にさせるタイプです。
特に「期間限定」や「失効」という言葉を使うことで、早く確認しなければならないという心理状態に追い込みます。
- 【楽天ポイント】50,000ポイントプレゼントキャンペーン当選のお知らせ
- 【重要】保有ポイントの有効期限が本日で切れます
- 楽天お買い物マラソン:最大ポイント還元のお受け取りはこちら
- 【楽天】会員ランクアップ特典の受け取りについて
楽天フィッシングメールに共通する特徴
フィッシングメールは年々巧妙化していますが、細部を観察するといくつかの共通した特徴があります。
これらの特徴を把握しておくことで、怪しいメールを早期に見分けることが可能になります。
送信元メールアドレスの偽装
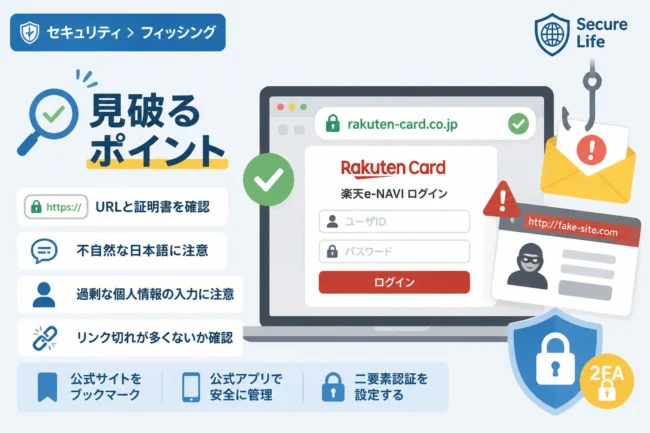
送信者の表示名が「楽天」や「Rakuten」となっていても、実際のメールアドレスを確認すると公式とは無関係なドメインである場合がほとんどです。
楽天の公式ドメイン(@rakuten.co.jpなど)に似せた、一文字違いの紛らわしいドメインを使用することもあります。
例えば、rakuten-security.comやrakuteu.co.jpといった、パッと見では気づきにくい文字列が使われます。
過度に不安を煽る緊急性の高い文言
「24時間以内に確認がない場合、アカウントを削除します」といった、強い言葉で受取人を急かします。
人は急がされると冷静な判断力を失い、普段なら気づくはずの不自然な点を見落としてしまうからです。
楽天が、事前の十分な通知なしに短時間でアカウントを完全に削除することはまずありません。
不自然な日本語やフォントの使用
海外の攻撃者が作成したメールの場合、翻訳ツールを使用したような違和感のある日本語が含まれることがあります。
「貴様のアカウント」「ログインの異常」など、公式の案内ではまず使われない言葉遣いに注目してください。
また、日本語環境では一般的ではないフォントが混ざっている場合も、フィッシング詐欺の可能性が極めて高いと言えます。
フィッシング詐欺被害を防ぐための具体的な対策
メールの件名や内容に騙されないためには、システム的な対策と、私たち自身の行動パターンの見直しが重要です。
以下の対策を組み合わせて実施することで、セキュリティレベルを大幅に高めることができます。
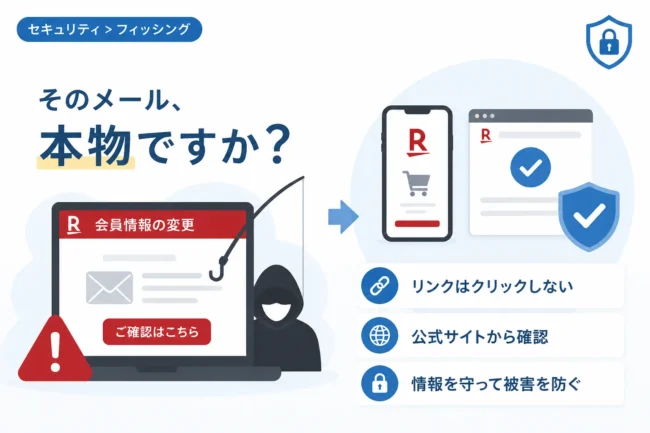
メールのリンクを直接クリックしない
これが最も基本的かつ最強の防御策です。
たとえ本物のように見えるメールであっても、メール本文内のリンクやボタンは絶対にクリックしないでください。
楽天からの通知内容を確認したい場合は、必ずブックマークした公式サイトから、あるいは公式の「楽天市場アプリ」からログインするようにしましょう。
二要素認証(2段階認証)を有効にする
万が一、IDとパスワードが盗まれてしまったとしても、二要素認証を設定していれば被害を食い止めることができます。
楽天では、ログイン時にワンタイムパスワードを要求する設定が可能です。
自分のスマートフォンに届くコードがなければログインできないため、攻撃者による不正アクセスを強力に防止できます。
リンク先のURLを注意深く確認する
どうしてもリンクをクリックしてしまった場合は、ブラウザのURL欄を必ず確認してください。
公式の楽天市場のURLは https://www.rakuten.co.jp/ で始まります。
フィッシングサイトは、http://(sがない)で始まっていたり、ドメイン名が複雑な文字列になっていたりすることが一般的です。
「ログインアラート」を設定する
楽天には、新しい端末やブラウザからログインがあった際にメールで通知する機能があります。
この機能を有効にしておけば、自分以外の誰かがログインした瞬間に気づくことができます。
身に覚えのないログイン通知が届いた場合は、即座にパスワードを変更し、カスタマーサポートへ連絡しましょう。
フィッシングサイトへ情報を入力してしまった時の対処法
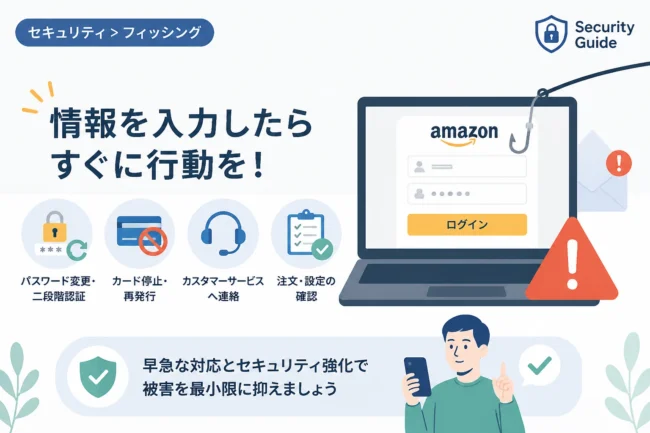
もし誤って偽のサイトに情報を入力してしまった場合は、一刻を争う対応が必要です。
被害を最小限に抑えるために、以下の手順を直ちに実行してください。
1. 楽天のパスワードを直ちに変更する
まだアカウントにログインできる状態であれば、すぐにパスワードを複雑なものに変更してください。
また、他のサービスで同じパスワードを使い回している場合は、それらのパスワードもすべて変更する必要があります。
攻撃者は入手したリストを使い、他の主要なWebサービスでもログインを試みるからです。
2. クレジットカード会社に連絡し利用停止を依頼する
クレジットカード情報を入力してしまった場合は、カードの裏面に記載されている連絡先へ電話してください。
「フィッシング詐欺で情報を入力してしまった」と伝えれば、カードの利用停止と再発行の手続きを進めてくれます。
不正利用された分については、早期の連絡であれば補償の対象となるケースが多いです。
3. 楽天の公式カスタマーサービスへ報告する
楽天の専用窓口に対し、被害に遭った旨を報告してください。
アカウントの利用状況を確認し、必要であればセキュリティ保護のための措置を講じてくれます。
公式の問い合わせフォームやチャットサポートを活用しましょう。
セキュリティを強化するためのプログラミング的視点
個人レベルでの対策に加え、開発者や高度なユーザーであれば、不審なメールのヘッダー情報を解析することも有効です。
例えば、メールの送信元認証である「SPF」「DKIM」「DMARC」が正しく設定されているかを確認します。
以下は、Pythonを使用してメールヘッダーから簡易的にSPFの認証結果をチェックするイメージコードです。
import email
from email import policy

def check_email_auth(raw_email_content):
    # メールの内容をパース
    msg = email.message_from_string(raw_email_content, policy=policy.default)

    # Authentication-Resultsヘッダーを取得
    auth_results = msg.get('Authentication-Results', 'N/A')

    print(f"Authentication Results: {auth_results}")

    if 'spf=pass' in auth_results.lower():
        print("SPF認証に成功しています。送信元は正当である可能性が高いです。")
    else:
        print("SPF認証に失敗、または設定されていません。注意が必要です。")

# 実行例(実際のメールソースを代入して使用)
# check_email_auth(sample_raw_email)
このように、システム的に「送信者が本人であることの証明」を確認する習慣をつけることで、より確実に偽物を見抜くことができます。
ただし、一般のユーザーであれば、メールソフトが自動で表示する「このメールは正規の送信元から送られていない可能性があります」という警告を信じるのが最も安全です。
まとめ
楽天を装うフィッシングメールは、今後も手口を変え品を変え、私たちの元に届き続けるでしょう。
しかし、本記事で紹介した「件名のパターン」と「共通する特徴」を理解していれば、過度に恐れる必要はありません。
「不審なメールのリンクは踏まない」「公式サイトをブックマークして利用する」「二要素認証を設定する」という3つの基本を守ることが、最大の防御となります。
万が一の事態に備え、ログインアラートなどの通知機能も活用し、常に自分のアカウントの状態を把握できるようにしておきましょう。
セキュリティ意識を高く持つことが、便利なネットショッピングを安全に楽しむための第一歩です。