近年、オンラインバンキングやSNS、ECサイトなど、あらゆるサービスで「多要素認証(MFA)」が導入されるようになりました。
その中でも、携帯電話の番号を利用したSMS認証は、利便性の高さから多くのユーザーに利用されています。
しかし、近年のサイバー犯罪においては、このSMS認証の仕組みを悪用した「SIMスワップ詐欺」という深刻な脅威が台頭しています。
攻撃者は巧妙な手口でユーザーの電話番号を乗っ取り、本来であれば本人しか受け取れないはずの認証コードを盗み取ります。
本記事では、SIMスワップ詐欺の具体的なリスクや仕組みを明らかにし、私たちが今すぐ実践すべきセキュリティ対策について詳しく解説します。
SIMスワップ詐欺とは?その定義と基本的な仕組み
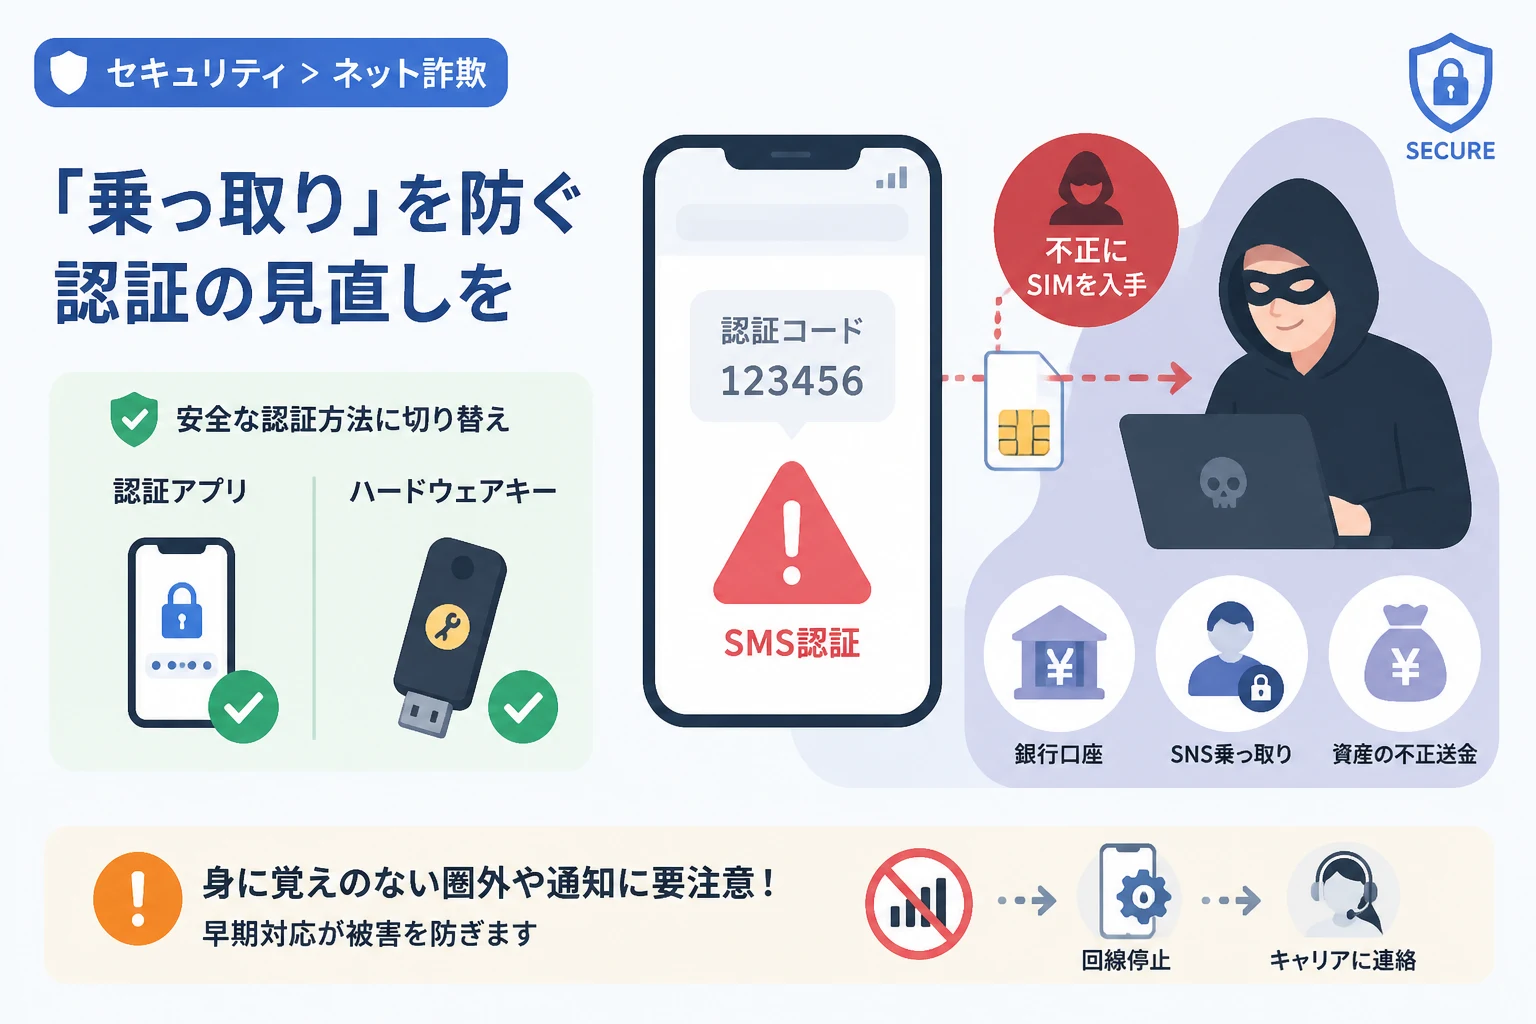
SIMスワップ詐欺とは、第三者が契約者に成り済まして通信キャリアでSIMカードを再発行し、電話番号を盗み取る攻撃手法のことです。
英語の「Swap(入れ替える)」という言葉が示す通り、被害者のSIMカードを攻撃者の手元にある別のSIMカードへと物理的・論理的に切り替えてしまいます。
通常、SIMカードを紛失したり故障させたりした場合、私たちは通信キャリアのショップやオンライン窓口で再発行の手続きを行います。
攻撃者はこの正当な手続きを悪用し、本人確認の脆弱性を突いて他人の電話番号を自分の端末で使えるように設定します。
ひとたびSIMスワップが成功すると、被害者のスマートフォンは圏外になり、通話やデータ通信が一切利用できなくなります。
一方で、攻撃者のスマートフォンには被害者の電話番号が紐付けられ、SMS認証(ワンタイムパスワード)の受信が可能になります。
これにより、攻撃者は被害者の銀行口座やSNSアカウントに対して、正規の認証プロセスを突破してログインできるようになるのです。
SIMスワップ詐欺が「最恐の乗っ取り」と呼ばれる理由
この詐欺が非常に危険視されている理由は、ユーザーがどれほど強力なパスワードを設定していても突破される恐れがあるためです。
多くのサービスが「パスワードを忘れた場合」の本人確認手段として、登録済みの電話番号へのSMS送信を採用しています。
攻撃者は電話番号を手に入れた瞬間に、パスワードのリセット権限までも手中に収めることになります。
また、被害に遭った直後は「電波の状態が悪いだけ」と誤認しやすく、異常に気づくまでのタイムラグが被害を拡大させる要因となっています。
SIMスワップ詐欺が実行されるまでのステップ
攻撃者は単独でSIMカードを再発行させるわけではなく、入念な事前準備を行っています。
ステップ1:個人情報の収集(フィッシングやOSINT)
攻撃者はまず、ターゲットとなる人物の氏名、住所、生年月日、電話番号、さらにはキャリアのマイページへのログイン情報などを収集します。
これらには、偽のWebサイトへ誘導するフィッシングメールや、SNSの投稿から情報を割り出すOSINT(オープン・ソース・インテリジェンス)が使われます。
時には、ダークウェブで流通している流出した個人情報リストが購入されるケースもあります。
ステップ2:通信キャリアへの成り済まし接触
必要な情報を揃えた攻撃者は、通信キャリアの店舗やカスタマーサポートへ連絡を入れます。
「スマートフォンを紛失した」「SIMカードが壊れてしまった」といった虚偽の理由を告げ、SIMカードの再発行を依頼します。
この際、盗み取った個人情報を提示したり、偽造された身分証明書を提示したりすることで本人確認を強行に突破しようとします。
ステップ3:SIMカードの有効化と認証の突破
通信キャリアが再発行の手続きを完了させると、被害者が持っている元のSIMカードは無効化されます。
攻撃者が持つ新しいSIMカードが有効になり、被害者の電話番号宛ての着信やSMSがすべて攻撃者の元へ届くようになります。
ここから、オンラインバンキングの振込認証やSNSの二段階認証を次々と突破し、資産の盗難や情報の改ざんが行われます。
なぜ今、SMS認証は「危険」だと言われているのか
かつては安全な多要素認証の代表格だったSMS認証ですが、現在ではセキュリティの専門家からその脆弱性が指摘されています。
物理的な通信経路に依存している
SMSはインターネット回線ではなく、電話回線(シグナリングシステム7など)を介して送信されます。
この古い通信プロトコルには、設計上のセキュリティホールが存在しており、通信内容が傍受されるリスクがゼロではありません。
キャリア側の人的運用が弱点になる
システム的な防御がいくら強固であっても、窓口での「本人確認」という人間が介在するプロセスに弱点があります。
店員のミスや、巧妙に偽造された免許証を見抜けないといったヒューマンエラーをサイバー犯罪者は狙っています。
デバイス紛失時のリスクが極めて高い
SMS認証は「その電話番号を使える端末を持っていること」を所有の証明としています。
SIMスワップだけでなく、スマートフォンそのものの盗難や紛失によっても、セキュリティが崩壊する脆さを持っています。
SIMスワップ詐欺によって引き起こされる具体的な被害事例
SIMスワップ詐欺の被害は、単なるSNSの乗っ取りに留まらず、金銭的な破滅を招くこともあります。
銀行口座からの不正送金
最も多い被害の一つが、オンラインバンキングからの残高の抜き取りです。
多くの銀行では、振込の最終承認にSMSでのワンタイムパスワードを利用しています。
電話番号を奪われると、犯人は自由に振込先を指定し、預金を全て外部へ送金することが可能になります。
暗号資産(仮想通貨)の窃取
暗号資産取引所のアカウントも、SIMスワップ詐欺の主要なターゲットです。
暗号資産の送金は銀行振込よりも取り消しが困難であり、一度盗まれると取り戻すことはほぼ不可能です。
SNSやメールアカウントを介した「なりすまし詐欺」
電話番号に紐付いたSNSアカウントを乗っ取り、被害者の友人や知人に対して金銭を要求するメッセージを送るケースもあります。
また、メールアカウントが奪われることで、プライベートな写真や仕事上の機密情報が流出し、脅迫の材料に使われるリスクも存在します。
SIMスワップ詐欺のリスクを最小化する個人向け対策
完璧な防御は難しいものの、複数の対策を組み合わせることで被害を未然に防ぐ確率を大幅に高められます。
1. SMS認証から「認証アプリ」へ移行する
可能であれば、二段階認証の方法をSMSから「認証アプリ」に変更しましょう。
Google AuthenticatorやMicrosoft Authenticatorなどのアプリは、デバイス内のセキュアな領域でコードを生成するため、SIMカードを複製されてもコードを盗まれることはありません。
2. ハードウェアセキュリティキーを活用する
最も強固な対策とされるのが、YubiKeyなどの物理的なセキュリティキーを使用する方法です。
物理的な鍵をUSBポートに差し込んだりNFCでかざしたりしない限りログインできないため、遠隔からの攻撃を完全に遮断できます。
3. 通信キャリアの「PINコード」や「セキュリティ設定」を強化する
各通信キャリアが提供している、契約変更時の認証を厳格にするオプションを設定してください。
SIMカード自体に「SIM PIN」を設定し、端末の再起動時に暗証番号を求められるようにすることも有効です。
4. SNSでの個人情報の公開範囲を制限する
攻撃者はターゲットを絞り込むために、SNS上のプロフィールや投稿内容を分析します。
電話番号の末尾や生年月日、ペットの名前など、パスワードや本人確認のヒントになり得る情報を公開しないよう注意しましょう。
5. スマートフォンの電波状況に敏感になる
「屋外なのに突然圏外になり、長時間復旧しない」という現象が起きた場合は、SIMスワップを疑ってください。
異常を感じたら、すぐに別の電話やPCから通信キャリアのサポート窓口へ連絡し、回線の利用停止を依頼することが重要です。
主要な認証方法のセキュリティ比較
各認証方法にはメリットとデメリットがあります。
現状のセキュリティレベルを確認してみましょう。
| 認証方法 | 利便性 | セキュリティ強度 | 主なリスク |
|---|---|---|---|
| SMS認証 | 非常に高い | 低い | SIMスワップ、傍受 |
| 認証アプリ(TOTP) | 高い | 高い | 端末の紛失 |
| ハードウェアキー | 普通 | 非常に高い | 物理的な紛失 |
| 生体認証(Passkey) | 非常に高い | 非常に高い | 対応サイトが限定的 |
企業が取り組むべき多要素認証の高度化
サービスを提供する企業側も、SMS認証の限界を認め、より安全な認証基盤を構築する必要があります。
最近では、FIDO(Fast Identity Online)アライアンスが推進する「パスキー(Passkey)」の導入が進んでいます。
パスキーはデバイス内の秘密鍵を利用して署名を行う仕組みであり、フィッシング耐性が非常に高いのが特徴です。
また、ユーザーのログイン場所や時間帯、デバイスの種類を分析し、リスクが高いと判断された場合にのみ追加の認証を求める「リスクベース認証」の導入も効果的です。
SMS認証を完全に廃止するのが難しい場合でも、他の認証手段を推奨するようなユーザー導線の設計が求められています。
もし被害に遭ってしまったら?迅速な初動対応
万が一、自分のスマートフォンがSIMスワップ詐欺の標的になったと感じた際は、一刻を争う対応が必要です。
通信キャリアへの緊急連絡
まず、公衆電話や家族のスマートフォンを借りて、通信キャリアの盗難・紛失窓口へ電話してください。
回線の利用停止を即座に行い、犯人がさらなる認証コードを受け取れないように遮断します。
金融機関への連絡と口座凍結
次に、登録している全ての銀行や証券会社、クレジットカード会社に連絡し、オンライン取引の停止を依頼してください。
この際、すでに不正な取引が行われていないかも併せて確認しましょう。
主要アカウントのパスワード変更
PCなど他のデバイスから、Google、Apple ID、主要なSNSアカウントのパスワードを変更してください。
ログイン中の全てのデバイスから強制ログアウトさせる機能があれば、それも実行します。
警察への被害届の提出
被害が落ち着いたら、最寄りの警察署のサイバー犯罪相談窓口へ相談し、被害届を提出してください。
証拠となるスマートフォンのスクリーンショットや、通信キャリアからの通知などは保存しておきましょう。
まとめ
SMS認証は、利便性と引き換えに「電話番号の所有」という一点にセキュリティを依存させるというリスクを抱えています。
SIMスワップ詐欺は、その脆さを冷徹に突き、私たちのデジタルライフを根底から揺るがす恐ろしい犯罪です。
「自分は大丈夫」と過信せず、認証アプリへの切り替えやハードウェアキーの導入といった具体的なアクションを今すぐ起こすことが、最大の防御となります。
テクノロジーの進化に合わせて、私たちのセキュリティ意識も常にアップデートし続けていく必要があるでしょう。
この記事が、あなたのデジタル資産とプライバシーを守るための一助となれば幸いです。