株式会社村田製作所は、同社のIT環境に対する不正アクセスに関する調査の進捗を公表しました。
今回の発表は第三報にあたり、当初の想定よりも詳細な被害状況が明らかになっています。
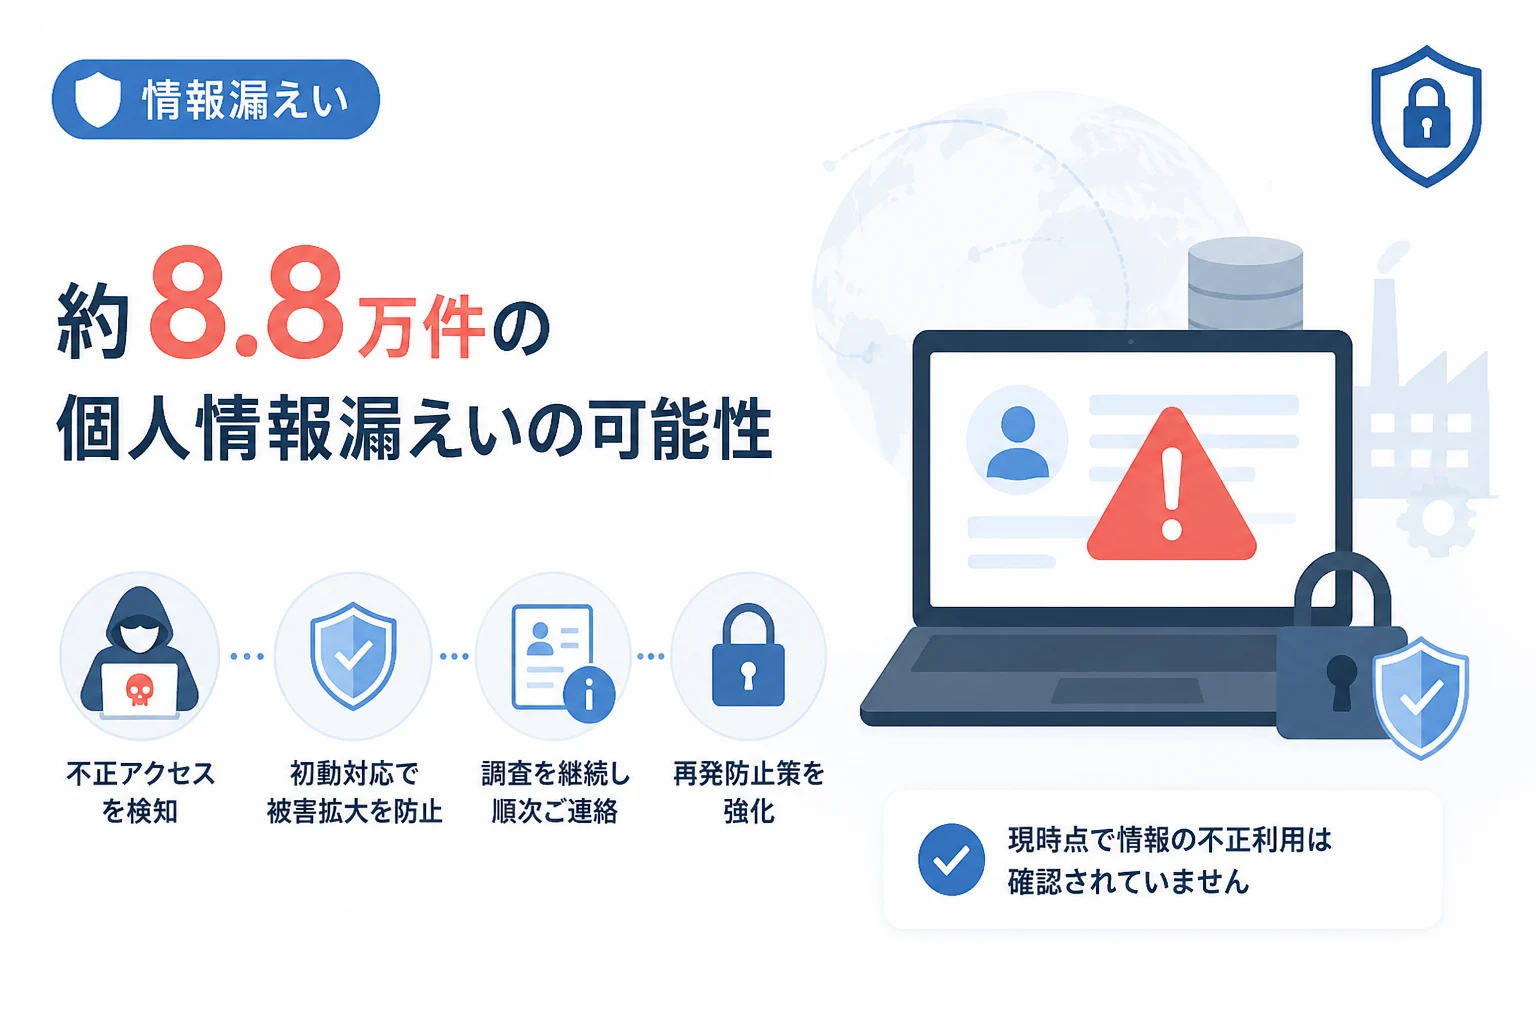
特に注目すべきは、約8.8万件という大規模な個人情報漏えいの可能性が公式に示唆された点です。
本記事では、これまでに判明した事実関係と、企業が取るべきセキュリティ対応について詳しくお伝えします。
不正アクセスの発生とこれまでの経緯
事案の始まりは2月28日、村田製作所が自社のIT環境において不正アクセスの可能性を検知したことに遡ります。
同社は事態を重く受け止め、即座に社内へ「危機対策本部」を設置しました。
さらに、情報の透明性を確保するため、3月6日には第一報として事案の概況を公表しています。
その後、外部のサイバーセキュリティ専門機関と連携し、詳細なフォレンジック調査が継続されてきました。
今回発表された第三報は、これらの継続的な調査によって判明した新たな事実をまとめたものです。
攻撃の全容解明に向けて、同社は被害拡大の防止と影響範囲の特定を最優先に進めてきました。
約8.8万件に及ぶ個人情報漏えいの可能性
第三報における最大の焦点は、漏えいした可能性がある情報の件数と内容です。
最新の調査結果によると、約8.8万件の個人情報が外部に流出した恐れがあることが判明しました。
この数字は、製造業におけるセキュリティインシデントとしては非常に深刻な規模であると言えます。
対象となる情報の詳細は現在も精査中ですが、従業員や取引先、関係者などの情報が含まれている可能性が懸念されます。
現時点で公表されている主な情報の分類を以下の表にまとめました。
| 項目 | 内容 |
|---|---|
| 漏えいの可能性がある件数 | 約8.8万件 |
| 情報の対象 | 社内関係者および一部の外部ステークホルダー |
| 現在の対応状況 | 個別連絡の準備および二次被害防止の呼びかけ |
漏えいの対象となった可能性のある方々に対しては、同社から順次通知が行われる予定です。
また、現時点では情報の不正利用などの二次被害は確認されていないとされています。
外部専門機関と連携した徹底調査の実施
村田製作所は、自社リソースのみならず、高度な技術を持つ外部のサイバーセキュリティ専門機関と協力体制を敷いています。
不正アクセスの経路特定や、攻撃者がどのような操作を行ったのかをログレベルで解析する作業が続けられています。
このようなインシデント対応において、客観的な視点を持つ第三者機関の介入は極めて重要です。
専門機関による調査結果を待つことで、再発防止策の精度をより高めることが可能になります。
同社は、システム上の脆弱性が悪用されたのか、あるいは認証情報が盗用されたのかなどの詳細を究明する方針です。
被害拡大防止のためのネットワーク隔離
不正アクセス検知直後の初動対応として、同社は影響を受けた可能性のあるネットワークの隔離措置を講じました。
これは、マルウェアや攻撃者の通信が社内の他のシステムへ伝播することを防ぐための標準的な対応です。
迅速なネットワークの遮断により、基幹業務への致命的な打撃を最小限に抑えようとする意図が見て取れます。
一方で、システムの隔離は一部の業務に遅延や制限が生じる要因ともなり得ます。
利便性と安全性のバランスを取りながら、現在は安全が確認された環境から段階的な復旧が進められています。
製造業を標的としたサイバー攻撃の脅威
近年、日本を代表する製造業の企業がサイバー攻撃の標的となるケースが後を絶ちません。
製造業はサプライチェーンの要であり、一社のシステム停止が広範囲に影響を及ぼすため、攻撃者にとって格好の標的となります。
今回の村田製作所の事例は、どれほど強固な体制を敷いている大手企業であっても、不正アクセスのリスクをゼロにすることは難しいという現実を突きつけています。
企業に求められるのは、侵入を完全に防ぐことだけでなく、侵入された後の「検知」と「復旧」のスピードです。
村田製作所が早期に事象を認識し、段階的に情報を公開している姿勢は、危機管理の観点から評価されるべき側面もあります。
今後のセキュリティ対策の強化に向けて
今回の事案を受けて、同社はさらなるセキュリティインフラの強化を計画しています。
具体的には、エンドポイントでの検知・対応を強化するEDRの導入拡大や、多要素認証の徹底などが考えられます。
また、従業員に対するセキュリティ意識向上トレーニングの再実施も不可欠な要素です。
技術的な対策と組織的な対策の両輪を回すことで、強靭なIT基盤の再構築を目指しています。
流出した可能性のある個人情報への対応を含め、今後の動向が注目されます。
まとめ
村田製作所が発表した第三報により、不正アクセスによる個人情報漏えいの規模が約8.8万件に上る可能性が浮き彫りとなりました。
2月の事象覚知から現在に至るまで、同社は外部専門家と共に真摯に調査を継続しており、透明性の高い情報公開に努めています。
今回のインシデントは、すべての日本企業にとって、サイバーセキュリティ対策が経営上の最優先課題であることを再認識させる結果となりました。
私たちは、こうした事案から得られる教訓を自社の防御体制に活かし、常に最新の脅威へ備える必要があります。
被害に遭われた可能性のある方々の不安を解消するためにも、同社の迅速かつ誠実な対応が引き続き期待されます。