「お荷物のお届けにあがりましたが不在のため、持ち帰りました」という内容のSMS(ショートメッセージ)を受け取ったことはありませんか。
ヤマト運輸を名乗るこのメッセージは、実はそのほとんどが「フィッシング詐欺」と呼ばれる巧妙な罠です。
ネットショッピングを日常的に利用している方にとって、荷物の不在連絡は身近な通知であるため、つい警戒を緩めてしまいがちです。
しかし、SMSに記載されたURLを不用意にクリックすると、個人情報を盗み取られたり、スマートフォンを不正に操作されたりする恐れがあります。
この記事では、ヤマト運輸を装ったSMSの真偽の見分け方や、クリックしてしまった際の対策について詳しく解説します。
ヤマト運輸は不在連絡をSMSで送るのか?
結論から申し上げますと、ヤマト運輸がSMSで不在連絡を送ることは一切ありません。
ヤマト運輸の公式サイトでも、電話番号を宛先とするSMSを用いた不在通知は行っていないと明確に案内されています。
もしあなたのスマートフォンに「不在のため持ち帰りました」というSMSが届いた場合、それは100%偽物であると断定して問題ありません。
公式な不在連絡は、紙の「ご不在連絡票」がポストに投函されるか、事前に登録したサービスを通じて行われます。
具体的には、公式アプリの通知、LINEの公式アカウント、または「クロネコメンバーズ」宛のメールのみが正規の通知手段です。
したがって、心当たりのある荷物があったとしても、SMS内のリンクをクリックしてはいけません。
公式な連絡手段と偽物の比較
正規の連絡手段と偽物のSMSの違いを以下の表にまとめました。
| 項目 | ヤマト運輸(公式) | フィッシング詐欺(偽物) |
|---|---|---|
| 連絡手段 | 不在連絡票、公式アプリ、LINE、メール | SMS(電話番号宛) |
| リンク先のURL | kuronekoyamato.co.jp を含むドメイン | 不自然な英数字や「.duckdns.org」など |
| 電話での問い合わせ | 不在票に記載の担当者直通番号 | 不明な番号や非通知 |
| 情報の要求 | ログインを促すが、アプリ内が基本 | Apple IDやクレジットカード情報の即時入力 |
フィッシング詐欺SMSの巧妙な特徴
最近のフィッシングSMSは、本物と見間違えるほど巧妙に作られています。
特に「お荷物のお届けにあがりましたが不在のため持ち帰りました。ご確認ください。」という文面は定番です。
文末には必ずURLが記載されており、ここをクリックさせることが攻撃者の目的です。
このURLは、公式サイトに似せた「yamato-kuro-neko.com」のような紛らわしい文字列が使われることもあります。
また、短縮URLサービスを利用して、遷移先のドメインを隠蔽するケースも増えています。
URLの末尾や構成をチェックする
ヤマト運輸の公式サイトのドメインは「kuronekoyamato.co.jp」です。
これ以外の文字列が含まれている場合や、末尾が「.org」「.top」「.xyz」などの見慣れないものである場合は警戒してください。
一見すると正しいURLに見えても、アルファベットの「o(オー)」が数字の「0(ゼロ)」に置き換わっているようなケースも存在します。
緊急性を煽る文言が含まれている
「本日中に連絡がない場合は返送します」や「保管期限が切れます」といった、受信者の不安を煽る表現も特徴的です。
人間は急かされると冷静な判断力を失い、ついURLをクリックしてしまう傾向があります。
正規の配送業者がSMS一本で荷物を勝手に返送することはありませんので、落ち着いて対応しましょう。
リンクをクリックした先に待ち受ける危険
もし誤ってSMSのリンクをクリックしてしまった場合、どのような被害が想定されるのでしょうか。
主にAndroid端末とiPhone端末で、攻撃の手口が異なることが分かっています。
Android端末の場合:不正アプリのインストール
Androidユーザーが偽のサイトにアクセスすると、「最新のシステムに更新してください」や「配送アプリをインストールしてください」といった警告が表示されます。
ここでダウンロードされるファイルは、情報を盗み取るためのマルウェア(不正なアプリ)です。
このアプリをインストールしてしまうと、端末内の電話帳データが盗まれたり、自分のスマートフォンがさらに別の誰かへ詐欺SMSを送信する「踏み台」にされたりします。
気づかないうちに自分が加害者になってしまい、高額なSMS送信料を請求されるトラブルも発生しています。
iPhone端末の場合:偽のログイン画面による情報奪取
iPhoneユーザーの場合は、Apple IDやiCloudのログイン画面を模した偽サイトへ誘導されるケースが目立ちます。
「お客様のApple IDがロックされました」といった偽の警告を表示し、ログイン情報を入力させようとします。
ここでIDとパスワードを入力してしまうと、Apple IDを乗っ取られ、登録しているクレジットカードで不正決済が行われる危険があります。
また、二要素認証のコードまでも盗み取る巧妙なサイトも確認されています。
もしURLをクリックしたり情報を入力したりしてしまったら
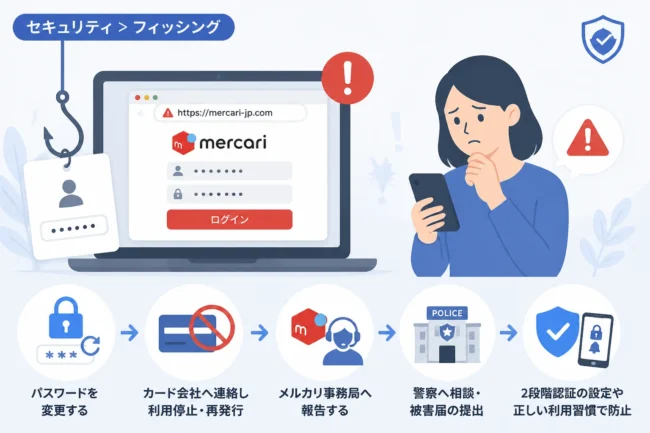
万が一、偽のサイトで情報を入力してしまった場合は、迅速な対応が必要です。
被害を最小限に食い止めるために、以下の手順を順番に確認してください。
1. ネットワークから遮断する
もし不正なアプリをインストールしてしまった疑いがあるなら、すぐに機内モードに設定し、Wi-Fiもオフにしてください。
外部との通信を断つことで、情報の漏洩や踏み台によるSMS送信を一時的に停止できます。
2. 各種パスワードを変更する
偽サイトに入力してしまったIDやパスワードは、すぐに正規の公式サイトから変更してください。
特にApple IDやGoogleアカウント、オンライン銀行のパスワードは最優先で変更しましょう。
他のサービスで同じパスワードを使い回している場合、それらもすべて変更する必要があります。
3. クレジットカード会社へ連絡する
カード情報を入力してしまった場合は、すぐにカード会社へ連絡し、利用停止の手続きを行ってください。
「フィッシング詐欺に遭った可能性がある」と伝えることで、不正利用分の補償を受けられる場合があります。
4. 不正なアプリをアンインストールする
インストールしてしまった身に覚えのないアプリは、設定画面から削除(アンインストール)してください。
ただし、マルウェアの種類によっては設定画面から見えない場所に潜むこともあるため、最終的には端末の初期化が必要になる場合もあります。
被害に遭わないための予防策
フィッシング詐欺の被害を防ぐには、事前の準備が最も重要です。
以下の対策を実践し、セキュリティ意識を高めておきましょう。
- ヤマト運輸の公式アプリをインストールし、通知設定を有効にする。
- 「クロネコメンバーズ」に登録し、メールでの通知を受け取るようにする。
- 不審なSMSが届いても、本文中のリンクは絶対に開かない。
- ブックマークした公式サイトや公式アプリから情報を確認する癖をつける。
- スマートフォンのOSやブラウザを常に最新の状態にアップデートする。
特に、「公式アプリ以外からはログインしない」というルールを自分の中で徹底するだけで、被害の確率は大幅に下がります。
まとめ
ヤマト運輸を装った「不在連絡SMS」は、個人情報や金銭を狙ったフィッシング詐欺です。
ヤマト運輸がSMSで不在通知を送ることは絶対にありませんので、届いたメッセージはすぐに削除して問題ありません。
攻撃者は言葉巧みにリンクをクリックさせようとしますが、常に一歩立ち止まって確認する冷静さが求められます。
公式アプリやクロネコメンバーズなどの正規サービスを賢く利用し、安全なネットライフを送りましょう。
もし身近な方が同様のSMSを受け取っていたら、ぜひ「それは詐欺だよ」と教えてあげてください。