ホームルーターは、コンセントに差し込むだけで手軽に高速インターネット環境を構築できる非常に便利なデバイスです。
光回線の導入工事が難しい環境や、すぐにインターネットを利用したい方にとって、置くだけWi-Fiとも呼ばれるホームルーターは最適な選択肢となります。
しかし、無線を利用して通信を行う特性上、適切な設定を行わなければ第三者による不正アクセスや通信内容の傍受といったリスクにさらされる可能性があります。
特に近年では、家庭内のIoT家電がホームルーターを介してネットワークにつながるケースが増えており、セキュリティの重要性は一段と高まっています。
本記事では、ホームルーターを安全に運用するために欠かせない基本的な設定方法と、高度なセキュリティ対策について詳しく紹介します。
ホームルーターに潜むセキュリティリスクとは
ホームルーターを安全に使いこなすためには、まずどのような脅威が存在するのかを正しく理解しておく必要があります。
最も身近なリスクは、Wi-Fiの無断利用(タダ乗り)によって通信速度が低下したり、同じネットワーク内のデバイスを覗き見られたりすることです。
悪意のある第三者があなたのWi-Fiを悪用して犯罪予告や不正アクセスを行った場合、プロバイダの記録上ではあなたが実行犯として疑われるリスクも否定できません。
また、ルーターの管理画面に侵入されると、通信経路を勝手に変更されて偽のサイトへ誘導されるフィッシング詐欺の被害に遭う可能性もあります。
これらのリスクを最小限に抑えるためには、出荷時の設定のまま使い続けるのではなく、利用者自身が適切なセキュリティ設定を施すことが不可欠です。
導入時に必ず行うべき初期設定の変更
ホームルーターが届いて最初にインターネットに接続する際、つい見落としがちになるのが初期設定の変更です。
多くの製品では、セットアップを簡略化するために共通のパスワードや単純な設定が適用されています。
管理者パスワードの変更
ホームルーターの設定を変更するための「管理画面」にログインするためのパスワードは、必ず独自のものに変更してください。
多くの製品では、本体の底面やラベルに記載された初期パスワードが設定されていますが、これは攻撃者にとって推測しやすい情報である場合があります。
管理画面へのアクセスを許してしまうと、Wi-Fiのパスワードだけでなく、すべてのセキュリティ設定が書き換えられてしまうため非常に危険です。
英大文字、小文字、数字、記号を組み合わせた12文字以上の複雑なパスワードを設定することを強く推奨します。
ネットワーク名(SSID)のカスタマイズ
SSIDとは、スマホやパソコンからWi-Fiを探す際に表示されるネットワークの名称のことです。
初期状態のSSIDには「機種名」や「メーカー名」が含まれていることが多く、これによってルーターの脆弱性が特定されやすくなる場合があります。
SSIDを変更する際は、個人の名前や住所、家族構成などが特定されるような名称は避け、無機質な名称に変更しましょう。
また、SSIDを外部から見えなくする「SSIDステルス機能」を利用することも一つの手段ですが、利便性が低下する場合もあるため検討が必要です。
Wi-Fiの暗号化方式を最新にする
Wi-Fi通信は電波を通じて行われるため、適切な暗号化が行われていないと、周囲の誰にでも通信内容を傍受されてしまいます。
現在のホームルーターで利用可能な暗号化方式にはいくつかの種類があり、その安全性には大きな差があります。
推奨される暗号化規格の選択
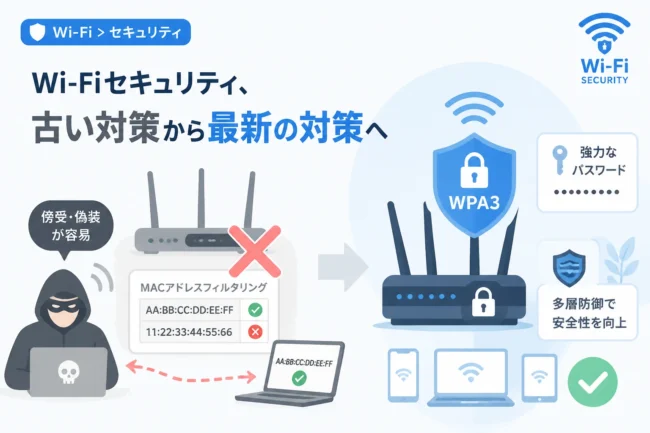
設定画面で暗号化方式を選択する際は、可能な限り「WPA3」を選択してください。
WPA3は現時点で最新のセキュリティ規格であり、パスワードの推測攻撃に対する耐性が非常に高くなっています。
もし使用しているデバイスが古くWPA3に対応していない場合は、「WPA2-AES」を選択するのが次善の策です。
以下の表は、一般的に利用される暗号化方式とその安全性を比較したものです。
| 暗号化方式 | 安全性の評価 | 推奨される対応 |
|---|---|---|
| WPA3 (SAE) | 非常に高い | 最新のデバイスで積極的に使用すべき |
| WPA2-AES | 高い | 現在の標準的な設定。十分安全 |
| WPA2-TKIP | 低い | 脆弱性があるため使用を避けるべき |
| WEP | 極めて危険 | 数分で解読されるため絶対に使用しない |
古いゲーム機などを接続するためにWEPやTKIPを使用している場合は、ネットワーク全体が危険にさらされるため注意が必要です。
ファームウェアのアップデートを自動化する
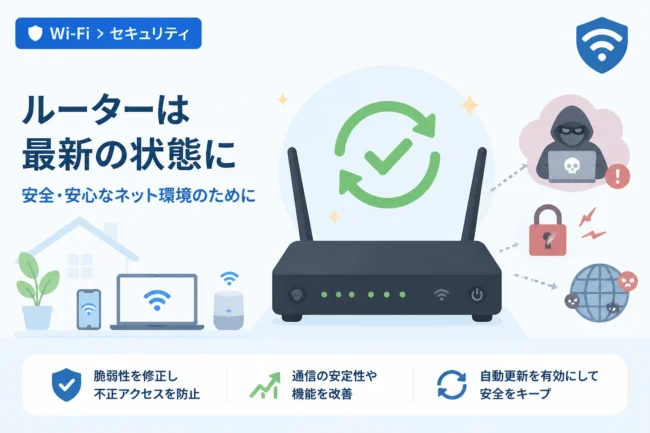
ルーターを動かすためのソフトウェアである「ファームウェア」には、日々発見されるセキュリティ上の欠陥(脆弱性)を修正するパッチが含まれています。
ファームウェアを古いまま放置しておくことは、鍵の壊れたドアを放置しているのと同じくらい危険な行為です。
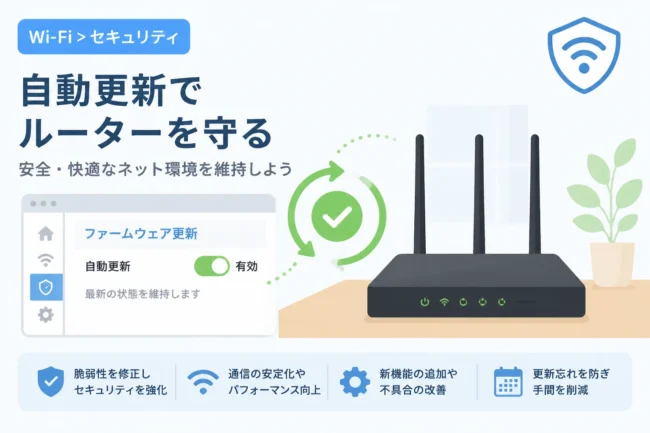
最新のホームルーターの多くには、深夜などの利用していない時間帯に自動でアップデートを行う機能が備わっています。
管理画面から「自動更新」の設定が有効になっていることを必ず確認してください。
手動更新が必要なモデルの場合は、月に一度はメーカーの公式サイトを確認し、最新版がリリースされていないかチェックする習慣をつけましょう。
ゲストポート機能の活用
友人が遊びに来た際にWi-Fiを貸してほしいと言われる場面はよくありますが、メインのWi-Fiパスワードを教えることにはリスクが伴います。
多くのホームルーターには、「ゲストポート」または「ゲストネットワーク」と呼ばれる機能が搭載されています。
これは、普段自分が使用しているプライベートなネットワークとは隔離された、来客専用のネットワークを構築する機能です。
ゲストポート経由で接続したデバイスはインターネットにはアクセスできますが、同じネットワーク内にある共有フォルダやプリンタ、スマート家電にはアクセスできません。
これにより、友人のスマホが万が一ウイルスに感染していたとしても、自分のメインネットワークに被害が及ぶのを防ぐことができます。
より高度なセキュリティ対策
標準的な設定に加えて、さらに一歩進んだ対策を講じることで、ホームルーターの安全性はより強固なものになります。
UPnP機能の無効化
UPnP(ユニバーサル・プラグ・アンド・プレイ)は、ネットワーク対応機器同士を簡単に接続するための便利な機能です。
しかし、この機能には脆弱性が多く、外部から勝手にポートを開放されて不正アクセスの入り口にされるリスクがあります。
オンラインゲームや一部のWebカメラなどで必要とされる場合を除き、基本的にはUPnPを無効に設定することが推奨されます。
WPS機能のオフ
WPSはボタン一つで接続設定ができる便利な機能ですが、過去に設計上の脆弱性が指摘されたことがあります。
全てのデバイスの接続が完了した後は、WPS機能を無効にしておくことで、物理的なボタン操作を悪用した不正な接続試行を防ぐことができます。
MACアドレスフィルタリングの検討
MACアドレスフィルタリングとは、あらかじめ登録したデバイス以外からの接続を拒否する機能です。
一見強力な対策に見えますが、MACアドレス自体は偽装が可能であるため、これだけで完璧な対策になるわけではありません。
しかし、攻撃のハードルを上げる一つの層としては有効ですので、接続デバイスが少ない場合は導入を検討しても良いでしょう。
ホームルーターの物理的な設置場所と注意点
セキュリティはソフトウェアの設定だけでなく、物理的な環境にも左右されます。
ホームルーターの電波が家の外に強く漏れすぎていると、屋外からの攻撃を受けるリスクが高まります。
ルーターはなるべく家の中心付近に設置し、窓際などは避けることで、効率的な通信とセキュリティの両立が図れます。
また、公共の場で利用可能なモバイルルーターとしても使えるタイプの場合、移動中にカバンの中で不用意にボタンが押されないよう注意しましょう。
まとめ
ホームルーターを安全に利用するためには、手軽さの裏にあるリスクを正しく認識し、適切な防御策を講じることが重要です。
まずは管理者パスワードとWi-Fiパスワードを複雑なものに変更し、最新の暗号化規格であるWPA3を適用することから始めましょう。
また、ファームウェアを常に最新の状態に保つことは、サイバー攻撃から身を守るための最も効果的な手段の一つです。
ゲストポートの活用や不要な機能の停止など、本記事で紹介した対策を一つずつ実施することで、より安心で快適なインターネットライフを送ることができます。
セキュリティ対策に「これで十分」という終わりはありませんが、基本的な設定を確実に守ることが、あなたの大切な情報資産を守る第一歩となります。