私たちの生活において、スマート家電やネットワークカメラ、スマートスピーカーといったIoT機器は、今や欠かせない便利な存在となりました。
しかし、これらの機器はPCやスマートフォンに比べてセキュリティ対策が脆弱な傾向にあり、サイバー攻撃の足掛かりにされるリスクを常に抱えています。
万が一、1台のIoT機器がウイルスに感染した場合、同じWi-Fiに接続されているPCやハードディスク(NAS)などの機密情報へ攻撃が波及する恐れがあります。
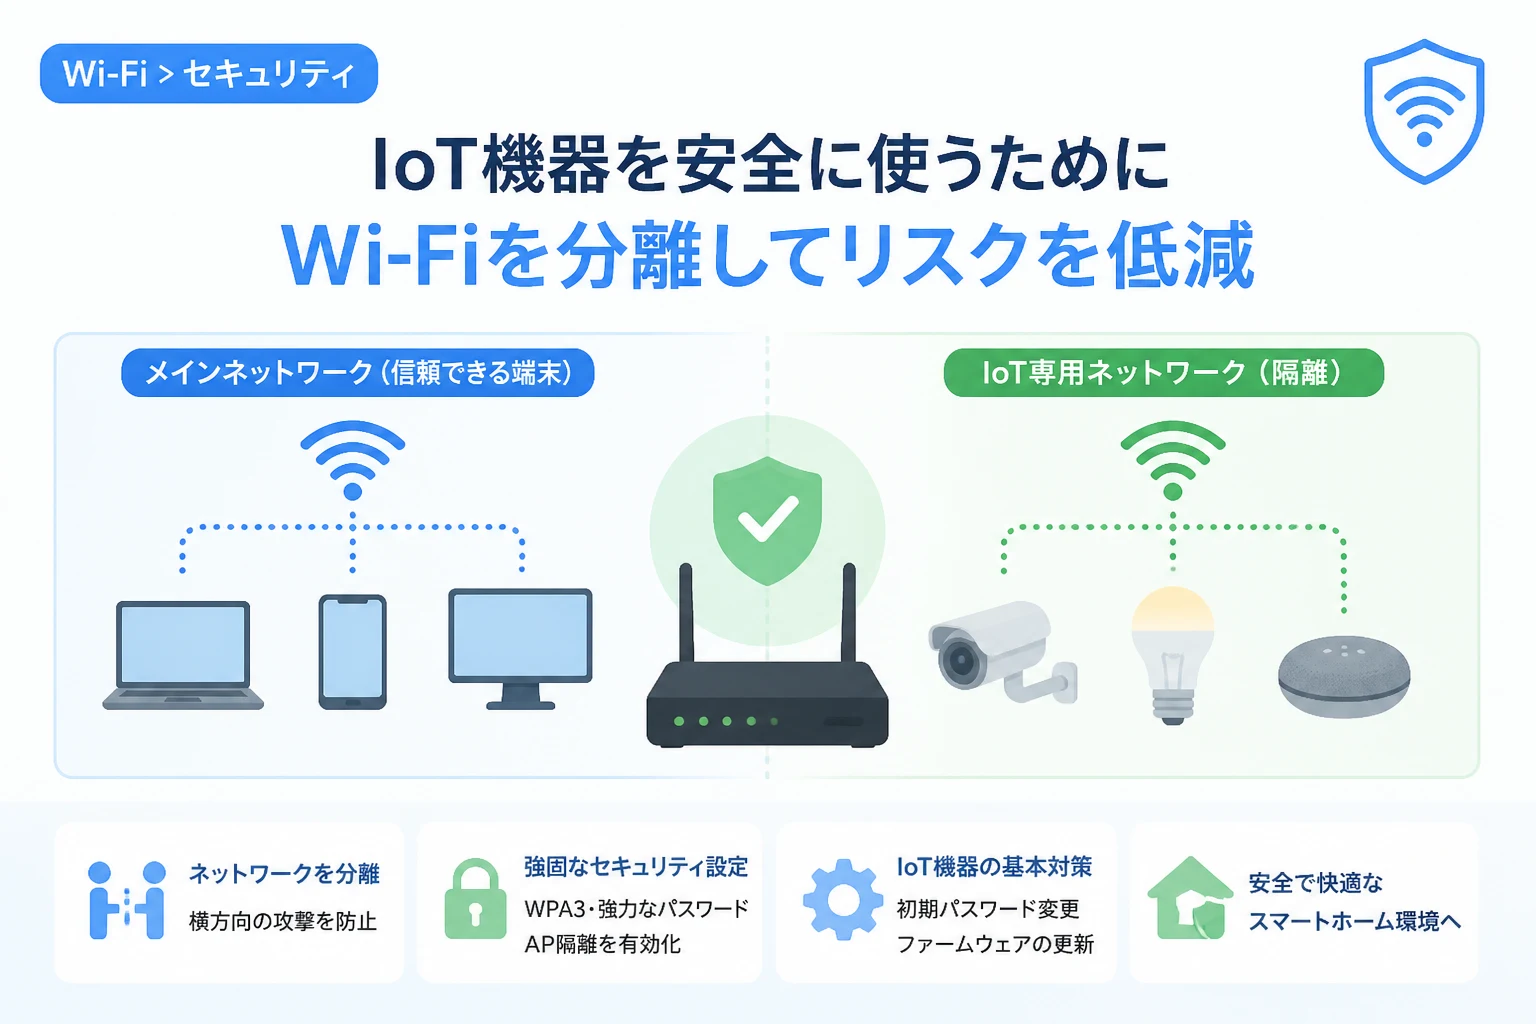
こうした二次被害を未然に防ぐために最も有効な対策が、IoT機器を他のメイン端末から隔離したネットワークに接続する「Wi-Fi分離」です。
本記事では、家庭でも実践できるセキュアなネットワーク構築手順と、攻撃から身を守るための設定のポイントを詳しく解説します。
IoT機器の脆弱性とネットワーク分離が必要な理由
なぜIoT機器はサイバー攻撃の標的になりやすいのか
IoT機器の多くは、製造コストの抑制や利便性の優先により、セキュリティ性能が二の次になっているケースが少なくありません。
特に安価な製品では、ファームウェアの更新が長期間行われなかったり、初期設定のパスワードが脆弱なまま運用されたりすることが目立ちます。
また、多くのIoT機器はユーザーが直接操作する画面を持たないため、攻撃を受けてウイルスに感染していても、持ち主が気づきにくいという特徴があります。
攻撃者はこうした隙を突き、ボットネットの一部として悪用したり、ネットワーク内の他の端末を盗聴したりするための踏み台としてIoT機器を利用します。
「横方向の移動(ラテラルムーブメント)」を阻止する
サイバー攻撃の手法には、侵入した一つの端末を起点に、同じネットワーク内の他の端末へと攻撃を広げる「横方向の移動(ラテラルムーブメント)」があります。
もし、仕事用のPCとセキュリティの甘いスマートライトが同じWi-Fiに接続されている場合、スマートライト経由でPC内の重要データが盗まれる可能性があります。
ネットワーク分離を行うことで、IoT機器が攻撃されても他の重要端末へ通信が届かないように壁を作ることができます。
これが、現代のホームネットワーク管理において「Wi-Fi分離」が必須と言われる最大の理由です。
IoT専用の隔離ネットワークを構築する主な手法
ネットワークを分離する方法には、ルーターの機能を活用したいくつかのパターンがあります。
ご自身の環境や技術レベルに合わせて、最適な方法を選択してください。
| 手法 | 難易度 | メリット | デメリット |
|---|---|---|---|
| ゲストネットワーク | 低 | 設定が簡単で、多くの家庭用ルーターに搭載されている | 細かい通信制限や管理が難しい場合がある |
| VLAN(タグVLAN) | 高 | 高度な分離と通信制御が可能で、安全性が非常に高い | 対応ルーターやスイッチ、高度な知識が必要 |
| 物理的なルーター分離 | 中 | ルーターを2台使うことで、物理的・論理的に分離できる | 機器代がかかり、配線や電波干渉の管理が必要 |
最も手軽な「ゲストネットワーク機能」の活用
多くの家庭用Wi-Fiルーターには、「ゲストネットワーク」という来客用のWi-Fiを作成する機能が備わっています。
この機能を有効にすると、メインのWi-Fiとは別のSSID(ネットワーク名)が発行されます。
ゲストネットワークに接続された機器同士、あるいはゲストネットワークからメインネットワークへの通信を遮断する設定(AP隔離など)を有効にすることで、簡易的な隔離環境が構築可能です。
プロフェッショナルな「VLAN(仮想LAN)」の構築
より高度なセキュリティを求める場合は、VLAN対応のルーターやスマートスイッチを使用し、論理的にネットワークを分割する方法が推奨されます。
VLANを使用すれば、IoT機器の種類ごとに細かくグループを分け、「特定のサーバー以外への通信を一切禁止する」といった厳格なルールを適用できます。
法人向け機器だけでなく、最近では一部のハイエンドな家庭用ルーターでもVLAN設定が可能なモデルが増えています。
ゲストネットワークを用いた具体的な構築手順
ここでは、最も一般的で導入しやすいゲストネットワーク機能を使った、IoT機器専用Wi-Fiの作り方を解説します。
手順1:ルーターの管理画面へログインする
まず、ブラウザを使用してWi-Fiルーターの設定画面にアクセスします。
多くの場合、アドレスバーに「192.168.11.1」や「192.168.1.1」などのIPアドレスを入力することでアクセス可能です。
ログインに必要なIDとパスワードは、ルーター本体のラベルや付属の設定カードに記載されていますが、初期設定のままの場合は必ずこの機会に変更しておきましょう。
手順2:ゲストネットワーク機能を有効にする
設定メニューの中から「ゲストポート」や「ゲストネットワーク」という項目を探し、機能を「有効」に切り替えます。
IoT機器専用にするためのSSIDを設定します(例:IoT_Device_Onlyなど)。
この際、SSIDからルーターの機種名や個人の名前が特定されないような、推測されにくい名称にすることをお勧めします。
手順3:隔離設定(ネットワーク分離)の確認
ここが最も重要なポイントです。
「ゲスト同士の通信を禁止する」または「イントラネット(LAN)内へのアクセスを禁止する」といったオプションに必ずチェックを入れてください。
メーカーによっては「AP隔離」「プライバシーセパレーター」という名称で呼ばれることもあります。
この設定がオフになっていると、ゲストネットワーク内で感染が広がってしまうため、分離の意味がなくなってしまいます。
セキュリティをさらに強固にするための詳細設定
ネットワークを分離しただけで安心せず、通信そのものの安全性も高める必要があります。
暗号化プロトコルはWPA3またはWPA2-AESを選択
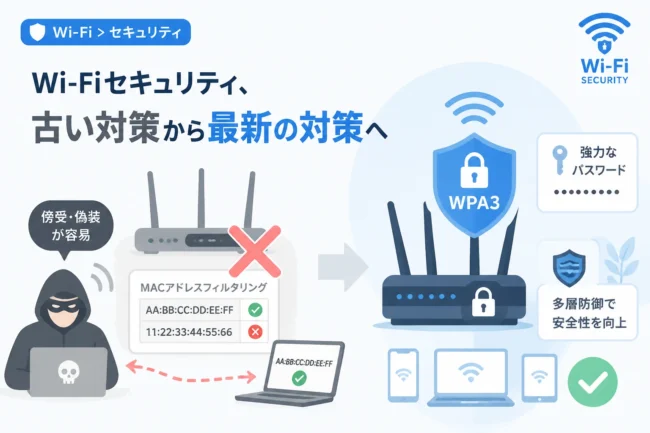
Wi-Fiの暗号化方式は、現時点で最も安全な「WPA3」を選択するのがベストです。
古いIoT機器の中にはWPA3に対応していないものもありますが、その場合は「WPA2-AES」を選択してください。
古い「WEP」や「WPA-TKIP」は脆弱性が発見されており、簡単に解読されてしまうため、絶対に使用しないでください。
強力なパスワード(セキュリティキー)の設定
IoT専用ネットワークのパスワードは、12文字以上の英数字と記号を組み合わせた、複雑なものに設定してください。
「12345678」や「password」といった推測されやすい文字列は、辞書攻撃によって短時間で突破される恐れがあります。
一度設定してしまえば、頻繁に入力する手間はないため、可能な限り長く複雑なパスワードを作成しましょう。
不要な機能「UPnP」と「WPS」を無効化する
ルーターの便利な機能である「UPnP(ユニバーサルプラグアンドプレイ)」や「WPS(ボタン一つで接続)」は、セキュリティ上の弱点になることが多々あります。
UPnPは、外部からのアクセスを許可するポートを自動的に開いてしまうリスクがあるため、手動で設定する場合を除き、オフにすることが推奨されます。
WPSも、PINコードの解析によって不正接続を許す脆弱性が指摘されているため、使用時以外は無効にしておくと安心です。
IoT機器側のセキュリティ管理
ルーター側の対策と並行して、接続するIoT機器本体の管理も徹底しましょう。
初期パスワードは即座に変更する
ネットワークカメラなどのIoT機器には、あらかじめメーカーが設定した共通の初期パスワードが割り振られていることがあります。
攻撃者はこうした「初期設定リスト」を持っており、インターネット経由で手当たり次第にログインを試行します。
製品をネットワークに繋ぐ前に、まずは独自の強固なパスワードに変更することを習慣づけましょう。
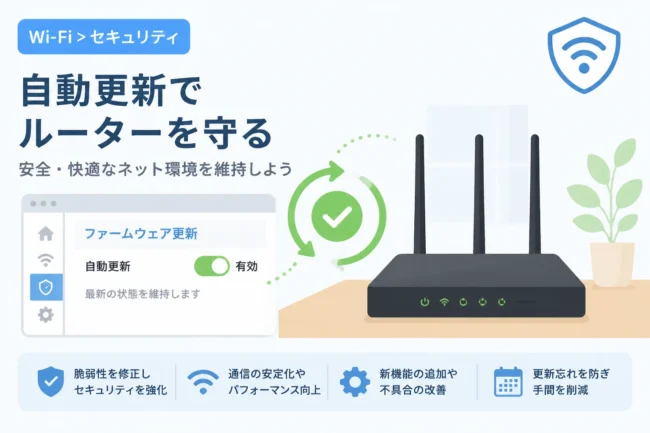
ファームウェアの自動更新を有効にする
IoT機器の脆弱性は日々発見されており、メーカーはそれを修正するためのプログラム(ファームウェア)を配布しています。
設定画面に「自動更新」の項目がある場合は、必ず有効にしておきましょう。
自動更新に対応していない機器の場合は、定期的にメーカーのサポートページを確認し、手動で最新バージョンへアップデートを行う必要があります。
不要なIoT機器は電源を切るかネットワークから外す
使わなくなったスマート家電や古いネットワークカメラが、電源を入れたまま放置されていないでしょうか。
管理が行き届いていない古い機器こそが、最も危険な侵入口となります。
使用していない機器は物理的に電源を切るか、Wi-Fiの設定を削除して、ネットワークから完全に切り離すことが究極の防御策です。
構築後の動作確認と定期的な監査
隔離ネットワークが正しく機能しているかを確認するため、最後に簡単なテストを行いましょう。
まず、IoT専用Wi-Fiにスマートフォンなどを接続し、メインネットワークに接続しているPCのフォルダが見えないか、あるいは「ping」コマンドなどで通信が拒否されるかを確認します。
もし隔離したはずのネットワークからPCにアクセスできてしまう場合は、ルーターの分離設定(AP隔離など)が正しく適用されていない可能性があります。
また、数か月に一度はルーターに接続されている機器の一覧を確認し、自分の知らない身元不明の端末が接続されていないかをチェックするようにしましょう。
まとめ
IoT機器をサイバー攻撃から守るためには、単にパスワードをかけるだけでなく、ネットワークそのものを物理的・論理的に分離することが非常に重要です。
ゲストネットワーク機能を活用し、「IoT機器専用の独立した通信環境」を作ることは、専門知識がなくても今日から始められる強力な防御手段となります。
あわせて、WPA3による暗号化の強化、UPnPの無効化、そして機器本体のパスワード管理を徹底することで、家庭のネットワークセキュリティは格段に向上します。
「自分の家は大丈夫だろう」と過信せず、利便性と安全性のバランスを保ちながら、セキュアなホームネットワーク環境を整えていきましょう。