近年、多くのクラウドサービスで大規模な情報漏洩が発生しており、個人のデジタル資産を守る重要性がかつてないほど高まっています。
ログイン情報の管理を容易にするパスワードマネージャーは必須のツールとなりましたが、その保存先として「クラウド(オンライン)」ではなく「オフライン」を選択するユーザーが増えています。
オンライン型の利便性は魅力的ですが、常にサーバー攻撃のリスクと隣り合わせであることも事実です。
本記事では、セキュリティ意識の高いユーザーから支持されているオフライン型パスワードマネージャーの仕組みや、導入する際のメリット、そして運用上の注意点を詳しく解説します。
ご自身のセキュリティ環境を再構築するための参考にしていただければ幸いです。
パスワードマネージャーの「オフライン型」とは何か
オフライン型パスワードマネージャーとは、インターネット上のサーバーにデータを保存せず、ユーザーが所有するデバイスの内部ストレージのみでパスワード情報を完結させるツールを指します。
一般的なクラウド型サービスは、運営企業が管理するサーバーに暗号化されたデータベースをアップロードし、どのデバイスからでも同期できる仕組みをとっています。
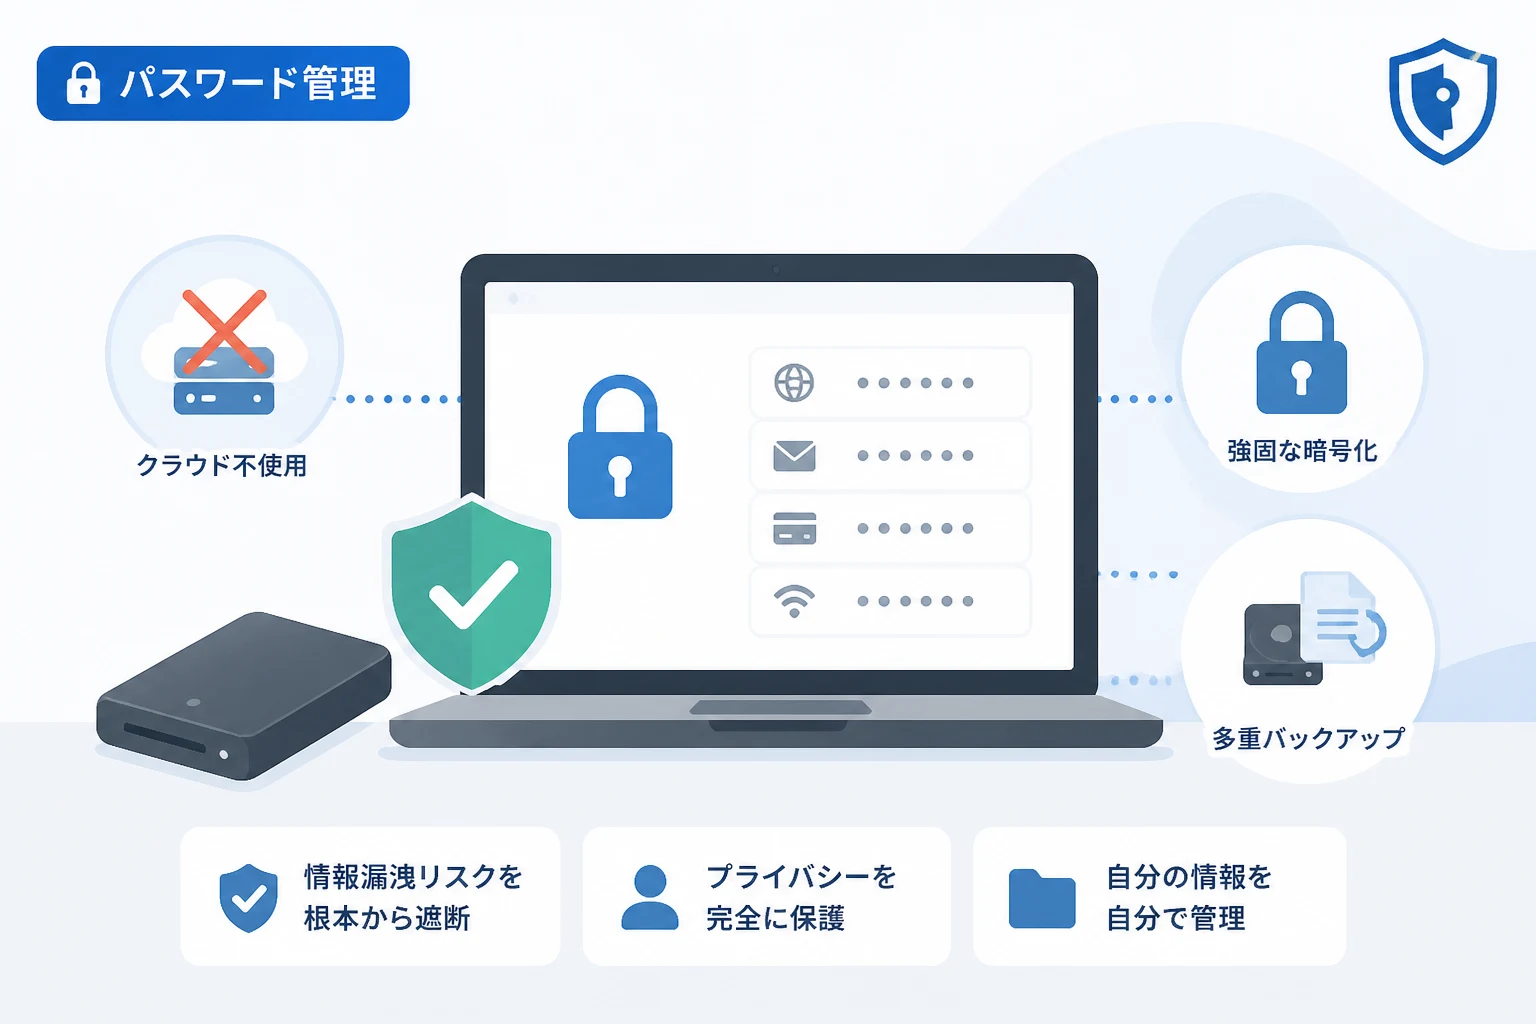
一方でオフライン型は、ネットワークを介したデータの送受信を行わないため、外部からのサイバー攻撃によってデータベースそのものが盗まれるリスクを根本から遮断できるのが最大の特徴です。
オンライン型(クラウド型)との根本的な違い
オンライン型とオフライン型の決定的な違いは、データの「所在地」と「管理主体」にあります。
オンライン型の場合、データの暗号化はユーザー側で行われるものの、管理の実態はサービス提供ベンダーに委ねられます。
対してオフライン型は、データが記録された「データベースファイル」をユーザー自身が所有するPCやスマートフォンにのみ保存します。
このため、運営会社の倒産やサービス終了、あるいは大規模なシステム障害によってパスワードにアクセスできなくなる事態を回避することが可能です。
ローカル環境で完結するデータの管理体制
オフライン型では、データベースのバックアップや同期もすべてユーザーが手動で行う必要があります。
一見すると不便に思えるかもしれませんが、これは「自分の情報は自分で完全にコントロールする」というセキュリティの原則に基づいた設計と言えます。
ネットワークから隔離された環境でデータを保持することは、物理的な盗難を除けば、最も安全な管理方法の一つとされています。
オフライン型パスワードマネージャーの仕組み
オフライン型がどのようにして高い機密性を保っているのか、その技術的な仕組みを見ていきましょう。
基本的な仕組みは「暗号化されたコンテナ(金庫)」を作成し、その中に情報を詰め込むというものです。
マスターパスワードによる暗号化のプロセス
オフライン型パスワードマネージャーを起動する際、ユーザーは必ず「マスターパスワード」の入力を求められます。
このマスターパスワードは、単にアプリのロックを解除するための鍵ではありません。
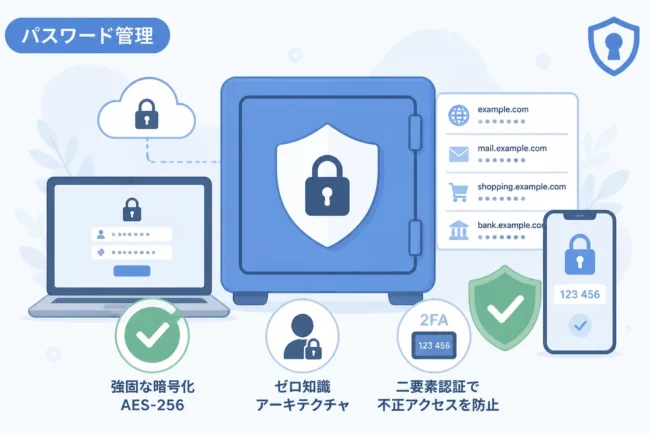
入力されたパスワードは、PBKDF2やArgon2といった高度なアルゴリズムを介して、データベース全体を復号するための強力な暗号鍵へと変換されます。
データベースそのものは強力なAES-256規格などで暗号化されており、マスターパスワードなしに中身を読み取ることは現代のコンピュータ技術ではほぼ不可能です。
データの保存場所とデータベース形式
オフライン型の多くは、独自の拡張子を持つデータベースファイル(例:.kdbxなど)を生成します。
このファイルの中に、サイトごとのID、パスワード、二要素認証のシード値、メモなどがすべて集約されます。
ユーザーはこのファイルをUSBメモリにコピーしたり、ローカルネットワーク内のNASに保存したりすることで、自分だけの安全な同期環境を構築します。
セキュリティ上の大きな利点
オフライン型を選択する最大の動機は、やはりセキュリティの強固さにあります。
ここでは、具体的な3つのメリットを挙げます。
クラウド経由の情報漏洩リスクをゼロにする
過去には有名なパスワードマネージャーサービスがハッキングを受け、ユーザーの暗号化されたデータベースが流出する事件が発生しました。
オフライン型であれば、そもそもデータがインターネット上に存在しないため、サーバー攻撃の対象になり得ません。
たとえサービス開発元が攻撃を受けたとしても、あなたのローカルにあるデータベースファイルが危険にさらされることはないのです。
インターネット未接続環境での可用性
地下深くの施設や、通信環境が不安定な海外、あるいはセキュリティ上の理由でネットワーク接続を制限している環境でも、オフライン型なら支障なく動作します。
クラウド型でもオフラインキャッシュ機能を持つものはありますが、基本的にはオンライン認証が必要なケースが多く、完全なスタンドアロン動作ではオフライン型に軍配が上がります。
プライバシーの完全な保護
オンライン型サービスでは、どのウェブサイトにログインしようとしているかといった「メタデータ」がサービス側に記録される可能性があります。
オフライン型は外部との通信が発生しないため、ユーザーがどのようなサービスを利用しているかという行動履歴さえも、外部に漏れることはありません。
運用における注意点とリスク
極めて高いセキュリティを誇るオフライン型ですが、すべての管理責任がユーザー自身に跳ね返ってくるという側面もあります。
導入前に、以下のリスクを十分に理解しておく必要があります。
デバイス紛失時の物理的なリスク
データベースが特定のデバイスにのみ保存されている場合、そのデバイスが故障したり、紛失したりすると、すべてのパスワードを永久に失うリスクがあります。
クラウド型のように「パスワードを忘れた場合の救済措置」や「別端末からの即時復旧」は存在しません。
そのため、適切なバックアップ戦略が運用の絶対条件となります。
バックアップの手動管理というハードル
オフライン型を利用する場合、ユーザー自身が定期的にデータベースファイルのコピーを安全な場所に保存しなければなりません。
「1週間に一度は外部メディアにバックアップを取る」といったルーチンを確立できない場合、運用は非常に危険なものになります。
また、そのバックアップファイル自体を紛失したり、第三者に盗まれたりしないよう、物理的な管理も徹底する必要があります。
複数デバイス間での同期の手間
PCとスマートフォンの両方で同じパスワード情報を使いたい場合、オフライン型では工夫が必要です。
手動でファイルを転送するか、自分で構築したプライベートクラウドを経由させるなどの手順が発生します。
この「同期の手間」を許容できるかどうかが、オフライン型を使い続けられるかの分岐点になるでしょう。
オンライン型とオフライン型の比較
どちらのタイプが自分に適しているかを判断するために、主要な項目で比較表を作成しました。
| 比較項目 | オンライン型(クラウド) | オフライン型(ローカル) |
|---|---|---|
| データ保存先 | サービス運営者のサーバー | ユーザーのローカルデバイス |
| ハッキングリスク | サーバー経由の漏洩リスクあり | 理論上、ネットワーク経由はゼロ |
| 利便性(同期) | 自動で全端末に同期される | 手動または自前の環境構築が必要 |
| オフライン利用 | 一部制限がある場合が多い | 常にフル機能が利用可能 |
| 障害時の耐性 | サービス停止時に影響を受ける | 自力でデータベースを維持できる |
| 管理難易度 | 初心者でも扱いやすい | 中級者〜上級者向け |
主なオフライン対応パスワードマネージャーの例
実際にオフラインで運用できる信頼性の高いツールをいくつか紹介します。
KeePassXCの柔軟性とオープンソースの信頼性
オフライン型の代表格と言えば、オープンソースで開発されている「KeePass」シリーズです。
特に「KeePassXC」は、クロスプラットフォームに対応しており、モダンなインターフェースで非常に人気があります。
完全にスタンドアロンで動作し、広告や追跡プログラムも一切含まれていないため、透明性が極めて高いのが魅力です。
Bitwardenの「セルフホスト」という選択肢
クラウド型として有名なBitwardenですが、実は自分でサーバーを立てる「セルフホスト」という運用が可能です。
自前のNAS(QNAPやSynologyなど)や、自宅のRaspberry Piなどにデータベースサーバーを設置することで、オンライン型の利便性とオフライン型のプライバシー保護を両立できます。
これは厳密にはネットワークを利用しますが、「管理主体を自分にする」という意味でオフライン型の思想に近い運用方法です。
オフラインで安全に運用するためのベストプラクティス
オフライン型パスワードマネージャーを導入する際に、守るべき鉄則を整理しました。
堅牢なマスターパスワードの設定
オフライン型において、唯一の門番となるのがマスターパスワードです。
これが推測されやすいものだと、もしデータベースファイルが盗まれた際、中身を簡単に解析されてしまいます。
20文字以上のランダムな文字列や、自分だけが知るフレーズを組み合わせた強力なパスワードを設定してください。
物理的なバックアップの多重化
データベースファイルは、少なくとも3つの場所に保存することを推奨します(3-2-1バックアップルール)。
例えば、「PC本体」「暗号化されたUSBメモリ」「自宅のNAS」といった具合です。
このように多重化しておくことで、万が一のデバイス故障や災害時にも、大切なパスワードを保護できます。
二要素認証(2FA)のローカル活用
オフライン型ツールの中には、マスターパスワードに加えて「キーファイル」という物理的なファイルを要求する設定が可能です。
「パスワード(知っていること)」と「キーファイル(持っていること)」の二要素を組み合わせることで、万が一パスワードが漏洩しても、キーファイルがなければ解読できない状態を作り出せます。
このキーファイルは、パスワードファイルとは別のUSBメモリなどで保管するのが最も安全です。
まとめ
オフライン型パスワードマネージャーは、利便性よりも「究極の安全性」と「データの所有権」を重視する方に最適な選択肢です。
インターネットからの隔離という物理的な障壁は、どんな高度なセキュリティソフトよりも確実な防御策となり得ます。
一方で、バックアップの手間や同期の不便さといった、ユーザー自身に求められるスキルや習慣も無視できません。
まずは、自分にとって「利便性」と「セキュリティ」のどちらが優先順位が高いかを考えてみてください。
もし、クラウド型サービスの脆弱性に不安を感じているのであれば、オフライン型への移行はあなたのデジタルライフをより強固なものに変えてくれるはずです。
適切なツールを選び、万全のバックアップ体制を整えて、安全なパスワード管理を実践していきましょう。