情報処理推進機構(IPA)は、Linuxカーネルにおける深刻な脆弱性に関する情報を公開しました。
この脆弱性は「Copy Fail」と名付けられており、システムの安全性を揺るがす大きな脅威となる可能性があります。
多くの企業サーバーやクラウドインフラで採用されているLinuxにおいて、権限管理の不備は極めて重大な問題です。
本記事では、公表された脆弱性の詳細と、管理者が直ちに実施すべき対策について詳しく解説します。
脆弱性「Copy Fail(CVE-2026-31431)」の概要
今回発見された脆弱性は、識別番号CVE-2026-31431として管理されています。
この脆弱性は、Linuxカーネル内部のメモリ操作プロセスにおける不備に起因するものです。
具体的には、特定の条件下でメモリのコピー処理が適切に行われないことが判明しました。
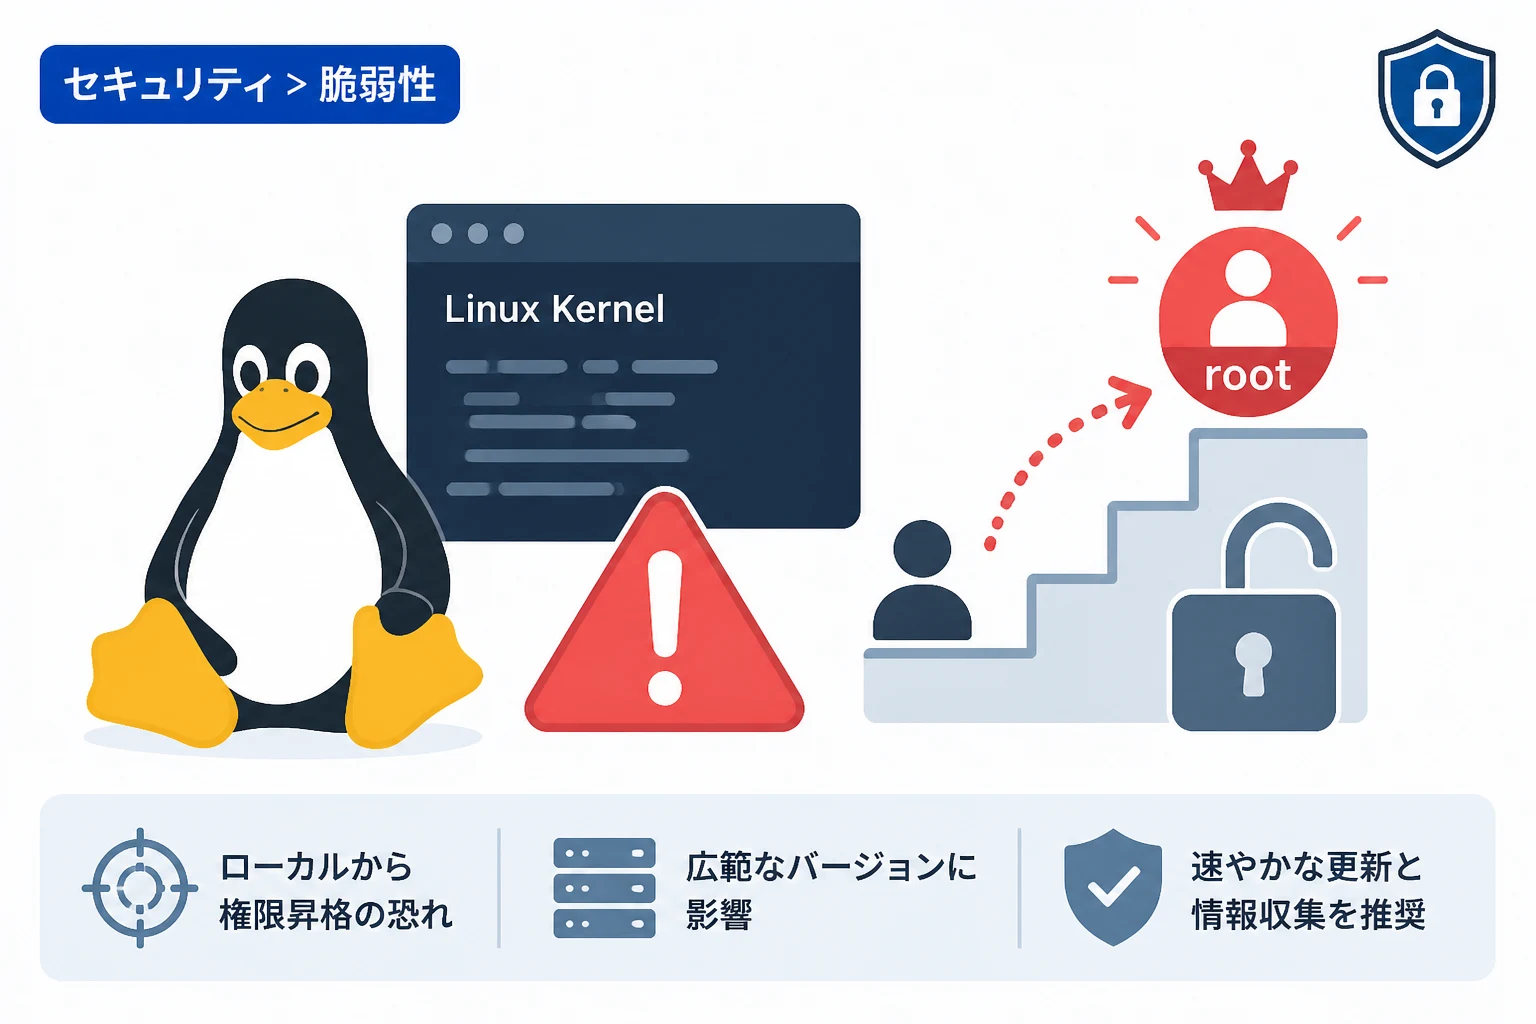
この挙動を悪用されると、本来は許可されていないユーザーがシステム上で管理者権限を取得する恐れがあります。
攻撃の実行には対象のシステムへローカルでログインできる必要がありますが、マルチユーザー環境や共有サーバーでは特に警戒が必要です。
IPAの発表によると、この脆弱性は広範囲のLinuxカーネルに影響を及ぼすとされています。
影響を受けるシステム環境
本脆弱性の影響を受ける製品の範囲は、非常に広いことがわかっています。
以下の表に、現在判明している影響範囲の情報をまとめました。
| 項目 | 詳細内容 |
|---|---|
| 脆弱性名称 | Copy Fail |
| CVE識別番号 | CVE-2026-31431 |
| 影響を受けるバージョン | 4.14 以降の一定のバージョンの Linux カーネル |
| 脆弱性の種類 | ローカルからの権限昇格 |
現在利用しているシステムのカーネルバージョンを確認するには、以下のコマンドを使用してください。
# カーネルバージョンの確認コマンド
uname -rv6.1.0-21-amd64 #1 SMP PREEMPT_DYNAMIC Debian 6.1.90-1 (2026-05-01)出力されたバージョンが4.14以降に該当する場合は、速やかな対応の検討が求められます。
想定される攻撃シナリオと被害のリスク
「Copy Fail」脆弱性が悪用された場合、セキュリティ上の重大な侵害が発生します。
攻撃者は、まず一般ユーザーとしてシステムに侵入またはログインを試みます。
その後、脆弱性を突くプログラムを実行することで、root(最高権限)への昇格を狙います。
一度管理者権限を奪取されると、システム内の全データの閲覧や改ざんが可能になります。
さらに、バックドアの設置や他のネットワークへの攻撃の足掛かりとされるリスクも無視できません。
特にWebサーバーやデータベースサーバーなど、重要な情報を扱う環境では被害が甚大になる可能性があります。
推奨される対策と対応手順
IPAおよび各ディストリビューションの開発者は、利用者に対して以下の対策を推奨しています。
1. アップデートの実施
最も根本的かつ有効な対策は、修正済みのカーネルへアップデートを実施することです。
Red Hat、Ubuntu、Debian、CentOSなどの主要なディストリビューションのリポジトリを確認してください。
すでに修正プログラムが提供されている場合は、保守計画に基づいて速やかに適用しましょう。
2. 回避策の検討
システムの都合上、すぐにアップデートを適用できない場合もあります。
一部のディストリビューションでは、脆弱性の影響を最小限に抑えるための一時的な回避策を案内しています。
構成の変更や特定のモジュールの無効化など、提供されている情報に基づいた検討を行ってください。
3. セキュリティ情報の継続的な確認
脆弱性情報は日々更新されるため、一次情報の確認が欠かせません。
IPAの公式サイトや、各ディストリビューションのセキュリティ勧告(Security Advisory)を定期的にチェックしてください。
自社で利用しているソフトウェアのリストを管理し、迅速に影響を特定できる体制を整えることが重要です。
まとめ
Linuxカーネルに判明した脆弱性「Copy Fail(CVE-2026-31431)」は、管理者権限を奪われる危険性のある重大な問題です。
影響範囲がLinuxカーネル 4.14以降と広いため、多くのシステムが対象となることが予想されます。
システムの管理者は、利用中のカーネルバージョンを早急に確認し、修正プログラムの適用を最優先で進めてください。
修正が困難な場合でも、提供されている回避策を講じることでリスクを低減させることが可能です。
今後もIPAなどの公的機関が発信する最新のセキュリティニュースに注意を払い、安全なサーバー運用を継続しましょう。