独立行政法人情報処理推進機構(IPA)および一般社団法人JPCERT コーディネーションセンター(JPCERT/CC)は、2026年4月30日にリコー製機器に関するセキュリティ情報を公開しました。
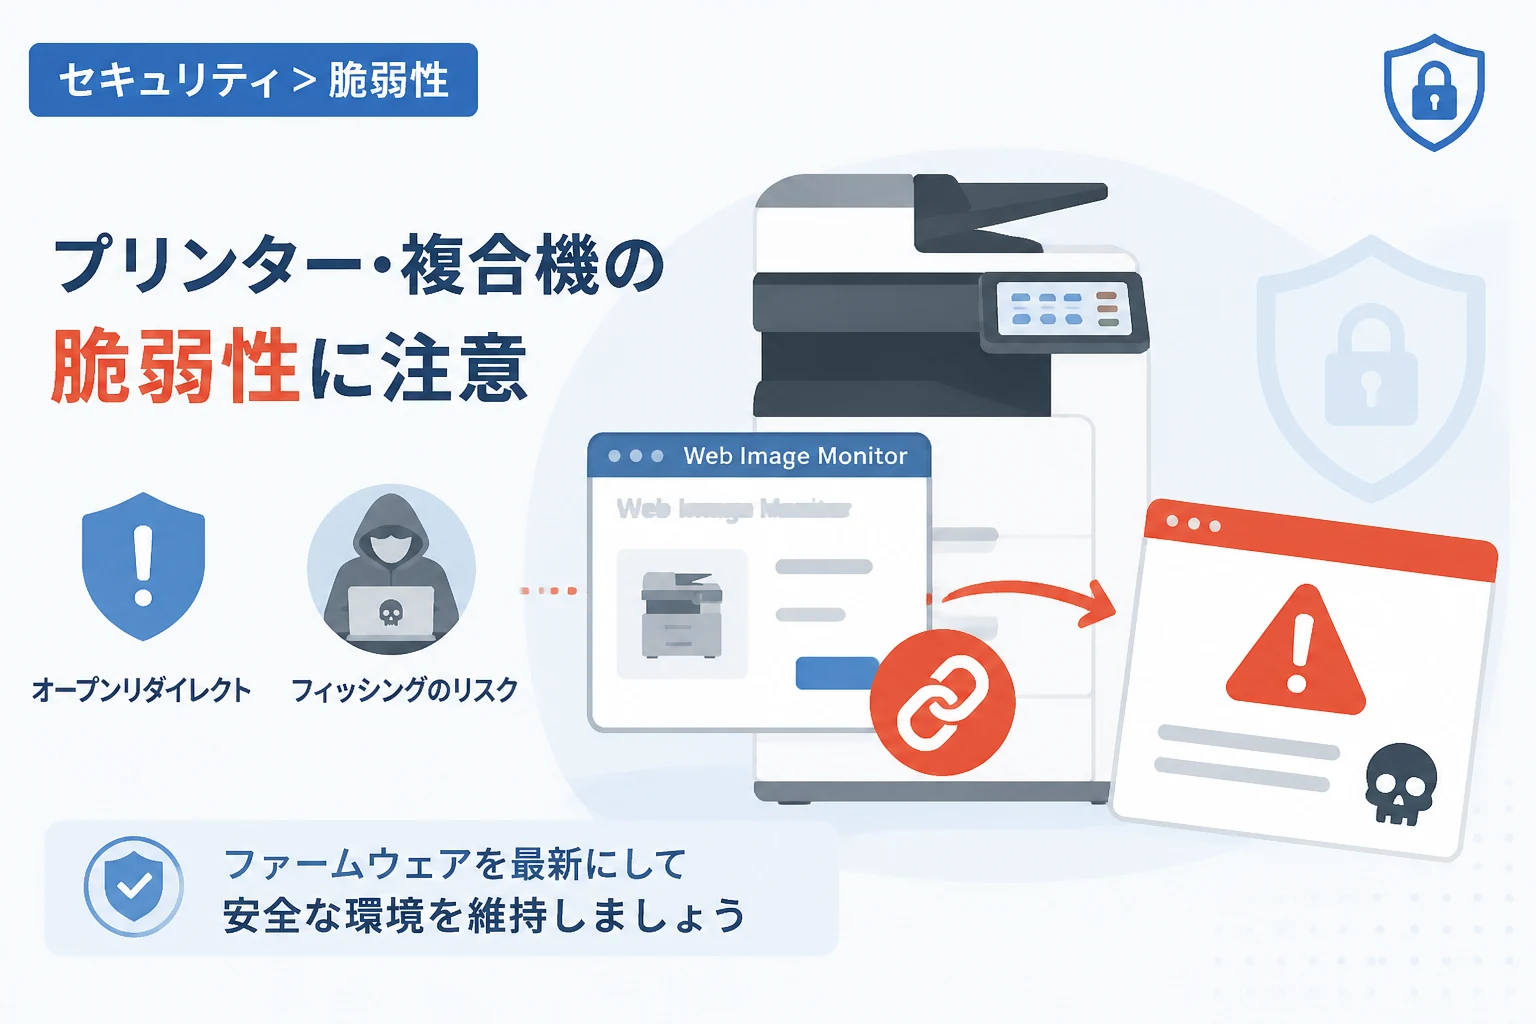
対象となるのは、リコー製のレーザープリンターおよび複合機(MFP)に標準実装されているウェブ管理ツール「Web Image Monitor」です。
このツールにおいて、外部の悪意あるサイトへ強制的に転送されるオープンリダイレクトの脆弱性が確認されました。
本脆弱性は、Sixgen IncのTony Kirkland氏によって報告されたものです。
管理者は、自組織で使用しているデバイスが該当するかどうかを早急に確認し、適切な対策を講じることが求められます。
脆弱性の詳細とセキュリティ上のリスク
今回公表された脆弱性は、CVE-2026-41226として識別されています。
「Web Image Monitor」は、ブラウザを通じてプリンターの状態確認や設定変更を行うためのウェブサーバー機能です。
この機能の中に、パラメータの検証が不十分なために発生するオープンリダイレクトの欠陥が存在しています。
攻撃者がこの脆弱性を悪用すると、正規のリコー製機器のドメインを含む、特殊に細工されたURLを作成することが可能になります。
ユーザーがそのURLをクリックすると、信頼できる機器にアクセスしていると誤認したまま、攻撃者が用意した任意の悪意あるサイトへリダイレクトされてしまいます。
フィッシング被害への懸念
この脆弱性の主なリスクは、巧妙なフィッシング攻撃に利用される点にあります。
攻撃者は、本物のプリンター管理画面から転送されたように見せかけ、ユーザーに偽のログイン画面を表示させることがあります。
そこで入力された資格情報や機密情報が盗み取られることにより、二次的なサイバー被害に発展する恐れがあります。
脆弱性の深刻度を正しく認識し、信頼できないリンクを安易にクリックしないよう、組織内での注意喚起も重要です。
影響を受けるリコー製プリンター・複合機の一覧
今回の脆弱性は、広範囲にわたるリコー製デバイスに影響を及ぼします。
以下に、主要な対象製品シリーズをまとめました。
| 製品シリーズ名 | 具体的なモデル名 |
|---|---|
| RICOH Pro シリーズ | 8420S / 8410S / 8400S / 8420Y / 8420HT / 8410Y / 8410HT |
| RICOH MP シリーズ | MP C306 / MP CW1201 / CW2201 |
| RICOH P / IP Cシリーズ | P C6010 / C6010M / IP C6020 / C6020M |
| RICOH P / IP シリーズ | P 6520 / 6520M / 6510 / 6510M / 6500 / IP 6530 / 6530M |
| RICOH P / SP シリーズ | P 501 / 501M / 500 / 500M / SP 8400 / 8400M / 8400a1 / 8400M a1 |
| その他のデスクトップモデル | RICOH P C375 / C375M |
なお、詳細な該当バージョンについては、リコーが公開している公式サイトのセキュリティ情報を必ず参照してください。
リコー公式:製品の脆弱性について(CVE-2026-41226)
推奨される対策とアップデート手順
JVN(Japan Vulnerability Notes)およびリコーは、本脆弱性への対策としてファームウェアのアップデートを推奨しています。
「Web Image Monitor」を含む本体のソフトウェアを最新版に更新することで、このオープンリダイレクトの問題は解消されます。
管理者は、各製品のサポートページより最新のファームウェアをダウンロードし、速やかに適用作業を行ってください。
ネットワークに接続されているすべての該当機器に対して、漏れなく更新を適用することがセキュリティ維持の鍵となります。
運用上の注意点
アップデートが完了するまでの期間は、不審なメールに記載されたリンクや、出所が不明なURLを経由して「Web Image Monitor」へアクセスすることを控えてください。
また、デバイスの管理画面へのアクセス制限を適切に行い、信頼できるネットワーク内からのみ接続を許可する設定も有効な軽減策となります。
まとめ
今回のリコー製プリンターおよび複合機における脆弱性は、認証情報の窃取などを狙った攻撃の踏み台にされる可能性があります。
特に多くの社員が利用するオフィス機器は、セキュリティ対策が後回しになりやすいため注意が必要です。
速やかに最新のファームウェアへアップデートを実施し、安全な運用環境を確保してください。
今後もIPAやJPCERT/CCから提供される最新のセキュリティアップデート情報を注視し、迅速に対応する体制を整えましょう。