インターネットを利用する上で、私たちは日々数え切れないほどのログイン画面に遭遇します。
多くのユーザーにとって、パスワードマネージャーが提供する「自動入力(オートフィル)」機能は、利便性を劇的に向上させる不可欠なツールとなっています。
キーボードを叩く手間を省き、複雑なパスワードを記憶する必要がなくなるこの機能は、一見魔法のように思えるかもしれません。
しかし、背後では洗練されたプログラムが動作しており、そこには理解しておくべきセキュリティ上の重要な仕組みとリスクが隠されています。
本記事では、パスワードマネージャーがどのようにして入力フォームを認識し、データを流し込んでいるのか、その詳細なメカニズムを紐解きます。
また、オートフィル機能に潜む脅威や、安全に利用するための具体的な対策についても詳しく解説していきます。
パスワードマネージャーの自動入力(オートフィル)が機能する仕組み
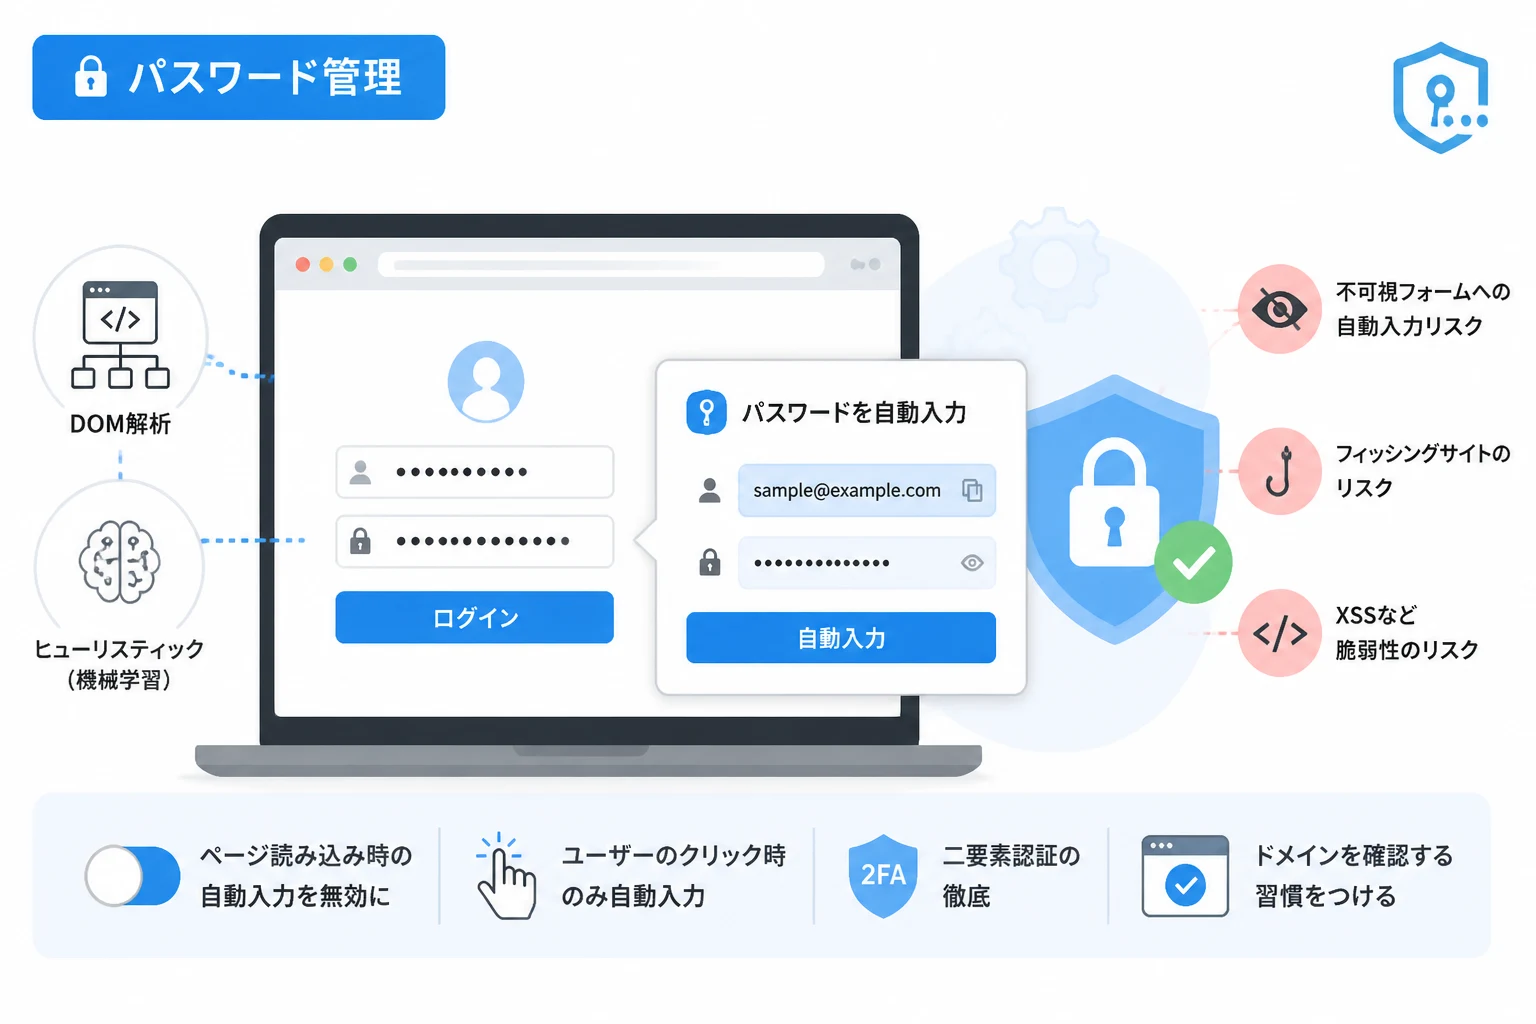
オートフィル機能の根幹は、ブラウザ上に表示されているウェブページの構造をリアルタイムで解析する技術にあります。
パスワードマネージャーがどのようにして適切な入力場所を見つけ出し、正確な情報を入力しているのか、そのプロセスを順番に見ていきましょう。
DOM(Document Object Model)の解析
ブラウザがウェブページを表示する際、HTMLコードを「DOM(Document Object Model)」と呼ばれるツリー構造のデータに変換します。
パスワードマネージャーはこのDOMをスキャンし、ページ内に存在する「input」タグなどの入力フォームを特定します。
具体的には、HTML要素の属性値を確認することで、そのフィールドが何を求めているのかを判断しています。
たとえば、以下のような属性が判断の基準となります。
- type属性:「password」や「email」、「text」といった種類を確認します。
- name属性:「username」や「login_id」といった識別名を読み取ります。
- id属性:プログラムから一意に識別するためのIDをチェックします。
- autocomplete属性:HTML5で定義されている自動入力のヒント情報を参照します。
ヒューリスティック分析と機械学習
すべてのウェブサイトが標準的なHTMLの命名規則に従っているわけではありません。
中には、独自のIDや複雑なクラス名を使用しているフォームも存在します。
こうしたケースに対応するため、現代のパスワードマネージャーはヒューリスティック分析(経験則に基づいた推測)を採用しています。
入力フィールドの周囲にあるラベル(「パスワードを入力してください」などの文字列)を解析し、その意図を汲み取ります。
さらに、クラウドベースのマネージャーでは、何百万ものウェブサイトでの入力実績を機械学習モデルに反映させることで、フォーム検知の精度を継続的に向上させています。
URLとドメインの照合
パスワードマネージャーは、保存されている認証情報と現在のページのURLを厳密に照合します。
これは、正しいサービスに対してのみ情報を供給するための、最も基本的なセキュリティチェックです。
通常は「実効ドメイン(eTLD+1)」を基準に判断が行われます。
たとえば、「login.example.com」と「account.example.com」は同じドメインとして扱われ、共通の資格情報が利用可能になります。
自動入力(オートフィル)に関連するセキュリティリスク
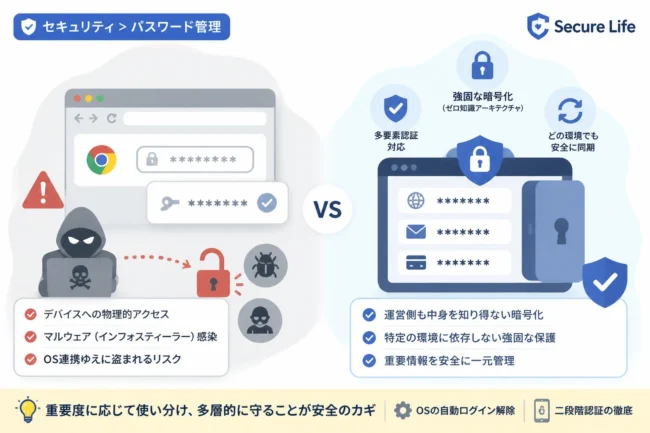
オートフィルは非常に便利ですが、自動的に情報が入力されるという性質上、悪意のある攻撃者に悪用される隙が生まれることも事実です。
ここでは、特に注意すべき主なリスクを解説します。
不可視フォームを利用した情報の窃取
サイバー攻撃者が最も多用する手法の一つに、「隠しフォーム」を用いた攻撃があります。
攻撃者は、正当な入力フィールドの隣に、ユーザーには見えないCSSなどで隠された入力フィールドを配置します。
パスワードマネージャーがページの読み込みと同時に自動で入力を完了してしまう設定になっている場合、ユーザーが気づかないうちに隠しフィールドにまで情報が書き込まれてしまいます。
ユーザーが「ログイン」ボタンを押した瞬間、本来送る必要のない住所や電話番号、あるいは他のサイトの資格情報まで送信される危険性があります。
フィッシングサイトによる誤誘導
パスワードマネージャーはURLを見て判断しますが、極めて巧妙なフィッシングサイトでは、正規のドメインに似せた文字列が使われます。
ホモグラフ攻撃(似た形の文字を使った偽装)などにより、ブラウザの目で見ると正規サイトに見えてしまうケースがあります。
もしパスワードマネージャーがその偽装を見抜けず、自動入力を実行してしまえば、資格情報はそのまま攻撃者のサーバーへと送られます。
クロスサイトスクリプティング(XSS)との組み合わせ
ウェブサイトに脆弱性があり、第三者のスクリプトが実行可能な状態(XSS)になっている場合、リスクはさらに高まります。
攻撃者のスクリプトが、パスワードマネージャーが値を入力した直後にその値を読み取り、外部へ送信することが可能になるためです。
この場合、ユーザーは一切の操作をしていなくても、ページを訪れただけで情報が漏洩する恐れがあります。
ブラウザ標準機能と専用アプリのオートフィルの違い
Google ChromeやMicrosoft Edgeなどのブラウザが持つ標準機能と、1PasswordやBitwardenといった専用アプリでは、オートフィルの挙動に若干の違いがあります。
| 機能項目 | ブラウザ標準機能 | 専用パスワードマネージャー |
|---|---|---|
| 利便性 | 設定不要ですぐに使える | 拡張機能の導入が必要 |
| セキュリティ強度 | 基本的な暗号化のみが多い | 高度な暗号化と独自の保護機能 |
| クロスプラットフォーム | 同じブラウザ間に限定される | OSやブラウザを問わず同期可能 |
| 隠しフォーム対策 | 比較的脆弱な場合がある | 警告表示や手動承認が一般的 |
ブラウザ標準機能は手軽である反面、他のGoogleアカウントなどに紐付いた際の同期設定によっては、広範囲に影響が及ぶ可能性があります。
一方、専用アプリは「オートフィルを実行する前にマスターパスワードの入力を求める」といった、セキュリティに特化した細かいカスタマイズが可能です。
安全にオートフィルを利用するための設定と対策
リスクを理解した上で、どのように設定すれば安全性を高められるのか、具体的な対策を見ていきましょう。
「読み込み時の自動入力」をオフにする
最も効果的な対策は、ページが開かれた瞬間に自動で入力される設定を無効化することです。
「ユーザーがフィールドをクリックしたとき」または「拡張機能のアイコンをクリックしたとき」にのみ入力を実行する設定に変更しましょう。
これにより、隠しフォームに勝手にデータが入力されるリスクをほぼゼロにすることができます。
二要素認証(2FA)の徹底
万が一、オートフィルによってパスワードが漏洩してしまったとしても、アカウント自体を守る最後の砦が二要素認証です。
パスワードマネージャー自体のログインにも、そして各ウェブサービスへのログインにも、必ず二要素認証を設定してください。
ドメインの確認を習慣づける
オートフィルが反応しない、あるいはいつもと挙動が異なる場合は、まずブラウザのアドレスバーを確認してください。
パスワードマネージャーが「このサイトには保存された情報がありません」と表示する場合、それはフィッシングサイトである可能性を示唆する重要なサインです。
無理に手動でコピー&ペーストを行う前に、ドメイン名が一字一句正しいかを確認する癖をつけましょう。
技術的な補足:HTMLフォームの例
パスワードマネージャーがどのようなコードを読み取っているのか、簡単なHTMLの例で示します。
<!-- 標準的なログインフォームの例 -->
<form action="/login" method="post">
  <label for="user">ユーザー名:</label>
  <input type="text" id="user" name="username" autocomplete="username">

  <label for="pass">パスワード:</label>
  <input type="password" id="pass" name="password" autocomplete="current-password">

  <button type="submit">ログイン</button>
</form>このコードにあるautocomplete属性は、パスワードマネージャーに対して「ここにはユーザー名を入れてください」という明確な指示(ヒント)を与えています。
開発者がこの属性を正しく設定することで、オートフィルの誤作動を防ぎ、ユーザー体験を向上させることができます。
オートフィル機能の未来:パスキーへの移行
現在、業界全体で「パスワードレス」への移行が進んでおり、その中核となる技術が「パスキー(Passkeys)」です。
パスキーでは、従来の文字列としてのパスワードを自動入力するのではなく、公開鍵暗号を用いた認証を行います。
これにより、オートフィルで懸念されていた「情報の盗み見」や「隠しフォームによる窃取」という概念そのものが無力化されます。
パスワードマネージャーも、従来の文字列入力からパスキーの管理・呼び出しへと、その役割を進化させています。
まとめ
パスワードマネージャーの自動入力機能は、DOM解析やヒューリスティック分析といった高度な技術によって支えられています。
この機能は私たちのインターネット利用を劇的に便利にする一方で、隠しフォームやフィッシングといった特有のリスクも孕んでいます。
しかし、リスクを正しく理解し、「勝手に入力させない」設定や「二要素認証」を組み合わせることで、安全性と利便性を高いレベルで両立させることが可能です。
技術の仕組みを知ることは、単にツールを使いこなすだけでなく、自分自身のデジタル資産を守るための第一歩となります。
今後、パスキーなどの新しい認証技術が普及しても、情報の入力と管理という本質的な課題は変わりません。
常に最新のセキュリティ情報をアップデートし、適切な設定を選択していく姿勢が、これからのデジタル社会では求められています。