インターネットを利用する上で、私たちが避けて通れないのが膨大な数のIDとパスワードの管理です。
Google ChromeやMicrosoft Edge、Safariといった主要なWebブラウザには、ログイン情報を自動的に保存し、次回以降の入力を補助する機能が備わっています。
ワンクリックでログインできる利便性は非常に魅力的ですが、セキュリティの観点から「果たしてこれだけで十分なのか」という疑問を抱く方も多いのではないでしょうか。
サイバー攻撃の手法が巧妙化する昨今、ブラウザにパスワードを預けることのリスクと、専用のパスワードマネージャーとの決定的な違いを正しく理解しておく必要があります。
本記事では、ブラウザのパスワード保存機能の仕組みを紐解きながら、潜んでいるセキュリティ上のリスクと、より安全な管理を実現するための具体的な対策を詳しく解説します。
ブラウザのパスワード保存機能の仕組みと現状
ブラウザのパスワード保存機能は、主にユーザーの利便性を向上させるために設計されています。
一度ログイン情報を入力すると、ブラウザはその情報を暗号化されたデータベースに保存し、次回訪問時に自動でフォームを埋めます。
現代のブラウザは、OS(オペレーティングシステム)のログイン情報や生体認証と連携することで、一定のセキュリティレベルを確保しようとしています。
例えば、保存されたパスワードを表示したり編集したりする際には、Windows HelloやTouch IDといったデバイス自体の認証を求められるのが一般的です。
また、クラウドを介した同期機能により、PCで保存したパスワードをスマートフォンでも利用できるなど、利便性は飛躍的に向上しています。
しかし、この「利便性の追求」が、時としてセキュリティ上の脆弱性を生む要因にもなり得ます。
多くのユーザーが無意識のうちに利用しているこの機能が、どのような構造でデータを守っているのかを知ることが、安全な運用の第一歩となります。
ブラウザ保存に潜む主なセキュリティリスク
ブラウザにパスワードを保存することには、いくつかの無視できないリスクが存在します。
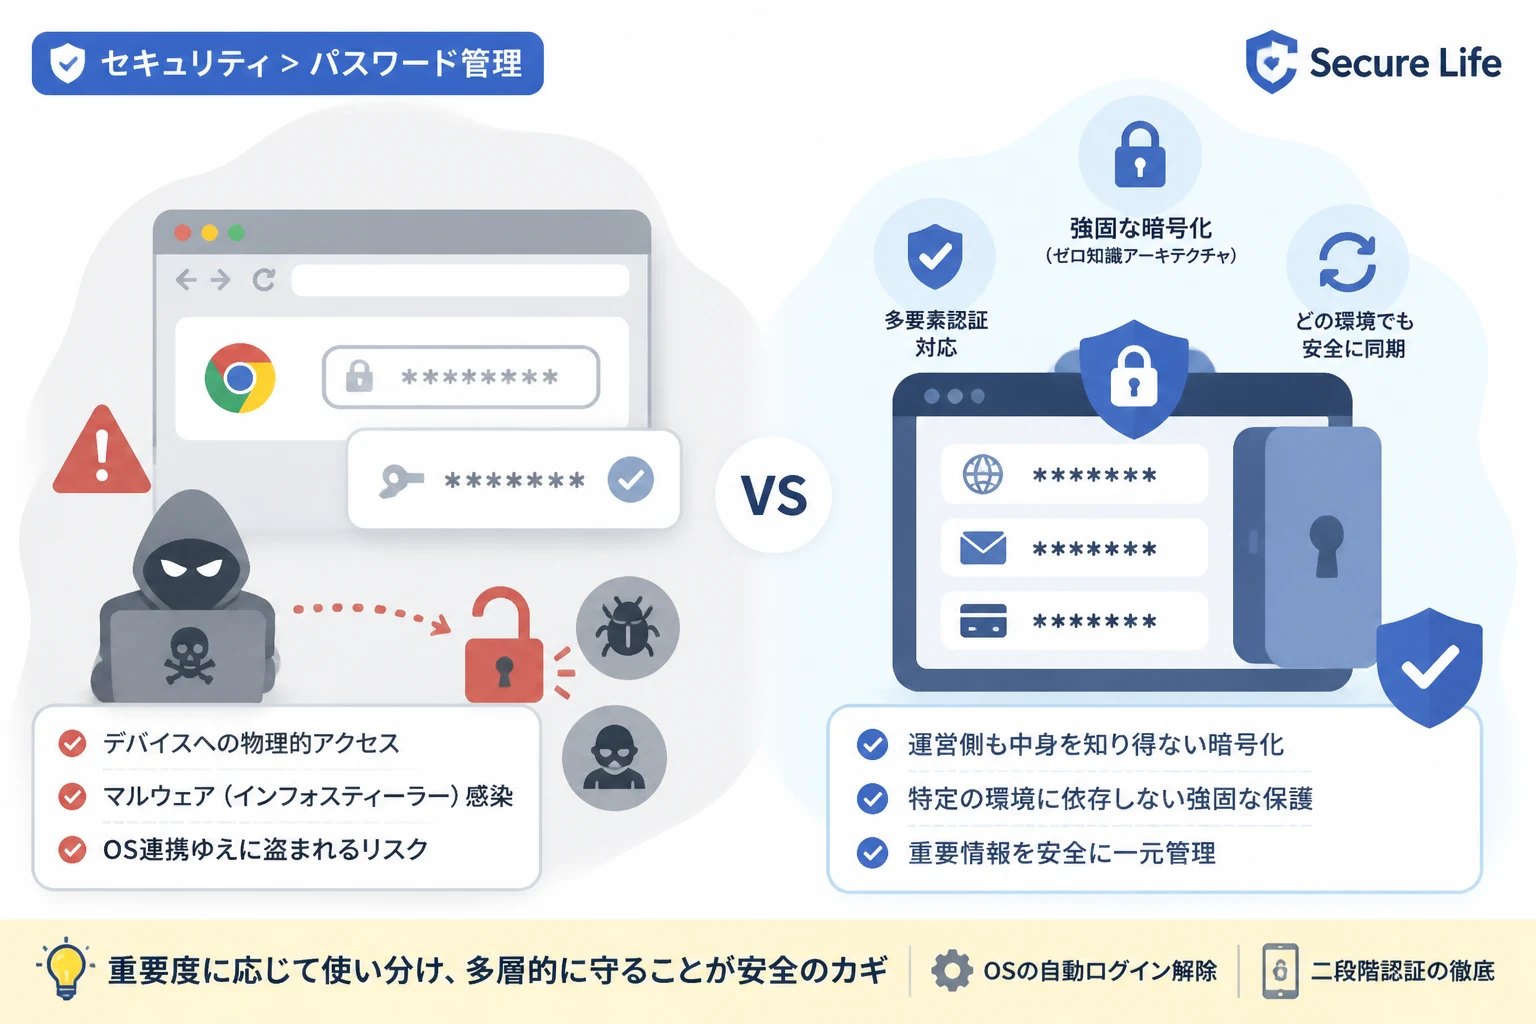
デバイスの紛失や物理的なアクセスによる盗難
PCやスマートフォンが盗難に遭ったり、ロックをかけずに席を離れたりした場合、保存されたパスワードは大きな脅威にさらされます。
ブラウザのパスワード管理画面にはデバイス認証が設定されていることが多いですが、自動入力機能そのものは認証なしで動作する設定になっている場合がほとんどです。
つまり、デバイスに物理的にアクセスできる第三者は、あなたの代わりにサイトへログインできてしまう可能性があります。
特に家族や同僚と共有しているPCでブラウザのプロファイルを分けていない場合、他人のパスワードを容易に利用できてしまうリスクが生じます。
インフォスティーラー(情報窃取型マルウェア)の脅威
近年のサイバー犯罪において、最も警戒すべきなのが「インフォスティーラー」と呼ばれるマルウェアの存在です。
このマルウェアは、ブラウザがパスワードを保存している特定のディレクトリを狙い撃ちし、暗号化を解除するためのキーごと情報を盗み出します。
ブラウザの暗号化はOSのユーザーアカウントに紐付いているため、そのユーザー権限で動作するマルウェアにとって、ブラウザのパスワードを盗み出すことは技術的にそれほど困難ではありません。
一度感染すると、保存されているすべてのID、パスワード、クッキー情報が一瞬で攻撃者のサーバーへ送信されてしまいます。
これにより、二段階認証を突破される「セッションハイジャック」などの深刻な被害に発展するケースが後を絶ちません。
ブラウザの同期機能とアカウント乗っ取り
ブラウザの同期機能を利用している場合、GoogleアカウントやApple ID、Microsoftアカウント自体のセキュリティが最重要となります。
もしこれらの「マスターアカウント」が乗っ取られた場合、同期されているすべてのデバイスのパスワードが攻撃者の手に渡ることになります。
ブラウザは常にインターネットに接続されているアプリケーションであるため、OSレベルで隔離された専用ソフトに比べると、攻撃の隙が生じやすい性質を持っています。
ブラウザ保存と専用パスワードマネージャーの決定的な違い
ブラウザの保存機能と、1PasswordやBitwardenといった「専用パスワードマネージャー」には、セキュリティ設計において大きな隔たりがあります。
暗号化の管理方式と「マスターパスワード」の有無
専用パスワードマネージャーの多くは、「ゼロ知識証明(Zero-Knowledge)」というアーキテクチャを採用しています。
これは、サービスの提供元ですらユーザーのパスワードを復号できない仕組みであり、データの復号にはユーザーだけが知る強力なマスターパスワードが必要です。
ブラウザの場合、OSのログイン状態に依存しているため、OSにログインできている状態では防御壁が一段階少ないと言わざるを得ません。
専用マネージャーは、アプリを起動するたび、あるいは一定時間ごとにマスターパスワードや生体認証を要求するため、より強固な保護が可能です。
プラットフォームに依存しない柔軟性
ブラウザの保存機能は、当然ながらそのブラウザ内、あるいは同一メーカーのエコシステム内に限定されます。
一方、専用マネージャーは特定のブラウザに依存せず、あらゆるブラウザやネイティブアプリ上で動作します。
これにより、ブラウザの脆弱性が発見された際でも、パスワード情報自体は別の安全な領域で管理されているという安心感を得られます。
セキュリティ機能の比較表
| 機能・項目 | ブラウザ内蔵機能 | 専用パスワードマネージャー |
|---|---|---|
| 主な目的 | 入力の手間を省く利便性 | 資産としてのパスワード保護 |
| 暗号化キーの管理 | OSのログイン情報に依存 | 独自のマスターパスワードで管理 |
| マルウェア耐性 | 比較的弱い(狙われやすい) | 強い(メモリ保護などが施されている) |
| 二要素認証の管理 | 一部対応(限定的) | 高度な統合・管理が可能 |
| パスワードの共有 | 家族間などに限定される | チームや組織で安全に共有可能 |
ブラウザの保存機能を利用する際の注意点
それでも利便性を重視し、ブラウザの保存機能を利用し続けたいという場合には、最低限守るべきルールがあります。
まず、OS自体のログインパスワードを複雑にし、自動ログイン設定を解除することが必須です。
次に、ブラウザの「同期設定」を行うアカウントに対して、必ず強力な二段階認証(2FA)を設定してください。
また、銀行口座、クレジットカード情報、SNSのメインアカウントといった「乗っ取られた際の被害が甚大なサービス」のパスワードは、ブラウザに保存しないことを強く推奨します。
重要度の低いサイトのパスワードのみをブラウザに任せ、重要なものは記憶するか、専用の管理手段を用いるという「使い分け」が現実的な妥協案となります。
より高度なセキュリティを実現するために
セキュリティを一段上のレベルに引き上げるためには、多要素認証(MFA)の活用が欠かせません。
パスワードが万が一漏洩しても、スマートフォンに届く承認要求や認証アプリのコードがなければログインできない状態を作っておくことが最大の防御になります。
また、定期的にブラウザの「パスワードチェック」機能を利用し、流出した可能性のあるパスワードや使い回されているパスワードを特定し、変更する習慣をつけましょう。
開発者やエンジニアの方であれば、コマンドラインツール(CLI)と連携できるパスワードマネージャーを利用することで、開発環境の機密情報をより安全に扱うことも検討すべきです。
例えば、環境変数に直接パスワードを記述するのではなく、以下のようにマネージャーから呼び出す仕組みを構築することも有効です。
# パスワードマネージャーからAPIキーを取得して環境変数にセットする例
export API_KEY=$(bw get password "My_API_Service")# 実行結果:パスワードが安全に取得され、シェル変数に格納されるこのように、ツールを組み合わせて「パスワードをプレーンテキストで露出させない」運用を徹底することが、現代のセキュリティ標準と言えます。
まとめ
ブラウザのパスワード保存機能は、日常的なWeb利用を快適にする便利なツールですが、「究極の安全」を担保するものではありません。
特にマルウェアによる情報窃取や、デバイスの物理的な盗難に対しては、専用のパスワードマネージャーに一日の長があります。
利便性とリスクのバランスを考慮し、すべての情報をブラウザに預けるのではなく、重要度に応じた管理手法を選択することが賢明です。
まずは、自分のブラウザにどれだけのパスワードが保存されているかを確認し、不要な情報の削除や二段階認証の導入から始めてみてはいかがでしょうか。
高度な脅威から身を守るためには、ツールを過信せず、複数の防御層を重ねるという意識を持つことが何よりも重要です。