サイバー攻撃の脅威が深刻化する中、米国のサイバーセキュリティ対策を支えてきた重要な人物の離脱と、今後の対策方針を巡る議論が大きな注目を集めています。
特に、甚大な被害を未然に防いできた専門家が組織を去るというニュースは、セキュリティ業界全体に衝撃を与えました。
これに呼応するように、ランサムウェア攻撃による実害を「殺人罪」として起訴すべきだという極めて厳格な提言が、連邦政府内で議論され始めています。
本記事では、専門家の離脱背景と、司法当局が検討している新たな法的措置、そして揺らぐサイバー予算の現状について詳しく掘り下げます。
巨額の被害を防いできた専門家の離脱と組織の現状
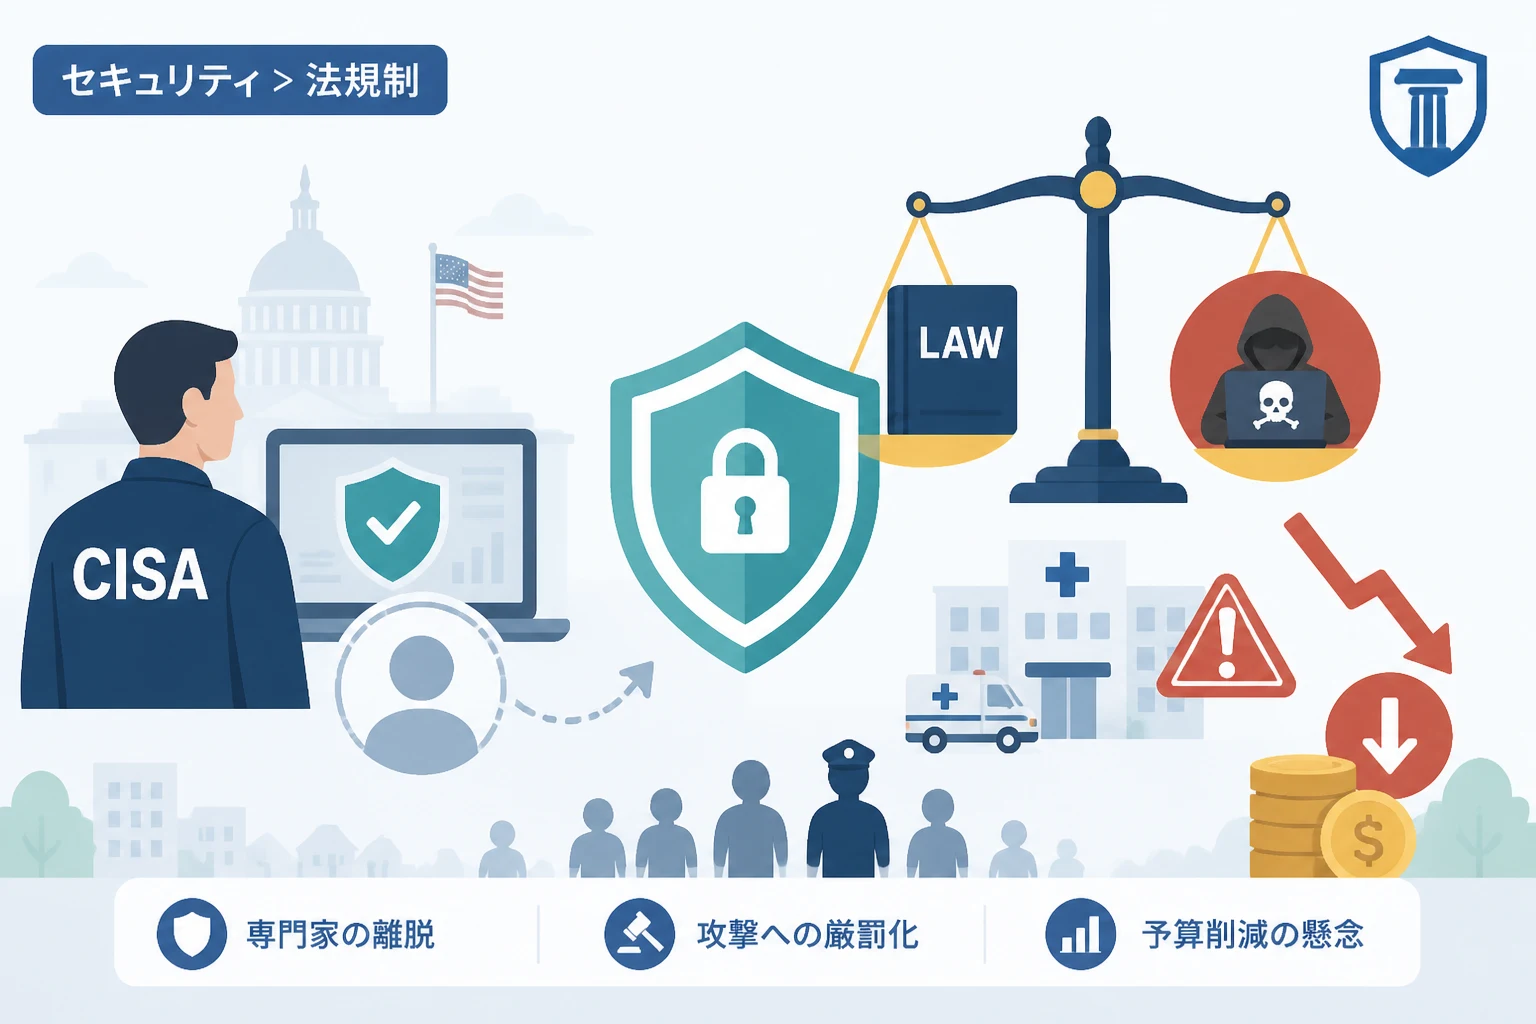
これまでたった一人で90億ドル規模のランサムウェア被害を食い止めてきたとされるCISA(アメリカ合衆国サイバーセキュリティ社会基盤安全保障庁)の専門家が、職場を追われる事態となりました。
この専門家は、卓越した技術と知識を駆使し、国家レベルのインフラや重要システムをサイバー犯罪者の手から守り続けてきました。
90億ドルという天文学的な損失を防いできた功績は計り知れず、その離脱は組織の防御能力に多大な影響を及ぼすことが懸念されています。
サイバー攻撃が高度化し続ける現代において、個人の高度な専門スキルに依存していた防御体制の脆弱性が露呈した形と言えるでしょう。
組織内ではこの離脱を巡り、今後のセキュリティ体制をどのように維持・強化していくべきか、深刻な議論が交わされています。
ランサムウェア攻撃は「殺人」か:FBI元幹部による衝撃の提言
サイバー攻撃が物理的な死をもたらした場合、それは技術的なトラブルではなく「殺人」として扱うべきであるという議論が急浮上しています。
元FBIサイバー部門副次長補であるシンシア・カイザー氏は、米国下院小委員会の公聴会において、極めて厳しい見解を示しました。
カイザー氏は、病院へのランサムウェア攻撃が患者の死亡を招いた場合、攻撃者を「重罪殺人罪(felony homicide)」で起訴することを検討すべきだと訴えています。
重罪殺人罪とは、たとえ直接的な殺意がなかったとしても、重大な犯罪を犯している最中に他者が死亡した際、殺人罪を適用できるという法的概念です。
医療ネットワークやシステムを暗号化し、救急患者の受け入れや手術を妨害する行為は、人命を直接的な危険にさらす重大な犯罪であると定義されています。
「現在の犯罪の深刻さと、それに対する処罰の軽さの間にあるギャップを埋める必要がある」と、カイザー氏は議員らに向けて強く主張しました。
医療機関を狙う攻撃者への「テロリスト指定」の検討
カイザー氏はさらに、故意かつ繰り返し病院を標的にするサイバー犯罪集団に対し、国家レベルでの厳しい制裁を求めています。
具体的には、米国務省、司法省、財務省に対し、これらの攻撃者を「テロリスト」として公式に指定することを検討するよう呼びかけました。
テロリスト指定が行われれば、法的追及の手が世界規模で広がり、資金洗浄の阻止や身柄拘束の可能性が高まります。
医療従事者が患者の救命に奔走する裏で、システムを人質に取り金銭を要求する行為は、もはや単なる金銭犯罪の枠を超えています。
社会の安全を根底から揺るがすテロ行為として扱うべきだという考えは、多くの専門家からも支持を集め始めています。
重罪殺人法適用の法的根拠
カイザー氏が引用した重罪殺人法は、犯罪の実行犯が直接銃の引き金を引くことを必ずしも要件とはしていません。
「死という結果をもたらす可能性が高い、危険な重罪を犯すだけで十分である」というのが同氏の論理です。
病院のシステムがダウンすれば、薬の投与ミスや手術の遅延、検査データの喪失といった事態が確実に発生します。
このような状況を意図的に作り出す行為は、結果として生じる死を予見できるものであり、刑事責任を問うに十分な根拠となります。
データが示すランサムウェア被害の悲劇的な実態
ランサムウェア攻撃が単なる経済的損失に留まらないことは、学術的な研究データによっても裏付けられています。
カイザー氏は、ミネソタ大学が発表した衝撃的な研究結果を公聴会で引用しました。
その研究によると、2016年から2021年の間に、病院へのランサムウェア攻撃に起因して少なくとも47人の患者が死亡したことが記録されています。
この数字はあくまで確認された最小の数値であり、実際の被害規模はさらに膨大であると考えられています。
カイザー氏は、「現在の死亡者数は、ほぼ確実に数百人に達しているだろう」と付け加え、事態の切迫性を強調しました。
サイバー攻撃による被害を数値化する際、ビットコインでの支払い額だけでなく、失われた「命の数」を直視すべき段階に来ています。
揺らぐ支援体制:CISA予算削減と地方自治体の危機
法的な厳罰化が議論される一方で、サイバー防御の最前線を支える予算環境は厳しい局面に立たされています。
政府が発表した2027年度予算案では、CISAの予算がさらに7億700万ドルも削減される見込みとなっています。
特に打撃を受けているのが、「州・地方サイバーセキュリティ助成プログラム」の継続性です。
このプログラムは、リソースが不足しがちな地方自治体や公共機関が、最低限のセキュリティ対策を講じるための生命線となっています。
カイザー氏は、この資金削減について「ランサムウェア犯罪者への最高の贈り物になるだろう」と痛烈に批判しています。
地方政府や公共サービス部門は、2025年において4番目に多く標的とされたセクターであり、その防御力低下は国民生活に直結します。
地方自治体が抱えるリソース不足の現状
多くの地方自治体は、高度化するサイバー攻撃に対抗するための十分な専門人材や予算を確保できていません。
連邦政府からの助成金がなければ、基本的なセキュリティソフトの更新や、インシデント発生時の対応訓練すらままならないのが実情です。
攻撃者は意図的に、防御が手薄な地方の病院や行政機関を狙って攻撃を仕掛けてきます。
CISAへの予算削減は、結果として国家全体のセキュリティ水準を押し下げるリスクを孕んでいます。
専門家が警鐘を鳴らす「将来への備え」
公聴会に出席した専門家たちは、一様にCISAへの支援継続と予算の増額を求めています。
CISAは単なる行政機関ではなく、全米のセキュリティ態勢を統括し、情報の共有や技術支援を行うハブとしての役割を担っています。
インフラがデジタル化された現代において、サイバー防御を軽視することは、物理的な国防を疎かにすることと同義です。
ランサムウェア攻撃による被害を抑制するためには、法的な処罰の強化と、現場の防御力を高めるための資金提供という、両輪の対策が不可欠です。
まとめ
たった一人で巨額の被害を防いできた専門家の離脱と、CISAの予算削減という逆風は、今後のサイバーセキュリティ対策に暗い影を落としています。
しかし一方で、病院を標的とした攻撃を「殺人」とみなし、攻撃者をテロリストとして追及しようとする動きは、犯罪抑止に向けた強力な一歩となる可能性があります。
デジタル空間での攻撃が現実の世界で人命を奪うという事実は、もはや否定できない現実となりました。
私たちは今、テクノロジーの進化に合わせて、法制度や予算配分の在り方を根本から再定義する必要に迫られています。
サイバー攻撃による悲劇をこれ以上繰り返さないためにも、国家レベルでの一貫した支援と、厳格な法執行が今こそ求められています。