現代の生活において、Wi-Fiはインターネット接続に欠かせないインフラとなりました。
家庭内はもちろん、外出先のカフェや公共施設でも、Wi-Fiを通じて手軽に情報を取得できる環境が整っています。
しかし、その利便性の裏側には、サイバー攻撃者が仕掛ける高度な罠が数多く潜んでいることを忘れてはなりません。
特にWi-Fiネットワークを介したマルウェアやランサムウェアの感染は、一度発生するとネットワーク内の全デバイスに被害が及ぶ可能性があります。
本記事では、Wi-Fiを経由した具体的な感染ルートを明らかにするとともに、家庭や外出先で実践すべきセキュリティ対策について詳しく説明します。
Wi-Fi経由でマルウェア・ランサムウェアに感染する主なルート
Wi-Fiを通じたサイバー攻撃は、私たちが無意識に行っている通信の隙を突いて行われます。
感染ルートを正しく理解することは、適切な防御策を講じるための第一歩となります。
セキュリティの甘い公衆Wi-Fiの利用
多くの人が利用するフリーWi-Fiや公衆無線LANには、通信が暗号化されていないものや、パスワードが公開されているものが少なくありません。
このようなネットワークでは、同じWi-Fiに接続している第三者が、あなたの通信内容を比較的容易に盗み見ることが可能です。
攻撃者は「パケットスニッフィング」と呼ばれる手法を用いて、ログインIDやパスワード、個人情報を奪取します。
また、正規のネットワーク名に似せた偽のアクセスポイントを設置し、利用者を誘い込む手法も存在します。
偽のWi-Fiに接続してしまうと、閲覧しているウェブサイトを改ざんされ、悪意のあるファイルをダウンロードさせられるリスクが高まります。
家庭用ルーターの脆弱性と設定不備
家庭で使用しているWi-Fiルーター自体が攻撃の起点となるケースも増えています。
ルーターのファームウェアに脆弱性が残っている場合、攻撃者はネットワークの外部から不正アクセスを試みます。
もしルーターの管理画面へのログインパスワードが初期設定のままであれば、数秒で乗っ取られる危険性があるでしょう。
乗っ取られたルーターは、DNS設定を書き換えられ、正規のサイトにアクセスしたつもりが偽のフィッシングサイトへ誘導されるようになります。
その結果として、デバイスがランサムウェアに感染し、保存されているすべてのデータが暗号化されるという致命的な被害を招くのです。
「悪魔の双子」攻撃によるなりすまし
「悪魔の双子(Evil Twin)」攻撃とは、信頼できる既存のWi-Fiネットワークと全く同じSSID(ネットワーク名)を持つ偽のアクセスポイントを設置する攻撃です。
デバイスが自動的に信号の強い方のアクセスポイントに接続する習性を利用した非常に巧妙な手口です。
利用者が気づかないうちに偽のネットワーク経由で通信を行うことで、中間者攻撃(Man-in-the-Middle)が成立します。
このルートを通じて、ブラウザのアップデートを装った通知が表示され、クリックすることでランサムウェアの本体がインストールされてしまいます。
Wi-Fi感染が引き起こす深刻な被害の事例
Wi-Fi経由でマルウェアに感染した場合、その影響は一台のデバイスに留まりません。
家庭内ネットワーク全体に被害が拡大する恐れがあるため、警戒が必要です。
家庭内ネットワークでの「横展開」による被害拡大
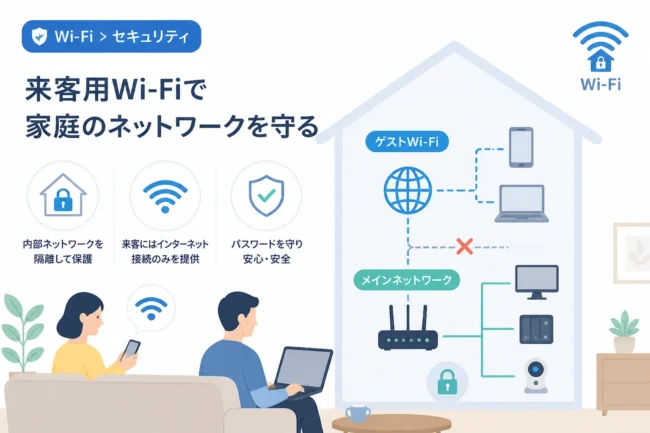
一度ネットワーク内のパソコンが感染すると、マルウェアは自己増殖を行い、ネットワークに接続されている他のデバイスを探し出します。
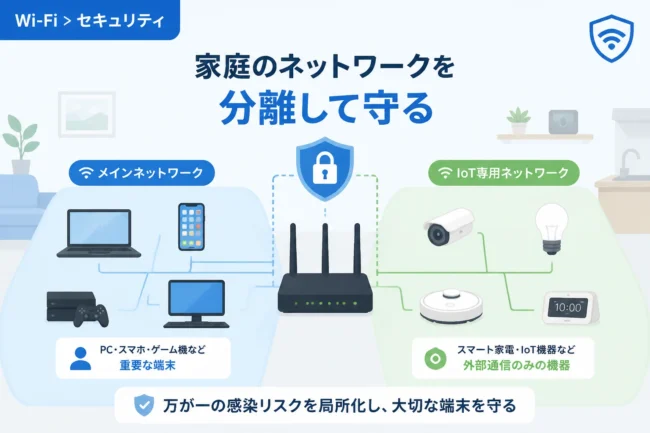
これを「ラテラルムーブメント(横展開)」と呼び、家族が使用しているスマートフォンやスマート家電までが攻撃対象となります。
最近では、NAS(ネットワークHDD)に保存されたバックアップデータがランサムウェアに暗号化される被害が多発しています。
大切な家族写真や仕事の書類が、一瞬にしてアクセス不能になるという恐ろしい事態になりかねません。
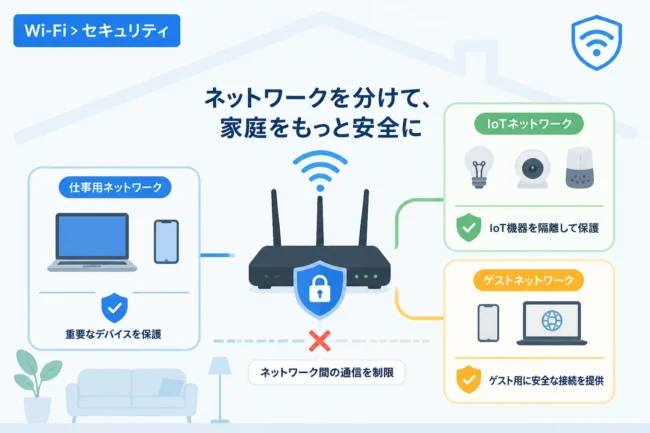
IoTデバイスのボットネット化
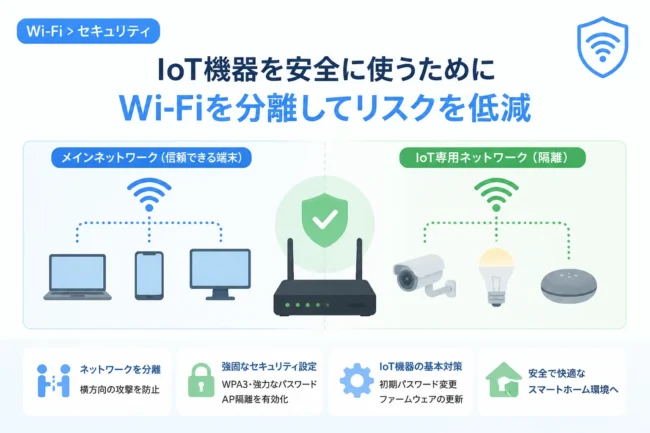
Wi-Fiに接続されたWebカメラやスマート照明などのIoTデバイスは、パソコンに比べてセキュリティが手薄になりがちです。
攻撃者はこれらの脆弱なデバイスをマルウェアに感染させ、外部から遠隔操作できる「ボット」へと変貌させます。
ボット化した無数のデバイスは、特定の企業のサーバーを攻撃するためのDDoS攻撃の踏み台として悪用されます。
自分の家の家電が、気づかないうちに世界規模のサイバー犯罪に加担させられている可能性があるのです。
家庭でできるWi-Fiセキュリティ対策
Wi-Fi環境を安全に保つためには、基本的な設定の見直しと継続的な管理が不可欠です。
以下の対策を講じることで、感染リスクを大幅に低減させることができます。
ルーターの管理パスワードを強固なものに変更する
最も基本的でありながら、最も重要な対策はパスワードの変更です。
Wi-Fi接続用のパスワード(PSK)だけでなく、ルーターの設定を変更するための「管理画面用パスワード」も必ず変更してください。
英大文字、小文字、数字、記号を組み合わせた12文字以上の複雑な文字列を設定しましょう。
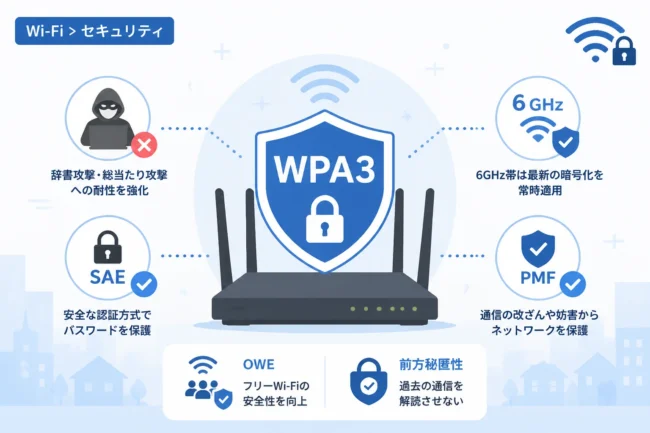
最新の暗号化規格「WPA3」への移行
Wi-Fiの暗号化方式にはいくつかの規格がありますが、古い規格には脆弱性が発見されています。
現在最も安全とされるのは「WPA3」という規格です。
もしお使いのルーターやデバイスが対応している場合は、必ずWPA3を使用するように設定を切り替えてください。
下位互換性のためにWPA2を使用する場合でも、AES方式を選択することが推奨されます。
| 規格名 | セキュリティ強度 | 推奨状況 |
|---|---|---|
| WEP | 非常に低い | 絶対に使用しないでください |
| WPA/WPA2 (TKIP) | 低い | 非推奨(脆弱性あり) |
| WPA2 (AES) | 高い | 標準的(現在広く普及) |
| WPA3 | 最高 | 強く推奨 |
ファームウェアを常に最新の状態に保つ
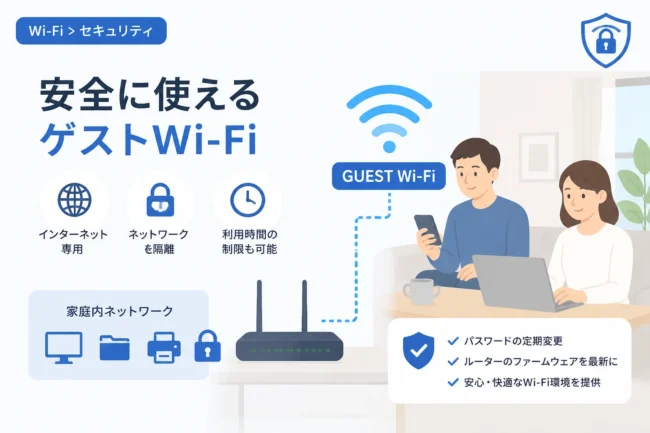
ルーターのメーカーは、新たに発見された脆弱性を修正するために「ファームウェア」のアップデートを提供しています。
古いファームウェアを使い続けることは、セキュリティホールを放置しているのと同じです。
多くの最新ルーターには「自動アップデート機能」が搭載されているため、この機能が有効になっているか確認しましょう。
もし手動で更新する必要があるモデルの場合は、月に一度はメーカーの公式サイトを確認する習慣をつけてください。
不要な機能の無効化
多くのルーターには、便利な反面セキュリティ上のリスクとなる機能が初期設定で有効になっています。
例えば、ボタン一つで接続できる「WPS」機能は、セキュリティ上の弱点となることが多いため、オフにすることが望ましいです。
また、外部から自宅のネットワークにアクセスするための「UPnP」機能も、マルウェアに悪用されやすいため、必要がなければ無効化しましょう。
さらに、外部ネットワークから管理画面にアクセスできる「リモート管理機能」も、基本的にはオフに設定しておくのが安全です。
外出先でのWi-Fi利用時に守るべき鉄則
自宅の外でWi-Fiを利用する際は、家庭内よりもさらに高い警戒レベルが求められます。
利便性よりも安全性を優先する意識が、マルウェア感染から身を守ります。
VPN(仮想プライベートネットワーク)の活用
公衆Wi-Fiを利用せざるを得ない場合は、必ずVPN(Virtual Private Network)を通した接続を行ってください。
VPNを使用することで、デバイスとサーバー間の通信が強固に暗号化され、たとえWi-Fiが傍受されていても内容を解読されることはありません。
信頼できる有料のVPNサービスを利用することが、個人情報の漏洩や不正なリダイレクトを防ぐ有効な手段となります。
HTTPS化されていないサイトへのアクセスを控える
ブラウザのアドレスバーに鍵マークが表示されない「http://」で始まるサイトは、通信内容が暗号化されていません。
このようなサイトを公衆Wi-Fi環境で閲覧すると、データの改ざんやマルウェアの注入が行われるリスクがあります。
現在、多くのサイトは「https://」で保護されていますが、古い掲示板や企業の古いページなどには注意が必要です。
重要な情報の入力や、ファイルのダウンロードは、信頼できるネットワーク環境でのみ行うように徹底しましょう。
Wi-Fiの自動接続設定をオフにする
スマートフォンの設定で「既知のネットワークに自動接続する」設定が有効になっていると、過去に一度でも接続したことがあるSSIDを自動で探して接続してしまいます。
攻撃者はこの仕組みを悪用し、有名なフリーWi-Fiと同じ名前の偽アクセスポイントを設置して、あなたのデバイスを勝手に接続させようとします。
外出時はWi-Fi機能をオフにするか、接続するたびに手動で選択する設定に変更しておくのが賢明です。
もしマルウェア感染の疑いがある場合の対処法
デバイスの動作が急に重くなった、知らないポップアップが頻繁に出る、などの症状が現れた場合は、迅速な初期対応が被害の最小化につながります。
まずは落ち着いて、ネットワーク環境を物理的に切り離すことが重要です。
直ちにWi-Fiを切断し、LANケーブルを抜く
異常を感じたら、まずはデバイスのWi-Fi機能を即座にオフにしてください。
ランサムウェアの場合、ネットワーク経由で他のデバイスやクラウドストレージへ感染を広げようとします。
物理的に通信を遮断することで、データの暗号化が進むのを食い止めたり、外部への情報流出を防いだりすることができます。
信頼できるセキュリティソフトによるフルスキャン
ネットワークから隔離した状態で、インストール済みのセキュリティソフトを使ってフルスキャンを実行します。
もし可能であれば、別の安全な端末で最新のウイルス定義ファイルをダウンロードし、オフラインで適用してからスキャンを行うのがベストです。
マルウェアが検出された場合は、画面の指示に従って駆除または隔離を行います。
駆除が完了したと表示されても、OSのシステムファイルが破損している可能性があるため、重要なデータのバックアップがある場合はOSの再インストール(初期化)を検討するのが最も安全です。
他デバイスでのパスワード一斉変更
デバイスが感染していた期間に利用したSNSやネットバンキング、メールなどのパスワードは、すべて盗まれているものと考えてください。
感染したデバイス以外の、クリーンな状態が保証されている別の端末を使用して、主要なサービスのパスワードをすべて変更しましょう。
この際、二要素認証(2FA)が設定されていないサービスがあれば、速やかに有効化してセキュリティを強化してください。
まとめ
Wi-Fi経由のマルウェア・ランサムウェア感染は、私たちの身近に潜む深刻な脅威です。
攻撃者は、セキュリティ設定の不備や、公衆Wi-Fiを利用する際の油断を常に狙っています。
家庭内ではルーターのファームウェアを最新に保ち、強固な暗号化設定とパスワードを適用することが防衛の基本となります。
外出先ではフリーWi-Fiの危険性を正しく認識し、VPNの利用や自動接続の回避といった自己防衛策を徹底しましょう。
日々のわずかな注意と適切な設定変更が、あなたの大切なデータとプライバシーを守るための最も強力な盾となります。
技術の進化に合わせて攻撃手法も変化し続けますが、基本に忠実なセキュリティ対策を継続していきましょう。