インターネット上のサービスを解約しようとして、気づかないうちにフィッシングサイトへ個人情報を入力してしまったというトラブルが急増しています。
「退会手続き」というユーザーの心理的な隙を突く手口は非常に巧妙であり、誰でも被害に遭う可能性があります。
もし誤って情報を入力してしまったとしても、落ち着いて迅速に対処することで、被害を最小限に抑えることは十分に可能です。
本記事では、個人情報を入力してしまった直後に取るべき緊急対策と、想定される二次被害を防ぐための具体的なステップを詳しく解説します。
個人情報を入力した直後に実行すべき4つの緊急対策
情報の流出が疑われる場合、一刻を争う対応が必要となります。
以下のステップを優先順位の高い順に実行してください。
1. クレジットカードの利用停止と再発行
クレジットカード番号、有効期限、セキュリティコードを入力してしまった場合は、直ちにカード会社へ連絡して利用停止の手続きを行ってください。
多くのカード会社では、不正利用の疑いがある場合の専用窓口を24時間365日体制で受け付けています。
カードを停止することで、その後の不正決済を物理的に防ぐことができます。
また、カード番号自体を変更する「再発行」の手続きも同時に依頼してください。
たとえ現時点で実害が出ていなくても、情報が漏洩した時点でそのカードは将来的に悪用されるリスクが極めて高いからです。
2. ID・パスワードの変更と「使い回し」の解消
入力してしまったID(メールアドレス)とパスワードの組み合わせを、他のサービスでも利用している場合は非常に危険です。
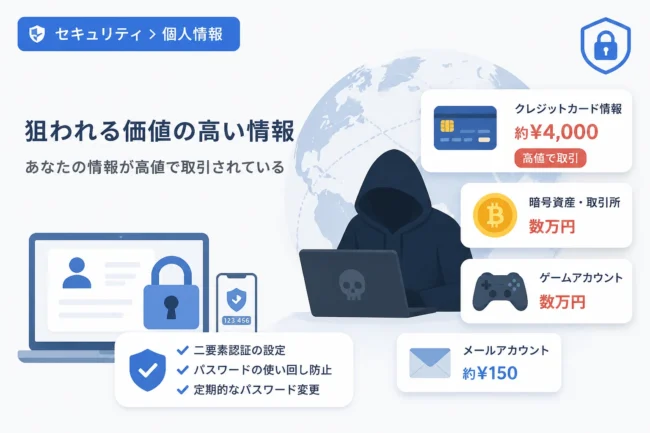
攻撃者は入手したリストを用いて、Amazon、楽天、SNS、銀行などの主要サービスへ「リスト型攻撃」を仕掛けてきます。
まずは、同じパスワードを使っているすべてのサービスのパスワードを即座に変更してください。
新しいパスワードは、英数字、記号を組み合わせた12桁以上の複雑なものに設定することが推奨されます。
パスワード管理アプリなどを活用し、サービスごとに異なるパスワードを設定するようにしましょう。
3. 二段階認証(多要素認証)の有効化
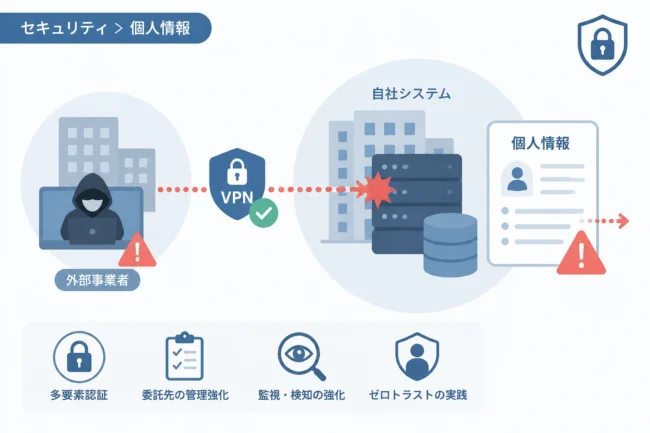
パスワードを変更するだけでなく、可能な限りすべてのサービスで「二段階認証」を有効にしてください。
二段階認証が設定されていれば、万が一パスワードが漏洩しても、攻撃者はログインするための追加コード(SMSや認証アプリの数値)を入手できないため、アカウント乗っ取りを阻止できます。
特にメール、SNS、金融関連のサービスについては、二段階認証の設定は必須の防衛策と言えます。
4. ログイン履歴(アクティビティ)の確認
主要なWebサービスには、いつ、どこからログインしたかを確認できる機能が備わっています。
GoogleやLINE、Apple IDなどの設定画面から「ログイン済みの端末」や「最近のアクティビティ」を確認してください。
もし自分のものではないデバイスや、心当たりのない場所からのアクセスを見つけた場合は、強制的にログアウト(セッションの切断)を行い、再度パスワードを変更してください。
想定される二次被害とその対策
個人情報が一度攻撃者の手に渡ると、即座に金銭的被害が出るケースだけでなく、時間を置いてから別の形での攻撃が行われることがあります。
どのような被害が起こり得るのかを把握し、先手を打つことが重要です。
フィッシングメール・迷惑電話の増加
氏名、メールアドレス、電話番号などの基本情報が漏洩すると、それらのリストを基にした「さらなるフィッシング攻撃」のターゲットにされます。
例えば、「お客様のアカウントに不正アクセスがありました」といった不安を煽るメールや、SMS(ショートメッセージ)が頻繁に届くようになります。
一度騙されたユーザーは「騙しやすいターゲット」として名簿化されることもあるため、見知らぬ連絡先からのメッセージには一切反応しないことが鉄則です。
アカウント乗っ取りによる「なりすまし」
SNSのアカウントが乗っ取られた場合、あなたになりすまして知人や友人に詐欺メッセージを送られるリスクがあります。
「急ぎでAmazonギフト券を買ってほしい」といったメッセージがあなたの名前で送信されることで、周囲の人を巻き込んでしまう恐れがあります。
被害に気づいたら、すぐにSNS上のつながりがある人々に、アカウントが乗っ取られた可能性があることを公表し、注意を呼びかけてください。
身分証明書の悪用による犯罪への加担
もし運転免許証やマイナンバーカードの表面・裏面の写真をアップロードしてしまった場合、被害は深刻です。
これらの画像データは、オンライン上での口座開設(eKYC)や、消費者金融での不正借入などに悪用される危険性があります。
身分証の情報を入力してしまった場合は、警察や関連機関へ相談し、必要であれば再発行手続きの相談を行ってください。
状況別・相談窓口一覧
自分一人で解決しようとせず、専門の公的機関へ連絡することで、適切なアドバイスを受けることができます。
以下の表は、トラブルの内容に応じた主な相談先をまとめたものです。
| 相談内容 | 相談先 | 備考 |
|---|---|---|
| 金銭的な実害が発生した、詐欺に遭った | 警察(#9110 または最寄りの警察署) | 警察相談専用電話は全国共通です。 |
| 不審なサイトに情報を入力してしまった | 消費者ホットライン(188) | お近くの消費生活センターにつながります。 |
| クレジットカードの不正利用 | 各クレジットカード会社の紛失・盗難窓口 | 24時間対応の会社がほとんどです。 |
| フィッシング詐欺全般の情報提供 | フィッシング対策協議会 | 最新の手口情報の提供も行っています。 |
「退会手続き」を装うフィッシング詐欺を見抜くポイント
今後、同じような被害に遭わないためには、攻撃者の手口を知り、不審な点に気づけるようになる必要があります。
偽の退会ページやフィッシングサイトには、いくつかの共通した特徴があります。
1. メールの送信元アドレスが不自然
公式からの通知を装っていても、送信元のメールアドレスを確認すると、全く関係のないドメイン名になっていることが多々あります。
例えば、有名企業の名前を騙っているのに、送信元がfree-mail-service.comのようなフリーメールであったり、無意味な英数字の羅列になっている場合は偽物です。
2. リンク先のURL(ドメイン名)が異なる
メールやSMSに記載されているリンクをクリックする前に、必ずURLを確認してください。
本物のサイトがhttps://www.example.co.jp/であるのに対し、偽サイトはhttps://www.examp1e-login.com/のように、一文字違いであったり、異なるトップレベルドメインを使用していたりします。
「https」で始まっているからといって安全とは限りません。
現在では、フィッシングサイトの多くがSSL証明書を取得し、鍵マーク(https)を表示させてユーザーを安心させようとします。
3. 入力項目の多さが不自然
通常の退会手続きにおいて、クレジットカード番号の全桁や、セキュリティコード、さらには銀行の暗証番号まで入力を求められることはまずありません。
退会するだけなのに、なぜこれほど詳細な支払い情報が必要なのか?と一度立ち止まって考える習慣をつけましょう。
「本日中に手続きしないと違約金が発生します」といった、時間的な制限で焦らせる文言が含まれている場合は、詐欺の可能性が極めて高いです。
継続的な監視とセキュリティ対策
緊急対応が終わった後も、数ヶ月間は注意深い監視を続ける必要があります。
流出した情報は、闇サイト(ダークウェブ)で売買され、忘れた頃に悪用されるケースがあるためです。
利用明細の定期的なチェック
クレジットカードや銀行口座の明細は、最低でも月に一度は細かく確認してください。
数円から数百円といった少額のテスト決済が行われ、気づかれないことを確認してから高額な不正利用に移るという手口も存在します。
身に覚えのない少額の引き落としを見逃さないようにしましょう。
セキュリティソフトの導入
パソコンやスマートフォンに信頼できるセキュリティソフトを導入しておくことで、フィッシングサイトへのアクセスを事前にブロックできる確率が高まります。
また、ブラウザの保護機能も常に最新の状態にアップデートしておくことが重要です。
「ダークウェブモニタリング」サービスの検討
近年、セキュリティソフトの中には、自分のメールアドレスや個人情報がダークウェブ上に流出していないかを監視する機能(ダークウェブモニタリング)を備えたものがあります。
もし自分の情報が検出された場合、すぐにアラートを受け取ることができるため、迅速なパスワード変更などの対策が可能になります。
まとめ
退会手続きを装ったフィッシング詐欺に遭い、個人情報を入力してしまった際は、何よりも「スピード」が重要です。
まずはクレジットカードの停止とパスワードの変更、そして二段階認証の設定を最優先で行ってください。
被害を自分一人で抱え込まず、警察や消費生活センターなどの専門機関に相談することも、心の平穏を取り戻すために大切です。
一度情報が漏洩してしまった事実は変えられませんが、適切な緊急対策を講じることで、金銭的被害やアカウントの乗っ取りといった最悪の事態は防ぐことができます。
日頃から「URLの確認」と「安易に情報を入力しない」という意識を持ち、安全なインターネットライフを送りましょう。