近年、宅配業者を装ったフィッシング詐欺が急増しており、その中でも佐川急便をかたる「不在通知SMS」の手口は年々巧妙化しています。
多くの人が日常的にインターネット通販を利用する中で、荷物の到着を知らせるメッセージはつい確認したくなる心理的な隙を突いたものです。
しかし、たった一度の不用意なクリックが、個人情報の流出や金銭的被害、さらにはスマートフォンの乗っ取りを招く危険性があります。
本記事では、佐川急便を装うSMSの具体的な特徴から、最新の巧妙な手口、そして被害を未然に防ぐための確実な見分け方を詳しく解説します。
なぜ佐川急便を装う詐欺SMSが減らないのか
佐川急便のような大手配送業者が詐欺のターゲットに選ばれる最大の理由は、その圧倒的な利用者数と信頼性にあります。
私たちは日常生活の中で「荷物が届く」という状況に慣れており、不在通知を受け取っても違和感を抱きにくい環境にあります。
攻撃者はこの心理を悪用し、実在する企業名を名乗ることで受信者の警戒心を解こうとします。
また、配送状況の確認や再配達の依頼をスマートフォンから行うことが一般的になったことも、SMS詐欺が横行する一因となっています。
攻撃側にとっては、不特定多数にメッセージを送信するだけで一定の割合で被害者が現れるため、非常に効率の良い攻撃手法となっているのです。
佐川急便を装う偽SMSの主な特徴
偽のSMSには、共通するいくつかの特徴やパターンが存在します。
これらを知っておくだけでも、多くのフィッシング詐欺を未然に回避することが可能になります。
メッセージ文面のパターン
偽SMSの文面は、受信者を急がせたり不安にさせたりする内容が中心です。
「お荷物のお届けにあがりましたが不在のため持ち帰りました。ご確認ください。」といった内容が最も一般的です。
最近では「お客様宛のお荷物をお届けできませんでした。下記より再配達をご依頼ください。」というバリエーションも増えています。
さらに、「住所不明のためお荷物を保管しています」といった、受信者にアクションを促す文言も多用されます。
これらのメッセージには必ずと言っていいほど、公式サイトではない外部サイトへのリンク(URL)が記載されています。
記載されているURLの正体
メッセージ内に記載されているURLは、一見すると本物のように見えますが、実際には巧妙に細工された偽サイトへの入り口です。
例えば、公式ドメインを一部変えたものや、ランダムな英数字を組み合わせた短縮URLが使われることがほとんどです。
佐川急便の公式ドメインは「sagawa-exp.co.jp」ですが、偽サイトでは「sagawa-apps.com」や「sagawa.xyz」といった紛らわしい文字列が使われます。
また、最近では「duckdns.org」などのダイナミックDNSサービスを悪用したURLも頻繁に確認されています。
不自然な日本語や記号の使用
かつての詐欺メールは日本語が不自然なものが多かったですが、現在は翻訳精度の向上により、違和感のない文章が増えています。
それでも、句読点の位置がおかしかったり、日本では使われない漢字(簡体字など)が混じっていたりすることがあります。
また、リンクを強調するために特殊な記号を多用している場合も、警戒が必要です。
被害に遭うとどうなるのか?巧妙な手口の裏側
不審なURLをクリックしてしまった場合、端末の種類(AndroidかiPhoneか)によって異なる攻撃が行われます。
それぞれのデバイスでどのような被害が発生するのか、その仕組みを理解しておきましょう。
Android端末を狙った不正アプリのインストール
Androidユーザーが偽のURLをクリックすると、「最新のセキュリティアップデートが必要です」といった警告が表示されることがあります。
あるいは「荷物追跡のために専用アプリをインストールしてください」と促され、不正なAPKファイル(アプリの本体)をダウンロードさせられます。
このアプリの実体は「マルウェア」であり、インストールするとスマートフォンの制御を乗っ取られます。
具体的には、電話帳のデータを盗み出したり、あなたのスマートフォンを使って大量の詐欺SMSを勝手に送信したりします。
これにより、あなた自身が知らないうちに「加害者」になってしまうリスクがあるのです。
iPhone(iOS)ユーザーを狙うフィッシングサイト
iPhoneユーザーの場合は、アプリのインストールではなく、偽のログイン画面へ誘導されるケースが一般的です。
Apple IDやパスワード、さらにはクレジットカード情報の入力を求められる偽の「佐川急便サイト」が表示されます。
ここで情報を入力してしまうと、即座に攻撃者へデータが渡り、不正ログインや身に覚えのない決済が行われることになります。
最近では、二要素認証(ワンタイムパスワード)までもリアルタイムで盗み取る、非常に高度なフィッシングサイトも確認されています。
キャリア決済や個人情報の窃取
特定の通信キャリアのログインページを模倣し、ネットワーク暗証番号やIDを盗み取る手口もあります。
盗まれた情報は、キャリア決済を通じたギフトカードの購入などに悪用されます。
また、氏名や住所、電話番号などの個人情報は名簿業者に転売され、さらなる詐欺のターゲットにされる二次被害も発生しています。
本物と偽物を見分けるためのポイント
詐欺の被害を防ぐためには、冷静に状況を判断するための知識が必要です。
以下のポイントをチェックすることで、偽物のSMSを確実に見分けることができます。
佐川急便はSMSで不在通知を送らない
佐川急便は、ショートメッセージ(SMS)による不在通知の案内は行っていないと公式に明言しています。
公式からの不在連絡は、基本的に紙の「不在連絡票」をポストに投函する形で行われます。
また、事前の配達予告などは「スマートクラブ」などの会員サービスを通じてメールや公式アプリで通知されます。
つまり、「佐川急便を名乗るSMSが届いた時点で偽物である」と断定して問題ありません。
送信元の電話番号を確認する
SMSの送信元が携帯電話番号(080や090で始まる番号)である場合、それはほぼ確実に詐欺です。
企業が公式にSMSを送信する場合、多くは専用の短縮番号(0032で始まる番号など)を使用しますが、佐川急便はそもそも送信していません。
知らない番号から不在通知が届いたら、その番号をインターネットで検索してみるのも一つの手段です。
多くのユーザーから「詐欺電話」として報告されている番号であることがすぐに判明するはずです。
公式アプリや公式サイトのブックマークを活用する
荷物の状況を確認したい場合は、SMSのリンクを絶対に踏まず、あらかじめインストールしておいた公式アプリを使用してください。
または、ブラウザで検索して公式サイトへ直接アクセスし、正規の「お荷物問い合わせサービス」に送り状番号を入力しましょう。
SMSに記載されているURLをクリックすることは、自ら危険地帯へ足を踏み入れるようなものです。
比較表:公式の案内と偽SMSの違い
| 項目 | 佐川急便(公式) | 偽SMS(詐欺) |
|---|---|---|
| 通知手段 | 不在連絡票、公式アプリ、登録メール | SMS(ショートメッセージ) |
| URLの有無 | SMSでリンクを送ることはない | 不審なリンクが必ずある |
| アプリの導入 | 公式ストア(Google Play/App Store)のみ | ブラウザ経由で不正ファイルを配布 |
| 情報の入力 | 認証なしに個人情報を求めない | Apple IDやカード情報を要求する |
もし不審なURLをクリックしてしまった時の対処法
万が一、偽のURLをクリックしたり、情報を入力してしまったりした場合は、迅速な対応が必要です。
被害を最小限に抑えるために、以下の手順をすぐに実行してください。
1. 端末のネットワークを遮断する
不審なアプリをインストールしてしまった可能性がある場合、すぐに「機内モード」にするか、Wi-Fiを切断してください。
これにより、外部の攻撃者サーバーとの通信を止め、データの流出や二次被害の拡大を防ぐことができます。
2. 不正なアプリをアンインストールする
見覚えのないアプリや、SMSクリック後にインストールしたアプリは即座に削除してください。
ただし、一部のマルウェアは通常の操作では削除できない場合があります。
その場合は、セキュリティソフトのスキャン機能を利用するか、最終手段として端末の初期化を検討する必要があります。
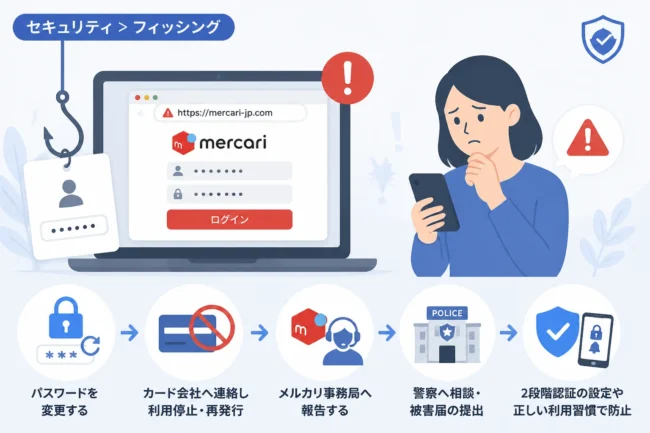
3. パスワードの変更とカードの利用停止
IDやパスワードを入力してしまった場合は、すぐに正規のサイトにアクセスし、パスワードを変更してください。
クレジットカード情報を入力した場合は、速やかにカード会社へ連絡し、カードの利用停止手続きを行いましょう。
キャリア決済の不正利用が疑われる場合は、契約している通信キャリアのサポート窓口へ相談してください。
4. 証拠の保存と相談
届いたSMSや、表示された偽サイトの画面はスクリーンショットで保存しておきましょう。
被害が発生している場合は、最寄りの警察署のサイバー犯罪相談窓口や、国民生活センターへ連絡してください。
被害を未然に防ぐためのセキュリティ設定
今後の被害を防ぐために、スマートフォンの設定を見直しておくことも重要です。
Android端末であれば、「不明なアプリのインストール」を許可しない設定になっているか確認してください。
iPhoneであれば、最新のiOSにアップデートし、二段階認証(2FA)を必ず有効にしておきましょう。
また、ウイルス対策ソフトを導入しておくことで、悪意のあるサイトへのアクセスを事前にブロックできる可能性が高まります。
何よりも、「配送業者を名乗るSMSはまず疑う」という意識を常に持つことが最大の防御になります。
まとめ
佐川急便を装う不在通知SMSは、私たちの身近に潜む極めて危険なフィッシング詐欺の一つです。
攻撃者は日々手口をアップデートしていますが、「佐川急便は不在通知にSMSを使わない」という基本ルールさえ覚えていれば、被害を確実に防ぐことができます。
不審なメッセージが届いても決してリンクを開かず、公式サイトや公式アプリから情報を確認する習慣を身につけましょう。
自分自身だけでなく、家族や周囲の友人にもこの注意点を共有し、コミュニティ全体でセキュリティ意識を高めていくことが大切です。
情報の正しさを見極める目を養い、安全で快適なデジタルライフを守っていきましょう。