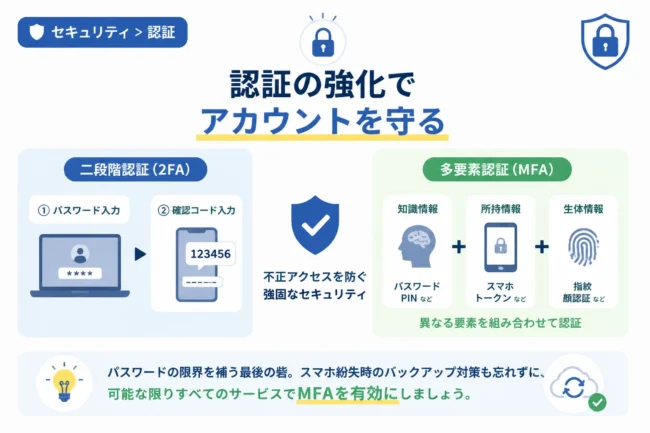
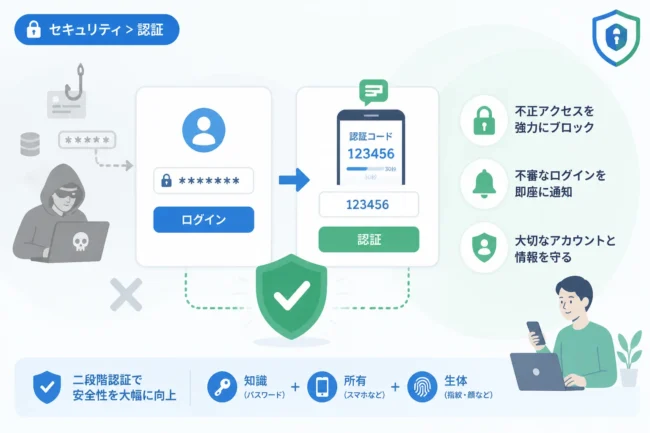
オンラインサービスを利用する際、セキュリティ対策として二段階認証(多要素認証)を導入することは、今や常識となりました。
しかし、ログインするたびにスマートフォンを取り出して確認コードを入力したり、承認ボタンを押したりする作業を「面倒だ」と感じる方も多いのではないでしょうか。
セキュリティを強化したい一方で、日々の業務やプライベートでの利便性が損なわれるのは避けたいところです。
そこで活用したいのが、多くのサービスで提供されている「信頼済みデバイス(または信頼できるブラウザ)」という設定です。
この記事では、二段階認証の負担を軽減しつつ、安全性を維持するための具体的な設定方法や注意点について詳しく解説します。
なぜ二段階認証は「面倒」だと感じてしまうのか
二段階認証は、パスワードが漏洩しても不正アクセスを防げる非常に強力な防御手段です。
しかし、IDとパスワードを入力した後に、さらに別のデバイスで操作を求められる工程は、ユーザーにとって心理的なハードルとなります。
特に、通信環境が不安定な場所でコードが届かなかったり、スマートフォンのバッテリーが切れていたりする場合、ログイン作業が完全にストップしてしまいます。
また、複数のクラウドサービスを併用している場合、ログインのたびに何度も認証を繰り返すことが大きなタイムロスに繋がります。
このような「認証疲れ」は、結果としてセキュリティ設定をオフにしてしまうという最悪の選択を招く要因にもなり得ます。
利便性とセキュリティはしばしばトレードオフの関係にあると言われますが、適切な設定を行うことで、そのバランスを最適化することが可能です。
「信頼済みデバイス」設定の基本的な仕組み
多くのWebサービスでは、二段階認証を完了した直後に「このブラウザを信頼しますか?」といったチェックボックスが表示されます。
これこそが、今回ご紹介する「信頼済みデバイス」の設定画面です。
デバイスを識別する「Cookie(クッキー)」の役割
ブラウザやアプリが特定のデバイスを「信頼済み」として記憶する際、主にCookie(クッキー)という技術が使われています。
二段階認証に成功すると、サービス側のサーバーからブラウザに対して、認証済みであることを示す特別な識別子が発行されます。
次回以降のログイン時にブラウザがその識別子を提示することで、システム側は「以前に正しく認証されたデバイスである」と判断します。
この仕組みにより、一定期間、二段階認証のステップを省略できるようになります。
認証がスキップされる期間
信頼済みデバイスとして認識される期間は、サービスによって異なります。
一般的には「30日間」や「次回ログインまで」といった設定が多いですが、中には明示的にログアウトしない限り永続的に有効なものもあります。
以下の表は、一般的なサービスにおける信頼済みデバイスの挙動をまとめたものです。
| サービス種類 | 信頼済みデバイスの効果 | 再認証が必要になる主なタイミング |
|---|---|---|
| Googleアカウント | 特定のブラウザで認証をスキップ | Cookieの削除、新しい場所からのログイン |
| Microsoft 365 | 指定した日数(最大90日など)スキップ | セキュリティポリシーの変更、パスワード変更後 |
| SNS(X, Facebook等) | 「このブラウザを保存」で次回からスキップ | 別のブラウザ利用時、不審なアクセスの検知時 |
| ネットバンキング | デバイス登録により一部操作を簡略化 | 一定期間の未利用、OSのアップデート時 |
信頼済みデバイス設定を活用するメリット
この設定を適切に活用することで、得られるメリットは多岐にわたります。
日々の業務効率が飛躍的に向上する
毎日何度も利用するツールにおいて、認証の手間がなくなることは業務効率の改善に直結します。
特にリモートワークなどで、朝の業務開始時に複数のサービスへ一斉にログインする際、ストレスを感じることなくスムーズに作業を開始できます。
セキュリティレベルを極端に下げずに済む
「二段階認証が面倒だからオフにする」という選択は、アカウントの乗っ取りリスクを飛躍的に高めてしまいます。
信頼済みデバイス設定を利用すれば、「見知らぬ第三者のデバイス」からのアクセスには引き続き二段階認証を要求しつつ、自分のデバイスだけを優遇できます。
つまり、強固な壁を維持したまま、自分専用の通用口を作るようなイメージで運用できるのです。
設定時の注意点とセキュリティ上のリスク
非常に便利な信頼済みデバイス設定ですが、使い方を誤るとセキュリティホールになりかねません。
共用PCや公衆無線LAN環境での設定は厳禁
最も注意すべきなのは、自分以外の人間が触れる可能性があるデバイスで「このデバイスを信頼する」にチェックを入れないことです。
ネットカフェのPCや、職場の共有用共有端末で設定を有効にしてしまうと、次にそのPCを触った人があなたのパスワードを知っていた場合、二段階認証なしでログインできてしまいます。
必ず「自分だけが物理的に管理しているデバイス」に限定して設定を行うようにしてください。
デバイスの紛失・盗難に備える
信頼済みデバイスとして登録しているスマートフォンやノートPCを紛失した場合、拾った人間が中身を操作できるリスクが生じます。
万が一の事態に備え、デバイス自体に強力なパスコードや生体認証(指紋・顔認証)をかけておくことは必須条件です。
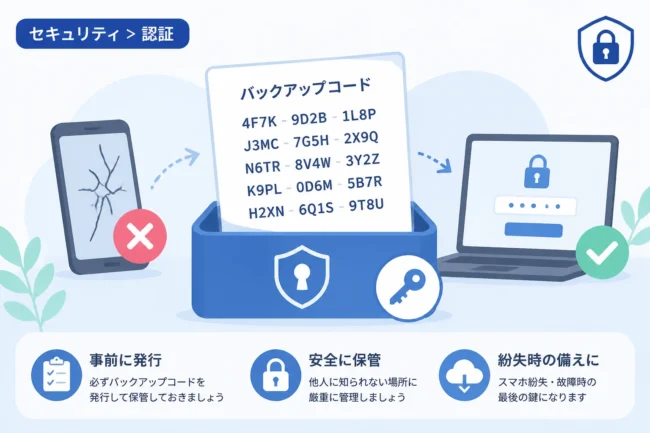
また、他のデバイスから「信頼済みデバイスの一覧」を確認し、リモートで信頼設定を解除できる手順をあらかじめ把握しておきましょう。
ブラウザのキャッシュクリアとシークレットモード
ブラウザの履歴やキャッシュ、Cookieを頻繁に削除する習慣がある場合、信頼済みデバイスの情報も消えてしまいます。
その場合、次回のログイン時には再び二段階認証が求められます。
また、ブラウザの「シークレットモード(インコグニートモード)」では、ブラウザを閉じるとCookieが破棄されるため、この設定は維持されません。
主要サービスにおける設定方法の例
ここでは、代表的なサービスでの具体的な設定の流れを確認しておきましょう。
Googleアカウントの場合
Googleアカウントでは、ログイン時の確認コード入力画面で「このコンピュータでは次回から表示しない」というチェックボックスが表示されます。
ここにチェックを入れてログインを完了するだけで、そのブラウザが信頼済みとして登録されます。
設定を解除したい場合は、Googleアカウントの管理画面から「セキュリティ」タブに進み、「2 段階認証プロセス」の設定内にある「信頼できるデバイス」からすべて解除することが可能です。
Microsoft 365 / Microsoft アカウントの場合
Microsoftのサービスでは、認証時に「今後このメッセージを表示しない」や「サインインしたままにする」という選択肢が表示されます。
組織(会社や学校)のアカウントを使用している場合は、管理者が許可している範囲内でのみ、認証をスキップできる期間が設定されます。
個人アカウントの場合は、セキュリティ設定の「高度なセキュリティオプション」から、信頼済みデバイスの管理が行えます。
組織で運用する場合のセキュリティポリシー
企業などの組織で信頼済みデバイスを導入する場合、個人の裁量に任せるのではなく、システムとしての統制が必要です。
管理者による一括制御
多くの法人向けクラウドサービス(SaaS)では、管理パネルから「二段階認証をスキップできる期間」を制限できます。
例えば、「社内の信頼できるネットワーク(固定IPアドレス)からのアクセスのみ、二段階認証を免除する」といった高度な設定も可能です。
条件付きアクセスの活用
近年注目されている「条件付きアクセス」という仕組みを利用すると、より柔軟な運用が可能になります。
「会社支給のデバイスであること」「最新のOSにアップデートされていること」「特定の国からのアクセスであること」などの条件をすべて満たした場合のみ、二段階認証をスキップさせることができます。
これにより、利便性を追求しながらも、不正アクセスのリスクを極限まで抑えることができます。
設定が反映されない・何度も求められる時のチェックリスト
「信頼済み」に設定したはずなのに、毎回認証を求められる場合は、以下の項目を確認してください。
- ブラウザの設定で、終了時にCookieを自動削除する設定になっていないか。
- ブラウザのアドオン(広告ブロック等)がCookieの保存を阻害していないか。
- VPNを利用しており、アクセスするたびにIPアドレスや地域が大幅に変わっていないか。
- セキュリティソフトがブラウザのプライバシー設定を強制的にリセットしていないか。
- OSやブラウザのバージョンが著しく古く、最新の認証プロトコルに対応していないか。
もしこれらの設定に問題がない場合、サービス側で「重要な設定変更」や「長期間の未アクセス」を検知し、安全のために再認証を要求している可能性があります。
それはシステムの正常な防御反応ですので、面倒がらずに一度認証を通すようにしてください。
まとめ
二段階認証は、私たちのデジタル資産を守るために欠かせない盾です。
しかし、その盾が重すぎて動きを鈍らせてしまっては、本来の目的を達成しにくくなります。
「信頼済みデバイス」の設定を正しく理解し、活用することで、鉄壁のセキュリティを維持しながら、ストレスフリーなログイン体験を手に入れることができます。
まずは、毎日使っている自宅や職場のPCで、信頼済み設定が有効になっているか確認することから始めてみてはいかがでしょうか。
自分に合った設定を見つけることで、セキュリティ対策は「面倒なもの」から「安心を支える空気のような存在」へと変わっていくはずです。