インターネット上のサービスを利用する際、私たちは日々膨大な数のアカウントを管理しています。
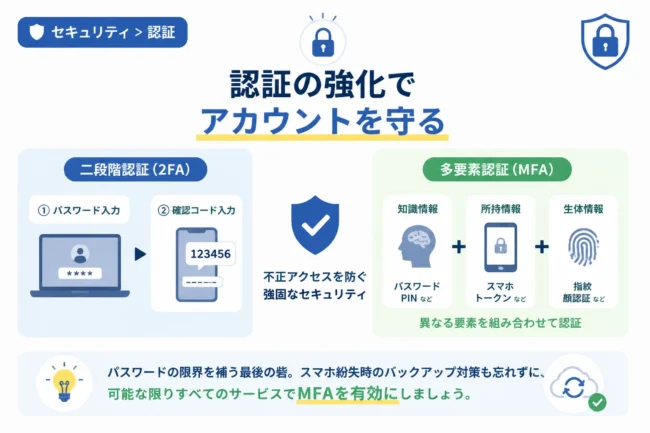
SNSやメール、ネットバンキング、クラウドストレージなど、重要な情報を扱うプラットフォームにおいて、セキュリティの要となっているのが「二段階認証」です。
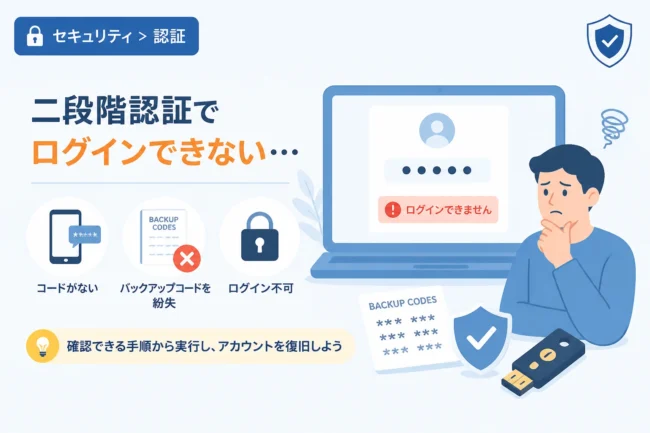
しかし、ログインのたびにコードを入力する手間や、スマートフォンを紛失した際のトラブルを懸念して、二段階認証を解除したいと考える方も少なくありません。
一度設定した二段階認証を無効化することは、自ら「玄関の鍵を開けっ放しにする」のと同等のリスクを伴います。
本記事では、二段階認証を解除することで生じる具体的なリスクや、セキュリティが劇的に低下するメカニズム、そして利便性を損なわずに安全性を保つための推奨対策について詳しく解説します。
二段階認証を解除(無効化)したくなる背景と現状
多くのユーザーが二段階認証を「面倒だ」と感じる瞬間があるのは事実です。
特に、スマートフォンの機種変更時や、通信状態が悪く認証コードが届かないときなどに、設定を解除してしまいたいという欲求が生まれます。
また、一部の古いアプリケーションやサービスが二段階認証に対応しておらず、やむを得ず無効化を選択するケースも見受けられます。
しかし、その一時的な「使い勝手の向上」と引き換えに失われるセキュリティの対価は、想像以上に大きなものです。
サイバー攻撃者は常に、防御の薄いアカウントを標的にしており、パスワードのみの保護がいかに脆弱であるかを熟知しています。
まずは、なぜ二段階認証を解除することが危険なのか、その本質的な理由から掘り下げていきましょう。
二段階認証を解除することで生じる3つの重大なリスク
二段階認証を無効にしたアカウントは、攻撃者にとって「格好の餌食」となります。
ここでは、解除によって直面する代表的な3つのリスクについて解説します。
1. 第三者による不正アクセスの成功率が飛躍的に高まる
二段階認証を解除すると、アカウントを守る壁は「パスワード」というたった一枚の扉だけになります。
パスワードが漏洩した場合、攻撃者は何ら遮られることなく、あなたの個人情報や資産にアクセスできてしまいます。
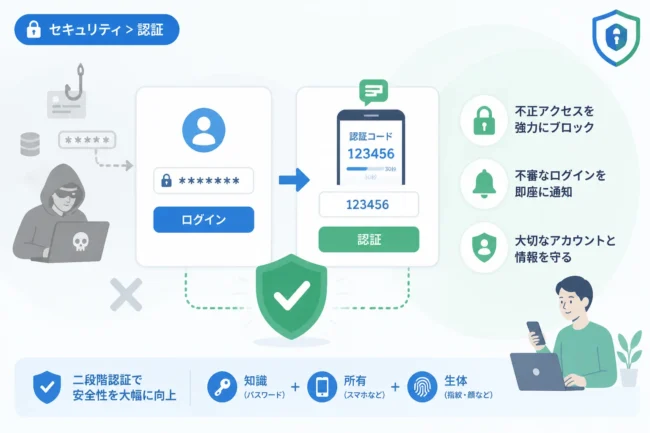
二段階認証が有効であれば、万が一パスワードが盗まれても、手元のスマートフォンに届く承認通知が最後の砦として機能します。
この防波堤を自ら取り払うことは、不正アクセスの成功を許容することに他なりません。
2. リスト型攻撃(クレデンシャル・スタッフィング)の被害に遭う
リスト型攻撃とは、他のサービスから流出したIDとパスワードのリストを使い、別のサービスへのログインを試みる手法です。
多くのユーザーがパスワードを使い回している現状を悪用した、非常に効率的で恐ろしい攻撃です。
二段階認証を解除していると、一つのサービスで情報が漏れただけで、芋づる式に他のすべてのアカウントが乗っ取られる危険性があります。
パスワードの使い回しを完全に防ぐことが難しい現代において、二段階認証は必須の防御策といえます。
3. 乗っ取り後の被害回復が極めて困難になる
一度アカウントが乗っ取られると、攻撃者は真っ先にメールアドレスやパスワードを変更し、正当な持ち主を締め出します。
二段階認証が設定されていれば、パスワード変更時にも通知や承認が求められるため、異常に気付くことができます。
しかし、解除された状態では、気づいたときには既にアカウントのコントロール権を完全に失っているケースがほとんどです。
アカウントを介した金銭的被害や、連絡先リストを利用したなりすましメールの送信など、二次被害を食い止める手段が失われてしまいます。
なぜ「パスワードだけ」の管理では不十分なのか
「自分は複雑なパスワードを使っているから大丈夫だ」と考えるのは、現代のセキュリティ環境では非常に危険です。
パスワード単体による認証が抱える根本的な問題点を整理してみましょう。
パスワード解析技術の高度化
コンピュータの処理能力の向上により、総当たり攻撃(ブルートフォース攻撃)の速度は年々増しています。
英数字を組み合わせた程度のパスワードであれば、短時間で突破されるリスクが常に付きまといます。
フィッシング詐欺による巧妙な搾取
本物そっくりの偽サイトへ誘導し、ユーザー自らにパスワードを入力させるフィッシング詐欺が多発しています。
どれほど強固なパスワードを設定していても、偽サイトに直接入力してしまえば、セキュリティ強度は無意味になります。
二段階認証は、こうした人的なミスによる情報流出からもアカウントを保護する役割を果たしています。
サービスのサーバーサイドからの情報流出
ユーザーがどれほど気を付けていても、利用しているサービス事業者側からパスワード情報が漏洩する可能性をゼロにはできません。
サービス側でパスワードが暗号化されていても、解析技術の進歩によって復元されるリスクは残ります。
認証方法ごとのセキュリティ強度比較
二段階認証を解除するか検討する前に、各認証方法がどの程度の安全性を持っているかを確認しておきましょう。
| 認証方法 | セキュリティ強度 | 主なリスク・懸念点 |
|---|---|---|
| パスワードのみ | 低 | 漏洩、使い回しによる被害、総当たり攻撃 |
| SMS認証 | 中 | SIMスワップ、フィッシングによるコード奪取 |
| 認証アプリ(TOTP) | 高 | 端末の紛失、バックアップ未設定時のロックアウト |
| 物理セキュリティキー | 最高 | 紛失時の予備確保が必要、導入コスト |
この表から分かる通り、パスワードのみの設定は最も脆弱であり、何らかの二要素目を追加することが現代の標準的なセキュリティ対策です。
利便性を損なわずに二段階認証を継続するための推奨対策
「面倒だから解除する」のではなく、「面倒を減らして継続する」ためのアプローチを検討しましょう。
最新のテクノロジーを活用すれば、高いセキュリティを保ちつつ、ログインの手間を大幅に削減することが可能です。
1. 「信頼できるデバイス」として登録する
多くのサービスでは、一度二段階認証を突破したブラウザやデバイスを「信頼できるもの」として保存する機能があります。
この機能を利用すれば、普段使っているPCやスマートフォンからのログインに限り、次回からコード入力を省略できます。
これにより、日常的な利便性を損なうことなく、知らないデバイスからの不正アクセスのみを確実にブロックできます。
2. パスキー(Passkeys)への移行を検討する
現在、Google、Apple、Microsoftなどが強力に推進しているのが「パスキー」という仕組みです。
パスキーは、スマートフォンの指紋認証や顔認証(生体認証)を利用してログインを行うため、パスワードの入力自体が不要になります。
内部的には公開鍵暗号方式という非常に強固な技術が使われており、フィッシング詐欺に強く、かつ二段階認証と同等以上の安全性を提供します。
対応しているサービスであれば、パスキーを設定することで「安全かつ一瞬でログインできる」環境が整います。
3. 認証アプリのバックアップ機能を活用する
認証アプリの最大の懸念点である「機種変更時の引き継ぎ」は、クラウドバックアップ機能で解決できます。
例えば、Microsoft AuthenticatorやAuthyなどのアプリは、アカウントと紐づけて認証情報をクラウドに保存できます。
万が一スマートフォンが故障したり紛失したりしても、新しい端末でログインするだけで認証設定を復元できるため、解除を検討する必要がなくなります。
4. バックアップコードを安全に保管しておく
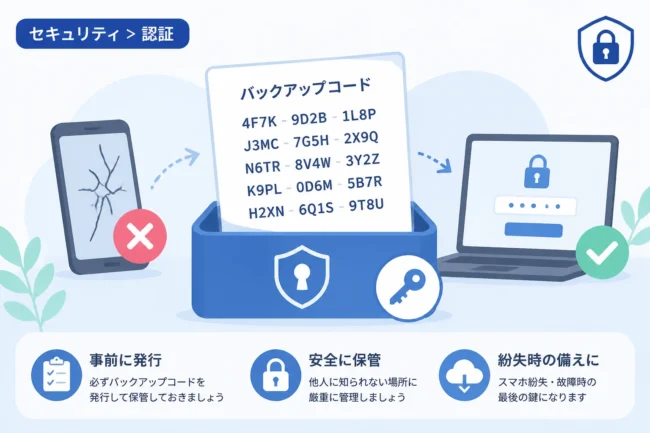
二段階認証を設定する際、必ず発行されるのが「バックアップコード(リカバリコード)」です。
これは、認証デバイスが手元にない場合にログインを可能にする、いわば「マスターキー」です。
このコードを紙に印刷して金庫に保管するか、安全なパスワードマネージャーに記録しておけば、ログインできなくなる恐怖から解放されます。
企業における二段階認証解除のリスク
個人利用だけでなく、ビジネスの現場で二段階認証を解除することは、組織全体の危機を招きます。
従業員が一人でも「面倒だから」と認証を無効化し、そこから侵害が始まれば、企業の信頼失墜や巨額の損害賠償に発展しかねません。
機密情報の漏洩と法的責任
顧客情報や知的財産が流出した場合、企業は個人情報保護法に基づく報告義務や、被害者への賠償責任を負います。
「適切なセキュリティ措置を講じていたか」が問われる際、二段階認証を無効にしていた事実は、安全管理措置の不備とみなされる可能性が高いでしょう。
ランサムウェア被害の足掛かり
近年、ランサムウェア(身代金要求型ウイルス)の感染経路として、VPNやリモートデスクトップのパスワード漏洩が多く見られます。
ここに二段階認証が設定されていなければ、攻撃者は容易に社内ネットワークへ侵入し、全データを暗号化してしまいます。
開発者やシステム管理者へのヒント:安全な認証の実装例
もしあなたがシステムを構築する側であれば、ユーザーに「解除させない」工夫を盛り込むことが重要です。
例えば、Pythonを使用して、ログイン試行時に特定の条件(新しいIPアドレスなど)でのみ二段階認証を要求するロジックを検討することがあります。
def login_user(request):
    # ユーザー名とパスワードの検証
    user = authenticate(username=request.POST['username'], password=request.POST['password'])

    if user is not None:
        # 既知のデバイスかチェック
        if is_known_device(request, user):
            # 既知のデバイスなら直接ログイン
            do_login(request, user)
            return redirect('dashboard')
        else:
            # 未知のデバイスの場合は二段階認証ページへリダイレクト
            send_otp(user)
            return redirect('verify_two_factor')
    else:
        return render(request, 'login.html', {'error': '認証失敗'})
このように、リスクベース認証を取り入れることで、ユーザーの利便性とセキュリティを高度に両立させることができます。
まとめ
二段階認証を解除することは、オンライン上の自分自身の安全を放棄するに等しい行為です。
パスワードがどれほど強力であっても、たった一つのミスや、サービス側の事故によって漏洩するリスクを完全に消し去ることはできません。
「二段階認証は面倒な儀式ではなく、大切な資産を守るための最強の防具」であると再定義しましょう。
もし利便性が気になるのであれば、パスキーの導入や、信頼できるデバイスの登録といった、最新の回避策を活用してください。
一度のログインの手間を惜しんだために、取り返しのつかない被害に遭うことがないよう、今一度ご自身のアカウント設定を見直すことを強く推奨します。
セキュリティ意識を高めることが、安心・安全なデジタルライフを送るための第一歩となります。