新幹線の座席予約をスマートフォンから手軽に行える「スマートEX」は、私たちの出張や旅行を支える非常に便利なサービスです。
しかし、その利用者の多さを逆手に取り、利用者のクレジットカード情報や個人情報を盗み出そうとするフィッシング詐欺が後を絶ちません。
特に最近では、公式からの通知と見間違えるほど巧妙なメールが多数確認されており、一瞬の油断が大きな被害につながる恐れがあります。
本記事では、スマートEXを装うフィッシングメールの具体的な件名や、偽サイトに騙されないための見分け方を詳しく解説します。
日頃からサービスを利用している方は、自身の身を守るための知識としてぜひ最後までご一読ください。
スマートEXを装うフィッシング詐欺の巧妙な手口
フィッシング詐欺とは、実在する企業やサービスを装ってメールを送り、偽のWebサイトへと誘導して情報を盗み取る犯罪手法です。
スマートEXの場合、攻撃者は「アカウントの更新」や「異常なログインの検知」といった、ユーザーが焦りを感じるような内容を送りつけてきます。
メール内のリンクをクリックすると、公式サイトを忠実に再現した偽のログイン画面が表示されます。
ここで入力してしまったログインID、パスワード、クレジットカード番号などは、すべて攻撃者の手に渡ってしまいます。
盗まれた情報は、クレジットカードの不正利用や、他のWebサービスへの不正ログインに悪用される危険性があります。
なぜスマートEXが狙われるのか
スマートEXはJR東海、JR西日本、JR九州が運営する信頼性の高いサービスであり、登録ユーザー数が非常に多いことが理由の一つです。
また、新幹線の予約という性質上、クレジットカード情報が登録されていることが前提となるため、攻撃者にとって効率よく金銭的価値のある情報を入手できるターゲットとなっています。
大型連休や年末年始など、人の移動が活発になる時期に合わせて攻撃が増加する傾向があるため、特に注意が必要です。
実際に確認されている危険なメールの件名例
フィッシングメールを見分ける最初のポイントは、メールの件名に注目することです。
攻撃者は、受信者が「すぐに確認しなければならない」と思わせるような緊急性の高い言葉を多用します。
以下に、実際に確認されている代表的なフィッシングメールの件名をまとめました。
| カテゴリー | 具体的な件名の例 |
|---|---|
| アカウント制限・更新 | 【重要】スマートEXアカウントの自動退会通知 |
| 本人確認・認証 | スマートEX:本人確認のお知らせ |
| 不正アクセス通知 | 【スマートEX】異常なログインが検知されました |
| 支払い・決済エラー | お支払い方法の変更が必要です |
| サービス停止 | 【緊急】サービスの一時停止に関するお知らせ |
これらの件名には、「重要」「緊急」「異常」といったキーワードが含まれていることが多く、受信者の心理的な不安を煽る構成になっています。
しかし、こうした件名だけで本物と決めつけるのは非常に危険です。
フィッシングメールを見分けるための5つのポイント
メールが届いた際、本物かどうかを判断するためには、いくつかのチェックポイントを順番に確認していく必要があります。
ここでは、誰でも実践できる具体的な見分け方を解説します。
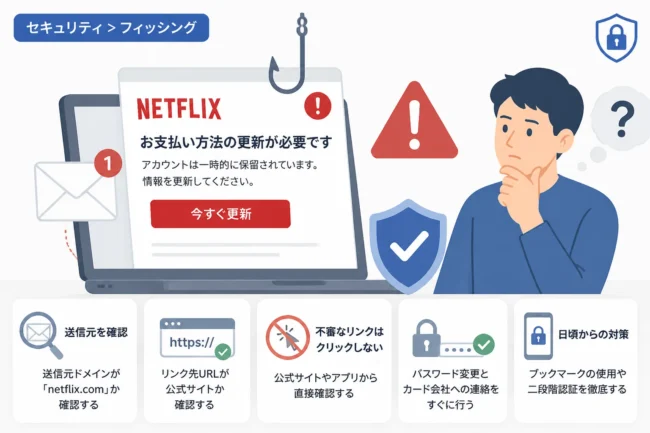
1. 送信元のメールアドレスを確認する
メールの差出人名(表示名)は簡単に偽装できるため、必ず詳細なメールアドレス自体を確認してください。
スマートEXの公式サイトで案内されているドメイン以外からの送信は、すべて偽物と判断して間違いありません。
例えば、公式ドメインが jr-central.co.jp や smart-ex.jp であるのに対し、偽メールでは smart-ex-check.com のように、微妙に異なる文字列が使われています。
2. リンク先のURL(ドメイン)をチェックする
メール本文にあるボタンやリンクをクリックする前に、誘導先のURLを確認することが最も重要です。
PCの場合はマウスカーソルをリンクの上に乗せる(ホバーする)ことで、遷移先のURLを表示させることができます。
スマートフォンでもリンクを長押しすることでURLを確認できる機種が多いので、活用しましょう。
公式サイトのドメイン(smart-ex.jp)と一文字でも違う場合は、絶対にアクセスしてはいけません。
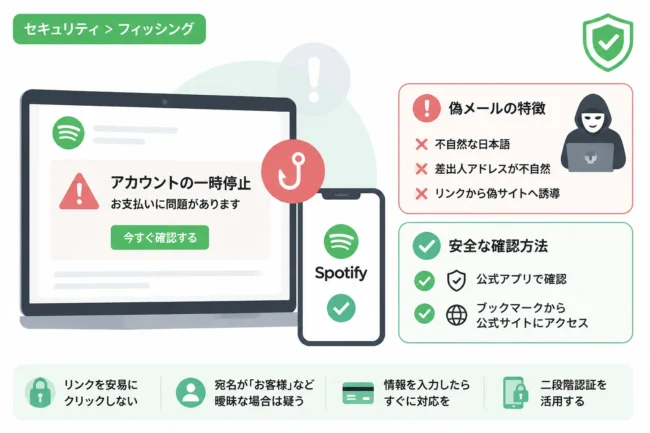
3. 不自然な日本語や表現がないか
海外の犯罪グループが関与している場合、メール本文に不自然な日本語が見受けられることがあります。
「お客様のアカウントが凍結した」「24時間以内に更新してください」といった、強圧的または不自然な敬語の使い方は疑わしいサインです。
また、句読点の位置がおかしかったり、日本では使われない漢字(旧字体など)が含まれていたりする場合も要注意です。
4. ログインを促す「緊急性」に注意する
本物のサービス提供者が、メールで「24時間以内に手続きしないとアカウントを削除する」といった極端な期限を設けることはまずありません。
こうした期限による脅しは、ユーザーに冷静な判断をさせないためのフィッシング詐欺の典型的なテクニックです。
急ぎの通知が届いた時こそ、一度手を止めて深呼吸し、公式サイトの「お知らせ」欄を確認する癖をつけましょう。
5. 宛名が具体的であるか
正規のスマートEXからの重要メールであれば、メールの冒頭に登録している「氏名」が記載されていることが一般的です。
一方で、フィッシングメールの多くは「お客様」「会員様」といった汎用的な宛名になっています。
これは攻撃者が不特定多数に同じメールを大量送信しているためであり、個別の氏名を把握していないことの裏返しです。
もしフィッシングサイトにアクセスしてしまったら
万が一、不審なメールのリンクをクリックしてしまった場合でも、その場ですぐにブラウザを閉じれば被害を防げる可能性があります。
しかし、情報を入力してしまった場合は、迅速な対応が求められます。
ログイン情報を入力した場合
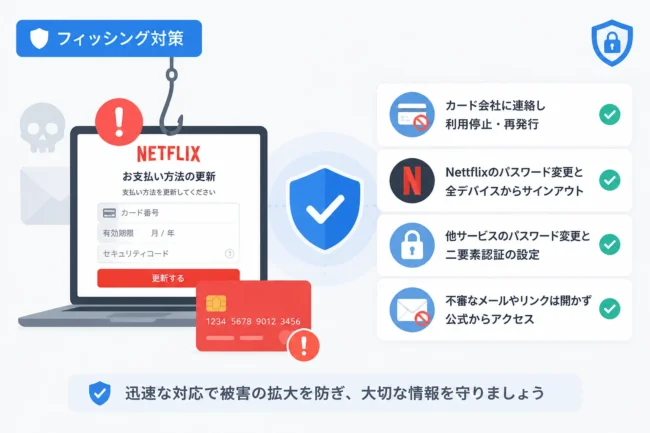
すぐにスマートEXの公式サイト、または公式アプリからログインし、パスワードを変更してください。
また、他のサービスで同じパスワードを使い回している場合は、それらのパスワードもすべて変更する必要があります。
クレジットカード情報を入力した場合
速やかにクレジットカード会社へ連絡し、カードの利用停止手続きを行ってください。
フィッシング詐欺に遭った旨を伝えれば、不正利用の調査やカードの再発行手続きをスムーズに進めることができます。
被害を未然に防ぐためのセキュリティ対策
フィッシング詐欺の被害に遭わないためには、日頃からの備えが不可欠です。
以下の対策を導入し、セキュリティ意識を高めていきましょう。
- メール内のリンクは使わず、ブラウザのブックマークや公式アプリからアクセスする
- スマートEXが提供している二要素認証(ワンタイムパスワード等)を設定する
- OSやブラウザ、セキュリティソフトを常に最新の状態にアップデートする
特に「ブックマークからアクセスする」という習慣は、あらゆるフィッシング詐欺に対して非常に有効な防御策となります。
不審なメールが届いても無視し、常に自分が信頼している経路からサービスを利用することを徹底しましょう。
まとめ
スマートEXを装うフィッシング詐欺は、年々その巧妙さを増しており、見た目だけで判断するのは難しくなっています。
しかし、「緊急性を煽る件名」「不審な送信元アドレス」「公式サイトとは異なるURL」といった特徴を知っておくことで、被害を最小限に食い止めることができます。
少しでも「怪しい」と感じたら、メール内のリンクは絶対にクリックせず、公式サイトや公式アプリで情報を確認するようにしてください。
日々のセキュリティ意識の積み重ねが、あなたの個人情報と大切な資産を守ることにつながります。