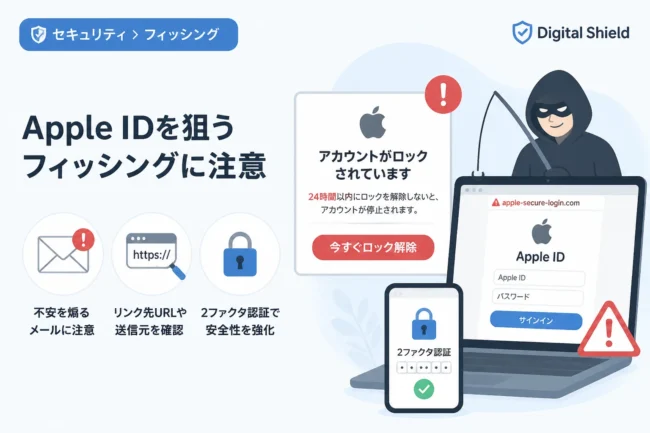
JR東日本が運営するチケット予約サービス「えきねっと」を装った、悪質なフィッシングメールが急増しています。
特に「長期間の未利用による自動退会処理」を口実にした手口は、多くのユーザーを不安に陥れ、偽サイトへと誘導する巧妙なものです。
本記事では、最新のフィッシングメールの特徴や見分け方、万が一被害に遭いそうになった際の対処法を詳しく解説します。
サイバー犯罪の被害を防ぐために、最新の手口を正しく理解し、自身の身を守るための知識を身につけましょう。
「えきねっと」を装うフィッシングメールの現状
「えきねっと」は多くの利用者が存在するサービスであるため、攻撃者にとって効率の良いターゲットとなっています。
近年確認されているフィッシングメールは、公式からの通知と見分けがつかないほどデザインが精巧になっています。
特に、ユーザーの焦りを誘う「自動退会」や「アカウント停止」といった文言が頻繁に使用されます。
これらのメールは、実際には存在しない「利用規約の変更」や「長期間の未ログイン」を理由に、リンクのクリックを促します。
一度偽のサイトにアクセスしてしまうと、個人情報やクレジットカード情報を盗み取られる危険性があります。
最新手口:自動退会処理を装うメールの特徴
最近のフィッシングメールは、以前に比べて日本語の表現が自然になり、一目では偽物と判断しにくくなっています。
ここでは、具体的にどのような内容のメールが届くのか、その詳細な特徴を見ていきましょう。
メールの件名と送信元の巧妙化
攻撃者は、受信者が思わず開封してしまうような緊急性の高い件名を多用します。
よくある件名の例としては、「【重要】えきねっとアカウントの自動退会処理について」や「えきねっと会員情報の確認」などが挙げられます。
送信元の表示名は「えきねっと(JR東日本)」とされていますが、実際のメールアドレスは公式とは無関係なドメインであることがほとんどです。
「2年間未利用」を口実にした内容
フィッシングメールの本文では、「2年以上ログインがないため、自動的に退会処理を行います」という内容が語られます。
これは、実際にえきねっとの規約に存在する「最終利用から2年間経過した際の自動退会」という仕組みを逆手に取ったものです。
「退会を避けるためには、以下のリンクからログインしてください」という誘導を行い、偽のログインページへアクセスさせます。
このように、もっともらしい理由を提示することで、ユーザーの警戒心を解こうとするのが最新の手口です。
フィッシングメールを見分けるための重要ポイント
不審なメールを受け取った際、慌ててリンクをクリックしてはいけません。
偽メールと本物のメールを見分けるためには、以下のチェックポイントを順番に確認してください。
1. 送信元メールアドレスのドメインを確認する
メールの表示名だけでなく、必ず詳細な送信元アドレスを確認してください。
えきねっとから送信される公式なメールのドメインは、一般的にeki-net.comが含まれています。
これ以外の、無意味な英数字の羅列や、フリーメールアドレスから送信されている場合は、100%フィッシングメールであると断定して良いでしょう。
2. リンク先のURLが正しいか確認する
メール内のボタンやURLにカーソルを合わせると、ブラウザの端などにリンク先のURLが表示されます。
偽サイトのURLは、本物と一文字違いであったり、全く関係のない単語が含まれていたりします。
例えば、eki-net.comではなくeki-net-update.comやlogin-eki.comのようなURLは偽物です。
3. 本文の日本語に違和感がないか
最新の手口では改善されていますが、依然として不自然な日本語や中国語特有の漢字が混ざっている場合があります。
「お客様」が「御客様」になっていたり、句読点の使い方がおかしかったりする箇所がないか注視してください。
また、本文中にユーザー個人の氏名が含まれず、「会員様」といった汎用的な呼びかけになっている場合も注意が必要です。
公式サイトと偽サイトの比較
以下の表は、えきねっとの公式メールとフィッシングメールの一般的な違いをまとめたものです。
| 確認項目 | えきねっと公式 | フィッシングメール |
|---|---|---|
| 主なドメイン | @eki-net.com | ランダムな英数字、無関係なドメイン |
| 宛名の記載 | 登録した氏名が記載される場合がある | 「会員様」「お客様」など一律の表現 |
| リンク先URL | https://www.eki-net.com/… | 正規ドメインを含まない不審なURL |
| 情報の要求 | メールから直接カード情報を求めない | 緊急でカード情報の再入力を求める |
もしリンクをクリックしてしまった時の対処法
万が一、不審なメールのリンクをクリックしてしまった場合でも、落ち着いて行動することが大切です。
最も重要なのは、開いたページで個人情報を絶対に入力しないことです。
偽サイトに情報を入力してしまった場合
もしクレジットカード番号やパスワードを入力してしまった場合は、即座に以下の対応を行ってください。
まず、入力したクレジットカードの会社に連絡し、カードの利用停止手続きを行ってください。
次に、えきねっとの公式サイトへ正規のルートからアクセスし、パスワードの変更を実施しましょう。
他のサービスで同じパスワードを使い回している場合は、それらのパスワードも全て変更する必要があります。
ウイルス感染の懸念がある場合
リンクをクリックしただけで、不審なファイルのダウンロードが始まった場合は、すぐにインターネット接続を遮断してください。
セキュリティソフトを使用してフルスキャンを実行し、ウイルスやマルウェアが検出されないか確認します。
OSやブラウザが最新の状態であれば、クリックしただけで感染するリスクは低いですが、油断は禁物です。
フィッシング詐欺被害を防ぐための習慣
フィッシング詐欺は日々進化しているため、技術的な対策だけでなく、個人の意識を高めることが重要です。
被害に遭わないための具体的な対策をいくつかご紹介します。
公式アプリやブックマークを活用する
サービスにログインする際は、メール内のリンクからではなく、あらかじめ登録したブックマークからアクセスしましょう。
または、スマートフォンの公式アプリを利用することで、偽サイトに誘導されるリスクを大幅に減らすことができます。
「重要な通知は公式サイト内のお知らせ欄でも確認できる」ということを覚えておいてください。
二要素認証(2FA)を設定する
えきねっとなどのサービスで二要素認証が利用可能な場合は、必ず設定しておきましょう。
たとえパスワードが盗まれたとしても、二要素認証が設定されていれば、犯人はアカウントにログインすることができません。
自分自身の情報を守るための最強の防壁となりますので、未設定の方は今すぐ設定することをおすすめします。
不審なメールを報告する
フィッシングメールを受け取った際は、フィッシング対策協議会やJR東日本の窓口に報告することで、他のユーザーへの被害拡大を防ぐことができます。
迷惑メールフィルタが自動的に学習するよう、自身のメールソフトで「迷惑メール報告」を行うことも効果的です。
まとめ
えきねっとを装う「自動退会処理」メールは、ユーザーの焦りを利用した非常に悪質な詐欺です。
「心当たりのない退会通知はまず疑う」という姿勢を持つことが、被害を防ぐ第一歩となります。
少しでも不審に感じたら、メール内のリンクは絶対に触れず、公式サイトやアプリから状況を確認するように徹底してください。
正しい知識を持ち、冷静に対処することで、フィッシング詐欺の脅威から大切な資産と個人情報を守りましょう。