私たちの日常生活において、Wi-Fiは欠かせないインフラの一つとなりました。
スマートフォンやPCだけでなく、家電やセンサー類など、あらゆるデバイスがネットワークに接続される時代です。
通信の高速化や安定性が注目されがちなWi-Fi 6およびWi-Fi 6Eですが、実はセキュリティ面でも劇的な進化を遂げています。
近年のサイバー攻撃の高度化に伴い、従来の規格では防ぎきれないリスクが顕在化してきました。
本記事では、Wi-Fi 6およびWi-Fi 6Eで導入された強力なセキュリティ機能について詳しく解説します。
最新の暗号化規格であるWPA3の義務化や、新しく解放された6GHz帯での保護策について理解を深めていきましょう。
安全なホームネットワークや社内環境を構築するための知識として、ぜひ本内容を参考にしてください。
Wi-Fi 6・6E世代で必須となったセキュリティの新基準
Wi-Fi 6(IEEE 802.11ax)の普及に伴い、ネットワークの安全性を担保する基準が大きく引き上げられました。
最も大きな変更点は、「WPA3(Wi-Fi Protected Access 3)」の対応が必須化されたことにあります。
従来のWi-Fi 5(IEEE 802.11ac)までは、長らくWPA2という規格が標準的に使用されてきました。
しかし、WPA2には「KRACKs」と呼ばれる脆弱性など、いくつかの構造的な弱点が発見されていました。
Wi-Fi Allianceは、Wi-Fi 6以降の認証プログラムにおいて、WPA3の実装を義務付ける決定を下しました。
これにより、Wi-Fi 6対応を謳うデバイスは、必然的に高度なセキュリティ機能を備えることになります。
特にWi-Fi 6Eでは、このWPA3の利用が運用上の絶対条件となっています。
WPA2からの脱却とWPA3義務化の背景
WPA2は2004年に登場して以来、十数年にわたってWi-Fiセキュリティを支えてきました。
しかし、計算能力の向上や攻撃手法の進化により、事前共有鍵(PSK)を用いた仕組みの限界が見え始めていました。
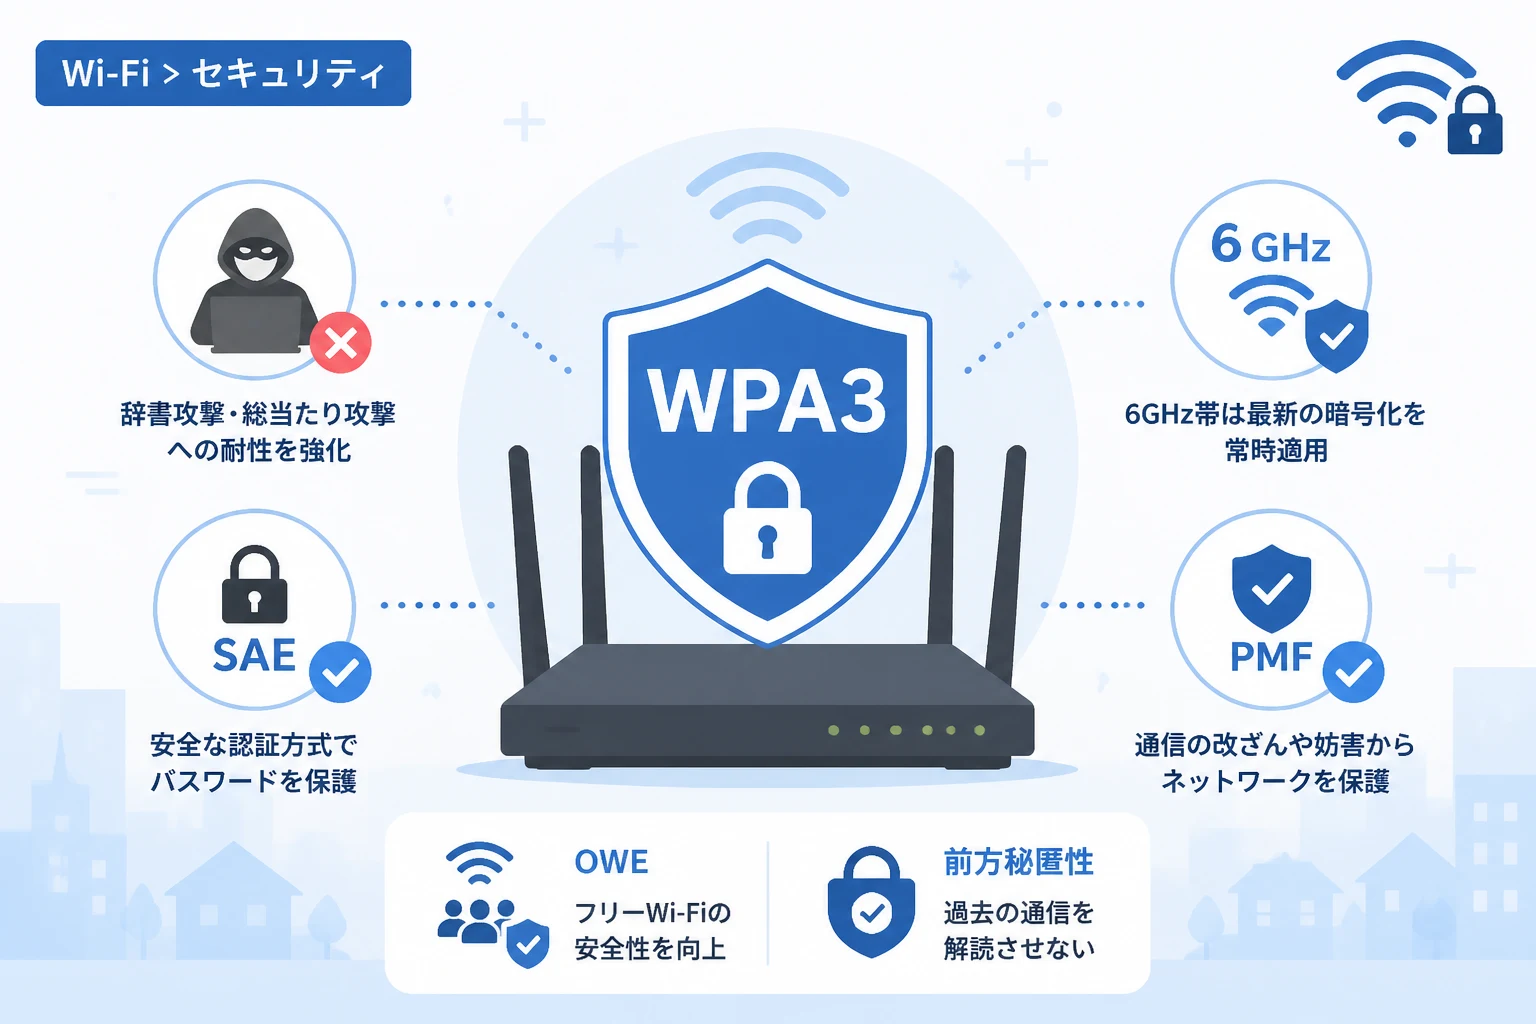
WPA2では、通信を傍受してオフラインでパスワードを推測する「辞書攻撃」や「総当たり攻撃」に対して脆弱な側面がありました。
一度パスワードが破られてしまうと、過去に遡って通信内容を解読されるリスクも存在していました。
こうした課題を根本から解決するために開発されたのがWPA3です。
Wi-Fi 6およびWi-Fi 6Eでは、これらの過去の負債を一掃し、強固な保護を提供することが求められています。
WPA3がもたらす革新的な保護機能:SAEの仕組み
WPA3の最大の特徴は、「SAE(Simultaneous Authentication of Equals)」と呼ばれる認証プロトコルの導入です。
これは別名「Dragonfly」とも呼ばれる鍵交換の仕組みで、従来のPSK方式を置き換えるものです。
SAEの導入により、ユーザーが設定したパスワードがたとえ単純なものであっても、攻撃者がパスワードを推測することが極めて困難になります。
このプロトコルは、デバイスとアクセスポイントの間で対等な認証を行い、ネットワーク上でのパスワード漏洩を防ぎます。
万が一、攻撃者が通信パケットを全て記録していたとしても、後からパスワードを解析して内容を盗み見ることはできません。
オフライン辞書攻撃に対する強力な耐性
従来のWPA2では、攻撃者がキャプチャしたデータを用いて、自身のPC上でパスワードを照合し続ける攻撃が可能でした。
WPA3のSAEでは、認証プロセスごとに動的に鍵を生成するため、このようなオフラインでの解析が通用しません。
攻撃者がパスワードを試行するためには、毎回リアルタイムでアクセスポイントと通信を確立する必要があります。
これにより、数億通りの組み合わせを瞬時に試すといった総当たり攻撃の効果を無効化できます。
ユーザーにとっては、従来と同じようにパスワードを入力するだけで、裏側では遥かに強固な守りが機能している状態となります。
前方秘匿性(Forward Secrecy)の確保
WPA3では、「前方秘匿性(Forward Secrecy)」が提供されます。
これは、ある時点での暗号鍵が漏洩したとしても、それ以前の通信データや、それ以降の別のセッションのデータは保護されるという特性です。
WPA2では、ネットワークのパスワードを知る者は、同じネットワーク内の他者の通信を解読できるリスクがありました。
WPA3ではセッションごとに固有の暗号化が行われるため、同一ネットワーク内でのプライバシー保護も飛躍的に向上しています。
Wi-Fi 6Eが切り拓く6GHz帯の専用セキュリティ
Wi-Fi 6Eは、Wi-Fi 6の機能を拡張し、新たに6GHz帯を利用できるようにした規格です。
この6GHz帯の利用において、セキュリティはさらに厳格な運用がなされています。
最も重要なポイントは、6GHz帯ではレガシーな(古い)セキュリティ規格の使用が一切禁止されている点です。
2.4GHz帯や5GHz帯では、古いデバイスとの互換性を保つために、脆弱な設定を残さざるを得ないケースがありました。
しかし、6GHz帯は新しいデバイス専用の広大な帯域であり、過去の遺産を引き継ぐ必要がありません。
WPA3利用の絶対条件化
Wi-Fi 6E対応デバイスが6GHz帯で通信を行う場合、WPA3による保護が必須となります。
WPA2や、ましてやそれ以前のWEPなどは、6GHz帯の通信では選択肢にすら入りません。
これにより、6GHz帯を使用しているネットワークは、常に最新かつ最高レベルの暗号化が保証されることになります。
クリーンな周波数帯域で、かつ最高水準のセキュリティが適用されることが、Wi-Fi 6Eの大きなメリットです。
管理フレームの保護(PMF)の義務化
Wi-Fi 6および6Eでは、「PMF(Protected Management Frames)」の利用も義務付けられています。
管理フレームとは、Wi-Fi接続の確立や切断を制御するための信号のことです。
従来のWi-Fiではこの信号が暗号化されていなかったため、第三者が偽の切断信号を送ることで通信を妨害する攻撃が可能でした。
PMFが有効になることで、これらの制御信号も保護され、不正な切断攻撃やなりすましを防ぐことができます。
Wi-Fi 6E環境下ではPMFが常に機能しているため、ネットワークの可用性と信頼性が大幅に高まっています。
フリーWi-Fiの安全性を高めるOWE(Enhanced Open)
不特定多数が利用する公衆無線LAN(フリーWi-Fi)のセキュリティも、Wi-Fi 6世代で進化しました。
これまでのオープンなWi-Fiは、パスワードが設定されていないため、通信内容が容易に傍受される危険がありました。
この問題を解決するために導入されたのが、「OWE(Opportunistic Wireless Encryption)」です。
Wi-Fi Allianceでは「Wi-Fi Certified Enhanced Open」としてプログラム化されています。
OWEを利用すると、ユーザーはパスワードを入力することなく、個別に暗号化された通信を行うことが可能になります。
利便性と秘匿性の両立
OWEの最大の特徴は、従来のオープンネットワークのような手軽さを維持しつつ、暗号化を実現している点です。
ユーザーはSSIDを選択するだけで接続できますが、裏側ではデバイスとアクセスポイント間で暗号鍵が交換されます。
これにより、カフェや空港などの公共の場において、隣に座っている悪意あるユーザーに通信を盗み見られるリスクを低減できます。
Wi-Fi 6Eの環境では、こうした公共スペースでの利用も想定した高度な保護が標準的に組み込まれています。
Wi-Fiセキュリティ規格の比較表
これまでに解説したセキュリティの進化を整理するために、各世代の主要な特徴を比較表にまとめました。
| 機能・項目 | WPA2 (Wi-Fi 5以前) | WPA3 (Wi-Fi 6/6E) | 備考 |
|---|---|---|---|
| 認証アルゴリズム | PSK (事前共有鍵) | SAE (同等性同時認証) | 辞書攻撃への耐性が向上 |
| 暗号化の義務化 | 一部任意 | 必須 | Wi-Fi 6認証に不可欠 |
| 管理フレーム保護(PMF) | オプション設定 | 必須 | 接続妨害攻撃を防止 |
| 前方秘匿性 | なし | あり | 過去データの解読を防止 |
| 6GHz帯の対応 | 不可 | 必須対応 | Wi-Fi 6Eの要件 |
| 公衆Wi-Fi保護 | なし(平文) | OWE(Enhanced Open) | パスワードなしで暗号化 |
ビジネスシーンにおけるWi-Fi 6/6Eのメリット
企業ネットワークにおいて、Wi-Fi 6および6Eの導入は単なる高速化以上の価値を提供します。
WPA3-Enterpriseでは、より強力な192ビットの暗号化スイートが採用されています。
これは、機密情報を扱う政府機関や金融機関でも推奨されるレベルの強度です。
また、Wi-Fi 6Eによる6GHz帯の活用は、オフィス内での電波干渉を抑えるだけでなく、強固なセキュリティポリシーの適用を容易にします。
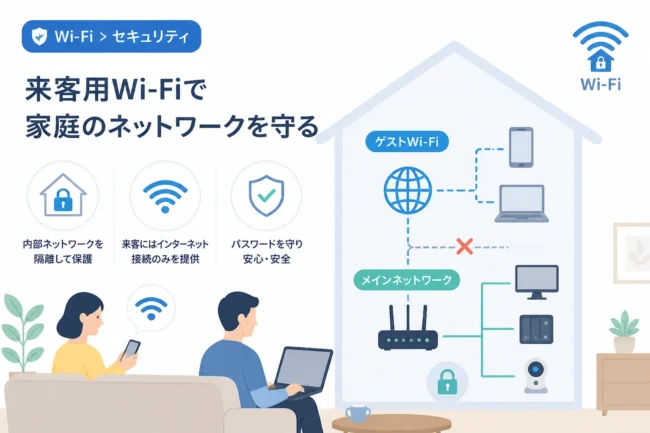
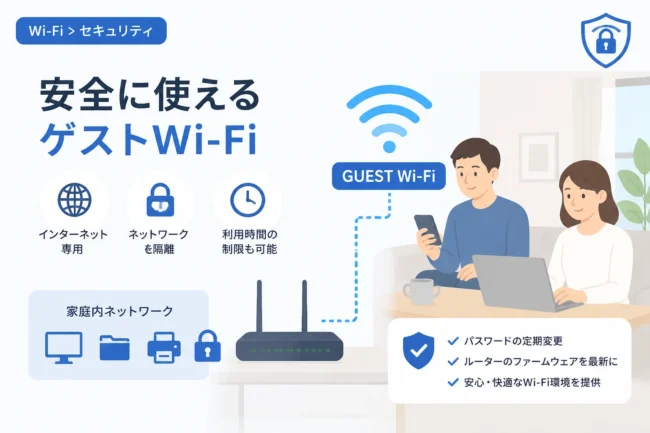
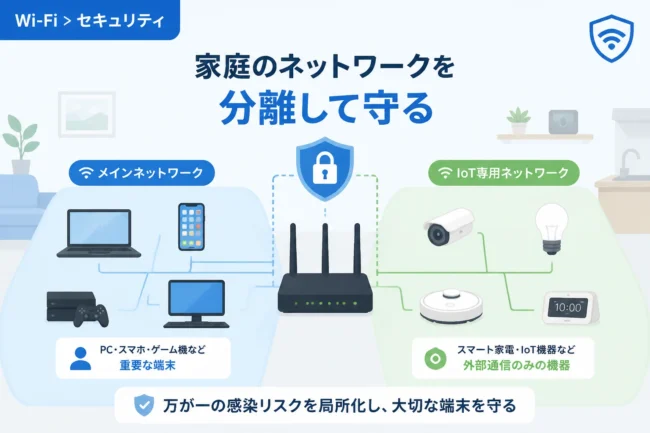
従来の2.4GHz帯や5GHz帯をゲスト用やIoT機器用とし、6GHz帯を基幹業務用の高度なセキュリティ帯域として分離する運用も可能です。
IoTデバイスのセキュリティ強化
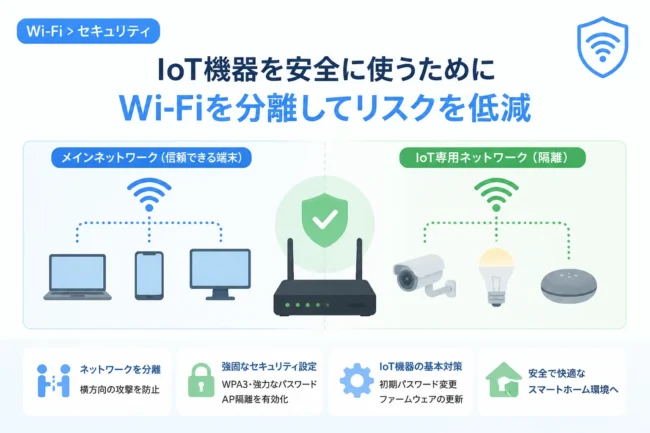
オフィス内には、セキュリティ強度が必ずしも高くないIoTデバイスが混在することがあります。
WPA3には、ディスプレイを持たない小型デバイスを安全にネットワークに参加させるための仕組みも用意されています。
これにより、IoT機器を起点としたネットワークへの侵入リスクを低減できます。
Wi-Fi 6世代のネットワークを構築することは、企業全体のゼロトラストセキュリティを推進する上での第一歩となります。
導入時に注意すべき互換性の問題
Wi-Fi 6/6Eのセキュリティ機能をフルに活用するためには、いくつかの注意点があります。
まず、アクセスポイントだけでなく、接続するクライアント端末側もWPA3に対応している必要があります。
数年前の古いスマートフォンやPCでは、WPA3を正しく認識できず、接続トラブルが発生する可能性があります。
そのため、多くのルーターには「WPA3/WPA2混在モード(Transition Mode)」が用意されています。
ただし、混在モードでの運用は、一部の攻撃に対して脆弱性を残す可能性がある点に留意が必要です。
可能な限り、デバイスの更新を検討し、完全なWPA3環境へと移行することが推奨されます。
Wi-Fi 6E独自のハードル
Wi-Fi 6Eを利用する場合、OSレベルでの対応も不可欠です。
例えば、Windows 10ではWi-Fi 6E(6GHz帯)をサポートしておらず、Windows 11へのアップグレードが必要になります。
また、日本国内の法規制に合わせて、屋外での6GHz帯の利用には制限があることも知っておくべきでしょう。
最新のセキュリティ機能を享受するためには、ハードウェア、ソフトウェア、そして運用ルールの三位一体での対応が求められます。
まとめ
Wi-Fi 6およびWi-Fi 6Eは、私たちのワイヤレス環境を劇的に変えるだけでなく、セキュリティの常識を塗り替えました。
WPA3の義務化によって、従来のWPA2で懸念されていた脆弱性は大幅に解消されています。
特にSAEによる認証は、単純なパスワードであっても高い防御力を発揮し、私たちの通信を強力に守ります。
また、Wi-Fi 6Eが導入した6GHz帯は、古い規格を排除した「安全な専用エリア」として機能します。
PMFによる制御信号の保護や、OWEによる公衆Wi-Fiの暗号化など、死角のないセキュリティ対策が施されています。
これからネットワーク機器を新調、あるいはオフィスの環境構築を行う際は、単に「速いかどうか」だけでなく、これらのセキュリティ機能が正しく運用できるかを確認してください。
最新のWi-Fi規格を正しく理解し活用することで、安全で快適なデジタルライフを実現しましょう。