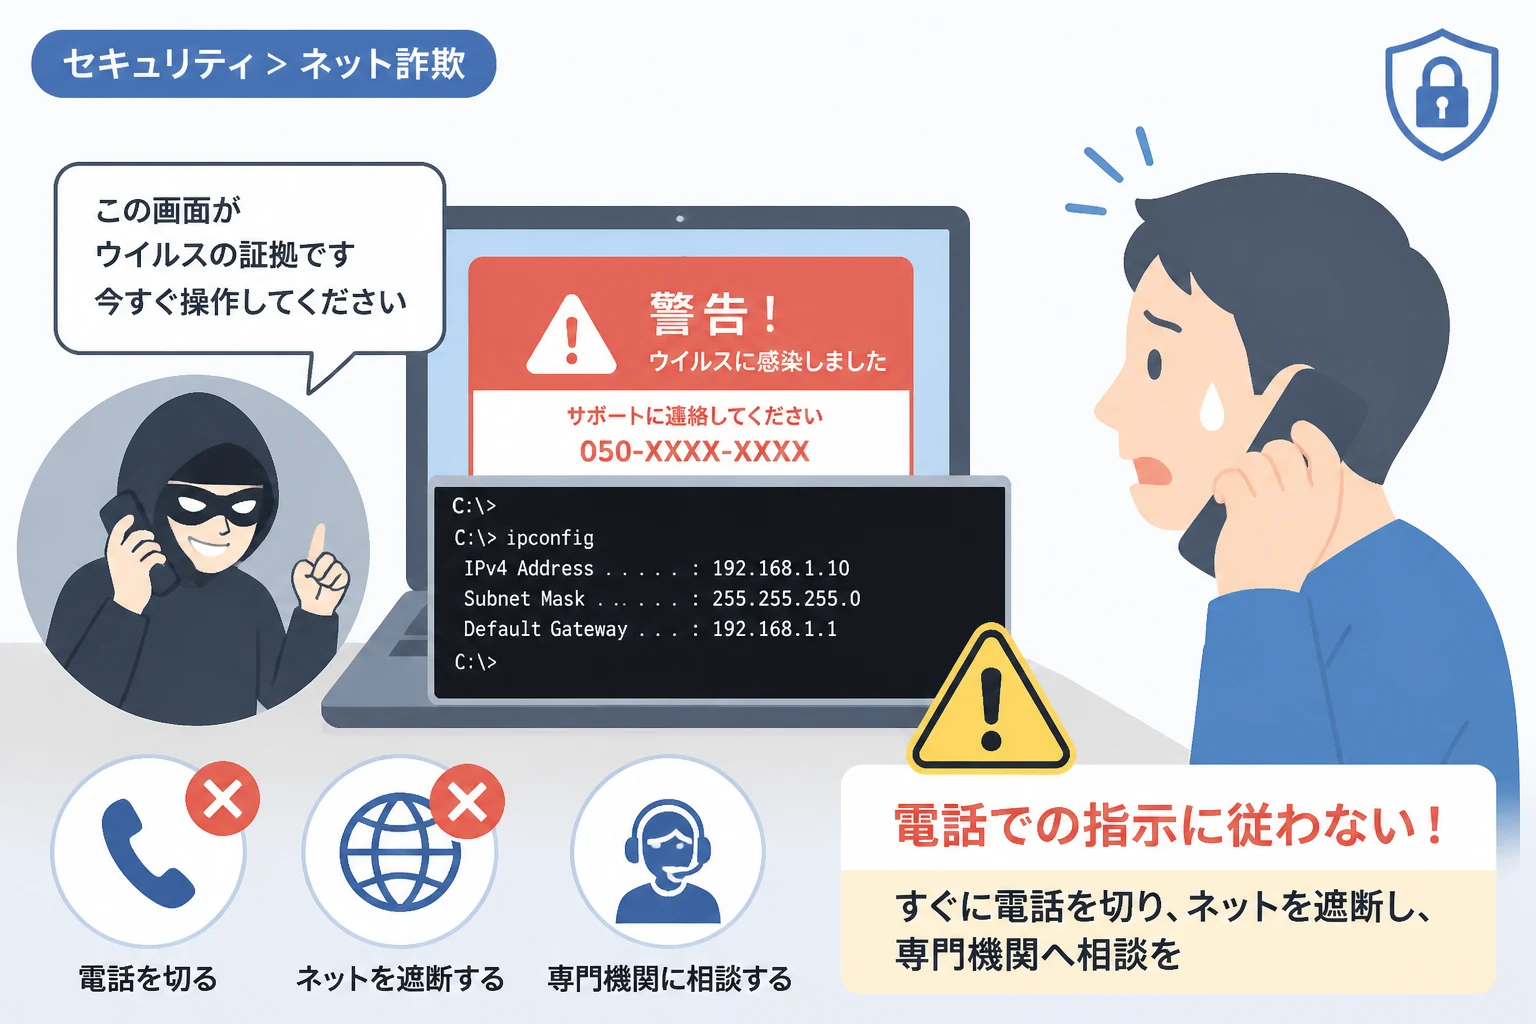
パソコンを操作している最中、突然画面に「システムが破損しています」や「ウイルスを検出しました」といった警告が表示され、大音量の警告音が鳴り響くトラブルが多発しています。
こうした画面には必ずと言っていいほど「無料相談窓口」として電話番号が記載されており、焦って電話をかけてしまうと、相手は言葉巧みにあなたのパソコンを操作しようと試みます。
特に危険な兆候は、電話口の自称サポート担当者が「コマンドプロンプト」の起動を指示してきた場合です。
コマンドプロンプトは、Windows OSにおいてシステムの中枢に直接命令を下すことができる強力なツールです。
ITに詳しくない一般の利用者が、電話越しにこのツールの操作を指示される正当な理由はまず存在しません。
本記事では、なぜ詐欺師がコマンドプロンプトを使わせようとするのか、その巧妙な手口と具体的な危険性、そしてもし指示に従ってしまった場合の対処法を詳しく解説します。
コマンドプロンプトを悪用するサポート詐欺の正体
サポート詐欺とは、パソコンの不具合を捏造し、偽の有償サポート契約を結ばせたり、遠隔操作によって個人情報を盗み出したりする犯罪行為です。
詐欺師がコマンドプロンプトの使用を強いる最大の理由は、「黒い画面に白い文字」という特殊な見た目が、一般の利用者に対して心理的な威圧感や「高度な作業をしている」という誤認を与えるためです。
視覚的な恐怖心と権威性を利用した手口
多くのユーザーにとって、コマンドプロンプトは見慣れない画面であり、何か間違った操作をすればパソコンが壊れてしまうのではないかという不安を抱かせます。
詐欺師はこの不安を巧みに利用し、「今から言う通りに入力すれば、ウイルスの正体が分かります」と権威ある専門家のように振る舞います。
実際には、表示されている結果が正常なものであっても、「ここにあるエラーの文字が見えますか?これがウイルスの証拠です」と嘘をつき、被害者をパニックに陥れます。
OSの標準機能を悪用する狡猾さ
コマンドプロンプトはWindowsに標準搭載されているため、新たなソフトをインストールさせる必要がなく、セキュリティソフトの検知をすり抜けやすいという特徴があります。
標準機能を使っているという安心感を与えつつ、裏ではシステムのセキュリティ設定を無効化したり、遠隔操作のための準備を整えたりすることが可能です。
このように、「標準機能だから安心」と思い込ませる点に、サポート詐欺の恐ろしさがあります。
詐欺師が入力させる代表的なコマンドとその「嘘」
詐欺師がよく指示するコマンドには、一定のパターンが存在します。
これらのコマンド自体はシステム管理のための正常なものですが、詐欺師はこれらを「ウイルス感染の証拠」として提示するために悪用します。
| コマンド名 | 詐欺師の主張(嘘の説明) | 実際の機能と真実 |
|---|---|---|
assoc | 表示されたIDがウイルスの登録番号だと言う。 | ファイル名の拡張子とアプリの関連付けを表示するだけ。 |
netstat | 「ESTABLISHED」の文字をハッカーの侵入だと言う。 | 現在のネットワーク接続状態を表示しているだけ。 |
tree | 高速に流れる文字を「ウイルスのスキャン中」だと言う。 | フォルダの構造を一覧表示しているだけ。 |
eventvwr | 表示されるエラーログを「重大な故障」だと言う。 | 正常なPCでも記録される軽微なログを表示しているだけ。 |
assocコマンドの悪用事例
詐欺師はよく「あなたのパソコン固有のライセンスが汚染されていないか確認します」と言って assoc コマンドを打たせます。
実行すると画面の最後に .zfsendtotarget=CLSID\{888DCA60-FC0A-11CF-8F0F-00C04FD7D062} といった文字列が表示されることがあります。
C:\>assoc
...
.zfsendtotarget=CLSID\{888DCA60-FC0A-11CF-8F0F-00C04FD7D062}(実行結果には大量の拡張子情報が表示されますが、詐欺師は特定のIDに注目させます)詐欺師は「このCLSIDの番号が世界中で報告されているウイルス感染者の番号と一致しました」と、全く根拠のない嘘をついて契約を迫ります。
このCLSIDはWindowsの標準的な機能に割り当てられた共通のIDであり、どのパソコンでも同じ番号が表示されるのが正常です。
netstatコマンドによる不安の煽り
次に多いのが netstat コマンドです。
これを実行すると、現在行われている通信の一覧が表示され、状態(State)の欄に「ESTABLISHED」という文字が並びます。
詐欺師はこれを見て、「ESTABLISHEDとは『確立された』という意味で、今まさにハッカーがあなたの情報を盗み出している最中です」と恐怖を煽ります。
しかし、これは単にインターネットブラウザやクラウドサービスが正常に通信していることを示しているに過ぎません。
電話越しに指示を受けることの致命的な危険性
コマンドプロンプトの操作を受け入れることは、単に嘘をつかれるだけでなく、実害に直結する非常に危険な行為です。
一度指示に従い始めると、被害は雪だるま式に膨れ上がっていきます。
遠隔操作ソフトの強制インストール
詐欺師はコマンドプロンプトを操作させた後、「問題を解決するために、私たちのサーバーから専用の修復ツールを適用する必要があります」と提案してきます。
そこで指示されるURLからダウンロードさせられるのは、AnyDeskやTeamViewerといった「正規の遠隔操作ソフト」です。
これらをインストールしてしまうと、詐欺師はあなたのマウス操作やキーボード入力を完全に支配し、自由にファイルを閲覧・削除できる状態になります。
ブラウザに保存されたパスワードの窃取
遠隔操作が可能になると、詐欺師はブラウザの設定画面を開き、保存されているネットバンキングやSNS、ECサイトのログイン情報を一気に盗み出します。
彼らは「セキュリティの確認作業中です」と言いながら、画面上で猛烈なスピードで操作を行うため、ユーザーは何をされているか把握できません。
この際、コマンドプロンプトを使ってブラウザのキャッシュやパスワード情報をエクスポートするコマンドを実行される場合もあります。
身代金ウイルス(ランサムウェア)の設置
最悪の場合、遠隔操作を通じてパソコン内のファイルを暗号化するランサムウェアを仕込まれます。
「修復が終わりました」と言って電話を切った後、数日してからパソコンが起動しなくなり、復旧のために多額の金銭を要求されるという二次被害も報告されています。
一度システムに侵入を許してしまうと、バックドア(裏口)を作られ、後から何度でも侵入されるリスクが残ります。
もし電話で指示をされたらどうすべきか?
今まさに電話中で、相手からコマンドプロンプトの操作を求められている場合は、以下の手順で直ちに行動してください。
1. 直ちに電話を切る
相手がどれほど緊急性を訴えても、あるいは「今切るとパソコンが爆発する」といった荒唐無稽な脅しをかけてきても、迷わず電話を切ってください。
詐欺師は言葉のプロであり、話し続ける限りあなたの判断力を奪おうとします。
電話を切ることが、被害を最小限に抑えるための最も有効で唯一の手段です。
2. インターネット接続を遮断する
もし既に何らかのコマンドを入力してしまったり、ソフトをインストールしてしまったりした場合は、すぐにLANケーブルを抜くか、Wi-Fiをオフにしてください。
物理的にインターネットを遮断することで、詐欺師による遠隔操作や情報の送信を強制的にストップさせることができます。
3. パソコンを再起動せず、まずは落ち着く
パニックになって闇雲に操作を重ねると、かえって状況を悪化させることがあります。
まずはネットを切った状態で落ち着き、信頼できる家族や、警察の相談専用電話(#9110)、または国民生活センターに相談してください。
万が一、指示に従ってしまった後の対処法
「すでにコマンドを入力してしまった」「遠隔操作を許してしまった」という場合でも、諦めずに以下のリカバリ作業を行ってください。
遠隔操作ソフトのアンインストール
「設定」の「アプリと機能」から、身に覚えのない新しいソフト(特にAnyDesk, TeamViewer, LogMeInなど)がインストールされていないか確認してください。
不審なソフトが見つかった場合は、すぐにアンインストールを実行してください。
ウイルススキャンとシステムの復元
信頼できるセキュリティソフトを使用して、フルスキャンを実行してください。
可能であれば、被害に遭う前の状態にシステムを戻す「システムの復元」を実行するか、重要なデータをバックアップした上でOSを初期化することをお勧めします。
詐欺師がどのような設定変更を行ったか完全に把握するのは困難なため、初期化が最も安全な対策となります。
各種パスワードの変更と金融機関への連絡
別の安全な端末(スマホなど)を使用して、主要なサービスのパスワードをすべて変更してください。
特にクレジットカード情報を入力してしまった場合は、すぐにカード会社へ連絡し、利用停止の手続きを行ってください。
銀行口座の情報が漏洩した可能性がある場合も、速やかに金融機関へ相談しましょう。
まとめ
コマンドプロンプトは、本来コンピュータを効率的に管理するための便利な道具です。
しかし、サポート詐欺においては、被害者を恐怖させ、システムへの侵入を容易にするための凶器へと変貌します。
マイクロソフトやGoogleといった大手企業が、一般ユーザーに突然電話をかけ、コマンドプロンプトの操作を指示することは100%ありません。
「黒い画面を開いてください」という指示が出た瞬間に、それは詐欺であると確信を持ってください。
日頃からこうした手口を知っておくことが、あなたの大切な情報と財産を守るための最大の防御壁となります。
もし周囲で同様のトラブルに遭いそうな方がいれば、ぜひ今回の情報を共有し、被害の拡大を未然に防いでください。