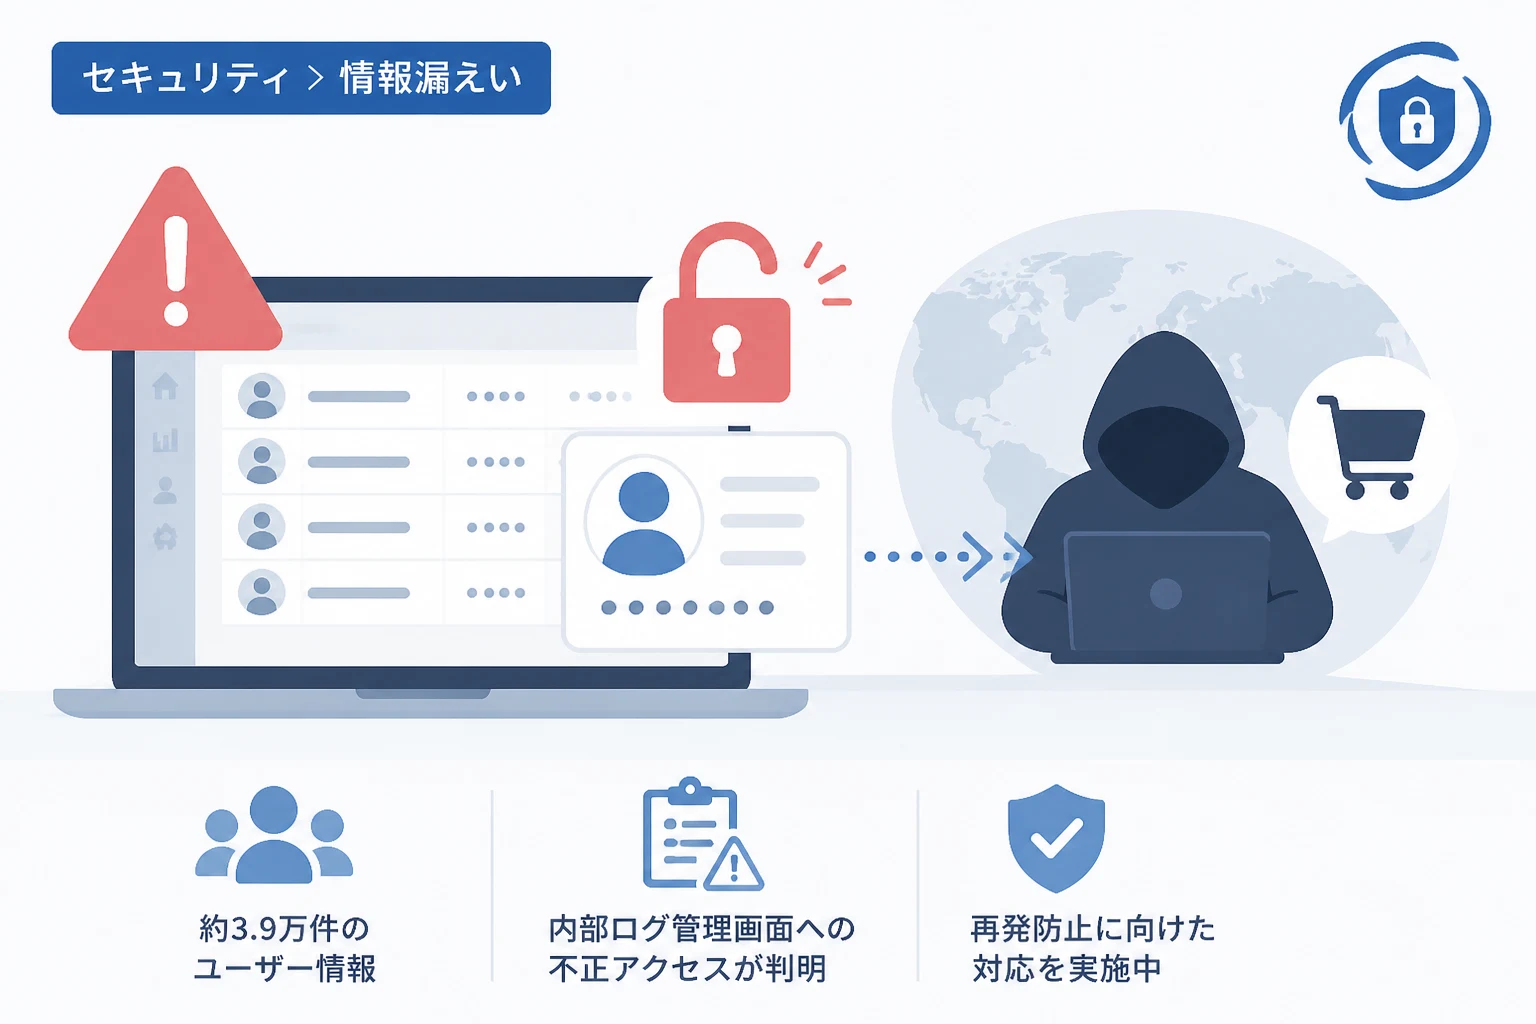
STARTDASH株式会社は4月14日、同社が運営するサービス「Kyuun」において、最大3万9,267名のユーザー情報が外部へ漏えいした可能性があると公表しました。
今回の事案は、海外のWebサイト上で同サービスのユーザー情報が販売されているという指摘をきっかけに発覚したものです。
調査の結果、特定の期間において内部のログ管理画面が外部から閲覧可能な状態になっていたことが判明しました。
本記事では、事件の経緯や原因、そして企業が教訓とすべきセキュリティ対策のポイントについて詳しく解説します。
不正アクセスと情報漏えいの経緯
事態が動き出したのは、2026年4月11日の午後6時頃のことでした。
STARTDASH株式会社は、海外のサイトにおいて「Kyuun」の一部ユーザー情報が販売されているという情報を外部から入手しました。
これを受けて同社が社内調査を実施したところ、システムの脆弱な管理状態が浮き彫りとなりました。
調査の結果、4月1日から4月6日にかけて、本来は厳重に管理されるべき内部ログ管理画面に重大な不備があったことが判明しています。
この期間中、第三者が無断でログデータにアクセスできる状態になっていたことが確認されました。
同社は事態を重く受け止め、情報の拡散状況や不正アクセスの全容解明を急いでいます。
漏えいした可能性がある情報の内訳
今回の事案で影響を受けた可能性があるのは、3万9,267名分のアカウント情報です。
具体的にどのような項目が漏えいしたかについては、現在も詳細な精査が続けられています。
一般的に、ログデータにはユーザーIDやアクセス日時、操作履歴といった情報が含まれることが多くあります。
もしこれらのデータが悪用された場合、なりすましによる不正ログインや二次被害としてのフィッシング詐欺に繋がる恐れがあります。
対象となるユーザーに対しては、個別に連絡が行われるなどの対応が進められる見通しです。
内部ログ管理画面が狙われた原因
なぜ、機密性の高いはずの内部ログ管理画面が第三者に公開される事態となったのでしょうか。
多くの場合、こうした事故の背景には設定ミス(設定不備)が隠れています。
開発効率を優先するあまり、認証機能をバイパスした状態でインターネットに公開してしまうケースは後を絶ちません。
また、クラウド環境でのアクセス権限設定が不適切であった可能性も考えられます。
ログ管理ツールには膨大なシステム情報が集約されるため、攻撃者にとっては格好の標的となります。
今回のケースでも、システムの監視体制や管理画面のアクセス制限が十分に機能していなかったことが、被害を拡大させた要因と言えるでしょう。
ログデータの取り扱いにおけるセキュリティ対策
ログデータはシステムの保守運用に欠かせないものですが、その中には機密情報が含まれることも少なくありません。
企業が同様の事故を防ぐためには、多層的な防御策を講じる必要があります。
| 対策項目 | 具体的なアクション |
|---|---|
| アクセス制御の徹底 | IPアドレス制限やVPN経由でのアクセスのみを許可する。 |
| 多要素認証(MFA)の導入 | IDとパスワードだけでなく、追加の認証ステップを必須とする。 |
| データのマスキング | ログに記録される個人情報をハッシュ化や伏せ字にする。 |
| 定期的な脆弱性診断 | 管理画面が外部に露出していないか、ツールを用いてチェックする。 |
特に、管理画面などのインフラ基盤に対するアクセス権限は、「最小権限の原則」に基づいて設定されるべきです。
不要なポートが開放されていないか、あるいは意図しないグローバルIPからの接続を許可していないか、今一度見直すことが求められます。
ユーザー側ができる身を守るための行動
サービス利用者としては、自分の情報が漏えいした可能性を考慮し、迅速に行動することが重要です。
まず、他のサービスで同一のパスワードを使い回している場合は、速やかに変更することをお勧めします。
攻撃者は入手したリストを使い、他の主要なWebサイトでログインを試みる「パスワードリスト攻撃」を仕掛けてくるためです。
また、見覚えのないメールやSMSが届いた際には、記載されているURLを安易にクリックしないよう注意してください。
公式発表を装った偽の通知により、さらに詳細なクレジットカード情報などを盗み取ろうとする詐欺が増加しています。
サービス運営元からの公式情報を随時確認し、被害の有無を冷静に判断しましょう。
まとめ
STARTDASH株式会社の「Kyuun」における情報漏えい事案は、内部管理の不備が招いた深刻なセキュリティ事故となりました。
ログデータという、一見すると地味な情報が攻撃者の標的となり、実際に海外サイトで売買される事態となったことは、多くの企業にとって警鐘となります。
利便性とセキュリティは相反する側面がありますが、基本的なアクセス権限の設定ミスが大きな信頼失墜に繋がることを忘れてはなりません。
企業はログ管理の重要性を再認識し、定期的な監査と適切な保護措置を継続していくことが不可欠です。
また、私たちユーザーも「情報は漏えいするもの」という前提に立ち、日頃からパスワード管理などの自己防衛に努める必要があります。