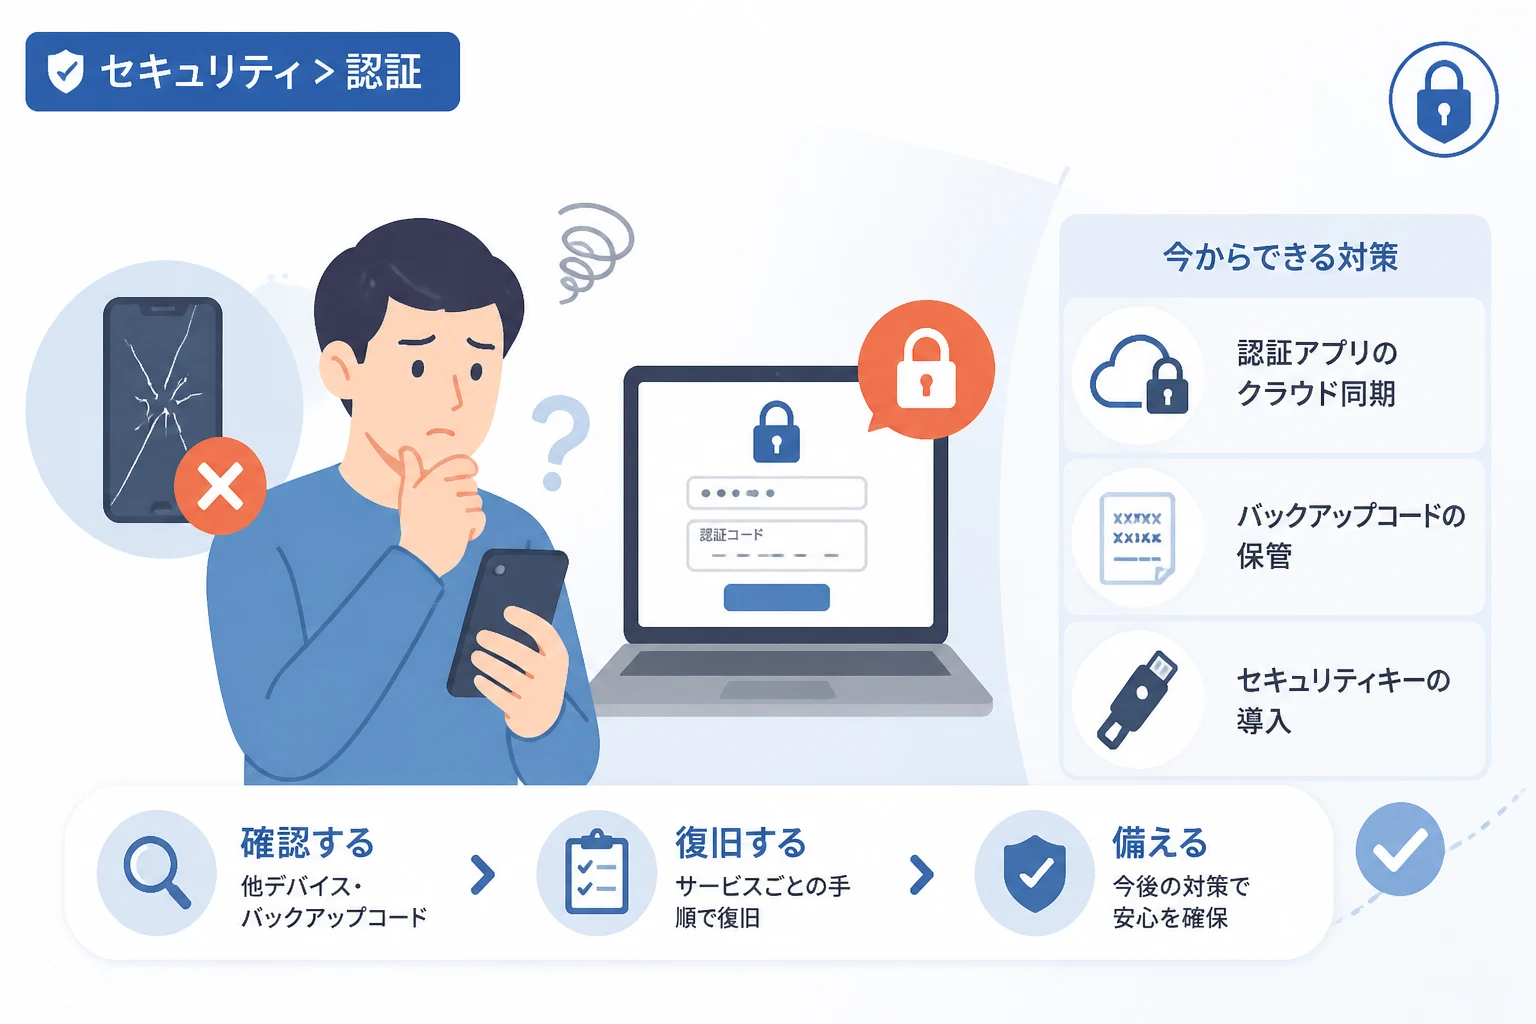
スマートフォンは現代社会において、単なる通信手段ではなく、あらゆるWebサービスへアクセスするための「鍵」としての役割を果たしています。
セキュリティ意識の高まりにより、二段階認証(多要素認証)を導入するユーザーが増えていますが、その認証の要であるスマートフォンを紛失・故障で失ってしまうと、自分自身ですらアカウントにログインできなくなるリスクがあります。
このような「ログイン不能」の事態に直面した際、どのように対処すべきか、また将来のトラブルを防ぐためにどのような準備が必要なのかを詳しく解説します。
二段階認証の仕組みとスマートフォンを紛失するリスク
二段階認証は、パスワードによる知識認証に加え、スマートフォンなどのデバイスを用いた所持認証を組み合わせることでセキュリティを強固にする仕組みです。
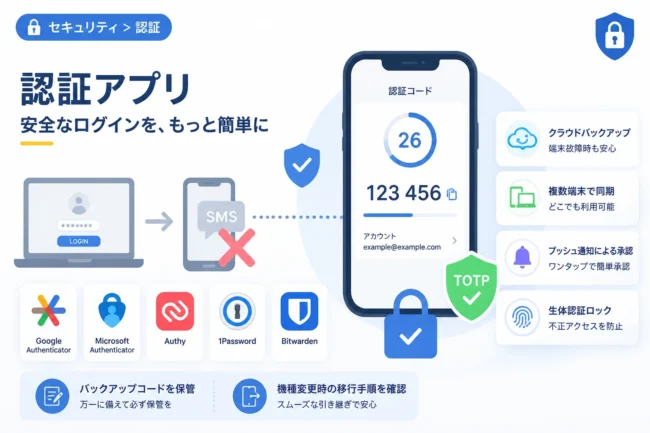
一般的に、認証アプリ(Google Authenticatorなど)やSMSによるワンタイムパスワード、プッシュ通知などが利用されます。
しかし、この強固なセキュリティは、認証用デバイスが手元にあることを前提として設計されています。
スマートフォンを紛失したり、水没や破損で画面が操作できなくなったりすると、この所持認証を突破する手段が失われてしまいます。
その結果、正しいパスワードを知っていても、サービス提供側からは本人確認が取れず、アカウントがロックされた状態になります。
なぜ二段階認証の復旧は困難なのか
二段階認証の復旧が意図的に難しく設計されているのは、第三者による「なりすまし」を防ぐためです。
もしサポート窓口に連絡するだけで簡単に二段階認証を解除できてしまえば、悪意のある攻撃者が本人になりすまして認証を突破できてしまいます。
そのため、多くのサービスでは本人しか知り得ない情報や、事前に発行されたコードがない限り、簡単には復旧できないようになっています。
スマートフォン紛失・故障時にまず確認すべきこと
スマートフォンが手元にない、あるいは動かない状態になった場合、まずは冷静に代替の認証手段が残っていないかを確認しましょう。
他のログイン済みデバイスがあるか確認する
現在使用しているパソコンやタブレットで、すでにそのサービスにログインしたままの状態になっていないかを探します。
もしログイン済みのブラウザがあれば、その設定画面から二段階認証の一時的な解除や設定変更が行える可能性があります。
特にブラウザの「信頼できるデバイス」として登録されている場合、追加のコード入力なしで設定変更が許可されることがあります。
バックアップコード(リカバリコード)の有無を確認する
多くのサービスでは、二段階認証を設定した際に「バックアップコード」や「リカバリコード」と呼ばれる8桁から10桁程度の数字が発行されます。
これを紙にメモしていたり、クラウドストレージや別の端末に保存していたりすれば、それを入力することで即座にログインが可能です。
印刷した覚えがないか、メモ帳アプリなどに控えがないか、家の中やデジタルデータを徹底的に探してください。
【サービス別】二段階認証が突破できない時の復旧手順
主要なサービスごとに、スマートフォンを失った際の具体的な復旧手順をまとめました。
| サービス名 | 主な復旧手段 | 必要なもの・条件 |
|---|---|---|
| Googleアカウント | バックアップコード、登録済み電話番号 | 事前に発行したコード、または再発行したSIM |
| Apple ID | アカウント復旧リクエスト | 信頼できる電話番号、数日〜数週間の時間 |
| Microsoftアカウント | 回復用コード、代替メールアドレス | 25桁のコード、または本人確認用連絡先 |
| SNS(X, Facebook等) | バックアップコード、サポート問い合わせ | コードの控え、または本人確認書類の提出 |
Googleアカウントの復旧
Googleの場合、ログイン画面で「別の方法を試す」を選択することで、バックアップコードの入力画面に移行できます。
もしコードがない場合は、以前に登録した「再設定用の電話番号」や「再設定用メールアドレス」を利用します。
電話番号が生きていれば、新しいスマートフォンにSIMカードを差し替えてSMSを受け取ることが可能です。
それらも利用できない場合は、Googleの「アカウント復旧」フォームから申請を行いますが、成功率はこれまでのログイン実績や利用状況に左右されます。
Apple ID(iCloud)の復旧
iPhoneを紛失した場合、Apple IDの二段階認証(2ファクタ認証)が壁となります。
他のApple製品(iPadやMac)を持っていない場合、「アカウント復旧」を依頼する必要があります。
この手続きには、本人確認のために数日から数週間かかる場合があるため、非常に時間がかかります。
Appleのサポートページから「iforgot.apple.com」にアクセスし、手続きを開始してください。
銀行・金融系サービスの復旧
オンラインバンキングや証券会社の場合、セキュリティが非常に厳格です。
多くの場合はオンライン上での自己解決が難しく、コールセンターへの電話連絡や書面による手続きが必要になります。
登録している電話番号が使えない旨を伝え、本人確認書類(免許証やマイナンバーカード)の郵送やアップロードによる再設定を依頼しましょう。
認証アプリの種類による復旧難易度の違い
利用している認証アプリ(Authenticator)の種類によって、スマートフォンの故障時の復旧しやすさが異なります。
クラウド同期機能を持つアプリ(Microsoft Authenticator, Authy等)
Microsoft AuthenticatorやAuthy(オーシー)などは、認証設定をクラウドにバックアップする機能を持っています。
この場合、新しいスマートフォンで同じアカウントにログインし、マスターパスワードを入力するだけで以前の設定をそのまま復元できます。
もしこれらのアプリを使用していたのであれば、復旧は比較的容易です。
デバイス完結型のアプリ(Google Authenticatorの旧仕様など)
古いバージョンのGoogle Authenticatorなどは、データをそのデバイス内にのみ保持する仕様でした。
現在のGoogle AuthenticatorはGoogleアカウントとの同期が可能ですが、同期をオフにしていた場合はバックアップが存在しません。
デバイスが故障し、かつ同期もしていない場合、そのアプリ内のコードを復元する手段は事実上存在しません。
このケースでは、各サービスごとに個別の復旧手続き(バックアップコードの使用やサポートへの連絡)を行う必要があります。
今後「二段階認証の罠」に陥らないための事前対策
今回のトラブルを教訓に、再びログイン不能に陥らないための強固な対策を講じておくことが重要です。
バックアップコードの物理的な保管
二段階認証を設定した直後に発行されるバックアップコードは、必ず印刷して物理的な金庫や鍵付きの引き出しに保管してください。
デジタルデータとして保存する場合は、暗号化されたUSBメモリや、メインのアカウントとは別のセキュリティ基準を持つ場所に保存しましょう。
パスワードマネージャー(1PasswordやBitwardenなど)を利用して、コードを管理するのも非常に有効な手段です。
複数の認証手段を登録しておく
特定のスマートフォン1台に依存しないよう、複数の認証パスを用意しておくべきです。
例えば、「認証アプリ」だけでなく「SMS認証」や「予備のメールアドレス」も併せて登録しておきます。
また、信頼できる家族やパートナーの電話番号を「信頼できる連絡先」として追加できるサービスもあります。
物理セキュリティキー(YubiKey等)の活用
最も強固で確実な対策の一つが、USBポートやNFCで動作する「物理セキュリティキー」を導入することです。
FIDO2/WebAuthn規格に対応したキー(YubiKeyなど)をメインの認証手段として登録します。
このキーを複数用意し、一つは持ち歩き用、もう一つは自宅保管用の予備とすることで、スマートフォンを紛失してもキーがあればログインできる環境を構築できます。
定期的な設定の見直し
使用している電話番号が変わった際や、新しいデバイスに買い替えた際は、必ず二段階認証の設定状況を確認してください。
古い電話番号が登録されたままだと、いざという時にSMSを受け取ることができません。
半年に一度程度の頻度で、各サービスの「セキュリティ設定」を見直す習慣をつけましょう。
プログラムによる二段階認証(TOTP)の仕組み理解
テクニカルな視点から、認証アプリがどのようにコードを生成しているかを知ることも役立ちます。
多くの認証アプリは「TOTP(Time-based One-Time Password)」というアルゴリズムを使用しています。
これは、サーバーと共有した「秘密鍵(シークレット)」と「現在の時刻」を組み合わせてハッシュ値を計算する仕組みです。
以下に、Pythonを用いたTOTP生成の簡易的な例を示します(概念理解のためのコードです)。
import pyotp
import time

# サービス側から提供されるシークレット(例)
secret = 'JBSWY3DPEHPK3PXP'

# TOTPオブジェクトの作成
totp = pyotp.TOTP(secret)

# 現在のワンタイムパスワードを表示
print("現在のコード:", totp.now())

# 30秒ごとにコードが変化することを確認
# time.sleep(30)
# print("次のコード:", totp.now())現在のコード: 123456このコードからわかるように、「秘密鍵(secret)」さえ手元にあれば、デバイスに関係なく認証コードは生成可能です。
認証アプリのバックアップとは、実質的にこの「秘密鍵」をバックアップすることに他なりません。
まとめ
スマートフォンを紛失・故障した際の二段階認証の復旧は、事前の準備状況によって難易度が大きく変わります。
バックアップコードやクラウド同期機能を活用していれば、短時間での復旧が可能です。
しかし、何の備えもない場合は、各サービスのサポート窓口との長いやり取りや、最悪の場合はアカウントの放棄を余儀なくされることもあります。
「セキュリティを強化すること」と「アクセス手段を確保すること」は常にセットで考えるべき課題です。
今一度、ご自身が利用している主要サービスの設定を確認し、物理キーの導入やコードの印刷といった対策を行っておきましょう。
トラブルが起きてから焦るのではなく、起きることを前提とした「デジタルの備え」こそが、現代のセキュリティリテラシーにおいて最も重要です。