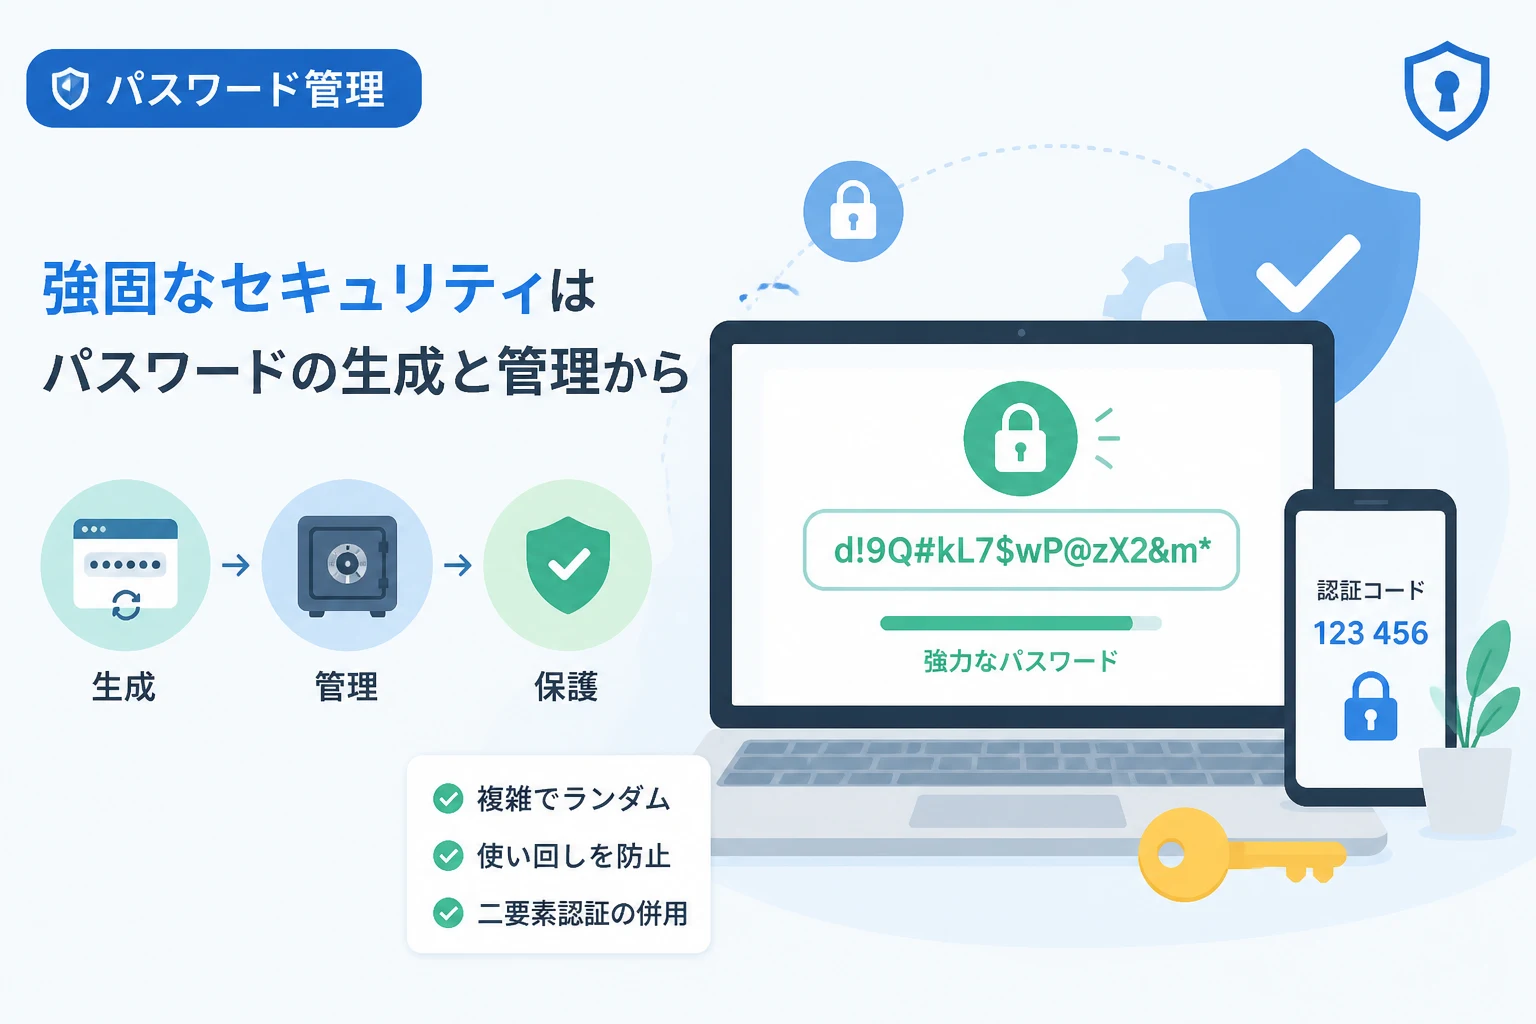
インターネット上のサービスが生活のあらゆる場面に浸透した現代において、個人情報や資産を守るための要となるのがパスワードの管理です。
しかし、多くのユーザーが覚えやすさを優先するあまり、推測されやすい単純な文字列を使用したり、複数のサイトで同じパスワードを使い回したりしているのが現状です。
サイバー攻撃の手法が巧妙化する中で、人間が頭の中で考えるパスワードには限界があり、セキュリティ上の大きなリスクを抱えています。
そこで重要となるのが、ランダムで複雑な文字列を瞬時に作成できるパスワードジェネレーター(自動生成ツール)の活用です。
本記事では、強固なセキュリティを実現するためのパスワードジェネレーターの具体的な活用法から、パスワードマネージャーによる効率的な管理方法までを詳しく解説します。
なぜ今、パスワードジェネレーターが必要なのか
現代のサイバーセキュリティにおいて、パスワードの脆弱性は不正アクセスの最大の原因の一つとなっています。
攻撃者は高性能なコンピューターを用い、1秒間に数億回ものログイン試行を行うことができるため、短い単語や単純な数字の組み合わせは瞬時に突破されてしまいます。
パスワードの使い回しに潜む甚大なリスク
多くのユーザーが陥りやすい最も危険な習慣は、複数のWebサービスで同じパスワードを使い回すことです。
もし一つのサービスからログイン情報が流出した場合、攻撃者はその情報を利用して他の主要なSNSやショッピングサイト、ネットバンキングへの不正ログインを試みます。
これを「リスト型攻撃」と呼び、一つの漏洩が連鎖的に全てのオンライン資産を危険にさらすことになります。
パスワードジェネレーターを使用すれば、サイトごとに全く異なる複雑な文字列を個別に割り当てることができるため、この連鎖的な被害を防ぐことが可能です。
人間が作成するパスワードの限界
人間がパスワードを考案する場合、どうしても誕生日やペットの名前、好きな英単語など、自分の記憶に頼ったパターンを選びがちです。
たとえ複雑にしようと試みても、「password123」を「P@ssw0rd123」に変える程度の法則性は、攻撃者の辞書攻撃ツールによって容易に予測されてしまいます。
一方で、ツールによって生成されたパスワードは、意味を持たない完全にランダムな文字列であるため、パターン分析による突破が極めて困難になります。
パスワードジェネレーターの仕組みと特徴
パスワードジェネレーターは、指定された条件に基づいて、予測不可能な文字列を生成するためのアルゴリズムを使用しています。
一般的に、英大文字、英小文字、数字、記号を組み合わせ、指定された長さのパスワードを出力します。
理想的なパスワードの構成要素
セキュリティ強度の高いパスワードを作成するためには、いくつかの重要な要素を満たす必要があります。
以下の表は、パスワードの強度を決定づける主な要素をまとめたものです。
| 要素 | 推奨される条件 | セキュリティ上の効果 |
|---|---|---|
| 文字数(長さ) | 12文字以上(推奨16文字以上) | 総当たり攻撃(ブルートフォース)への耐性を高める |
| 文字の種類 | 大文字・小文字・数字・記号の混在 | 文字の組み合わせパターンを爆発的に増やす |
| ランダム性 | 意味を持たない文字列 | 辞書攻撃や推測による突破を防ぐ |
| 一意性 | サービスごとに個別に作成 | 情報の流出時に他のサービスを守る |
ランダム文字列の生成例
例えば、Pythonなどのプログラミング言語を使用して、セキュリティ要件を満たすパスワードを生成するコードは以下のようになります。
import secrets
import string

# 強固なパスワードを生成する関数
def generate_secure_password(length=16):
    # 使用する文字セット(大文字、小文字、数字、記号)
    chars = string.ascii_letters + string.digits + string.punctuation
    # 暗号学的に強い乱数を使用してパスワードを作成
    password = ''.join(secrets.choice(chars) for _ in range(length))
    return password

print(generate_secure_password())# 実行結果の例
# j8*K9f@pLq2!mN5vこのように、専用のライブラリを使用することで、人間には思いつかないような高度なランダム性を備えた文字列を生成できます。
パスワード自動生成ツールの活用ステップ
パスワードジェネレーターを日常的に活用するためには、適切なツールの選択と設定が重要です。
現在では、単体で動作するWebツールだけでなく、ブラウザやパスワードマネージャーに内蔵されたものが主流となっています。
設定パラメータの最適化
ツールを使用する際、まず設定すべきなのはパスワードの長さです。
多くのサービスでは8文字以上が求められますが、セキュリティを重視するなら最低でも12文字、可能であれば16文字以上に設定することを推奨します。
次に、記号の有無を確認しますが、一部の古いWebサイトでは特定の記号が使用できない場合があるため、エラーが出る際は記号の種類を調整する必要があります。
ブラウザ標準機能の利用
Google ChromeやMicrosoft Edge、Safariなどの主要なブラウザには、強力なパスワードを提案する機能が標準で備わっています。
新規会員登録の画面でパスワード入力欄をクリックすると、「強力なパスワードを使用」という選択肢が表示され、ワンクリックで生成と保存が完了します。
この方法は非常に手軽ですが、異なるブラウザ間での共有が難しい場合がある点に注意が必要です。
パスワードマネージャーとの連携による管理の自動化
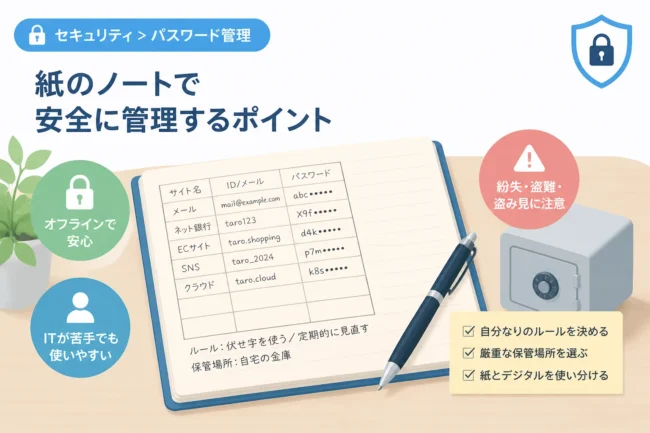
複雑なパスワードを生成しても、それを全て自力で覚えることは不可能ですし、メモ帳に記録することはセキュリティ上避けるべきです。
そこで、パスワードジェネレーターとパスワードマネージャーをセットで活用することが、最も安全で効率的な運用方法となります。
一元管理による利便性の向上
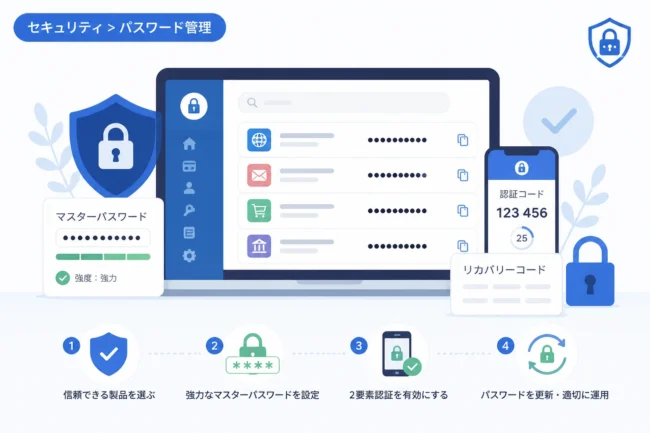
パスワードマネージャーは、何百ものログイン情報を暗号化されたデータベースに保存し、マスターパスワード一つで管理できるツールです。
ツール内に搭載されたジェネレーターでパスワードを作成すると、そのままアカウント情報として自動保存されるため、入力の手間が一切かかりません。
これにより、ユーザーは複雑な文字列を覚える必要がなくなり、各サイトで最大限の強度を持つパスワードを設定できるようになります。
マルチデバイスでの同期と自動入力
専用のパスワードマネージャーを活用すれば、PCで作成したパスワードをスマートフォンやタブレットでも即座に利用できます。
アプリのログイン画面でキーボードの上に保存された情報が表示され、生体認証(指紋や顔認証)を通じて瞬時に自動入力が行われます。
この仕組みにより、セキュリティを極限まで高めつつ、人間が手動で入力するよりも圧倒的に早くログインが完了するようになります。
さらにセキュリティを高めるための運用ガイドライン
パスワードジェネレーターを導入した後も、より安全なデジタルライフを送るためにはいくつかの運用ルールを守ることが推奨されます。
古いパスワードの定期的な監査
多くのパスワードマネージャーには、現在使用しているパスワードの強度を診断する「セキュリティ監査機能」が搭載されています。
過去に作成した脆弱なパスワードや、複数のサイトで重複しているものをリストアップしてくれるため、これらを優先的にジェネレーターで作成した新しい文字列に変更しましょう。
一度に全てのサイトを変更するのは大変ですが、重要な情報を扱うサービスから順次更新していくことが大切です。
優先的に更新すべきサービス
- メインで使用しているメールアドレス(全てのサービスの再設定の鍵となるため)
- インターネットバンキングおよび決済サービス
- SNS(アイデンティティの盗用を防ぐため)
- クラウドストレージ(重要書類や写真が保存されているため)
二要素認証(2FA)の併用
どんなに複雑なパスワードを生成しても、フィッシング詐欺などでパスワードそのものが盗まれるリスクをゼロにすることはできません。
そのため、パスワードジェネレーターの利用と並行して、二要素認証(2FA)を必ず有効にしてください。
万が一パスワードが漏洩しても、スマートフォンに届く認証コードや認証アプリによる承認がなければログインできないため、不正アクセスを確実に阻止できます。
マスターパスワードの管理
パスワードマネージャーを利用する場合、全ての鍵となる「マスターパスワード」だけは、ジェネレーターを使わず、自分だけが知る強固なフレーズにする必要があります。
マスターパスワードを忘れてしまうと、保存した全てのデータにアクセスできなくなる可能性があるため、これだけは慎重に管理しなければなりません。
記憶しやすい文章の一部を記号で置き換えるなど、自分なりのルールに基づいた長いパスフレーズを作成することを推奨します。
パスワードジェネレーター活用の注意点
非常に便利なツールであるパスワードジェネレーターですが、使用にあたって注意すべき点もいくつか存在します。
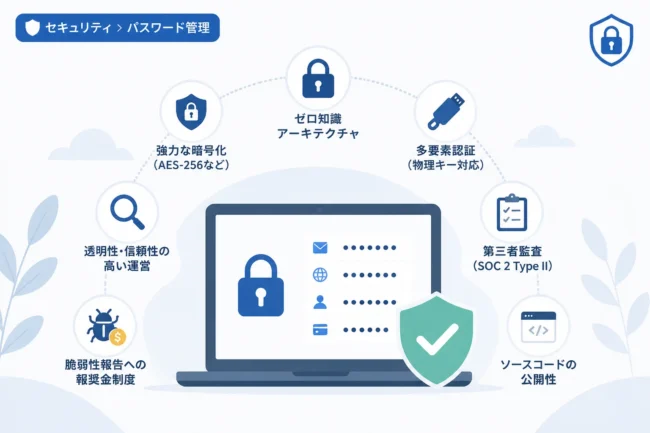
信頼できる開発元のツールを選ぶ
Web上には数多くのパスワード生成サイトが存在しますが、中には生成したパスワードをサーバー側に記録し、悪用しようとする悪質なサイトが紛れている可能性も否定できません。
そのため、名前の知られていない個人のサイトで生成するのではなく、有名なセキュリティベンダーが提供しているツールや、実績のあるオープンソースのソフトウェアを使用してください。
基本的には、普段使用しているOSやブラウザの標準機能、あるいは信頼性の高いパスワードマネージャー内蔵のジェネレーターを使用するのが最も安全です。
オフラインでの利用可能性
インターネットに接続されていない環境でも、パスワードマネージャーのデスクトップアプリなどはジェネレーター機能を利用できる場合が多いです。
機密性の高い環境でパスワードを生成する必要がある場合は、オフラインで動作するツールを選択することで、ネットワークを介した情報漏洩のリスクを最小限に抑えることができます。
まとめ
パスワードジェネレーターは、複雑化するサイバー脅威から自分自身を守るための強力な武器となります。
「自分だけは大丈夫」という過信を捨て、人間が管理できる限界を超えた複雑なパスワードをツールに委ねることで、初めて真に安全な環境を構築することができます。
パスワードを「考案する」時代から、ツールで「生成し、管理する」時代へと意識を切り替えることが重要です。
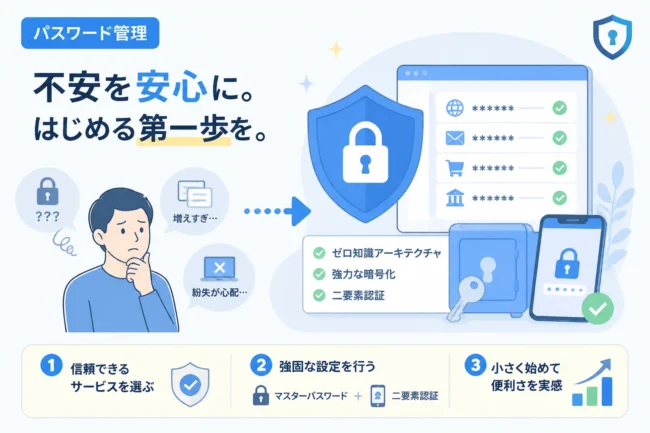
まずは、現在利用しているブラウザやパスワードマネージャーの生成機能を試し、一つずつ安全な文字列に置き換えていくことから始めてみてください。
強固なパスワード管理を習慣化することは、あなたのデジタル資産を守るだけでなく、オンライン上での安心と自由を手に入れるための最も確実な投資となるでしょう。